


安全碼
」 詐騙 信用卡 盜刷 美國
日本退稅網站竟要輸入「信用卡安全碼」 林氏璧教4招自保:這家不用填
日本退稅新制11月1日正式上路,外國旅客購物時須採「先付後退」的方式,於出境後使用退稅機台或網路退稅平台退稅。不過,近日有民眾發現,部分退稅平台除了要求輸入姓名、護照號碼及信用卡號,甚至連信用卡安全碼(CVC、CVV)都必須填寫,引發外界擔憂。對此,旅日達人林氏璧提醒,目前4大退稅系統中,只有Global Blue不需要輸入安全碼,她也提出4種應對方式,提醒旅客留意個資風險。日本退稅新制上路後,旅遊達人潔西卡整理出「9大災情」,包括信用卡退款失敗、銀行帳戶退款未成功、Taxrefund平台密碼設定卡關、不知道該下載哪個App退稅、部分平台需要台灣手機接收簡訊驗證、現場註冊耗時、必須另外下載APP完成後續退稅流程、填寫資料時需使用英文地址,以及長輩不太會操作等問題。貼文曝光後,不少旅客也直呼操作繁瑣,紛紛留言表示「我今天是身分驗證一直過不了!直接放棄」、「如果想要在安檢前買就要提早很多時間去,要預留買東西、刷機器、註冊(三家平台)、託運、安檢的大地遊戲」、「本來以為麻煩的會是在機場的操作,今天看下來反而是註冊登記的部分比較難」、「還要收手機簡訊好麻煩」、「別說是長輩了,連我都看不太懂」、「還是看不懂,哪怕現在一堆影片,我還是覺得很多莫名其妙的點」。除了上述問題,近日一名網友在Threads發文表示,自己使用日本退稅系統「PIE VAT」及「J-TaxRefund」登錄退款資料時,發現除了姓名、信用卡號及有效期限,竟然還必須輸入信用卡安全碼(CVC、CVV),讓他忍不住質疑個資是否有外洩風險。對此,旅日達人林氏璧也在臉書發文表示「日本退稅網站需要輸安全碼,完全不合理!」她指出,目前確認的4大退稅系統中,只有「Global Blue」僅需輸入信用卡卡號及有效期限,不需要提供安全碼;另外3家「J-TaxRefund」、「PIE VAT」及「JPrefund」則都要求填寫安全碼,部分流程還會進行預先授權試刷,可能需要通過銀行簡訊驗證。林氏璧透露,若只是要將退款退回信用卡,從金融實務來看,理論上只需要16碼卡號及有效期限即可,「根本不需要安全碼」。林氏璧推測,這可能是因部分業者沒有另外開發專門的退稅系統,而是直接使用電商購物常見的信用卡綁定及驗證模組,才會出現必須輸入安全碼的情況。林氏璧提到,近期日本資安事件頻傳,如果這樣完整交出信用卡資料,面臨個資外洩事件時,後果不堪設想,「另外,也有人擔心J-TaxRefund的同意條款中,有疑慮會讓資訊傳到中國去」。面對相關問題,林氏璧也提出4種應對方式。第一種是直接放棄退稅,避免在不放心的情況下提供信用卡資料;第二種則是選擇機場現金退稅,不必在平台登錄信用卡,但需要支付約1%的手續費。林氏璧說明,第三種方式是先到機場確認能否成功領取現金,如果沒有成功,再回台灣操作平台,選擇將退款退回信用卡,「一旦退款成功,解除綁定信用卡。這裡有個問題,PIE VAT無法直接解除綁定,只能換一張卡。也許可以考慮直接刪帳號」。林氏璧進一步表示,第四種方式則是另外準備一張額度較低的信用卡,專門用來接收退稅款項。林氏璧建議,由於購物付款與退稅退款可以使用不同信用卡,民眾可以先用高回饋信用卡消費,再使用另一張專門收退款的卡片綁定退稅平台,完成設定後,再透過銀行APP關閉該卡的海外及網路交易功能,降低後續遭盜刷的風險。
假遠通騙很大!120元催繳信藏盜刷陷阱 他點連結被洗劫15.4萬
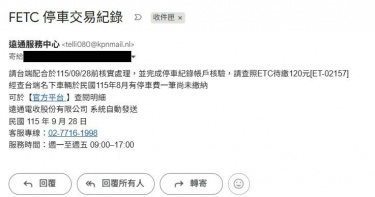
「台端名下車輛停車費120元尚未繳納……」看到這種小額欠費通知,千萬別急著點擊連結!刑事警察局今(2)日警示,詐騙集團近期大規模假冒「遠通電收」名義發送「FETC停車交易紀錄」詐騙郵件,利用小額金額與限時處理壓迫民眾,誘騙被害人輸入信用卡號與OTP驗證碼。中南部一名張姓民眾日前誤信點擊,短短9分鐘內信用卡竟被跨國連續盜刷4筆,慘賠新臺幣15萬4000元,損失高達原金額的1,200多倍!刑事局統計,自115年1月1日起至9月27日止,光是假冒繳費、ETC或停車費等相關詐騙案就多達401件,總財損高達1764萬餘元。刑事警察局分析,近期這波假郵件最具誘騙性的手法就是「真假混搭」。詐騙集團在信末刻意附上遠通電收真實的客服電話(02-7716-1998)來降低民眾戒心,但細查其寄件者地址,卻來自「@kpnmail.nl」等非官方的境外網域。信件內文更以「官方平臺」超連結為誘餌,要求民眾當日完成繳款,許多人未及查證便按下連結,掉入精心佈設的假冒網站陷阱。刑事局提醒詐團通常都會真假訊息混搭。(圖/刑事局提供)中南部一名張姓被害人今年9月底收到該封催繳信後,信以為真點擊連結,隨即在仿冒網站輸入了信用卡卡號、安全碼及手機簡訊驗證碼(OTP)。不料資料剛落入敵手,短短9分鐘內,其信用卡便接連遭到4筆不同幣別(包含新臺幣、英鎊、美元及日圓)的境外高額盜刷,折合新臺幣約15萬4000元。被害人直到收到銀行異常消費通知才驚覺受騙,緊急掛失並向警方報案。刑事局提醒,詐騙集團最終目的就是獲取民眾的信用卡資訊與簡訊驗證碼進行高額盜刷。民眾接獲任何停車費、ETC欠費或帳務異常通知時,務必牢記不明連結不要點、陌生網址不要進、信用卡資料及驗證碼不要給的防詐「三不」原則。若有繳費疑慮,應自行搜尋並開啟官方網站,或親自撥打官方客服電話查證。若已不慎輸入信用卡資訊或驗證碼,請務必第一時間聯繫發卡銀行辦理停卡,保留交易紀錄並撥打165反詐騙專線或向警察機關報案。民眾亦可加入「165防騙宣導」LINE官方帳號,隨時掌握最新防詐資訊。

百億總裁羅智先被告盜刷、侵占5萬元自家禮券 檢未傳喚偵結不起訴
統一集團總裁羅智先在富豪榜統計中身價高達數百億,卻被一名消費者控訴盜刷家樂福禮券5萬元,對羅智先提告偽造文書與侵占罪,台北地檢署指出,羅智先是老闆,何須偷用別人信用卡刷自家禮券,不必傳他出庭就可判斷根本沒犯罪,因此偵結不起訴。今年3月,統一集團旗下家樂福股份有限公司改名為「康達盛通生活事業股份有限公司」,負責人是羅智先,而本案發生在改名之前,台北市一名柯姓男子聲稱2023年9月12日收到廣告簡訊,內容是輸入信用卡資料可領取家樂福禮品,他點選簡訊所附網址,填入玉山商業銀行信用卡的卡號、安全碼和驗證碼,但羅智先沒得到他同意就指示網路部門員工冒名刷卡消費5萬元,他向玉山銀行與家樂福公司反應仍討不回5萬,因而認定羅智先涉犯《刑法》行使偽造私文書、侵占等罪嫌。北檢向康達盛通公司函查柯姓男子的信用卡消費紀錄,在案發當天下午1點多共有5筆交易,第一次1點28分交易5萬元失敗,第二次1點31分成功,在線上購物買了25張面額2千元的家樂福電子禮券,之後1點43分到1點47分分別刷5萬、4萬、4萬都失敗。檢察官認為,羅智先是康達盛通老闆,不可能盜刷柯姓男子信用卡購買自己公司的禮券,本案應屬民事糾紛,無關刑事犯罪。不起訴書補充,《刑事訴訟法》規定,實施偵查非有必要,不得先行傳訊被告;檢方蒐證若已可證明所告事實的嫌疑不足或不構成犯罪,即可不經傳喚被告而逕為不起訴處分。
春節詐團不休息!假銀行電郵夾帶假網站 18人受騙財損近80萬元
春節連假期間,詐騙案件依舊層出不窮。刑事局表示,詐騙集團過年期間冒用銀行名義寄發假電子郵件,誘導民眾輸入信用卡資料與一次性驗證碼(OTP),導致信用卡遭到盜刷,經統計已有18人受騙,財損金額接近80萬元。刑事局透露,詐團在年假期間大量發送主旨為「帳戶最近在多台裝置上使用」或「異常交易偵測」的假銀行郵件,信件內容附上偽造網站連結,營造緊急氛圍,誘使民眾在恐慌之下點擊,並要求民眾點擊後驗證帳戶與信用卡資訊。刑事局指出,部分民眾因擔心帳戶遭停用,依指示輸入卡號、安全碼與OTP碼後,信用卡隨即遭到境外盜刷,短短幾天內已受理18件詐騙案,財損金額近80萬元。其中,高雄一名謝姓上班族在假期中收到通知信,因擔憂帳戶安全而填寫資料,信用卡被盜刷5筆,共損失17萬元,為單一案件最高損失。刑事局提醒,收到OTP驗證簡訊時,應留意簡訊內容,若顯示「消費扣款」或「交易授權」,而非單純的登入驗證,切勿輸入或轉傳驗證碼,以免受騙。另外,刑事局強調,銀行不會透過簡訊或電子郵件連結,要求輸入完整的信用卡資訊或一次性驗證碼(OTP),若收到帳戶異常通知,切勿點擊信件內的連結,可自行查詢銀行官方客服電話撥打確認。
LINE Pay也有詐騙! 官方示警「這類郵件」別點:個資、存款全被盜
近年台灣詐騙案件層出不窮,從簡訊、網購到假投資,手法不斷翻新。LINE官方就指出,近期有不法人士盜用LINE Pay的名義,以「重複扣款」或「付款方式異常」為由寄送電子郵件,藉此來獲取用戶個資與存款,提醒民眾切勿點擊來歷不明的連結。據悉,近日有不法人士疑似假冒LINE Pay的名義寄送電子郵件,發送聲稱「LINE Pay交易重複扣款」、「付款方式綁定多個帳戶」的Email,誘導用戶點擊信中附上的連結進行身分驗證,要求輸入手機號碼、帳戶密碼、信用卡卡號及卡片安全碼等資料,試圖藉此竊取用戶個資與存款。LINE官方提醒,鑒於網路詐騙案件頻傳,為維護用戶權益及LINE、LINE Pay等帳戶安全,請勿點擊不明來歷的程式、訊息、Email、簡訊,或您不認識的人提供的連結。LINE官方表示,若收到以LINE Pay名義發出的Email且含有連結網址,請先確認是否有進行該封Email內容中所述的操作,並檢查寄件者的Email網域是否為「@linecorp.com」或「@lycorp.com」,如有疑問請與LINE Pay客服中心聯繫。LINE官方說到,如果已經誤點可疑連結,建議用戶儘速更換LINE、LINE Pay、iPASS MONEY帳戶及其他金融商品(例如:網路銀行)的密碼,並以掃毒軟體掃描手機。LINE官方強調,LINE所有官方帳號,包括「LINE錢包」、「LINE Pay提醒」、「LINE Pay Merchant」等,帳號名稱前方會顯示「綠色盾牌」,且「LINE」為全部大寫英文字母。另外,若傳送訊息到LINE官方帳號,均不會有真人回覆。

LINE詐騙新招!假冒LINE Pay通知「重複扣款」 存款恐被掏空
詐騙又有新招!詐騙手段層出不窮,近期發現有詐騙集團,假冒通訊軟體LINE付款方式「LINE Pay」的名義,通知用戶交易重複付款或付款方式綁定多個帳戶,試圖獲取用戶的個人資訊。對此,LINE官方公告4大注意事項,以及若誤點可疑連結的應對方法。近期有民眾收到有不法分子假冒LINE Pay名義,以電子郵件的方式通知用戶LINE Pay交易重複付款或付款方式綁定多個帳戶,試圖誘騙用戶透過不明連結,藉以獲取民眾的個人資訊。根據詐騙郵件中可以看到,對方會通知「您最近的一筆付款已被重複扣款」、「您的付款方式已綁定多個帳戶」等,並要求在24小時內完成驗證以免遭停用。信件中還附有「驗證身分」、「立即申請退款」的按鍵,若點擊將會進入假冒LINE Pay驗證的頁面,會一步步引導你提供手機號碼、密碼、信用卡號、卡片安全碼等,讓民眾個資和存款瞬間被獲取。有鑒於網路詐騙案件頻傳,LINE官方也公告提醒,應注意以下事項,以維護用戶的權益及LINE、LINE Pay、iPASS MONEY帳戶安全:1. 請勿點擊不明來歷的程式、訊息、Email、簡訊,或您不認識的人提供的連結。2. 使用LINE及LINE Pay前,請確認您是直接於App Store或Google Play下載。3. 若收到以LINE Pay名義發出的Email且含有連結網址,請先確認您有是否該封Email內容中所述的操作,並檢查寄件者的Email網域是否為@linecorp.com或@lycorp.com,如有疑問請與LINE Pay客服中心聯繫。4. 如您已誤點可疑連結,建議您儘速更換LINE、LINE Pay、iPASS MONEY帳戶及其他金融商品(例如:網路銀行)的密碼,並以掃毒軟體掃描手機。LINE也公告LINE Pay通知使用者、合作商店重要事項的管道,包含「LINE錢包」、「LINE Pay提醒」、「LINE Pay Merchant」官方帳號,帳號名稱前須留意為綠色盾牌,且「LINE」為全部大寫英文字母,傳送LINE訊息到上述帳號都不會有真人回覆;且網域為@linecorp.com或@lycorp.com的電子郵件信箱。至於LINE Pay公告使用者、合作店家行銷活動的管道,包含「LINE Pay」、「LINE Pay獎勵計劃」、「LINE Pay商店情報站」官方帳號,名稱前為綠色盾牌,且「LINE」為全部大寫英文字母,同樣傳送LINE訊息到上述帳號都不會有真人回覆;以及LINE Pay主頁的「活動訊息」、LINE Pay臉書粉絲專頁。LINE公告詐騙集團手法。(圖/LINE官方)LINE公告詐騙集團手法。(圖/LINE官方)LINE公告詐騙集團手法。(圖/LINE官方)
簡訊驗證碼安全隱患多 Google證實將以QR Code逐步取代
手機簡訊驗證碼存在許多瑕疵,例如容易被駭客釣魚攻擊、用戶可能無法隨時使用設備收取驗證碼。Google近日也證實,Gmail身分驗證方式將逐步捨棄簡訊驗證,改以QR Code進行身分驗證,如此便能提升帳戶安全性,也能減少對電信業者的依賴。根據《富比士》(Forbes)報導,以簡訊取得安全碼進行身分驗證,並不是1個理想的選擇。Gmail發言人羅斯(Ross Richendrfer)就指出,簡訊驗證碼存在許多安全隱患,包括容易被駭客釣魚攻擊、若駭客從電信業者端取得用戶電話號碼,便能一同取得簡訊驗證碼等等,且用戶可能無法隨時使用裝置收取驗證碼,大大影響了便利性。目前Google使用簡訊驗證的主要目的有2個,一是確保用戶與先前的使用者始終是同一人,再者是為了防止不肖人士大量創建Gmail帳號,發送垃圾郵件與散播惡意訊息。不過近年來使用驗證碼程式(Authenticator Apps),或是使用無需應用程式的雙重驗證(2FA),已取代簡訊驗證成為主流,Gmail發言人羅斯表示,以QR Code進行身分驗證的時代即將來臨,未來會逐步捨棄簡訊驗證,以減少全球簡訊濫用的影響。Google認為使用QR Code驗證有兩大好處,一是降低網路釣魚的攻擊綠,二是減少對電新業者的依賴,雖然目前Google還未透露新驗證方式上路的具體時間,不過羅斯表示「簡訊驗證對用戶而言存在高風險,我們很高興能推出新的驗證方式,提升安全性。」

藍「反罷團戰」啟動 反惡罷團隊開徵綠罷團造謠事證
國民黨今天宣布成立「打惡罷戰隊」,力挺被民進黨發動惡罷的藍委,對以罷免綠委反制的公民團體提供支援,並強調藍白將聯手「以戰止戰、以罷止罷」,守護縣市地方建設及民主。國民黨發言人楊智伃表示,民進黨發起全台大惡罷,無視民生、無視國際貿易戰、AI戰,在台灣掀起一場又一場的政治惡鬥,很多國民黨立委遇到造謠與抹黑,國民黨因此成立打惡罷戰隊,聯繫立委以及各地力量,團結反擊惡罷。打惡罷戰隊的首要之務,就是鎖定罷團造謠與謊言,勇於查證反擊,也歡迎藍白支持者踴躍提供罷團造謠抹黑證據。她舉例說明惡罷藍委的不合理,例如立委徐巧芯被罷免的荒堂理由,仇恨值太高,所以要罷免!但實情是巧芯站在第一線為民強力監督政府,民進黨玻璃心碎滿地嗎?難道是立委戰力實在太強所以要被罷?她還說,國民黨要請問賴清德,不信任度創新高,那是不是也更靠近罷免?此外,針對罷團指罷免徐巧芯連署送件後,和罷團合作店家被北市府各局處密集稽查的不實謠言,楊智伃也痛批非常陰謀,北市府秉持依法行政、一視同仁,並依法執勤,事實俱在,不能張冠李戴。另外,對於藍委李彥秀被罷免,打惡罷戰隊也質疑,理由荒腔走板,只因高嘉瑜稱李彥秀有綠卡,罷團就說要罷,但民進黨沒有常識,也應該要有知識,李彥秀因曾在美國就學,有社會安全碼,但無綠卡!至於藍委王鴻薇被罷免理由,也一樣荒堂,原因就是吳思瑤指控王鴻薇刪除114年消防預算,楊智伃痛批,刪除消防預算的指控,根本是造謠、說謊,實際上114年度消防預算「一毛都沒刪」,而是凍結2.67億預算(約3成),理由也禁得起公評,尤其凍結不是刪除,解凍後即可動支。新北議員黃心華則表示,罷免新北市立委葉元之的理由,是他被指連服務處都沒有開門,但這根本是胡亂抹黑,被罷團誣指之處,其實是葉元之競選時期曾租用過的辦公室!選舉時辦公室在四川路,現在的服務處在新民街,連地點都搞不清楚,有什麼資格指責別人?對罷團近來密集指控,接到民調電話懷疑被藍委查水表,但黃心華也反駁,民調電話本來就是隨機抽樣,每個人都可能接到,如何與被查水表連上等號,這不是民主國家民調的基本知識嗎。黃心華還說,民進黨政府手握史上最高的預算,今年預算比去年還多了730億元,但民進黨一直告訴大家說在野黨亂刪預算,我們的國家快要倒了,最基本的業務都不能做了,這樣的話有人能聽下去嗎?尤其現在有51個選區提出第一階段罷免的申請,代表有65%的區域立委接下來的半年要面臨罷免風波,國民黨立委都非常想要專心問政,為人民的預算把關,但在民進黨大罷免的惡霸、錯誤的情緒化騷擾之下,很多立委根本沒有辦法專心問政及監督政府。黃心華也因此反問,賴清德總統第一任期真想要搞焦土政策嗎?想搞到民不聊生,國家運作受到阻礙,才善罷甘休嗎?他強調,國民黨不再軟弱,會以罷止罷,用正義的方式、強硬的態度,正面回擊民進黨的不公不義。國民黨智庫副執行長凌濤則說,罷團瞎扯要罷免桃園市六區立委,但其實罷免罷免理由為何在綠營眼中根本不重要,因為理由可以一變再變,而且完全不成立。從基隆罷免案為例,東岸商場大日經過這麼多場的敗訴,最後發起罷免的核心理由也消失了。他感嘆,大家都被柯建銘與賴清德耍得團團轉,柯建銘說由民進黨所發起的大罷免時代,賴清德總統、卓榮泰院長是充分得知,還指賴主席即將出場,但被府方否認。他說,柯建銘正在跟賴清德上演雙簧,且這雙簧演太久了,請問賴總統、卓院長還要躲在背後當大罷免的影武者嗎?他呼籲賴主席,不應只是透過總統府新聞稿來反駁,應用具體的說法停止破壞台灣民主的大罷免時代,否則賴清德就是躲在柯建銘瘋言瘋語背後的影武者。

李彥秀否認有綠卡但有社安碼 蔣萬安力挺「兩者不同」
為了推動大罷免,綠營緊咬藍委李彥秀的房產、國籍爭議,李彥秀受訪時強調,她沒有美國綠卡,但有社會安全碼,社會安全碼非綠卡,引發側翼圍剿。台北市長蔣萬安12日出席活動時,被媒體追問對此事的看法。他回應,美國的社會安全碼當然不是綠卡,盼外界理性討論,至於是否會幫李彥秀反罷免,蔣萬安強調,自己一直非常樂意,也感謝李彥秀和北市議員游淑慧對地方的幫助。前立委高嘉瑜近期頻爆料,批李彥秀在美國的豪宅沒有申報,還質疑李彥秀是否有美國綠卡。李彥秀今天接受廣播節目採訪時,再次說明,他從未否認有社會安全碼,但完全沒有美國籍,並強調,這輩子從未申請過任何國家綠卡,至於社會安全碼是她到美國唸書留學時,每位學生都必須申請。針對側翼緊咬,李彥秀無奈表示「裝睡的人永遠叫不醒」,還說之前已經爆發過前立委李慶安(綠卡事件)的案例,她不會笨到先前有案例還不處理。面對綠營全台發動大罷免,李彥秀坦承說不擔心「都是假的」,她會做最好的準備,雖側翼批她「裸官」,但她從政以來從沒把自己當官,就是努力傾聽基層聲音,對的事情會堅持做下去。

開鍘了!數百名美國聯邦僱員被踢出電腦系統 換上馬斯克親信
據路透社援引2名機構官員的說法,負責管理美國政府效率部的馬斯克及其幕僚,已將數百名職業公務員排除在幾百萬聯邦僱員個人資料的電腦系統之外。川普政府上任11天以來開始進行大規模的政府改組,這是他縮減官僚機構和安插更多忠誠支持者的第一步。全球首富馬斯克受川普的任命統領政府效率部,預期將大幅削減220萬政府文職人員的規模,並迅速在聯邦政府內負責管理公務人員的獨立機構「聯邦人事管理局」(OPM)安插盟友。這2位因擔心遭到報復而要求匿名的官員向路透社透露,OPM的一些高級職業僱員已喪失該部門部分資料系統的存取權限。這2名官員指出,這些系統包括一個名為「企業人力資源整合」的龐大資料庫,內容包含政府工作人員的出生日期、社會安全碼、家庭住址、薪資等級和服務年資,「我們根本不知道他們在利用計算機和數據系統做什麼。這引起了極大的擔憂,因為沒有任何監督,恐造成真正的網路安全和駭客威脅。」受此舉影響的官員仍然可以登入並存取電子郵件等功能,但無法再看到涵蓋聯邦勞動力各個方面的大量資料夾。對此,馬斯克、OPM的新團隊代表和白宮均未立即回應置評請求。此篇報導馬斯克幕僚在OPM的行動,以及由其他馬斯克幕僚所引發的財政部大樓內部動盪,皆凸顯了這位億萬富翁在政府內部的廣泛影響力。《華盛頓郵報》20日才報導稱,美國財政部高級職業官員萊布里克(David Lebryk)在與馬斯克的盟友發生衝突後,即將離職。此外,OPM的新團隊還包括軟體工程師Brian Bjelde,在OPM擔任高級顧問的他,曾在2003年以航空電子工程師的身份加入馬斯克的SpaceX公司,後來晉升為SpaceX的人力資源副總裁。

川普上任首日終結「出生公民權」! 2種寶寶無法變美國人
美國第47位總統川普(Donald Trump)21 日就任後,火速簽署數十道政令,反轉前朝拜登(Joe Biden)政府諸多政策,其中一項就是大改「出生公民權」(birthright citizenship)並取消外籍人士赴美「生育旅遊」、嬰兒取得美國護照與社會安全碼等福利。就在川普簽署後,有官員、人權團體認為該政令可能讓部分寶寶成為無國籍人士提出訴訟。川普將非法移民問題列為上任首日即將改變的政策,根據《美聯社》、《英國廣播公司》(BBC)等外媒報導,川普上任後,在橢圓形辦公室簽署的第一批行政命令,其中就涵蓋了取消出生公民權的決定,也就是調整美國的身分屬地主義,避免外國人赴美生小孩取得國籍;按照美國憲法《第14修正案》(14th Amendment)第一款1868年明定,在美出生及歸化者皆為美國及居住州的公民。根據美國公民出生地原則,凡在美國領土和領地(包括波多黎各、關島、美屬維京群島、北馬里亞納群島等)出生的嬰兒,將自動成為美國公民。在這一情況下,非法移民在美國生下的孩子也自動獲得美國公民身份。不過據《紐約時報》、政治新聞網站POLITICO報導,川普在行政命令中表示,他對規範出生公民權的憲法第14修正案有不同解讀,他指出美國公民身分是無價及意義深遠的禮物,憲法第14修正案規範「所有出生於美國或歸化美國、並受美國司法管轄的人士,都是美國公民,也是他們所居住州的公民」,川普強調,憲法第14修正案從未被解釋為擴大公民權利給所有在美國境內出生的人士,稱該修正案永遠排除在美國出生、但「不受司法管轄」的人士擁有出生公民權。除此之外,川補在行政命令中規範兩種在美國出生、但不受司法管轄的人士不應自動獲得美國公民身分,包括該人士的母親非法待在美國,而且出生時,父親不是美國公民或合法永久居民,再來就是該人士出生時,母親在美國合法短暫停留,譬如持學生、工作或旅遊簽證者,同時父親不是美國公民或合法永久居民。川普在首任期間,原先就想透過行政命令變更非法與無證者,及透過旅遊簽證赴美生產人士子女的公民權,但未見施行,如今捲土重來的川普將改善移民問題列為首日政績重點。不過這道行政命令才剛頒布,立刻引發法律挑戰。根據《美國有線電視新聞網》(CNN)報導,新罕布夏州的移民團體提告,主張川普簽署的命令違憲且超越總統權限,並警告若命令執行,恐怕會導致部分兒童陷入無國籍困境,包括加州與伊利諾州官員也計畫採取法律行動。川普就職首日簽署行政命令,重新定義「出生公民權」。(圖/翻攝自X )
注意網址!進「AIT官網」填入境資料 竟遭盜刷10萬元!
有民眾為了到美國旅遊,日前在家中準備入境資料,直接在電腦搜尋引擎輸入「AIT 官網」,點選了第一個搜尋結果。進入網站後,映入眼簾的是熟悉的美國在台協會標誌,以及清晰的申請步驟,民眾遂毫不懷疑地開始填寫個人資訊。民眾填妥護照號碼、出生日期、聯絡方式等資料後,系統要求輸入信用卡資訊以進行身分驗證。民眾並未多想,直接輸入了信用卡卡號、有效期限和認證碼,但點擊「提交」按鈕,卻一直顯示系統錯誤,無法完成申請。隔天,民眾接到信用卡公司的電話,告知出現兩筆不明消費,總金額達9萬7565元。民眾仔細回想申請過程,才驚覺自己可能落入了詐騙集團的陷阱,仔細比對了真正的AIT官網和假冒網站,發現兩者在網址上只有一字之差,但介面設計和內容卻幾乎一模一樣,於是趕緊向警方報案。警方表示,假冒政府機關等網站,誘騙點選假網址,並要求輸入個資、手機號碼、驗證碼、信用卡號及安全碼等,但政府機關的官網不會要求輸入信用卡資訊來驗證身分,民眾也可以注意網址是否註記「https」、代表網站採用了SSL加密技術,以防遭到詐騙。

參加網路抽獎活動手機遭駭 狂發800多則詐騙釣魚簡訊
桃園19歲呂姓高中生年初在網路參加抽獎活動,對方要求他下載應用程式至手機,不料事後他的手機在半小時內,狂發出800多則詐騙釣魚簡訊。刑事局接獲被害民眾報案,循線將呂男查緝到案,他滿臉錯愕,不知自己竟替詐團背了黑鍋,檢方複訊後將呂男飭回,持續追查幕後詐團。刑事局發現,近期有大量民眾收到假冒電信業者發送詐騙簡訊,佯稱積分將到期,誘騙點擊釣魚詐騙網址,桃園林姓男子大年初一不察,依網頁指示填寫信用卡的卡號、安全碼,隨即遭盜刷4萬元購買電子禮券,刑事局與桃園警方共組專案小組偵辦。警方追查發送釣魚簡訊的手機門號,赫然發現該門號在今年1月13日,半小時內就隨機狂發了800多則簡訊,門號使用人是呂姓高中生,申登人是其祖父,警方月前搜索呂的住處,查扣他手機,發現能自動發送簡訊的惡意程式及大批詐騙簡訊備分,呂則是一頭霧水,搞不清楚警方為何會上門找他。呂男告訴警方,他1月在IG看到球鞋抽獎廣告,對方要求先加入LINE,再加Telegram等通訊軟體,並指示他下載某應用程式並運行,但後來對方「不讀不回」,他以為自己遇到抽獎詐騙,沒想到竟是利用他以惡意程式遠端發送大量釣魚簡訊。警方研判呂男可能不知情,僅因被誘騙下載程式,導致手機淪為詐團的「殭屍電腦」發送釣魚簡訊。但為釐清他是否涉詐,警方仍將他依詐欺罪嫌送辦,檢方複訊後飭回。刑事局指出,詐團多利用抽獎、徵才打工等名義誘騙民眾上鉤,再要求加入對話內容可刪除、具隱匿性的Telegram好友,提醒不要輕信含有特殊指示的活動或工作機會,避免遭利用。

呼吸道疾病升溫襲陸 戴口罩者大增
大陸近期多類病毒帶來的急性呼吸道疾病傳染升溫,讓老百姓重新提高警覺,戴起口罩,記者實地觀察,無論在機場或車站,戴口罩者明顯增加,不過對於傳聞出入境大陸要重新核酸檢測,機場人員則表示,完全沒有收到出入境旅客需測核酸的通知或規定,記者4日實測「健康碼」,顯示無法登入。針對此波呼吸道傳染病,北京方面說明原因都是已知病毒,將其歸於與新冠封控後的第一個冬季有關。美國衛生官員也說未發現新病原,認為是解封後的常規疾病反彈,世衛組織(WHO)同樣表態,現階段不傾向是新病毒。儘管不是新病毒,但大陸民眾的公衛意識和警覺心已提高,據記者實地觀察,幾個月前,北京地鐵上的戴口罩比例大約是1/10,4日則約有超過一半的民眾戴口罩搭地鐵。在大街上亦然,帶著小孩的家長,若準備接近人群,會確認小孩的口罩有戴好才往前走。小鵬汽車董事長何小鵬1日於微博表示,他從海外經上海回大陸,「一下飛機就要求測核酸,而且還是兩根棉簽一起上」。發文後來雖刪除,仍引發部分網友對重啟核酸檢測的疑慮與討論。本報4日午間實地走訪上海虹橋國際機場,兩位甫從日本東京飛抵上海的大陸旅客都表示,入境時並無進行核酸檢測。虹橋機場服務台則指出,完全沒有收到出入境旅客需測核酸的通知或規定,並疑惑記者為何如此詢問。在出境櫃台,也得到類似回覆。不過在虹橋機場廣播,則可聽到建議旅客在航廈內全程配戴口罩,並保持社交距離;上海地鐵站內外的螢幕也如此提醒乘客。此外,大陸多地近日傳出新冠疫情封控時的「健康碼」重現,有人上傳顯示最近日期的綠色安全碼截圖,更謠傳多城市再上線,不無可能準備封控。但類似說法也隨即出現一波反駁聲浪。部分大陸網友反映,各城市取消的是行程卡,但部分城市的「健康碼」城市仍保持,民眾久不使用後自然登出,但這不表示重新啟用,認為刻意登入截圖,再拋出話題只會無端造成恐慌。記者於上海進出地鐵站、機場、飯店、超市與百貨公司時,都未遭遇此要求。詢問路人,也無人聽聞相關消息。在北京,嘗試登入過去北京提供台灣等境外人士使用的健康碼小程序「Health Kit」,從微信可搜尋的到、過往登入資料還在,但現階段無法正常驗證登入。

收到「Apple Pay信件」別亂點! 高雄男急驗證慘遭盜刷…2萬8飛了
日前高雄一名陳姓男子收到聲稱是Apple Pay的信件,信件指出將終止服務,並要求在3天內完成驗證;陳男擔心無法使用Apple Pay,就依連結輸入卡號及安全碼,結果馬上收到通知信用卡遭盜刷2萬8千多元。對此,高市刑大回應了。據悉,「惡意釣魚連結郵件(簡訊)」屬於新興詐騙手法,多以Apple Pay名義傳送「支付資格暫時被封鎖」為信件主旨,內文表示「我們注意到您在設備中使用的卡與多個設備相關聯。我們已阻止您的Apple Pay服務,直到我們能夠驗證您是所用卡的真正使用者為止。」並要求用戶在72小時內完成驗證,並附上連結。陳男疑似是擔心支付功能遭限制,因此就按下連結輸入卡號及信用卡安全碼,結果馬上就收到銀行通知,信用卡遭盜刷2萬8千多元,驚覺上當受騙。對此,高市刑大就表示,這類「惡意釣魚連結郵件(簡訊)」會先假冒平台客服,以功能支付限制為由要求用戶重新驗證Apple ID或綁定之信用卡及驗證碼,並附上連結,要求用戶在12小時至72小時內完成驗證;而許多人就因為心急點下連結,輸入個人資料後,不僅個資曝光,也導致信用卡遭盜刷。經統計,高雄市112年9月迄今共發生12件,損失金額約新臺幣58萬元,其中被詐騙的最高額為新台幣7萬多元。警方特此呼籲民眾應詳加查證確認寄件者帳號及網址,不輕易填寫個人資料;若信用卡被盜刷,可立即連繫發卡銀行申請止付手續費,並前往派出所報案,若有疑問可撥打反詐騙專線165查證及詢問,以確保自身權益,避免遭詐騙。

釣魚簡訊詐騙猖獗 近2月12人被騙
高雄市1名就讀研究所的陳姓男子今年9月接獲1則電子郵件簡訊,內容指稱他的Apple Pay支付功能暫時遭封鎖,需重新驗證,並附上連結網址,陳男不疑有他依照指示輸入信用卡號碼及安全碼後,下1秒就遭盜刷2萬餘元。高雄市警方清查,這種釣魚簡訊詐騙手法,從9月至今已有12人受騙。24歲陳姓研究生於9月中旬收到Apple Pay稱以「支付資格暫時被封鎖」主旨的郵件,內容寫著:「我們注意到您在設備中使用的卡與多個設備相關聯。我們已阻止您的Apple Pay服務,直到我們能夠驗證您是所用卡的真正使用者為止」,並稱需要72小時內完成驗證,並附上連結網址,因為擔心支付功能遭限制,陳男依連結指示輸入信用卡號碼及安全碼後,立刻就收到銀行簡訊通知,遭盜刷約2萬多元,才驚覺受騙,趕緊報警。高雄市刑事警察大隊說,這是釣魚簡訊詐騙手法,對方先假冒平台客服郵件,以支付功能遭限制為由要求重新驗證Apple ID或綁定信用卡及驗證碼,附上網頁連結,還強調需於12至72小時內完成認證,造成民眾情急之下,點入附帶連結,填輸自身資料後,不僅遭盜刷,個資也曝光。警方統計,該類案件,高雄市於今年9月至今已經發生12件,損失金額約58萬元。警方呼籲,民眾應詳加查證確認寄件者帳號及網址,不輕易填寫個資,如信用卡不幸遭盜刷,可立即聯繫發卡銀行申請止付手續並前往派出所報案,若有疑問可撥打反詐騙專線165查證。

15年前被誤判人已死亡!她積極證明「還活著」 丟了工作靠抵押貸款過活
美國一名52歲的婦人在15年前被誤判死亡,到現在仍在努力證明自己還活著;她近日更因為「假身分」而丟了工作,且目前仍還在積極爭取房子的抵押貸款。根據外媒報導,來自美國密蘇里州(Missouri)聖路易斯(St. Louis)的瑪德琳(Madeline-Michelle Carthen)過去為了加入韋伯斯特大學(Webster University)的實習生交換計劃,做足了不少功課,不料卻突然收到一個令人震驚的消息,調查顯示她的社會安全碼竟與一名死者有關聯。目前52歲的瑪德琳15多年前被誤判死亡後,至今仍在努力證明自己還活著;同時卻也因為社會安全碼出問題,導致她的「假身分」無法工作,目前也還在努力爭取房子的抵押貸款。同時身兼學生與13歲孩子母親的她,決定在2007年時申請經濟補助,但是社會安全管理局(SSA)的官員告訴她,她的社會安全號碼與死者的號碼有關聯,且她的名字已經被納入死者紀錄的資料庫,所以拒絕她的申請。而一旦被加到這個資料庫,美國國稅局、銀行和醫療保險就會自動認定他們已不存在;根據NBC報導得知美國每年有約1萬2000人被誤判死亡。瑪德琳2019年對SSA和其他政府機構提起訴訟,但因為主權豁免而全部被駁回,2年後,她聲稱SSA給了她一個新的社會安全號碼,並且合法地更改了自己的名字為瑪德琳科伯恩 (Madeline Coburn)。但不幸的是,新號碼仍與舊號碼標註在一起。SSA發言人戴倫(Darren Lutz)向《People》雜誌表示,他們雖然因為「隱私法」而無法討論個別案件,但已直接聯繫了瑪德琳協助處理案件;目前聖路易斯的KSDK新聞也正在與她溝通,希望早日證明她還活著,解決這個烏龍事件。瑪德琳則說,「我住在密蘇裡州我在田納西州(St. Tennessee)之間來回奔波。我不得不放棄我的家,但是我沒地方住也拿不到抵押貸款;我找得到工作,但無法保住。」為了解決這一切,卡森多年來聯繫了4位不同的美國總統,但目前只得到了川普(Donald Trump)的回應。

不要亂點連結網址! 她手一滑瞬間被盜刷7.8萬
日前有名女子收到宣稱是台灣大哥大的簡訊,且內容告知會員資格即將到期,並誘導她到一頁式網站,網站顯示可使用電信業者的點數兌換購物券,但卻要求她需刷卡付運費,她刷卡後收到含有驗證碼的簡訊,金額只有2元,豈料,而後竟又收到1筆7萬多元的刷卡通知,這才知道自己已經上當。信用卡被盜刷後,她立即告知銀行,但銀行卻消極的表示,這並非盜刷,因為已經過本人同意,而後客服說只能先列入爭議款,且要等待45至90天才有結果。對此她表示,自己對於這樣的處理方式非常心寒。此外她也質疑金管會失職,因為竟未對此種詐騙手法加以管制。經銀行調查後,女子是自行點進網站,且在自己輸入卡號、期限、安全碼、OTP等個資後被刷了2元,但她沒想到的是,詐騙集團是想取得她的信用卡資訊,以綁到自己的手機上盜刷。但因為盜刷的商店沒有用OTP密碼,因此商家會自行吸收相關損失,女子應不需付款。而日前金管會也指出,洗錢防制法已於2023年6月14日修正,如果「沒有正當理由」就收集他人銀行帳戶,或是將自己或他人的銀行帳戶交付、提供給他人使用,都可能涉及刑事相關責任。
信用不良?蘋果CEO庫克申請「Apple Card」遭拒 原因超現實
尷尬!蘋果執行長庫克(Tim Cook)前陣子申請蘋果信用卡(Apple Card),沒想到遭到高盛銀行(Goldman Sachs)的承保系統拒絕,通常申請人有不良信用紀錄,就會被拒絕,而庫克無法申請的真正原因也曝光了。根據《The Apple Post》報導,蘋果正在開發Apple Card的最後階段,但執行長庫克的申請去被系統拒絕,該計畫會驗證收入、資產、債務和財產等資訊,以決定申請人是否可以使用信用卡及貸款。申請人有不良的信用紀錄,通常會被拒絕,但庫克的案例,是因為作為知名的執行長,恐面臨高詐欺的風險。報導指出,在產品發布前幾個月,來自矽谷和華爾街的工程師們,熬夜尋找解決方案,設法解決庫克無法獲得Apple Card批准的問題。因此,高盛銀行破例手動批准庫克的申請。據了解,Apple Card是蘋果所建立的信用卡,可以透過Apple Pay在全球的商店、APP或線上使用,由於卡面上沒有卡號、安全碼,也沒有到期日,堪稱地表最強信用卡,缺點是只有美國擁護可以使用。不過有消息稱,Apple Card準備要踏出美國市場,下一站將會是印度市場。

特斯拉驚爆離職員工外洩100GB個資 馬斯克私人電話號碼也流出
汽車大廠特斯拉被德國媒體《商報》爆出,有內部人士洩漏了約100GB的數據,《商報》將此次洩密的文件稱為「特斯拉檔案」,其中包括特斯拉員工和顧客的私人訊息,以及特斯拉產品的機密訊息還有商業機密。根據德國媒體《商報》報導,有特斯拉內部人士向他們提供約100GB的數據,這些資料包括特斯拉離職與現職員工個資、特斯拉員工和顧客的私人訊息,以及特斯拉產品的機密訊息還有與合作夥伴的商業機密,就連馬斯克私人電話與美國社會安全碼也都被外流。特斯拉表示,1名前服務技術人員在離職前下載了這些資料,並外流給媒體,公司將會對他提起法律訴訟。特斯拉的管理顧問約瑟夫阿爾姆(Joseph Alm)也發送電子郵件給《商報》,要他們不得將這些資料用於媒體報導,在沒有正當理由的情況下使用這些資料將會違反商業秘密、數據保護法等相關法律。特斯拉也請《商報》小心保護並刪掉收到的資料,以免被進一步盜用。