


惡意簡訊
」 簡訊 詐騙 打詐
Android爆重大資安漏洞!「死亡簡訊」不必打開就能癱瘓手機
Android作業系統近日爆出「死亡簡訊」(SMS of Death)資安漏洞,攻擊者只需傳送特殊設計的WAP推播簡訊,即可在使用者毫無操作的情況下觸發通訊服務崩潰,使手機陷入每90秒重新啟動的循環。研究員實測發現,單則惡意簡訊曾造成手機長達1週無法正常連線,約20則更可能導致裝置癱瘓。據德國IT與科技新聞網站《Heise online》的報導,資安研究員馬克布拉什奇克(Mark Błaszczyk)日前正式公開這項潛藏於Android系統內部的安全漏洞,並指出這是1種遠端執行的零點擊拒絕服務攻擊,可能對全球大量Android裝置構成威脅。與傳統仰賴使用者點擊惡意連結、開啟附件或下載有害程式的網路攻擊不同,這項漏洞的危險之處,在於攻擊者能夠利用1則格式錯誤、經過精密設計的WAP推播簡訊,在使用者毫無察覺的情況下觸發系統異常。受害者甚至不需要開啟訊息或與手機進行任何互動,裝置便可能因為處理這則特殊簡訊而出現問題,導致Android系統中負責處理通話與通訊功能的核心服務崩潰。更令人擔憂的是,這類惡意簡訊具有相當高的隱蔽性。訊息傳送後,未必會正常顯示在手機的收件匣中,使使用者難以立即察覺自己已經遭到攻擊。即使手機因系統崩潰而重新啟動,問題也未必能夠就此排除。由於裝置在每次開機過程中,可能再次讀取並處理系統內殘留的問題訊息,進而重複觸發相同的故障,導致手機持續陷入崩潰與重啟的循環。依照漏洞的運作機制,如果問題未能及時獲得修復,受影響的Android手機可能大約每90秒便會自動重新啟動一次,使用者即使嘗試重新開機,也難以恢復正常運作。布拉什奇克也透過實際測試展示這項漏洞的破壞力。他指出,在實驗環境中,僅僅1則經過特殊設計的惡意簡訊,就曾導致測試手機長達1個星期無法恢復正常的網路連線與通訊功能。若攻擊者累計發送約20條這類特殊訊息,更可能使原本運作正常的智慧型手機陷入幾乎完全無法使用的狀態,甚至持續發生無限重啟的情況。面對這項安全威脅,Google已經採取修補措施,將相關修復程序納入2026年10月份的Android安全更新。根據目前公開的資訊,這項漏洞涉及Android 12至Android 17等多個世代的作業系統,而Google已針對Android 14至Android 17版本的裝置推送修補程式。不過,相關漏洞細節當時尚未完整列入Google於10月份公開的安全公告中,也使外界更加關注漏洞揭露、修補程式發布與安全資訊公開之間的時間差。此次事件也凸顯Android裝置在長期安全維護方面面臨的結構性問題。由於Google已經終止對Android 12及Android 13的官方技術支援與維護,仍在市場上使用這兩個版本的手機及其他行動裝置,恐怕無法透過一般官方安全更新取得相應的修補程式。換言之,即使較新版本的Android裝置已經獲得修復,部分舊款手機仍可能持續暴露在這項漏洞的風險之中。

詐騙案多政府遭批束手無策 打詐中心駁:成效顯著
有媒體今(11)日報導,國人受詐財損金額高,政府束手無策一事,行政院打詐指揮中心表示,經統計112年6月至113年11月,政府防詐宣導資訊觸及率達1億9,044萬人次;攔阻1,771萬餘通境外竄改來電詐騙、1,237萬餘則惡意簡訊;金融臨櫃攔阻詐騙案件數達近2萬件,攔阻金額達140億餘元;偵破電信網路詐欺集團3,930件,查扣不法犯罪所得逾250億餘元,打詐成效顯著,絕無報導所稱政府束手無策一事。打詐指揮中心表示,隨著科技發展及通訊軟體普及,傳統電話詐騙方式已逐漸演化成為利用網路之釣魚網站、假投資平台、深度偽造等方式迅速蔓延,而股市的持續興盛,也讓許多不法分子利用假冒投資顧問名義吸引民眾投入資金,致詐騙手段變得更加複雜且隱蔽。打詐中心指出,有鑑於此,新內閣上任後即宣示政府打詐決心,行政院除推動完成「詐欺犯罪危害防制條例」及配套三法立法工作,行政院亦同步推動研修「新世代打擊詐欺策略行動綱領」2.0版,新增「防詐」面向,由數位發展部擔任統籌機關,注重數位經濟產業治理,並以「運用AI人工智慧、深化跨境合作、監管關鍵產業、加強被害保護」為重點,設立「強化防詐意識、減少發生數、降低財損數」3項目標,以延續跨部會合作機制,抑制詐欺犯罪。打詐指揮中心表示,今(114)年度特別編列打詐經費73億元,期結合跨部會、跨機關的力量,逐步推動各項打擊詐騙措施,其中主要係強化運用科技辦理網路詐騙偵查,輔助傳統辦案人力,以對抗詐騙集團利用網路的新型詐騙。打詐指揮中心強調,若無以上政府各部門強力執行各項打詐作為,詐欺被害案件數與財損數恐將更高。而面對詐欺犯罪的嚴峻挑戰,政府將持續跨部會共同研議各項防制措施,「不打更詐,越詐越打」盡全力守護民眾財產安全,也期待朝野攜手合作,中央與地方協同作戰。
防堵詐騙祭「簡訊白名單」新制...婚宴表單也被擋 NCC回應了
防堵簡訊涉及詐騙,國家通訊傳播委員會(NCC)要求電信業者強化管理商業簡訊,「白名單」新制18日上路後,有立委反映有新人要辦婚宴,透過簡訊傳送Google表單的網址連結,竟傳不出去。NCC表示,個人用戶一天發送超過50則簡訊,基於防詐考量確實會擋,後續會再滾動檢討。NCC統計,今年1月至10月有高達40萬餘則惡意簡訊被成功發出,許多大量發送簡訊中夾帶了詐騙網址、詐騙電話,民眾點下去後就被誘騙到假網站,遭詐機率大增,因此對商業簡訊加強管理,並自11月18日起啟動新制。所謂的「白名單」新制,是指企業要發送帶有網址及電話號碼之商業簡訊,電信或代發業者需以類實名制方式先行登錄為「白名單」,落實其KYC(了解客戶)政策,「白名單」企業商業簡訊才能包含URL、短網址、電話,且系統也須查核該簡訊內容是否有違規項目。不過在電信業者嚴查簡訊內容後,有立委接獲新人陳情,表示因為要辦婚宴,希望親友填寫Google表單回覆參加意願,卻發不出去;另外也有許多企業在「排隊」,等著電信業者查核是否符合「白名單」,無法發簡訊。NCC主祕黃文哲表示,新制上路後,受影響比較大的屬代發簡訊的第三方業者,因為他們必須符合相關KYC規定,才能代發簡訊,排隊狀況應會慢慢消化;至於民眾應是一
政院打詐資料帶「柯P競選錄音」 陳建仁挨批承諾了解問題
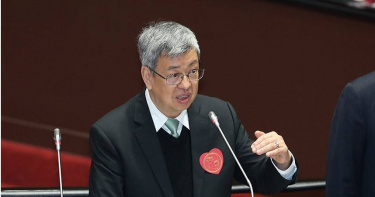
近年詐騙事件猖獗,2023年詐騙件數與金額雙雙創新高,政府部門成立打詐辦公室、國家隊效果依然有限。國民黨立委陳菁徽8日於立院質詢時爆料,政府反詐資料夾中竟含有民眾黨主席柯文哲2024競選錄音檔,並當場播放證明,行政院長陳建仁聽完後也笑回,「我嚇一跳」,承諾會檢討該問題。陳菁徽表示,台灣詐騙指數型成長,2023年遭詐騙金額高達88億,報案件數直逼4萬件,然而由內政部提供給各部會宣傳的反詐宣導素材中,衛福部的宣傳連結大有問題,有點進去卻什麼資料都沒有,還有的連結裡面的檔案是任何人都可以任意刪除移除,若有人惡意或無意刪除,所有成果豈不消失,批評政府資安保障太過時。陳建仁表示,會請衛福部好好檢查,並請打詐騙辦公室檢討,他也報告打詐成果指出,去年整年境外竄改電話詐騙攔阻量為1851萬通,惡意簡訊攔阻量為801萬封,另外攔阻詐騙件數有11000多件,金額高達76億,也查緝犯罪集團,從1700多個犯罪案件中扣查不法所得41億,然而他也坦言打詐有成果還要再精進。陳菁徽也爆料,在反詐騙網站資料夾素材中竟有一個命名特殊的資料夾「柯P廣告-最後衝刺版本」,裡面竟是柯文哲競選2024總統時的全套競選錄音檔,且國、台語版本都有,共有近56個檔案,並播放給陳建仁聽。陳建仁聽完笑道,「我嚇一跳」,陳菁徽則笑回,我也是,並又接續播放幾段錄音。陳菁徽質疑,反詐資料夾藏有競選錄音檔,若是廠商所為,就是內政部監管不力、若是公務人員所為,已經嚴重違反行政中立,應該要嚴辦處理,將柯文哲競選錄音檔放到反詐影片資料夾中,是正面教材還是負面教材?難道在暗示柯文哲是詐騙集團?陳建仁指出,這大概不是詐騙做法,但內政部宣導反詐騙的資料檔有必要好好檢討。陳菁徽質疑,難道政府就把這些影片放上去後就不再回顧檢討,不管是否有人點進去看?內政部長林右昌表示,柯文哲的競選廣告在裡面看起來怪怪的,需要再去查一下。陳菁徽認為,政府有必要檢討相關資料閱覽、資安問題,以及檢討未來素材是否發揮該發揮的效果。陳建仁承諾,請相關部會一周內完全了解。

詐團狂發337萬封簡訊騙不完 刑事局「訊」雷專案逮20人鐵腕阻不法
詐騙簡訊滿天飛,近來包括詐團假冒監理站、自來水公司、遠通電收或電信業者發送欠款或兌換簡訊給民眾,對此,刑事局打擊詐欺犯罪中心規劃「訊雷專案行動」,由「情資研析專責小組」研析「發送詐騙釣魚簡訊」案件情資,於9月26日至10月6日及11月20日至12月8日期間,動員各外勤大隊執行2波查緝行動,共查獲涉詐簡訊代收發商15件、犯嫌20人。經統計,詐團1個半月下來,總共發送高達337萬封簡訊詐騙民眾,所幸即時查獲,避免更多人受害。刑事局長周幼偉12日下午視察「訊雷專案」行動成果,這次聚焦打擊「涉詐簡訊代收發商」,執行2波查緝行動,共查獲15件、犯嫌20人,並查扣貓池2台、手機41支、SIM卡、電腦、WIFI分享器及門號申請書等贓證物。周幼偉指出,刑事局於8月18日成立「詐騙情資研析專責小組」,持續針對網路面、電信面及工具面查緝詐騙集團,檢視新興詐欺手法,研析相關情資,尋求突破關鍵,並集中火力,規劃波次專案掃蕩詐欺集團,期能有效遏制詐欺犯罪發生,減少民眾財產損害。「訊雷專案」行動之案件,包括刑事局偵九大隊第三隊會同北市中山警分局報請士林地檢署檢察官,偵辦22歲新手媽媽黃女接受詐欺集團以「手機掛機賺錢」利誘,趁著在家帶小孩邊打工,短短3小時內就發出超過2千筆詐騙簡訊,導致上千民眾陷於遭詐騙風險,全案依《詐欺》及《偽造文書》等罪嫌送辦。另外,刑事局電偵大一隊鎖定假冒政府監理站、自來水公司、遠通電收、電信業者的詐團散發釣魚簡訊,11月30日在新北市蘆洲、中和等地,逮捕涉嫌利用貓池設備發送惡意簡訊的20歲盧男和21歲林男,並查扣貓池設備1台、工作手機11支、筆記型電腦2台及涉案SIM卡門號一批等證物,警方清查,被害人多達215人,盜刷詐騙金額超過949萬元。刑事局偵七大隊第一隊會同桃園、台中刑大偵辦桃園媒體行銷公司負責人張男批購8千多組企業門號,幫詐團收受簡訊認證碼,供詐團註冊電商、遊戲平台帳號案件,之後詐團利用假帳號搭配假交友、購物手法騙取民眾現金,被害人38位、財損達512萬元,警方7日逮捕張男到案,訊後依法送辦。

打詐綱領升級! 陳建仁坦言:打詐就像防疫
國家通訊傳播委員會(NCC)今(11)日舉辦「打擊詐欺強化堵詐論壇」,行政院長陳建仁出席並率領相關部會宣讀「堵詐1.5版宣言」,強調打詐就像防疫,詐騙手法就像病毒一般不斷變異,全民防詐的意識要有所提升,打詐工作也需要持續精進。「堵詐1.5版7大宣言」,包含遏止涉詐廣告、隱碼防護機制、公益簡訊專用門號、攔阻國際偽冒來話、網購防詐警示、攔阻惡意簡訊以及警示國際偽冒來話等。陳建仁提到,行政院從去年7月就已開始「新世代打擊詐欺策略行動綱領」,從識詐、堵詐、阻詐及懲詐四個面向努力。然而,今年5月政府發現,全球疫情嚴峻時,詐欺犯罪明顯增加,政府再提出「打詐1.5綱領」,旨在實現減少接觸、減少誤信和減少損害。陳建仁更比喻說,面對病毒,我們有疫苗、快篩和藥物,但是病毒也會變異,打詐政策就像防疫政策,不只要努力打詐,也要讓民眾提升防詐意識。而目前立法院已經通過「打詐五法」,對詐騙、人口販運等予以嚴懲,對金流和資訊流的前端溯源管理進行強化,加強廣告審查,也減少民眾接觸到詐騙,並設置個資保護機關等。另外,行政院也成立打詐辦公室,臺灣高等檢察署成立查緝詐欺及資通犯罪督導中心,盼能持續精進打詐工作。

890萬部安卓設備出廠前遭安裝病毒? 蒐集密碼傳播惡意簡訊
近日外媒報導,網路犯罪集團Lemon Group在全球約890萬支搭載Android系統的手錶、手機、電視、機上盒等安裝了1款名為Guerrilla的惡意程式。這個程式會攔截短簡訊中的一次性密碼,並蒐集用戶的數據賣給廣告商。根據資安公司「趨勢科技」最新調查,全球約890萬支搭載Android系統的手錶、手機、電視、機上盒等3C產品在出廠前遭到網路犯罪集團Lemon Group安裝了1款名為Guerrilla的惡意程式。目前這些受感染的3C產品遍佈全球,包括美國、墨西哥、印尼、泰國、俄羅斯、南非、印度、安哥拉、菲律賓、阿根廷等國家。Guerrilla程式會攔截藉由SMS(短簡訊)傳送的WhatsApp、京東和Facebook一次性密碼,也可將受感染的3C產品設置成反向代理,允許駭客獲取使用者的網路資料。惡意程式中的Cookie插件也會從應用數據目錄中獲取Facebook cookie,甚至入侵WhatsApp傳播惡意簡訊,Guerrilla讓這些3C產品成為了竊取和銷售使用者訊息的工具。網路犯罪集團Lemon Group主要利用大數據來進行廣告業務,他們設計這個惡意程式,藉由入侵3C產品獲取使用者的相關數據,分析大量數據及每個品牌不同的產品特徵,讓每個使用者在不同時間獲取不同廣告內容,以利不肖廣告商獲利。