


漏洞
」 駭客 AI 晶片 黃仁勳 PHP
輝達H200晶片不賣中國了?美國祭新禁令 明年營收恐少上兆
美國持續收緊先進AI晶片出口管制,輝達(Nvidia)傳出決定停止向中國市場供應H200晶片,放棄先前與美國政府達成的特殊出口安排。外媒指出這項決定由代理執行長克雷斯(Colette Kress)在最新財報電話會議上所證實,投資銀行傑富瑞(Jefferies)更估計,新一波限制可能讓輝達明年資料中心業務營收減少440億至620億美元(約新台幣1.45兆至2.04兆元)。根據外媒報導,輝達先前在共同創辦人黃仁勳與美國總統川普(Donald Trump)協商後,取得向中國客戶供應H200晶片的特殊安排,但晶片必須先經由美國轉運,並由美國政府徵收25%關稅。然而,隨著華府進一步擴大出口限制,這項供貨機制如今也面臨終止。美國當地時間週一宣布的新規定,將管制範圍擴大至海外資料中心,限制企業利用美國先進晶片,從其他國家向中國客戶提供遠端運算服務,這項措施主要是為了堵住現有出口管制的漏洞,避免中國企業即使無法直接購買受管制晶片,仍能透過海外資料中心取得相關運算能力。報導指出新規定可能進一步衝擊輝達在新加坡、馬來西亞、泰國及印尼等市場的業務,因為這些地區的資料中心可能向中國企業提供遠端運算服務。傑富瑞估計相關限制恐使輝達明年資料中心營收減少440億至620億美元,顯示出口管制帶來的潛在財務影響不容小覷。不過,克雷斯對營收前景仍抱持著信心,她表示輝達下一代處理器需求強勁,包括Vera Rubin平台在內的產品已累積大量訂單,預期其他市場的需求足以彌補新限制帶來的損失,因此公司整體營收不一定會立即受到明顯衝擊。事實上,黃仁勳過去曾多次反對完全退出中國市場,認為此舉只會讓中國本土晶片業者受惠,他今年4月接受Podcast訪問時更直言,美國科技產業若主動放棄中國市場,反而會損害美國自身利益。然而,美國政府持續強化對中國的科技限制,也讓輝達維持當地業務的難度不斷提高。除了美國的出口管制,中國政府也持續鼓勵企業採用國產AI晶片,降低對美國技術的依賴,報導指出即使輝達宣布停止供應H200之前,北京方面就已對相關晶片的交貨採取保留態度,使輝達同時面臨美國政策限制與中國國產替代政策的雙重壓力。此外,黃仁勳上週傳出因私人關係爭議卸任執行長後,輝達也面臨更嚴格的公司治理及出口法規檢視,公司已宣布成立董事會層級的專責委員會,負責監督國家安全、出口管制及國際貿易風險。
蘋果大當機!iCloud、App Store接連異常 官方證實「內部更新」惹禍
蘋果(Apple)旗下多項網路服務17日(美國時間)發生大規模異常,包括iCloud帳號登入、App Store、Apple Music及AppleCare等功能陸續受到影響,部分用戶遇到無法登入帳號、下載應用程式及使用相關服務的情況。蘋果隨後證實,這次服務中斷是內部系統更新所引起,並非遭到網路攻擊,目前多項功能已逐步恢復正常運作。根據《路透社》及《美聯社》報導,蘋果服務異常發生後,網路故障追蹤平台Downdetector陸續收到大量用戶通報,反映無法正常連接蘋果旗下服務。部分使用者的帳號突然遭登出,重新登入時出現錯誤訊息,也有人遇到App Store無法下載應用程式或Apple Music無法播放的問題。蘋果官方系統狀態頁面隨後列出多項異常服務,其中iCloud帳號與登入功能出現速度緩慢或暫時無法使用的情況,App Store及Apple Music也一度中斷。AppleCare裝置端購買功能受到影響,部分用戶則回報Apple Pay及iPhone啟用發生問題。這次故障不僅影響一般消費者,蘋果企業管理及教育相關服務也傳出異常。部分企業用戶、開發者及教育機構使用的管理系統出現連線問題,iCloud郵件與網頁版應用程式也受到波及,影響範圍涵蓋個人帳號及部分商業服務。從各地使用者回報情況來看,美國有大量用戶受到影響,巴西、希臘及拉脫維亞等地也傳出類似問題。故障期間,部分使用者透過社群平台分享無法登入Apple帳號、取得應用程式及使用雲端功能的經驗,讓這次服務中斷受到關注。針對外界關心的故障原因,蘋果說明,這次事件與公司內部進行的系統更新有關,並已排除網路攻擊的可能性。蘋果表示,多項受影響系統已陸續重新上線,相關團隊也持續處理尚未完全恢復的服務。同一時期,美國也發生其他科技系統及網路服務異常事件。網站測試平台Optimizely傳出遭駭客攻擊,部分機構網站受到影響,相關報導指出,惡意程式曾鎖定舊款iPhone及iPad,試圖取得使用者信用卡資訊。Optimizely表示,相關漏洞已經修補,目前沒有發現iPhone裝置遭到接管的證據。
翡翠水庫光電爭議 羅智強批沈伯洋:環評修法投反對票、是環保叛徒
台北市長選戰延燒水庫光電爭議。國民黨立委羅智強今(18)日在臉書發文,批民進黨台北市長候選人沈伯洋「背叛環保、擁抱光電」,「台北市民敢把翡翠水庫交給他嗎?」羅智強指出,台南烏山頭水庫的光電板鋪設面積達11.5公頃,相當於16座足球場,卻沒有進行環評。他說,當時跳過環評的理由是「案址未位於重要濕地」,批評民進黨政府「鑽法律漏洞」,為光電業者開路。羅智強表示,國民黨與民眾黨去年修正《環境影響評估法》等三法,明定水面型光電設置或累積設置面積達5公頃,或裝置容量達1萬瓩(10MW),就必須辦理環評。不過因為法律不溯及既往,無法適用於烏山頭水庫。羅智強進一步點名,修法表決時,沈伯洋、蘇巧慧、何欣純、賴瑞隆、陳亭妃、劉建國、陳素月、王美惠、蔡易餘、陳瑩等人都投下反對票,並稱他們是「台灣大地、台灣水庫、台灣環保的叛徒」。他也提到,民進黨團事後批評修法「法規失去彈性,妨礙綠電供給」,賴瑞隆也說這項修法「限縮台灣綠電產業的發展」,並要求經濟部再提修法版本,經濟部長龔明鑫當場同意。針對翡翠水庫,羅智強說,2022年至2024年連續三年,經濟部都來函詢問翡翠水庫能否設置光電板,去年起就不再詢問。他認為原因有三:台北市政府連續三年表示反對;台北市長蔣萬安去年在議會公開表態「絕對不准」;以及新修《環評法》讓水面型光電有了環評門檻。他並說,沒有蔣萬安的拒絕,翡翠水庫等不到修法,就已鋪上光電板。羅智強還提出三項「預言」:若民進黨國會重新取得多數,就會刪除水面型光電5公頃需環評的規定;若沈伯洋當選台北市長,經濟部會再次發函台北市政府「盤點」翡翠水庫設置光電;沈伯洋屆時會說「尊重經濟部的意見」,讓翡翠水庫和烏山頭水庫一樣鋪上光電板。羅智強說,沈伯洋面對外界質疑時,第一時間回答的是「尊重經濟部的意見」,而不是和蔣萬安一樣堅決反對,是因為「不敢得罪光電業者」。
川習會前夕出招!川普擴大AI晶片管制 防堵中國取得先進技術
美國總統川普(Donald Trump)即將前往中國與國家主席習近平會面之際,川普政府當地時間週一(16日)宣布進一步收緊先進人工智慧(AI)晶片出口管制,防堵中國企業透過海外資料中心取得輝達(Nvidia)等美國企業的高階晶片及運算資源,新規定將新加坡、泰國、馬來西亞、印尼及巴西列為高風險國家,相關晶片出口須取得美國政府許可。根據外媒報導,美國商務部這次擴大管制範圍,主要針對中國企業透過第三國資料中心取得AI運算能力的情況,過去部分中國企業利用設在泰國、馬來西亞等地的資料中心,取得訓練AI模型所需的運算資源,即使晶片未直接出口中國,仍可能讓中國企業使用受到限制的先進技術。新規定要求向總部位於中國的企業提供大量運算能力的海外資料中心,必須在90天內取得美國出口許可,才能繼續提供相關服務,否則未來可能面臨出口限制。此外,向新加坡、泰國、馬來西亞、印尼及巴西出口受管制的先進晶片也必須取得許可,但在這5國經營資料中心的美國企業不受相關要求限制。不過,新規定也設有例外,包括線上零售商及社群媒體企業使用的系統,不適用部分出口許可要求。商務部認為這類系統不會構成相同程度的國家安全威脅。這項政策公布之際,輝達正因前執行長黃仁勳的婚外情風波,以及合作夥伴Megaspeed涉嫌違反晶片出口管制規定而受到關注。美國眾議院中國問題特設委員會主席穆勒納爾(John Moolenaar)表示,新規定顯示美國正積極堵住中國多年來利用的出口管制漏洞;前商務部官員科倫(Kate Koren)則認為,這項措施對中國的影響將遠大於單純把一家企業列入貿易黑名單。另一方面,美國商務部長盧特尼克(Howard Lutnick)也因晶片出口管制問題面臨批評,美國財政部長貝森特(Scott Bessent)日前透露,政府內有4個機關支持將Megaspeed列入貿易黑名單,但商務部卻並未採取行動,商務部隨後表示,新規定是由財政部及白宮國家安全會議起草和指示公布,凸顯政府內部對中國科技政策存在不同立場。儘管白宮高層曾討論盧特尼克的去留,川普仍表態沒有更換他的計畫,也表示不排斥黃仁勳重返輝達執行長職位。川普預定週四(19日)在深圳與習近平會面,這次出口管制措施也讓美中領袖會談前的科技角力再度升溫。值得注意的是,新規定同時正式撤銷拜登政府時期制定的全球AI晶片出口管制措施,改以新的許可制度限制特定國家及海外資料中心,輝達過去曾強烈反對拜登時期的相關規定,對於川普政府這次宣布的新措施則拒絕評論。
知名教授收「中山分局」Email通知涉詐 大批網友朝聖:詐到刑法學者
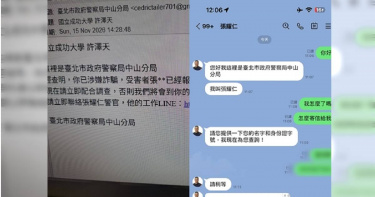
《刑法總則》教授收「中山分局長」詐騙信!知名刑法學者,同時也是國立成功大學法律系教授許澤天近日在社群平台上貼文指出,在查閱學校信箱時,發現收到一封「中山分局」通知涉嫌詐騙須配合調查,聯絡「張耀仁警官」信件。對此,中山分局也回應指出近期發現炸團假冒分局長名義,發送詐騙電子郵件,誘導民眾加入「警官工作Line」,提醒民眾切勿上當。刑事法學者許澤天近日在社群平台上貼文指出,在查閱學校Email時,發現一封署名是「台北市政府警察局中山分局」的來信,並在標題寫上「國立成功大學 許澤天」,內容指出其涉及詐騙案件,被害者張某某已報警,要求許澤天立即配合調查,「否則將至其工作單位逮捕」,最後附上Line連結,要許澤天加入「張耀仁」警官的「工作Line」。由於Email漏洞百出,明顯是詐騙訊息,許澤天也表示,「值得思考的問題,發出這個Email,算是進入詐欺未遂罪的著手,還是預備?如果聯絡了信件上的張景鈷,算是陷於錯誤的財產處分嗎?」。貼文一出瞬間引發大批網友朝聖,「詐騙到刑法教授也太好笑」,甚至有網友也認真回復許澤天提出的問題,引發大批網友朝聖。對此,中山分局也回應指出,近期發現詐騙集團假冒分局長「張耀仁警官」名義,發送詐騙電子郵件,並以假檢警話術誘導民眾加入警官工作LINE帳號,企圖取得民眾信任,進而實施詐騙。中山分局也分析詐騙手法,詐團第一步會「假冒警察身分」,冒用警察機關或分局長名義發送電子郵件,營造官方通知假象;隨後誘導民眾加入LINE,透過電子郵件提供LINE帳號,要求民眾加入以進一步聯繫,並假借辦案名義,利用假檢警話術,使民眾誤信對方具有執法機關身分,進而配合後續指示。中山分局強調,牢記假檢警詐騙「4不原則」。不會要求匯款或監管帳戶、不會索取金融卡、存摺及密碼、不會要求加入LINE傳送訊息、不會以電話製作筆錄並威脅收押。提醒民眾,收到自稱警察機關寄送的可疑電子郵件,切勿輕信,更不要隨意加入陌生LINE帳號,如有疑慮,請撥打165反詐騙諮詢專線,或向警察機關查證,避免落入詐騙陷阱。
《GTA6》爆漏洞!「這樣做」就能偷序號 美18%員工當天擬請假開玩
全球玩家期待已久的遊戲大作《俠盜獵車手6》(Grand Theft Auto VI,GTA 6),預計11月19日正式登上PlayStation 5及Xbox Series X|S平台,不過,就在玩家準備迎接新作之際,實體盒裝版卻驚傳安全漏洞,只要利用手電筒照射特定版本的遊戲盒,就可能看見內部下載序號,甚至不必拆封就能竊走序號,引發玩家擔憂。綜合外媒報導,由於《GTA 6》遊戲容量龐大,PlayStation官方建議至少預留212GB的儲存空間,開發商Rockstar Games已於11月10日開放數位版預先下載,讓玩家提前安裝遊戲,準備迎接19日正式上市。此外,官方也自11月12日起提供內含數位下載序號的實體盒裝版本,但近日有玩家在ResetEra、Reddit及X等社群平台發現,部分國際版本的PS5遊戲盒存在透光問題,只要使用高亮度手電筒從特定角度照射藍色塑膠盒,就能辨識內部的數位下載序號,更有網友發現自己盒裝版根本沒有印上可供兌換的遊戲序號,讓人相當傻眼。據了解,這次問題與Rockstar取消傳統實體光碟、改採「盒裝下載序號」的發行方式有關,部分國際版本直接將序號印在封面內側或薄紙背面,缺乏刮刮銀漆及防透光設計,導致序號可能在商品尚未拆封前就遭人窺視。玩家比較發現,美國版本的遊戲盒設有防透光迷彩圖案,但部分歐洲及國際版本疑似缺少相關保護,由於下載序號在出廠時就已經啟用,若遭不肖人士提前兌換,消費者即使購買全新未拆封的商品,也可能拿到無法使用的序號。除了安全漏洞,《GTA 6》上市前也因取消傳統紙本地圖、終極版限定數位販售,以及售價399.99美元的收藏版未附遊戲本體等安排,引發部分玩家不滿。儘管爭議不斷仍無法阻擋全球玩家的熱情,根據市場研究機構Sensor Tower統計,《GTA 6》全球預購銷量已突破1200萬套,預購銷售額超過10億美元,成為Xbox及PlayStation平台預購量最高的遊戲。此外,遊戲上市還可能引發美國上班族請假潮,人力資源軟體公司BambooHR分析340萬名美國員工的相關資料後發現,約18%的員工計畫在11月19日請假,待在家中體驗全新打造的罪惡城市,其中約半數打算直接請病假而非事先申請休假。美國聖母大學教授佩恩(Matthew Payne)也幽默地表示:「大家當然會在11月19日翹班。說到這個,我的喉嚨好像也有點不舒服了。」另有外媒估計大批員工為了玩《GTA 6》請假,恐讓美國經濟因生產力下降而損失高達10億美元。
資安危機1/暗網海量個資曝光! 科偵人員示警:PHP漏洞恐成駭客溫床
許多民眾都有接不完詐騙電話的經驗,且頻率愈發頻繁,近日許多知名企業也因網站個資遭駭頻頻登上新聞版面。本刊深入調查發現,暗網近期也釋出海量的台灣民眾個資,資深科技犯罪偵查人員示警,隨著國際近期爆發PHP系統的致命記憶體漏洞,企業與政府單位的資安災情恐怕只會越來越嚴重,漏洞已淪為暗網個資販售的巨大溫床!暗網上販售的個資琳瑯滿目,從店商平台、百貨交易紀錄、戶籍資料、軍人資料、金融交易資訊到社群網站,應有盡有。(圖/讀者提供) 全家行動購個資上清楚標示人名、電話、地址以及購買的資訊。(圖/讀者提供) 根據本刊掌握暗網販售的個資,僅萬元台幣就可購入數十萬至上百萬筆個資,受害範圍涵蓋寶雅、康是美、無印良品、銀行、戶政系統乃至於軍人戶籍等等,甚至連當年李宗瑞案的偷拍影片都在販售。仔細查看這些兜售的個資令人不寒而慄,不僅明確標有姓名、身分證字號、住址、電子信箱帳號、出生年月日,鉅細靡遺的消費資訊,資料琳瑯滿目任人挑選。 網站資安防線正面臨前所未有的重大考驗!科偵人員透露,國際權威漏洞資料庫日前揭露編號「CVE-2026-109618」、「CVE-2026-109619」的PHP系統重大記憶體缺陷,在全球資安界與科技犯罪偵查機關引發地震。該漏洞最可怕之處,在於駭客完全不需要掌握任何網站的帳號或密碼,僅憑傳送特製的網路請求觸發記憶體溢位與系統清理錯誤,即可伺機奪取伺服器最高控制權,進而大肆搜刮內部龐大的客戶個資庫。 簡單來說,如果把執行PHP的網站伺服器想像成一間辦公室,記憶體就像是處理業務的辦公桌,桌面空間終究有限。在正常情況下,當桌面堆滿文件(資料過載)時,系統會自動啟動保護機制停止工作並清理桌面;然而漏洞的凶險之處,恰恰就在於「系統清理桌面」的短暫瞬間。 駭客透過網路傳送精心包裝的特殊資料包,誘使PHP在處理資料時陷入記憶體不足(Out of Memory)的異常狀態。當系統急忙執行記憶體回收機制時,駭客便利用其清理過程中的邏輯漏洞攻其不備,嘗試將惡意程式載入記憶體中執行。 這也意味,攻擊者完全不需要通過傳統的帳密驗證、暴力破解或釣魚網頁,就能從遠端直接入侵。一旦攻擊成功,伺服器恐淪為駭客的「後門肉雞」,不僅網站內的客戶個資、商業機密面臨洗劫,該伺服器甚至可能被轉化為發動下一波殭屍網路或勒索病毒攻擊的跳板,源源不絕地將民眾隱私轉化為暗網上的交易商品。 科偵人員進一步分析這波PHP漏洞的災情分布指出,本次漏洞主要好發於Linux系統環境內,這也凸顯出兩大作業系統架構在資安維護上的根本差異。金融相關的股票相關個資也受害,不僅人名、電話、甚至連年收入都被掌握。(圖/讀者提供) 科偵人員解釋,Windows屬於相對保守的商業付費系統,由專屬微軟工程師團隊長期維護、主動獵捕漏洞並強制推送定期更新;反觀企業網站伺服器最常採用的Linux系統(包括底層架構與其高度同源的macOS系統)則屬於無償、開放原始碼(Open Source)的自由編碼生態,因此有漏洞也是靠非官方工程師自發性的修補,雖有企業少量贊助,但和Windows在基本維護仍是有極大的差異。 由於全球開發者皆可自由改寫、客製化編碼,每個工程師的寫法與環境配置各不相同,雖然具備高度彈性,卻也導致系統標準不一、是否有潛藏漏洞往往難以全面掌握,一旦未及時手動更新底層套件,就極易讓PHP漏洞成為駭客長驅直入的破口。 不過,科偵人員也補充強調,引發記憶體不足與真正「入侵成功」之間仍有嚴苛的技術門檻,駭客必須精確掌握系統記憶體布局才能成功執行惡意碼,不過也拜AI所賜,撰寫惡意程式已不再是駭客的專利,日前高雄警方成功逮捕一名僅專科畢業的男子,靠著網路自學再透過各個AI交叉比對優化惡意程式,最終成功竊取公家單位的個資。 但科偵人員也強調,這類利用記憶體管理缺陷進行的攻擊極具隱蔽性,面對此類新型態高智商犯罪,警察機關科技犯罪防制單位都會提早部署,因此歸納出偵辦相關案件時的四大關鍵查緝指標: 一、誰連進來?(IP來源脈絡): 全面調閱網站 Web Server 與防火牆連線紀錄(Access Log),比對異常連線來源與存取軌跡。 二、什麼時候攻擊?(時間點交叉對比): 嚴密比對PHP發生記憶體不足(OOM)與系統錯誤日誌(Error Log)的確切時間軸。 三、有沒有入侵成功?(後門與軌跡鑑識): 鑑識伺服器內部是否被建立異常進程(Process)、執行未授權指令、植入WebShell後門或有大流量資料外洩現象。 四、能否找到犯嫌?(跳板與設備追蹤): 縱使駭客使用 VPN、代理伺服器(Proxy)或租用雲端VPS主機掩護,檢警將透過數位鑑識與跨國協查追查真實設備紀錄與終端來源。 面對威脅來襲,科偵人員沉重呼籲各大企業與網站管理者,尤其是採用Linux架構架設網站的單位,應立即檢視系統版本並手動套用官方修補程式,切勿讓「記憶體清理的漏洞」成為駭客大搖大擺進出企業後台、將民眾個資打包搬往暗網兜售的通行證。
資安危機2/企業鴕鳥心態像把用戶推火坑! 永續專家、工程師給解方
國際爆發PHP系統重大記憶體漏洞,數發部資安署10月底連發兩波新聞稿警示,並持續追蹤公務機關修補進度。然而,回歸產業實務端,資安危機不僅讓企業個資外洩的黑洞日益擴大,成為壓垮新創公司的致命稻草,企業未善盡社會責任的鴕鳥心態,如同再次把民眾推入高風險的詐騙火坑中! 知名新創雲端部署平台Zeabur日前震撼宣布,因短短兩個月內兩度遭受重大資安入侵、系統維護難度高,加上AI降低部署門檻導致成長瓶頸,無奈決定逐步結束營運,最晚將於2026年12月31日全面關閉服務,這起震驚科技圈的「遭駭倒閉」案例,再次敲響台灣產業界最高級別資安警鐘。 2026企業永續管理領航人物、新北市青年局資深創業導師賴盈文給出企業指引,企業查明外洩後應第一時間通知當事人,不必等違法責任完全釐清才行動,否則只會造成民眾二次傷害。(圖/賴盈文提供) 不僅如此,個資外洩持續延燒,近日知名電商系統服務商91APP、旅遊平台易遊網及鼎泰豐,乃至於護國神山台積電等企業,也都相繼捲入資安風波,第一時間雖有相關處置和對外說明,但因信用卡資料等交易資料並未外洩,企業就未針對資料遭駭的用戶逐一通知,給予帳密設定等相關建議。資深科技犯罪偵查人員就透露,過往絕大多數企業遭駭時處置態度極度被動,甚至僅會以「系統例行升級優化」為名蓋過遭駭真相,未善盡企業社會責任,不僅可能重演新創一夕滅頂的慘劇,此舉更直接將民眾推向高風險的詐騙火坑。前AWS軟體工程師、現任墨思AI應用長何振豪說,雖然多數電商透過第三方金流刷卡,未必會流出完整信用卡號與安全碼,但「真實消費紀錄」一旦落入詐騙集團手中,恐讓詐團有機可乘。(圖/何振豪提供) 針對這波令資安界神經緊繃的PHP漏洞,前AWS軟體工程師、現任墨思AI應用長何振豪說,PHP 是全球企業網站與購物平台廣泛採用的伺服器端程式語言,此次漏洞在於處理特定資料時出現程式缺陷,彷彿建築物門禁系統失靈,「陌生人無需門禁卡或密碼,就能直接繞過管制進入內部,甚至奪取最高管理權限。」 何振豪指出,駭客一旦遠端攻破伺服器,購物平台內的會員姓名、電話、Email、收件地址及完整消費訂單紀錄恐全數外洩。雖然多數電商透過第三方金流刷卡,未必會流出完整信用卡號與安全碼,但「真實消費紀錄」一旦落入詐騙集團手中,詐團便能精準說出民眾買了什麼、金額多少,進而假冒客服或物流人員以「訂單異常、重複扣款」為由行騙,讓人防不勝防。 何振豪補充,無論是新創雲端平台因兩度遭駭被迫熄燈,或近期91APP等企業因第三方工具漏洞遭入侵,雖與本次PHP漏洞成因不同,但皆共同反映出企業在維護自身網站與第三方供應鏈安全上的致命警訊。 面對企業在資安事故中習慣低調息事寧人的「鴕鳥心態」,2026企業永續管理領航人物、新北市青年局資深創業導師賴盈文則給出相關建議和指引,資安絕非單純的IT成本,而是攸關企業存亡、公司治理與社會信任的交界,更是企業對消費者的核心承諾。她強調,《人工智慧基本法》已將隱私保護、資料治理與資安列為永續發展的重要一環,企業必須堅守「事前有治理、事後不讓消費者獨自承擔風險」的原則。單一大型電商或雲端技術服務商背後,往往牽動上千個品牌、開發者與數百萬名消費者,供應鏈高度集中帶來極大風險,近期寶雅240萬筆個資外洩可謂相當嚴重。(圖/讀者提供) 「企業把系統交給外部廠商,系統委外不等於責任委外!」賴盈文分析,單一大型電商或雲端技術服務商背後,往往牽動上千個品牌、開發者與數百萬名消費者,供應鏈高度集中帶來極大風險。她指出,依《個資法》第12條及法務部函釋,企業查明外洩後應第一時間通知當事人,不必等違法責任完全釐清才行動,否則只會造成民眾二次傷害。有責任意識的企業在通知時至少須交代三件事:發生了什麼、涉及哪些資料、消費者現在該做什麼。 從新創平台Zeabur因資安重創被迫關站,到大型電商陷入個資外洩風暴,為了徹底扭轉企業「重營運、輕資安」的缺口,賴盈文建議企業應對照ISO/IEC 27001國際標準,縮短漏洞發生到修補的空窗期,並將董事會資安監督、委外稽核機制及已發生事故與改善情形,正式納入永續報告書並接受第三方確信,「揭露要能被查證,才算建立信任。」 在企業真正落實責任前,民眾該如何自保?賴盈文與何振豪共同呼籲,消費者務必將「官方管道查證」變成反射動作,接到任何訂單異常或退款電話切勿點擊不明連結或交付驗證碼;同時應落實「不同網站使用獨立密碼」、特別保護作為重設密碼核心的Email帳號,並全面開啟雙重驗證(MFA),才能在個資外洩的暗網風暴中守住最後一道防線。
黃樂公司新加坡總部空無一人、澳洲董事竟是報紙攤商!24萬顆受管制晶片流向成謎
總部登記在新加坡、員工規模曾在3年間從不到10人暴增至數百人的企業,竟成為輝達(Nvidia)最重要的海外客戶之一。美媒披露,大陸籍女商人黃樂所屬的「Megaspeed」在過去3年間採購價值48億美元的人工智慧設備及處理器,如今卻被媒體發現其新加坡總部幾乎無人辦公,澳洲子公司的董事是1名報紙攤商,馬來西亞辦公室店面甚至破敗不堪。這家企業如今不僅捲入前輝達執行長黃仁勳的婚外情醜聞,更遭美國及新加坡當局調查,懷疑其利用空殼公司規避美國出口管制,將先進晶片轉運至中國。據美媒《CBS新聞》援引美國調查人員掌握的資訊,Megaspeed及其馬來西亞關係企業「Speedmatrix」,過去3年合計採購48億美元的輝達人工智慧設備及處理器,其中涉及多達24萬顆原本禁止出口至中國的晶片。調查人員懷疑,Megaspeed高層黃樂利用產業人脈及多層空殼公司取得這些晶片,再透過跨國企業網絡將設備轉移至中國。美國與新加坡目前均已展開相關調查,核心問題在於這些晶片最終流向何處,以及中國軍方是否可能取得相關技術。Megaspeed的企業背景也充滿疑點。根據公司登記資料,其最早於2015年以「第七大道科技有限公司」之名成立,是1家總部位於中國深圳的遊戲及手機應用程式開發商旗下企業。2023年3月,設於英屬維京群島的空殼公司「黃樂有限公司」收購第七大道,隨後將公司名稱更改為Megaspeed,黃樂出任董事總經理,並成立馬來西亞子公司Speedmatrix。同年10月底,Megaspeed遭「Swiftdata」收購後,黃樂及另1名董事Cang Yang便辭去職務。Swiftdata的董事則位於中國。不過,做空研究機構「Culper Research」2026年5月發布的40頁調查報告曾指出,Megaspeed員工透露,黃樂在名義上離職後,可能仍持續實際掌控公司。報告同時質疑黃仁勳與Megaspeed的密切關係,認為黃仁勳不僅曾為公司背書,也可能參與其發展過程。Megaspeed最令人起疑之處,在於其跨國營運規模與實際辦公狀況存在明顯落差。雖然公司LinkedIn頁面宣稱擁有201至500名員工,並自稱是輝達在亞太地區的重要策略合作夥伴;但港媒《南華早報》指出,3年前公司登記的員工人數僅有2至10人。新加坡《海峽時報》(The Straits Times)與美國《紐約時報》(The New York Times)去年底前往其新加坡總部查訪時,則發現位於新加坡海洋金融中心(Ocean Financial Centre)7樓的辦公室幾乎沒人。前者甚至發現辦公室大門上鎖,後者則只看到2名員工在正常工作日上班。澳洲據點的情況更加異常。Megaspeed子公司位於雪梨中央商業區1棟商業大樓10樓,該樓層共有40家企業進駐,辦公空間每天最低只需17澳元即可租用。企業登記資料顯示,子公司董事是29歲、出生於上海的Kai Kang,但他實際上是在維多利亞州北部經營報紙攤位的攤商,距離雪梨超過400英里。康凱的父親接受澳洲廣播公司新聞網(ABC News)訪問時,更表示從未聽過Megaspeed。至於馬來西亞,媒體則發現其1處辦公室位於吉隆坡郊外的破敗店面,另一處則設在購物中心內。這些營運異狀也使Megaspeed與黃仁勳的關係受到進一步檢視。美國總統川普(Donald Trump)本週表示,聯邦調查局(FBI)正在調查黃仁勳與黃樂之間的緋聞及商業關係。輝達股東10日也提起集體訴訟,指控黃仁勳隱瞞與黃樂的關係,並引發國家安全疑慮後誤導股東。輝達董事會此前表示,沒有理由相信公司機密或美國國家安全已遭到破壞,並強調國家安全與經濟安全是董事會最優先考量。然而,熟悉內情人士透露,董事會一度準備解除黃仁勳職務,但黃仁勳最終自行辭職並獲准。對此,中國問題專家迪爾(Jacqueline Deal)則警告,如果相關指控屬實,輝達的先進人工智慧晶片可能已經落入中國軍方手中。她指出,輝達設有出口管制合規部門,但若晶片確實透過空殼企業流入中國,代表公司內部監督機制可能嚴重失效,也凸顯美國商務部在執行出口管制方面存在漏洞。面對外界質疑,Megaspeed否認涉及非法晶片轉移,表示過去6個月已接受美國商務部工業與安全局(BIS)、馬來西亞投資、貿易及工業部及輝達的多次實地檢查,並稱相關調查未發現違法證據。公司12日進一步表示,已聘請美國知名法律事務所,獨立檢視出口管制合規措施,並承諾配合美國政府調查。此外,Megaspeed在2025年也曾因涉嫌違反當地法律遭新加坡警方調查,但相關細節至今未公開。公司雖然否認違法,卻尚未充分解釋其跨國營運架構、員工規模及實際辦公狀況之間的落差。
又有小黃在高架丟包乘客!Cheap曝年初才出人命:罰則竟比捷運喝水還輕
今年年初才發生1名乘客遭計程車司機丟包在台64線,最後不幸遭後方車輛輾斃的事故,沒想到10日又有3名乘客被司機丟在市民大道高架橋上,原因竟是司機不會使用導航,認為乘客提供的地址太難尋找。對此,網紅Cheap質疑,台灣拒載及違停罰則過輕,兩者加起來最高才罰7200元,「差點沒把我笑死,原來把三個活人丟在快速道路上,罰得比捷運喝水的7500元還低。」Cheap昨(11日)在臉書粉專發文指出,依照相關規定,拒載最高可罰1200元,違規停車最高可罰6000元,合計7200元,甚至比在捷運上喝水可能面臨的7500元罰款還低,「只因為沒死人,所以無法可罰? 那我把國昌老師跟老虎關在籠子裡,國昌老師沒被吃,我也沒事囉?」Cheap進一步指出,路邊攔車的計程車制度存在嚴重問題,並非所有司機的服務品質都不好,而是缺乏淘汰不適任司機的機制。乘客在路邊看到空車便能直接上車,卻無從事先了解司機的品行與服務態度,也不知道對方是否會故意繞路、在車上談論政治,甚至做出將乘客丟包等危險行為,「今天一個司機把人丟在高架橋上,如果沒有鬧出人命,他可能照樣出來載客。」對於政府先前提出將叫車平台納入管理的政策,Cheap也質疑,政府當初以保障乘客安全為由推動納管,但相關草案主要規範車隊的營運方式,卻沒有妥善處理不適任司機的淘汰問題。草案規定,司機半年內發生2次重大違規,必須召回接受安全講習,完成課程後便能繼續接受派遣,「呵呵,重大違規兩次,去上課就能繼續開車。」此外,Cheap也點出,修法方向甚至打算開放1輛計程車同時加入多個車隊,可能讓停權制度出現漏洞。假設司機遭A車隊停權,仍能轉往B、C、D、E等其他車隊繼續接單,而各車隊之間的停權紀錄並未互通,其他車隊無從得知司機過去的違規情形,乘客更難掌握相關資訊,「修來修去,到底是在保障乘客,還是在保障司機?」
黃仁勳緋聞陸女黃樂持港身分入境 邱垂正:未來申請來台將從嚴審查
與輝達(NVIDIA)執行長黃仁勳傳出緋聞的中國大陸籍女子黃樂,因持香港身分入境台灣,引發外界對國安審查機制是否存在漏洞的關注。陸委會主委邱垂正今(12日)表示,黃樂原籍中國大陸,此次卻以香港人士身分入境,考量其可能涉及危害國家利益、公共安全及公共利益,政府將對她未來申請來台一事進行嚴格註記,並提高審查強度。據《ETtoday新聞雲》報導,邱垂正今上午赴立法院報告前接受媒體訪問,針對中國大陸人士透過香港身分入境台灣是否可能形成國安漏洞,以及政府未來是否將加強審查港澳人士等問題作出回應。他指出,黃樂雖然原籍中國大陸,但此次是以香港人士身分入境,相關情況可能涉及違反《香港澳門居民進入臺灣地區及居留定居許可辦法》,包括有危害國家利益、公共安全及公共利益之虞,因此未來若再次申請來台,政府將予以嚴格註記並從嚴審查。邱垂正強調,政府對於所有涉及國家安全疑慮的入境申請案件,都會提高審查強度,採取從嚴審核的方式,確保國家利益與公共安全不受影響,並呼籲國人放心。另外,近期中國大陸旅客及特定團體來台,傳出遭要求認同「兩岸互不隸屬」的爭議。邱垂正表示,移民署長前一天已說明,相關情況單純是個案溝通不良,並非政府整體政策有所調整。未來在處理類似案件時,相關單位將更加注意溝通方式,避免再次發生類似爭議。邱垂正進一步指出,中國大陸人士申請來台觀光,必須遵守《兩岸人民關係條例》及陸客來台相關許可辦法,不得出現矮化台灣主權的行為,也不能違反對等尊嚴原則。若申請者違反相關規定,政府將依法不予許可入境。不過,此次要求旅客表態的爭議仍屬個案溝通問題,與整體政策無關,政府現行審查標準並未改變。
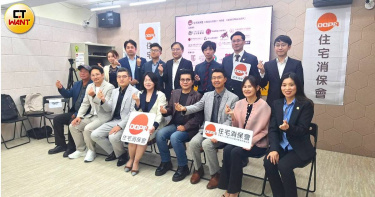
住保會聯手30位律師推「民間版都更契約」 2條款幫地主防爛尾
都更動輒涉及數億元以上的資產開發,關乎民眾居住安全與畢生心血;然而,實務上合約多由建商單方預先擬定,一般地主極易因資訊不對等而落入契約陷阱,甚至在建商發生財務危機時面臨血本無歸的風險。為解決市場屢見不鮮爛尾樓與合約糾紛,住宅消保會宣布聯合11家法律事務所,共同擬定都更民間版合建及委建契約2種範本,盼從源頭保障地主權益。為減少都更糾紛,住保會攜手睿見法律事務所、懿品騰達法律事務所、和律法律事務所、梁律國際法律事務所、吳俊達律師事務所、立勤國際法律事務所、道理聯合律師事務所、唯心法律事務所、言珣法律事務所、名綸法律事務所及匯利國際商務法律事務所等、動員約30位公益律師,針對「合建」與「委建」2大主流模式擬定契約範本。住宅消保會聯合11家法律事務所,前後動員約30位公益律師,經多次開會共同擬訂「民間都更契約」。(圖/住保會提供)住保會顧問吳翃毅表示,傳統合約常存在權責不對等的問題,因此民間版契約範本首要強調「資訊誠實揭露」,要求契約內必須完整記載建商與地主雙方資訊、土地標示及權利清理狀況。同時,合約也明確訂定各項開發與施工的「關鍵時間節點」,無論是建商或地主任何一方逾期履約,另一方均享有合法的催告、解約及請求損害賠償之權利,徹底扭轉過去地主只能被動等待的弱勢處境,同時也能保障建商權益。在「都更合建」模式中,通常由地主提供土地、建商負責出資興建。吳翃毅特別點出,地主最常遭遇的致命陷阱,就是契約中暗藏要求地主將土地提供給建商辦理融資、信託或設定抵押權的條款,甚至貸款用途未限定於本案,導致地主的土地淪為建商關係企業或其他建案的擔保品,一旦建商周轉不靈,地主土地便會遭到牽連與法拍。為防堵此一漏洞,民間版合建契約特別納入嚴格的限制條款,明文規定:「不得約定乙方(建商)得以甲方(地主)之土地為土地融資或設定抵押權。」據了解,此條款也是在研擬階段公益律師們討論最激烈的部分,最後大家仍決議透過白紙黑字的契約源頭,以高標準過濾財務不健全的建商,降低爛尾風險;同時也確保地主的土地產權獨立安全,不因建商的財務操作而承受額外風險。除了土地融資風險,建商倒閉或無故停工後的「爛尾樓」問題更是地主噩夢。吳翃毅表示,許多傳統合約雖然寫有「續建機制」,但條文往往含糊帶過,未具體規範在建工程與債權處理。一旦建商停工,營造廠或下游包商常會依法主張權利、扣押產權,導致後續接手的建商無法進場,續建機制形同虛設。針對此痛點,民間版契約也提出具實質執行力的保障條款,要求建商及其委託的營造廠,均應在合約中明訂承攬人或次承攬人同意拋棄《民法》第513條之法定抵押權、留置權及其他一切擔保物權,且不得對地主分得的房地持分主張任何權利。吳翃毅強調,續建機制不能只停留在紙上談兵,地主在簽約前,更可藉由建商是否願意接受此條款,來檢視與過濾建商的財務實力及履約誠意。住保會以最高標準擬定的契約範本,目前已有北都建設、元富鑫建設、楷豐建設、逢逸建設、台灣永業建經、標準營造等單位加入使用行列,顯示市場上仍有許多重視商譽的建商與營造團隊,願意以公開透明、公平互惠的態度,為都更市場樹立良性競爭的典範。吳翃毅坦言,都更合建契約的約定方式繁複,對多數在法律面上屬於「全然小白」的消費者而言,艱澀的條文往往隱藏巨大風險。住保會此次與公益律師團隊聯手公開2大版本契約範本,也呼籲民眾在簽署任何都更文件前,務必尋求專業律師諮詢審閱,進而減少司法訴訟。
黃仁勳婚外情風波延燒!美資深參議員轟國安風險:應立即辭執行長
輝達(Nvidia)執行長黃仁勳近期爆出婚外情,對象為中國女子黃樂(Le Huang,又名 Alice Huang),事件持續延燒。美國聯邦參議院資深參議員克拉默(Kevin Cramer)近日公開表示,黃仁勳應辭去執行長一職;因輝達生產的晶片機密涉及美國國家安全,他的私人問題已帶來潛在威脅。根據《路透社》報導,克拉默指出,輝達所生產的AI晶片屬於高度敏感的科技資產,黃仁勳遭緋聞對象黃樂勒索的風險極高,已對美國國家安全構成威脅;他強調,無論黃樂是否被證實為中國情報人員,光是涉入此類關係所帶來的潛在不確定性與國安漏洞,就代表他已不再適合繼續帶領這間全球AI晶片巨頭。此事件曝光後,輝達董事會已針對黃仁勳的婚外情展開內部調查,美國聯邦調查局(FBI)也已介入深入瞭解。儘管黃仁勳已向公司內部員工坦承對妻子不忠,但未透露更多交往細節;中國外交部則對此類間諜指控堅決否認,痛批相關說法完全是無中生有的抹黑。輝達官方發表聲明表示,董事會目前沒有任何理由相信國家安全或公司商業機密遭到洩露或妥協,黃仁勳本人也承諾將全力配合內部的審查作業。輝達強調,公司將在維持營運穩定的同時,妥善處理相關調查,確保股東權益與公司治理不受影響。雖然美國總統川普表示,已與黃仁勳進行交談並選擇信任其不知情,但民主黨議員仍持續要求進一步加強對中國的晶片出口限制。
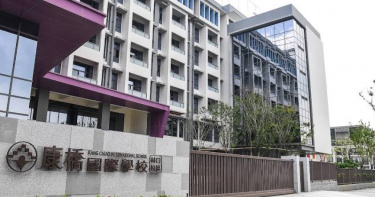
校務系統遭駭害家長個資外洩 校方發聲致歉:已會同資安專家搶修
知名貴族學校「康橋國際學校」林口校區驚傳遭駭客入侵,多位家長收到恐嚇信,發現自己個資遭洩漏外,對方還揚言對學生不利,林口康橋國學校則發布聲明致歉,強調已會同外部資安專家進行全網域隔離、系統清查與受損盤點,並著手復原系統,提醒家長收到可疑信件時勿回覆或點擊其中的連結,後續將透過官方管道適時向家長說明查核與處理進度,並加強校園資訊安全防護。林口康橋國際學校表示,校方6日發現校園網路中斷,隨即展開系統盤點及搶修,9日上午系統一度恢復運作,當日稍後再度中斷,當天晚間則接獲家長反映收到恐嚇電子郵件。校方對此次資安風暴已造成全體師生與家長極大擔憂與生活困擾致歉,並對駭客組織採取惡意勒索、非法竊取隱私個資,公然向無辜學生家長寄發指名恐嚇信等惡行,予以「最強烈的譴責」,重申捍衛學生人身安全與校園受教權益是校方「絕不退讓的底線」,絕對不會向犯罪集團妥協低頭。校方表示,事件發生後第一時間便已將校園系統實施全面斷網隔離,目前已正式向警政署刑事警察局報案,由專責科技犯罪偵查隊伍全面介入調查,校內數位發展中心已聯手外部頂尖資安鑑識團隊,正針對系統漏洞、攻擊路徑、駭客潛伏排程及具體資料外流範圍進行精密數位鑑識與深度清查,並在安全環境下逐步復原系統。校方也提醒學生和家長,請勿回覆駭客寄發的郵件,避免被標記為活躍目標,並勿點擊信中連結或附件、切勿轉傳個資,避免在社群群組中恐慌擴散,若收到相關恐嚇信,請保留原始郵件並轉寄至學校專用通報信箱由校方統一彙整提供警方偵辦,若接到自稱校方要求核對個資、提供驗證碼或匯款的不明來電,請務必「先掛斷、再透過官方管道查證」。校方強調,維護學生安全與學習權益是學校絕不退讓的底線,校方將持續配合警方與資安專家合作,因應這次事件所造成的影響。
林口康橋校務系統遭駭家長個資全外洩 還收恐嚇信「揚言對學生不利」
知名貴族學校「康橋國際學校」林口校區,校內行政系統近日遭國際黑客組織入侵,包括校方主管、教職員以及多名學生家長,陸續收到語帶威脅的勒索恐嚇信件,家長個資洩漏外,對方更揚言對學生不利,校方則強調,已聘請資安團隊進駐搶修,並宣布放學接送全面改為人工雙重核對與實名門禁,林口警分局則證實已受理報案,相關案情仍須釐清。國際知名勒索軟體組織「Osiris」6日上午,向康橋國際學校林口校區寄發勒索電子郵件,要求校方下載指定瀏覽器並輸入金鑰,否則將把竊取到的學生與家長身分檔案、聯絡方式曝光,並提供給跨國犯罪集團使用。而多位家長也在此後陸續收到恐嚇信,對方清楚掌握家長的任職單位、具體職稱、家庭背景等隱私個資,還揚言要對學生不利,讓家長們擔心受怕,紛紛向外界求援。校方則已寄信向家長說明事件經過,並強硬表示「絕不向勒索低頭妥協」,除了第一時間緊急委託專業外部資安顧問團隊進駐校園、封鎖漏洞並全力搶修遭駭系統外,為確保學生在校與離校期間的安全無虞,即日起全校放學接送全面提高維安層級,改採「人工雙重核對名冊」,現場嚴格實施門禁實名查驗,嚴防任何不明人士接近校園。新北市政府警察局林口分局表示,偵查隊受理校方報案後,第一時間即派員前往學校協助採取初步資安防護與數位鑑識作業。經初步清查,校方目前尚無實質財物損失,但具體遭竊取、加密的資料筆數與涵蓋範疇仍待專業資安人員進一步清點還原;此外,確認僅有林口校區行政伺服器受影響,其餘校區運作一切正常。林口警分局已與校方建立專責緊急聯繫窗口,持續追查境外IP與網路金流動向。新北市教育局對此回應,經向校方了解,該套遭駭系統為學校自行採購建置的校務行政管理系統,主要掌理校內日常行政作業。校方在察覺系統異常與威脅後,已依規定完成校安通報、向警方完成報案,並同步向家長說明釋疑。目前檢警與資安團隊已全面介入調查,教育局將密切配合司法偵辦,並強力督促校方全面提升資安防護規格與個資加密,全力捍衛師生的安全與隱私。
好市多奧客行徑太扯!吃光「20人火雞大餐」厚臉皮退貨 員工看傻眼
好市多(Costco)以商品價格實惠、退貨制度寬鬆聞名,不過部分會員卻把方便當隨便,甚至做出令人傻眼的行徑。美國媒體最近整理多起賣場離譜事件,從吃完整桌節慶大餐後要求退款、拿非賣場販售的商品退貨,到在熟食區當場剪指甲,還有人為了插隊及停車位嗆聲恐嚇,讓員工與其他顧客都相當無奈。美媒daily meal報導,好市多標榜「100%滿意保證」,大部分商品都能依規定申請退貨,但也因此成為少數顧客鑽漏洞的機會。1名員工曾在前往美食區途中,發現吃到只剩骨架的2隻火雞、打開的餡料與蔓越莓醬,還有用過的餐盤和餐具。這些食物原本足以供20至30人享用,顧客卻聲稱對整批商品不滿意,最後竟成功拿到退款。另名員工則目擊,有皮卡車駕駛將裝滿鹿的四肢、毛皮及內臟的黑色垃圾袋,直接丟在賣場停車場的雪堆上。退貨商品的狀況同樣讓員工崩潰。1名店員曾收到沾有大片血跡的床墊,血漬寬達約2至3英尺,畫面宛如「有人在床上被殺害」,最後甚至驚動警方。此外,還有顧客在熟食區購物時,直接站在雞肉沙拉前剪指甲,衛生觀念令人擔憂。更有消費者拿著非好市多販售的商品要求退貨。某位員工透露,顧客為了價值約5美元的商品與店員爭論不休,主管忍不住反問是否要自己掏錢退款,對方竟直接回答「對」。員工無奈表示,有時店家為了讓奧客離開,只能選擇妥協。不僅如此,還有女顧客將牛肉煮成燉菜後,連同仍冒熱氣的整鍋料理帶到賣場,聲稱肉質不符期待,要求退還牛肉費用,甚至稱鍋子和剩餘食物都能留給店家,最後整鍋只能丟棄。另外,停車場也是糾紛熱點,會員常因車位、車流及推車問題發生爭執,甚至出現危險駕駛行為。1名顧客透露,自己曾在斑馬線上差點被車撞,駕駛不僅沒有道歉,還反過來責怪他穿著不夠醒目。這些案例也讓好市多員工感嘆,少數顧客的誇張行為,早已超出合理範圍。
把國土署300億補貼當提款機!借貸業者串聯黑心房東 拿街友當人頭狂詐百萬
國土署為照顧弱勢與租屋族所推動的「300 億元中央擴大租金補貼方案」,竟成為不法集團眼中的肥羊與提款機!高雄市警察局刑事警察大隊日前破獲一起惡劣的詐領租屋補助案,一名曾從事小額借貸、手握龐大弱勢人脈的45歲梁姓主嫌,竟串聯黑心房東,專門鎖定低收入戶、街友等弱勢族群充當人頭,以「不用搬家就能分錢」為誘餌,製作假租約向政府詐領補助款。警方歷經數月追查,陸續在高雄、花蓮等地抓回梁嫌等27名涉案人員,初估4年來詐領金額突破百萬元!警方調查,45歲的梁姓主嫌過去曾從事小額借貸業務,手頭積攢了大量經濟拮抗、急需資金周轉的弱勢族群名單。梁嫌見國土署推出高達300億元的租金補貼政策審核機制有漏洞可鑽,竟打起政府福利資源的主意,將過往的人脈資料庫轉化為犯罪工具。警方查扣相關證物。(圖/警方提供)梁嫌透過熟人介紹或直接前往街頭接觸,專挑低收入戶、身心障礙或無固定居所的街友下手,以「不用實際搬進去住也能領補助」、「只要提供身分證件和存摺就能輕鬆分錢」等甜言蜜語進行洗腦。許多生活困頓的弱勢民眾因貪圖數千元的小利,紛紛交出個人身分資料與金融帳戶充當人頭。取得人頭資料後,梁嫌隨即聯繫特定黑心房東,以房東名下的房屋作為申請標的,虛構租屋事實、虛增租金或製作形式上合法、實際上根本無人居住的「幽靈租賃契約」,大搖大擺向政府相關機關申請補助。待國土署的補助款順利撥入人頭帳戶後,梁嫌再以現金抽成或轉帳方式將大筆補助款朋分抽離,人頭與房東僅分得微薄甜頭,大頭則全落入梁嫌口袋。整個集團建構出「人頭找弱勢、房東配合、虛偽租約、詐領補助」的完整黑心產業鏈。高雄市刑大接獲情資後,報請臺灣高雄地方檢察署龍股吳檢察官聆嘉指揮偵辦。專案小組透過勾稽申請資料、金流與人員往來軌跡,掌握梁嫌集團自111年起便開始運作的確切事證。專案小組於 今年年5月至10月間見時機成熟,持地檢署與法院核發之搜索票與拘票,兵分多路前往高雄市、花蓮縣等據點執行大規模攻堅拘提,一舉逮捕梁姓主嫌及共犯、房東與人頭共27人到案,現場查扣作案手機、記事本、租賃契約及相關申請文件等證物。警方初步清查,該集團至少已成功詐領12件租屋補助案,詐得金額超過新臺幣百萬元。全案訊後依詐欺、偽造文書等罪嫌移送高雄地檢署偵辦。高雄市刑大偵破詐領國土署租屋補助。(圖/警方提供)
商品全爛!法國指控伊朗「入侵冷藏設備」 揚言進一步制裁
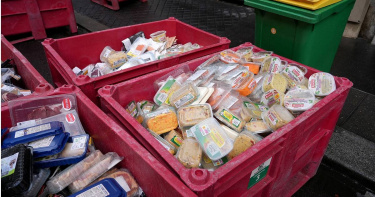
法國10月爆發大規模網路攻擊事件,全國約700處商業場所的冰箱及冷凍設備遭駭客入侵,部分設備被遠端調高溫度,不僅導致大量肉品腐壞、冰淇淋融化,還引發至少15起火災。法國政府9日正式指控幕後主使者是與伊朗伊斯蘭革命衛隊(Islamic Revolutionary Guard Corps,IRGC)有關的駭客組織,已傳喚伊朗駐法大使並揚言推動歐盟對伊朗實施進一步制裁。根據路透社報導,這波網路攻擊發生於10月11日前後,駭客成功入侵法國各地商業冷藏設備的控制系統,遠端修改溫度設定,造成許多超市冰箱及冷凍庫無法正常運作,部分設備還因溫度被調得過高而起火,超市員工只能將一箱箱腐壞肉品及融化的冰淇淋丟進大型垃圾貨櫃,損失相當慘重。法國情報及網路安全機構9日公布聯合調查報告指出,全國約有700處商業場所遭到攻擊,其中以超市受到的影響最嚴重,另外還包括小型肉舖、屠宰場及食品加工廠。報告證實至少有15起火災與設備遭惡意調高溫度有關,一名法國超市業者估計,全國損失可能高達數千萬歐元。法國官方將矛頭指向名為Shahid Kaveh的駭客組織,認定該組織是與伊朗伊斯蘭革命衛隊有關的網路攻擊單位,調查人員透過比對攻擊使用的數位基礎設施、過往入侵手法,以及在相關系統中發現的波斯語痕跡,將這波攻擊與該組織連結。報告還點名3名涉嫌參與攻擊的人員,分別為哈米德(Hamid Reza Lashgarian)、馬赫迪(Mahdi Lashgarian)及雷札(Reza Salarvand)。法國方面指出駭客透過「CyberAveng3rs」及「Cyber Isnaad Front」等團體作為掩護,巴黎檢方也已針對涉案人員申請國際逮捕令。法國外交部長巴霍(Jean-Noël Barrot)表示已傳喚伊朗駐法國大使,對這起事件表達嚴正抗議,並警告法國將尋求歐盟對相關責任人員實施制裁,伊朗駐聯合國代表團則尚未發表任何說明,而伊朗過去一向否認從事惡意網路攻擊。更令人擔憂的是這波攻擊並未就此停止,進入11月後歐洲再度發生第二波冷藏設備遭駭事件,波及超過100處場所,連法國血庫使用的冷藏設備也受到影響,迫使工作人員緊急將部分血液轉移至其他冷藏設施。類似事件也曾在美國發生,今年8月,美國至少6處軍方福利品供應商店的冷藏設備突然故障,五角大廈已將事件列為疑似網路攻擊展開調查,並與法國官員合作。一名知情人士透露美方同樣將伊朗列為嫌疑對象之一,但目前尚未確認幕後主使者。網路安全專家指出這次攻擊使用的技術可能並不複雜,部分遭入侵的冷藏設備已經相當老舊,或仍使用過時韌體,讓駭客更容易找到漏洞。網路安全公司Proofpoint資深威脅研究員瑙曼(Saher Naumaan)表示,這起事件與其說展現伊朗強大的網路攻擊能力,不如說是暴露出相關設備的資訊安全防護有多麼脆弱。
殺妻詐保秘辛6/煞車失靈與祖產庇蔭! 解密李碩彬「掠食型謀殺」心理
社會上常將重大刑案歸咎於人生不順遂,河口湖詐保殺妻命案主嫌李碩彬,疑因離婚、事業收掉又罹患白血病,人生跌落谷底才「黑化」走上犯罪。然而,中央警察大學犯罪防治學系副教授葉碧翠強調,事實並非如此簡單,人生挫折並不會「製造」出罪犯,挫折只是拿掉了原本拉住他的煞車力量,真正的關鍵在於其長期將他人工具化的心理模式與目的明確的「工具性暴力」。 葉碧翠分析,國外長期追蹤研究顯示,婚姻與穩定工作能建立顧家的自我認同並使生活規律,可降低約三成五的犯罪率。李嫌在數年內同時失去婚姻與事業,等於兩個煞車同時失靈;再加上祖產的經濟庇蔭,讓他無需為生計振作,徹底少了將自己拉回正軌的力量。 葉碧翠進一步指出,李嫌過去涉及的案件手法雷同,顯示這種「把人當工具」的剝削模式早已潛藏在其心理,絕非因婚變或罹病才突然產生。疾病與挫折充其量只是被他用來當作「老天不公、反正活不久」的道德脫離藉口,替自己的罪行找合理化說辭。 從犯罪心理學來看,本案展現出極具計畫性與目的性的「工具性暴力」,完全符合國外研究中「假結婚、挑選弱勢對象、為保險金殺人」的「掠食型」加害人特徵:從扮小開建立信任、逼簽本票進行經濟控制、試探斷肢領賠底線,到最後鼓吹赴日借刀殺人,步步皆是冷酷的算計。隔代教養的李嫌與父親的關係主要建立在金錢連結,缺乏情感陪伴與互動,這種成長經驗難以體會真心付出,習慣將人際關係視為「對方對我有何利用價值」的商業交易。(圖/AI生成) 在家庭心理層面上,葉碧翠剖析,隔代教養的李嫌與父親的關係主要建立在金錢連結,缺乏情感陪伴與互動。這種成長經驗容易使當事人難以體會真心付出,習慣將人際關係視為「對方對我有何利用價值」的商業交易,這與他將身邊女性視為賺錢工具的行為模式相互呼應。 葉碧翠補充,探討此類預謀詐保案時,可透過國內外司法判決案例進行行為模式比較,但不能直接替代個案的心理鑑定: 葉碧翠總結,本案真正給社會的警訊,在於經濟控制的危險訊號、保險制度對閃婚高額投保的審查漏洞,以及社會體系該如何及時接住被害人生前的求救訊號。 (本案仍在偵查中,以上為依公開報導與犯罪心理學角度所做的一般性分析。)
最狂公務員!女教師請病假16年不教課 爽領千萬薪資下場慘了
德國發生一起令人嘖嘖稱奇的公務員長期給薪缺勤弊案。一名現年62歲的德國中學教師,自2009年2月起便以生病為由請假,在長達16年的時間裡完全沒有回到教室授課,期間卻持續依法領取全額薪水,估計歷年薪資總額高達近100萬歐元。近日,該名教師因涉嫌在2021年至2025年期間明知自身具備工作能力卻仍提交虛假病假證明,並偽造潛水合格診斷書,遭杜伊斯堡檢察官辦公室正式提出11起嚴重詐欺罪與2起偽造文書罪起訴,起訴詐欺金額超過24.8萬歐元(約新台幣860萬元)。根據《印度時報》報導,這名女教師任職於北萊茵威斯特法倫州韋塞爾的一所職業學校。德國公務員制度保障文官在生病期間可領取全額薪資,且無民間企業的請假時間上限,使該名教師得以長期透過定期提交醫療證明輕鬆領薪。此案直到新任學校管理者上任後,重新審視人事檔案,質疑為何多年未對其進行官方醫療評估才揭發。儘管該教師曾提出訴訟抗拒強制體檢,最終仍遭法院判決敗訴並支付訴訟費用。隨著刑事調查深入,檢方進一步發現該教師在請假期間,熱衷於水肺潛水活動,甚至涉嫌偽造兩份非現任醫師簽發的「潛水身體狀況合格證明」。檢察官指出,雖然追溯期限制僅能就2021年3月至2025年3月間收受的24.8萬歐元薪資進行起訴,但其全貌已引發德國社會對公務人員長期病假監管漏洞的強烈批判。目前全案已移送杜伊斯堡地方法院,等待法院裁定是否正式開庭審理。