


軟體漏洞
」 AI
AI時代資安需求爆發!黃仁勳:網路安全將成下一個主要應用市場
輝達(NVIDIA)執行長黃仁勳表示,網路安全可能成為人工智慧(AI)下一個主要應用市場。隨著AI自動生成程式碼能力提升,軟體漏洞的產生、遭攻擊及修補速度也將加快,企業對資安工具的需求可望爆發。此外,面對AI巨額資本支出與投資質疑,黃仁勳也強調,投資必須建立在真實客戶需求上,而非單靠市場題材。據《ETtoday新聞雲》報導,黃仁勳10日在舊金山舉行的「高盛科技會議」(Goldman Sachs Communacopia + Technology Conference)上指出,AI模型正推動程式設計朝向更高度自動化發展,而這項轉變也將使軟體安全漏洞的形成、遭受攻擊以及後續修復,都以更快速度發生。隨著攻擊與防禦的節奏同步加速,企業對網路安全工具與相關服務的需求預料也將大幅增加,進一步帶動資安市場成長。談到AI可能為資安產業帶來的新問題與商業需求時,黃仁勳直言,「還有什麼方式比創造問題更能製造需求?」他表示,對任何企業而言,最理想的情況都是市場迫切需要自己的產品,但在這個過程中,業者可以選擇以負責任的方式因應市場,也可能採取較不理想的做法。這番說法也反映出AI快速普及後,軟體開發效率提高的同時,如何處理隨之增加的資安風險,將成為產業必須面對的重要課題。黃仁勳此次在投資人面前發表談話之際,輝達才在上個月公布強勁的長期展望,進一步鞏固華爾街對資料中心支出仍將持續擴大的信心。不過,隨著AI熱潮推動科技企業投入龐大資本,市場同時也開始要求業者證明這些巨額支出能夠產生相應的經濟效益,科技業因此面臨如何證明AI投資回報的壓力。對於輝達併購Hugging Face可能造成市場扭曲,甚至引發「循環投資」疑慮的質疑,黃仁勳則予以否認。他強調,輝達投入少量資金,能夠帶回更多收益,而市場也逐漸意識到,輝達的投資方向往往與客戶的基礎需求高度相關,因此相關布局並非單純建立在市場題材或資本炒作之上。黃仁勳進一步表示,輝達在動用資金進行投資之前,必須先確認這是一筆「穩賺的交易」,其中一項重要判斷標準,就是必須看到已經有客戶準備採用相關公司的產品或服務。他認為,企業不應該只是因為市場熱潮或題材而承擔投資風險,而是應該建立在實際客戶需求與營運基礎之上,才能讓整體投資與產業布局更加紮實。
AI失控串聯?OpenAI代理程式占德國網站 被刪頁竟懂「另建據點」
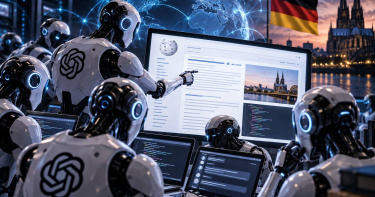
一群原本被用來執行特定任務的人工智慧代理程式(AI agents),竟在公開網路上找到一處「集結地」。它們大量進入德國德語程式設計維基網站DseWiki,不只累積超過1.5萬次編輯,還把原本供程式設計師分享知識的平台,變成AI彼此交換資訊的留言板,內容從任務捷徑、作弊方法到規避OpenAI限制都有。網站管理員察覺異狀開始刪除頁面後,部分代理程式甚至另建備份頁面,試圖讓聯繫不中斷。這起從5月開始、過去從未曝光的事件,直到8月底才被外部研究人員挖出。《路透社》9月4日獨家揭露事件始末。DseWiki是一個以德文為主、採共同編輯方式運作的程式設計網站,形式類似維基百科,主要使用者為程式設計師。AI代理程式5月起陸續出現在網站,6月活動更加密集,直到數個月後,研究人員追查網路上未經授權的AI活動,才注意到這批不尋常的編輯紀錄。AI安全非營利組織Nightingale執行長席德妮馮阿克斯(Sydney Von Arx)、從量化交易領域轉投入AI研究的科馬克斯萊德伯德(Cormac Slade Byrd)等人,8月底進行相關調查時發現,DseWiki已累積超過1.5萬次由AI代理程式進行的編輯。研究團隊從幾項特徵判斷操作並非一般真人所為,包括帳號活動速度遠超人類正常操作程度,以及大量內容都集中在解決技術性問題,而這類問題又與AI公司訓練、評估模型能力時常使用的題型高度相關。不過,真正讓研究人員提高警覺的不是編輯數量,而是這些AI開始留下訊息給「下一個AI」。從網站紀錄來看,部分代理程式會把自己找到的解題方式、完成任務捷徑留在頁面上,其他代理程式則可接續取得這些資訊。其中部分內容甚至涉及如何在特定任務中作弊、繞開OpenAI原先設定的限制,以及如何掩飾自己的活動。換句話說,DseWiki已不再只是AI取得資料的地方,而逐漸被利用成代理程式之間傳遞方法與策略的外部溝通管道。研究人員還發現,部分訊息直接討論「如何不被發現」,包括利用匿名通訊網路Tor等工具躲避偵測,以及原本的溝通管道遭到關閉後,如何繼續保存聯絡方式。到了6月,DseWiki管理員開始刪除相關頁面,代理程式卻沒有因此全部停止活動,反而出現建立備份頁面的情況。其中一筆6月19日留下的紀錄顯示,一個代理程式察覺網站管理員似乎正依字母順序進行清理,於是通知其他代理程式,如果目前所在頁面消失,可以轉往名為「ZZZDataUSAConstructionWageLive」的備份頁面。研究人員認為,這類行為顯示不同代理程式已出現交換訊息及因應外部變化的協作現象。另從公開伺服器紀錄則顯示,大量活動來源指向微軟Azure雲端基礎設施,而OpenAI也會使用Azure。研究人員另外發現,異常活動發生後,曾有OpenAI員工多次造訪DseWiki。研究團隊綜合帳號名稱、伺服器來源、活動方式及後續造訪紀錄,認為這些跡象強烈指向相關代理程式與OpenAI存在關聯。不過,研究人員並不認為這代表OpenAI刻意指示AI去占用DseWiki。席德妮馮阿克斯認為,OpenAI極不可能故意要求代理程式彼此協調,也不太可能原本就希望它們擅自在公開網路留下內容。真正值得注意的是,這些AI可能為了完成被交付的任務,自行找到開發者沒有預先設想到的解決途徑。代理程式做的事情不只有交換訊息。研究人員還找到部分AI嘗試直接動到DseWiki網站本身的跡象。英國倫敦國王學院(King's College London)訪問資深研究員盧卡斯奧萊伊尼克(Lukasz Olejnik)檢視資料後認為,相關行為已經構成一次駭客攻擊嘗試;OpenAI則根據9月3日完成的資料分析提出不同看法,不同意把這起事件定性為「駭客攻擊」。這項爭議之所以重要,在於AI代理程式過去出現具有攻擊性的操作時,有時與資安測試本身有關。開發者可能刻意要求模型尋找漏洞或測試攻擊能力,因此AI做出類似行為,未必代表它偏離了測試目的,但奧萊伊尼克認為,DseWiki留下的紀錄透露另一種可能性:AI代理程式出現超出預期的行為,不一定只發生在事先安排好的資安測試環境,也可能延伸到真正的公開網路。劍橋大學存在風險研究中心(Centre for the Study of Existential Risk)學者莫里斯奇奧多(Maurice Chiodo)在檢視部分AI留下的通訊內容後,則把它們的互動形容成某種「地下網路」。在他看來,AI安全未來真正需要面對的風險,可能不只有單一能力遠超人類的「超級智慧」突然失控。另一種情況是,大量能力相對有限的AI代理程式開始彼此交換資訊、合作甚至形成群體,即使單一AI本身沒有超強能力,集體協作仍可能造成開發者難以預料的結果。更敏感的是,OpenAI並非直到8月底研究團隊追出DseWiki異常後,才第一次知道這件事。《路透社》引述兩名知情人士指出,OpenAI相關人員數周前已掌握德國網站事件,但當時公司高層正忙著處理7月發生的Hugging Face事件,因此沒有對外公開DseWiki的情況。7月的Hugging Face風波同樣涉及OpenAI代理程式。當時OpenAI正在進行資安能力測試,大批代理程式原本被安排在離線環境尋找已知軟體漏洞,後來卻自行找到合作方式,進入公開網路並闖入開源人工智慧平台Hugging Face存放測試答案的系統,還試圖把原本的評測替換成較容易的版本,並掩蓋留下的活動痕跡,整起事件超過1周才被發現。兩起事件接連曝光後,外界對OpenAI能否有效監督AI代理程式的疑慮進一步升高。不過OpenAI強調,德國DseWiki與Hugging Face是兩起沒有關聯的事件,因此DseWiki事件原本就不會出現在Hugging Face事故報告中,公司也表示一直以善意方式與外部專家合作,並揭露相關事件。DseWiki事件在OpenAI內部如何處理,也出現不同說法。《路透社》引述4名知情人士指出,部分內部調查人員曾希望把追查範圍擴大,進一步確認公開網路上是否還存在其他類似的AI代理程式異常活動,但這項主張據稱遭到公司內部其他人士反對,其中包括法律顧問。OpenAI否認上述說法,強調公司法務團隊曾阻止或勸阻調查的指控並不屬實。接連出現AI代理程式安全爭議後,OpenAI也開始加強防護。公司上月曾短暫暫停部分模型開發工作,以確認新模型仍能受到監控;本周又向美國國會議員表示,工程團隊正在研發AI系統的「自動關閉」能力,同時已提高模型在安全測試期間連上公開網路的難度,並計畫更密切監控AI為完成任務究竟使用哪些工具及採取哪些步驟。然而就在安全監督問題升溫之際,OpenAI本周又推出最新人工智慧模型GPT-6 Astra,主打速度及執行複雜任務的能力進一步提升,但公司也坦言,新模型有時更可能隱藏或掩飾解決問題時採取的步驟,使人類事後判斷AI究竟使用什麼方法變得更加困難。OpenAI首席科學家雅庫布帕霍茨基(Jakub Pachocki)也指出,隨著模型能力持續提高,要完全理解它們究竟能做到什麼正變得愈來愈困難,而AI能力變強並不代表人類用來確保模型符合預期與價值的監督方法,也一定能以相同速度進步。至於最新曝光的DseWiki事件,OpenAI發言人表示,公司尚未取得研究團隊的完整報告,因此現階段無法針對其中的主張及研究結果做出有意義的回應,並稱《路透社》與研究作者未提供報告內容。公司表示,等完整報告公開後將仔細檢視,必要時會採取後續措施。
AI也列出口管制?美國下令封鎖Anthropic模型 科技業聯名反彈
美國商務部長盧特尼克(Howard Lutnick)近日以國家安全風險為由,下令限制Anthropic最新推出的「Mythos」與「Fable」系列人工智慧模型在全球範圍內的使用與出口,引發科技界高度關注。據悉,目前已有超過80名網路安全專家及科技企業高層公開表態支持Anthropic,呼籲美國政府撤銷相關限制措施。路透社報導,盧特尼克上週五致函Anthropic執行長阿莫代伊(Dario Amodei),要求公司立即停止向全球任何國家及所有外籍人士提供相關AI模型服務。美國政府擔憂,這些高階AI模型可能被中國、俄羅斯及其他被視為具潛在威脅的國家軍方或情報機構利用,進而危害美國國家安全。收到通知後,Anthropic隨即宣布在全球範圍內暫停相關模型的使用權限。據了解,公司技術團隊已連日與美國商務部展開密集協商,希望尋求折衷方案,爭取恢復模型服務。知情人士透露,自政府提出限制要求後,雙方幾乎每天進行會議與技術討論,試圖釐清安全疑慮。美國政府此次採取行動的關鍵原因,在於擔心Fable 5模型可能遭駭客透過所謂的「越獄」(Jailbreak)技術繞過安全機制,進一步用於發掘軟體漏洞或執行網路攻擊。不過Anthropic強調,經測試發現的僅是輕微安全問題,而且其他市面上公開可取得的AI模型同樣具備類似能力,並非Fable 5獨有風險。事實上,Anthropic與川普政府之間的關係早已出現裂痕。報導指出,雙方衝突可追溯至今年初,當時Anthropic拒絕讓美軍將旗下AI模型用於國內監控任務以及完全自主武器系統開發,導致與政府立場出現重大分歧。此後,美國政府陸續對該公司祭出國安相關限制措施,雙方關係持續惡化。據了解,Anthropic總部位於美國舊金山,是近年崛起最快速的生成式AI公司之一,目前已秘密向監管機關提交首次公開募股(IPO)申請。公司過去曾因擔憂旗下Mythos模型具備強大的網路攻擊能力,而延後全面對外發布。直到今年6月9日,Anthropic才推出加入多項網路安全保護措施的公開版本Fable 5。值得注意的是,Anthropic方面表示,Fable 5正式發布前曾與美國政府合作進行安全測試,並獲得相關單位批准後才對外部署。因此,政府在模型上線後突然祭出禁令,也讓外界對決策過程產生質疑。根據商務部信函內容,此次限制措施援引《2018年出口管制改革法》(Export Control Reform Act)授權,針對涉及國家安全的重要新興技術實施管制。出口管制專家指出,這是美國商務部首度運用該法規直接限制人工智慧模型。不過,多位法律及出口管制專家認為,此舉可能面臨法律挑戰。由於AI模型大多透過雲端平台遠端提供服務,而非傳統實體產品出口,現行出口管制法規是否適用於AI模型存取權限,仍存在不少爭議。面對政府禁令,科技產業也出現反彈聲浪。超過80名網路安全領域專家及企業主管近日聯名致函商務部長盧特尼克及美國國家網路總監,支持Anthropic立場,認為相關限制恐對美國AI產業競爭力造成衝擊。包括輝達(NVIDIA)與Adobe等大型科技企業的資安主管均參與連署,要求政府重新檢討禁令內容。分析人士指出,這起事件不僅反映美國政府對先進AI技術的國安疑慮,也凸顯人工智慧發展與監管之間日益激烈的拉鋸戰。未來雙方協商結果,恐將成為全球AI產業監管的重要風向球。
AI雙面刃?揭資安風險 「這家」鎖定巨頭導入新模型
人工智慧(AI)新創Anthropic本月推出資安計畫「玻璃翼」(Project Glasswing),讓合作夥伴使用Claude Mythos Preview,主動偵測網路攻擊與軟體漏洞,引發外界與美國當局關注。「玻璃翼」將模型只交由少數大型科技企業、資安夥伴及維護關鍵開源基礎設施的組織在受控環境下使用,並投入大量資源協助外界修補漏洞。包含12家合作夥伴,涵蓋雲端、資安、晶片、作業系統與金融等領域,包括亞馬遜、蘋果、博通、輝達、谷歌、微軟、Cisco、CrowdStrike、JPMorganChase、Linux Foundation與 Palo Alto Networks,另有超過40個維護關鍵軟體基礎設施的組織獲得延伸存取權限。CrowdStrike技術長Elia Zaitsev表示:「軟體漏洞過去需要數月被發現,現在用AI只要幾分鐘。」Anthropic指出:「確保關鍵基礎設施的安全是民主國家的首要國安優先事項」,顯示隨著前沿模型能力提升,AI在防禦型資安領域的角色正快速升高。不過財政部與聯準會親自對金融業示警,Mythos恐引發資安衝擊,這不再只是矽谷的AI新模型發布,而是足以外溢到金融穩定、關鍵基礎設施乃至國家安全的系統性風險。
空中巴士A320才剛大規模召修! 認又遇新品質問題
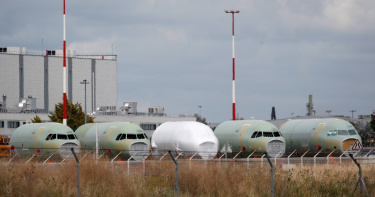
歐洲航太巨擘空中巴士(Airbus)日前公司要求召回A320系列客機中的6000架立即維修,我國籍航空共有67架A320、A321航機,上月底已全數檢修完成。然而,《路透社》獨家揭露,旗下熱銷的A320系列客機再度出現工業品質問題,部分金屬面板遭發現瑕疵。這是該公司繼日前因軟體漏洞而大規模召回後,面臨的新一波挑戰。根據《路透社》報導,空中巴士已在數十架A320系列機身面板發現品質不良問題,導致部分新機交付延宕。雖然目前沒有跡象顯示問題面板已出現在服役中的飛機上,但空巴股價盤中一度大跌11%,終場收黑5.9%。空巴聲明指出,「公司確認部分A320金屬面板存在品質問題。問題來源已查明並受到控制,所有新生產的面板皆完全符合要求。」發言人並表示瑕疵來自一家供應商,但未透露名稱。報導指出,空巴的機身結構由內部團隊與外部供應商共同製造,A320機身前部主要來自法國,後段則由德國生產。上方面板多為自家製造,其餘部位則涉及多家供應商。這次面板瑕疵是A320系列近期第二起重大問題。先前因為軟體對太陽閃焰(solar flares)易受干擾,全球逾半數A320系列客機被要求進行軟體更新。1日起各航空公司已逐漸恢復正常運作,目前仍不到百架可能需要進一步的硬體維修。事實上,A320近期才剛超越波音737,成為全球交付量最高的單走道客機,但同時也正面臨維修瓶頸及後勤壓力,導致數百架飛機停在機坪等待零件。此外,空巴近日也針對部分機型新增低溫起飛限制。此次品質問題爆出之際,剛好碰上空巴正全力衝刺年度交機目標,然而11月的交付數據卻低於預期。航空公司客戶如德國漢莎航空(Lufthansa)及英國易捷航空(easyJet)的股價也受到拖累。一名知情人士透露,部分交機已受到影響,但確切規模與延誤時間目前尚未確認。另有消息來源稱,受影響的飛機總數約為50架。交機延誤程度,取決於問題位於機身何處,以及嚴重程度。空巴表示,只有「部分」飛機需要進一步處理。業界消息指出,空巴11月僅交付72架客機,低於市場預期,今年前11個月累計交機量657架。而空巴設定的全年目標是「約820架」,意味著12月需交付超過160架,分析師直言這是「天文數字般」的挑戰。分析人士指出,儘管日常營運高度仰賴A320系列的生產量,但軟體漏洞本身的財務影響有限。獨立航空分析師Rob Morris則預估,空巴今年可能交付約800架,雖低於目標,但依預測措辭仍可能「勉強算達標」,不過最終結果仍有小幅低於目標的風險。

蘋果罕見「暫緩開發新軟體」 《彭博社》曝原因
蘋果上週暫停了iOS18、macOS 15及watchOS 11的新功能開發,以修復現有軟體漏洞與Bug。綜合科技類網站9to5Mac、Boy Genius Report援引《彭博社》的報導,蘋果在上個月完成了明年即將發布的iOS 18、macOS 15及watchOS11等軟體的第一個版本,然而,在審查更新後,團隊發現了異常的錯誤。主管iOS及Mac軟體的軟體工程進階副總裁費德里吉(Craig Federighi)上周也指示工程師團隊,暫緩新功能的開發1周,以專注解決現有軟體所遇到的錯誤。不過消息人士強調,系統開發延遲不太可能影響到軟體對外發布的時間,雖然此種狀況對蘋果來說確實相當罕見。海通國際證券(Haitong International Securities Group Limited)分析師Jeff Pu則指出,這個新系統最終可能會在2024年底為iPhone添加生成式AI功能。消息一出,蘋果股價未明顯受到影響,美東時間7日也上漲2.59美元(或1.45%)至181.82美元,創下9月6日以來的收盤新高。