


OTP
」 詐騙 盜刷 簡訊 信用卡 刑事局
網購意外淪詐團共犯!女交出1組驗證碼 3家電子支付全變洗錢工具
詐騙集團洗錢手法不斷升級,內政部警政署刑事警察局指出,過去詐團多靠騙取實體存摺與金融卡來收集人頭帳戶,如今已將目標轉向電子支付工具;詐團利用假快遞、假客服等釣魚手段,騙取個資與簡訊驗證碼(OTP)後綁定電支帳戶洗錢,導致民眾無辜淪為詐欺共犯。內政部警政署刑事警察局透過官方臉書「CIB局長室」發文表示,中部一名許姓女子於今年6月中旬在臉書網購縫紉機,賣家聲稱以黑貓宅急便配送,並傳送極度逼真的假快遞網頁連結要求填寫資料。許女不疑有他輸入資訊後,詐團隨即冒充物流業者,謊稱帳戶遭凍結致使配送異常,引導許女加入假LINE客服處理。假客服以「實名制認證」和「解凍帳戶」為由,進一步騙取許女的身分證字號、出生年月日及銀行帳號。詐團於後台啟動電子支付綁定程序時,許女再度依指示交付剛收到的簡訊驗證碼,讓詐團順利突破身分驗證機制。過了2天,許女察覺有異,主動聯繫銀行申請凍結帳戶時才發現受騙。詐團早已利用其個資綁定「街口支付」、「icash Pay」及「全盈+PAY」等3家電子支付工具,並將上述電子支付帳戶當作接收詐欺贓款的洗錢管道,注入大量異常金流。刑事局強調,電子支付具有申辦便利與轉帳迅速的特性,詐團僅需取得個資與驗證碼即可完成綁定並移轉贓款。因此,警方提醒民眾,切勿隨意點擊未知連結或提供簡訊驗證碼,若發現帳戶異常應立即通報銀行並向警方報案。
網址沒錯還是被騙?新型釣魚「同形字掉包」肉眼難辨 專家教4招自保
網路詐騙手法持續翻新,過去常見的錯字、簡體字或怪異網址已不再是唯一的辨識標準。近期一種被稱為「同形異義字攻擊」(Homoglyph Attack)的社交工程詐騙手段日益猖獗,詐騙集團利用希臘字母、西里爾字母或日文假名等外國字元,替換掉英文字母中極為相似的字元,打造出肉眼幾乎無法分辨的假網址與假電子郵件地址。這類攻擊主要利用人性急躁與焦慮的心理盲點,誘導受害人在慌亂中點擊連結並輸入帳密或一次性驗證碼(OTP),進而竊取敏感資產。根據《The Guardian》報導,網路安全公司ESET全球安全顧問傑克·摩爾(Jake Moore)指出,詐騙集團極度喜歡冒用像微軟(Microsoft)這類知名大企業的身份。例如在字元替換中,將拉丁字母「c」替換為外觀完全相同的西里爾字母「с」,就能打造出外表毫無瑕疵的假網址「miсrosoft.com」。此外,過去防毒軟體主要針對惡意下載附件進行掃描,導致惡意檔案容易被攔截,因此犯罪分子轉向設計看起來極度逼真的連結,誘騙使用者放鬆警惕並主動點擊。NordVPN首席技術官瑪里尤斯布里迪斯(Marijus Briedis)則分析,同形異義字攻擊本質上更多是一種心理學技巧,而非複雜的技術戰。詐騙集團通常會寄發極具緊迫感的通知,營造出帳戶即將凍結或異常登入的恐慌氛圍。當人們處於焦慮與匆忙之中時,大腦會自動充填期待看到的內容,導致忽略了網址中的細微差異,這短暫的幾秒鐘決策往往成為整體資訊安全防線中最脆弱的一環。專家建議,要避免落入同形異義字攻擊的陷阱,民眾可採取以下防禦措施:切勿直接點擊連結:若收到任何要求登入帳戶的簡訊、通訊軟體訊息或電子郵件,應手動在瀏覽器輸入已知正確的正版網址,而非點擊附帶連結。手動輸入郵件地址:回覆重要電子郵件時,請手動輸入熟悉的正確地址,避免點擊郵件內文提供的信箱連結。保持瀏覽器更新:新版瀏覽器能更敏銳地識別並攔截異常字元與惡意網站。全面啟用雙重驗證(2FA/MFA):為帳戶建立第二道安全防線,即使密碼不慎外洩,也能防止歹徒直接登入。若不幸發現個人資料已遭到洩漏,應立即更換密碼並向銀行與相關執法單位通報。
收到「停車費欠120元」郵件先別點! 遠通示警:假網站恐盜刷信用卡
收到「停車費扣款未成功通知」電子郵件,小心是詐騙陷阱!遠通電收指出,近期詐騙集團假冒官方名義寄送催繳郵件,引導民眾點擊繳費連結,再透過仿冒網站要求輸入信用卡資料及一次性驗證碼(OTP),企圖盜刷信用卡,實際上官方並不會透過電子郵件催繳停車費,呼籲民眾收到可疑通知時,切勿點擊連結。遠通電收表示,最近有詐騙郵件以「車輛停車費扣款未成功通知」為主旨,誘導民眾點擊郵件中的繳費連結,並導向假冒網站,而詐騙網站不僅仿冒遠通電收官方網站設計,還設有信用卡付款及OTP驗證程序,企圖騙取民眾信用卡資訊並進行盜刷。遠通電收提到,刑事警察局近期也發布警示,表示詐騙集團會採取「真客服電話、假繳費連結」的手法,在詐騙郵件中列出遠通電收真正的客服電話,藉此騙取民眾信任,但繳費連結實際上卻是假冒網站。遠通電收說,就有民眾在網路上分享,不管輸入什麼車號,詐騙網站都會顯示固定欠費金額,例如120元或40元,意味著該網站根本沒有實際查詢停車紀錄,只是要誘騙民眾輸入信用卡資料。遠通電收提醒,官方絕對不會透過電子郵件催繳停車費,更不會要求民眾點擊郵件內的連結,並輸入信用卡資料及OTP驗證碼。如收到類似通知,切勿點擊連結或提供個人金融資訊。遠通電收建議,為預防詐騙,民眾可申請「eTag自動儲值」或停車費扣繳相關服務,可自信用卡自動代扣,因此不會發出任何「催繳通知」或要求填寫刷卡資料。若接獲沒有顯示車號的繳費通知可直接刪除,切勿點選或操作不明網址,以避免個資外洩或權益受損另外,遠通電收表示,要是家庭成員共用同一輛車,已申辦「eTag停車扣繳」服務的車主,應主動告知家人,避免其他家人收到詐騙郵件後,誤以為車輛欠費而逕行繳款。遠通電收強調,如果民眾想確認停車費繳費狀態,可使用「遠通電收ETC」APP或「uTagGo」APP,也可直接輸入遠通電收官方網站查詢,或撥打客服專線(02)7716-1998、透過LINE客服(ID:@etag)確認。
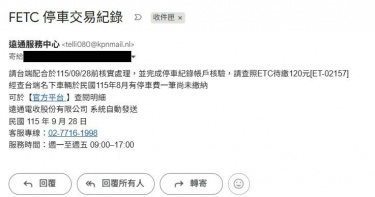
假遠通騙很大!120元催繳信藏盜刷陷阱 他點連結被洗劫15.4萬
「台端名下車輛停車費120元尚未繳納……」看到這種小額欠費通知,千萬別急著點擊連結!刑事警察局今(2)日警示,詐騙集團近期大規模假冒「遠通電收」名義發送「FETC停車交易紀錄」詐騙郵件,利用小額金額與限時處理壓迫民眾,誘騙被害人輸入信用卡號與OTP驗證碼。中南部一名張姓民眾日前誤信點擊,短短9分鐘內信用卡竟被跨國連續盜刷4筆,慘賠新臺幣15萬4000元,損失高達原金額的1,200多倍!刑事局統計,自115年1月1日起至9月27日止,光是假冒繳費、ETC或停車費等相關詐騙案就多達401件,總財損高達1764萬餘元。刑事警察局分析,近期這波假郵件最具誘騙性的手法就是「真假混搭」。詐騙集團在信末刻意附上遠通電收真實的客服電話(02-7716-1998)來降低民眾戒心,但細查其寄件者地址,卻來自「@kpnmail.nl」等非官方的境外網域。信件內文更以「官方平臺」超連結為誘餌,要求民眾當日完成繳款,許多人未及查證便按下連結,掉入精心佈設的假冒網站陷阱。刑事局提醒詐團通常都會真假訊息混搭。(圖/刑事局提供)中南部一名張姓被害人今年9月底收到該封催繳信後,信以為真點擊連結,隨即在仿冒網站輸入了信用卡卡號、安全碼及手機簡訊驗證碼(OTP)。不料資料剛落入敵手,短短9分鐘內,其信用卡便接連遭到4筆不同幣別(包含新臺幣、英鎊、美元及日圓)的境外高額盜刷,折合新臺幣約15萬4000元。被害人直到收到銀行異常消費通知才驚覺受騙,緊急掛失並向警方報案。刑事局提醒,詐騙集團最終目的就是獲取民眾的信用卡資訊與簡訊驗證碼進行高額盜刷。民眾接獲任何停車費、ETC欠費或帳務異常通知時,務必牢記不明連結不要點、陌生網址不要進、信用卡資料及驗證碼不要給的防詐「三不」原則。若有繳費疑慮,應自行搜尋並開啟官方網站,或親自撥打官方客服電話查證。若已不慎輸入信用卡資訊或驗證碼,請務必第一時間聯繫發卡銀行辦理停卡,保留交易紀錄並撥打165反詐騙專線或向警察機關報案。民眾亦可加入「165防騙宣導」LINE官方帳號,隨時掌握最新防詐資訊。
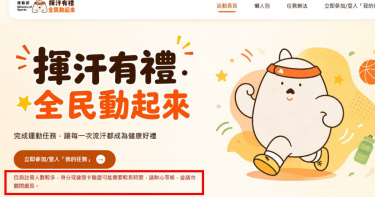
「揮汗有禮」今早開放登記卻卡關! 一票人哀號:收不到註冊簡訊
運動部「揮汗有禮」活動於今(1)日上午10點開放登錄,不少民眾一早就上網申請,沒想到簡訊疑似因大量申請出現壅塞,讓許多人卡在簡訊驗證碼步驟,遲遲無法完成登記,甚至有人表示連續重發簡訊後,官網顯示已達到發送次數上限,必須等待24小時才能重新登記,讓網友紛紛崩潰直呼「卡在最後一關」。「揮汗有禮」活動於今日上午10點開放登記,不少民眾進入官網申請後,卻在驗證碼階段遇到問題,就有網友截圖「卡關」畫面,在Threads發文直呼「完全收不到驗證碼?卡在最後一關,運動部要不要派人修理一下」。貼文曝光後,不少苦主也紛紛留言表示「我也是卡在這裡」、「我也是卡在這一部分,看來得再等晚點再處理了」、「我還以為只有我這樣」、「搞了一個上午,放棄」、「我也是一直失敗」、「傳送次數達上限了,已經被鎖住了還沒有過關,我真的謝謝」。運動部「揮汗有禮」活動今上午10點開放登記,卻有不少人卡在簡訊驗證碼步驟。(圖/翻攝自Threads/@alicespirit99)CTWANT實際前往「揮汗有禮」官網測試後,目前健保卡OTP的申請介面已能正常收到簡訊驗證碼,但不排除仍可能會出現「卡關」問題;而「揮汗有禮」官網下方也提醒民眾「目前註冊人數較多,身分或健保卡驗證可能需要較長時間,請耐心等候,並請勿關閉網頁」。CTWANT前往「揮汗有禮」官網實測後,目前健保卡OTP的申請介面已能正常收到簡訊驗證碼。(圖/林郁庭攝)據了解,運動部「揮汗有禮」活動自9月1日起至11月30日止,年滿16歲、民國98年12月31日以前出生的國民都可以參加。活動期間內,民眾只要「擇一」完成指定運動任務,並用可記錄運動數據APP所產生的運動紀錄畫面截圖,或是載有運動日期及相關運動數據的證明,再上傳至運動部審核通過後,即可於活動網站領取「健康好禮50元折抵券」。活動指定任務包含「時間型」單次運動達30分鐘以上、「步數型」單日累積達8000步以上、「距離型」單次健走或跑步達5公里以上,或自行車騎乘達15公里以上;每人每週最多可以領1次,活動共14週,全部完成最高可拿14張、共700元,活動總量共有200萬份,額滿後就會停止受理。
發票中獎通知別急著點!他為領獎輸入信用卡、驗證碼 慘遭盜刷數萬元
收到發票中獎通知先別急著開心!一位民眾日前收到假冒一卡通公司的中獎信件,點進偽造網站後依指示輸入個資、信用卡資料及簡訊認證碼,等到幾天後信用卡出現數萬元境外消費,這才驚覺自己中了詐騙圈套。內政部警政署「165打詐儀錶板」近日分享個案,當事人自述,他在電子信箱收到一封佯稱一卡通公司的信件,內容提及消費發票中獎通知,並附有一個連結網址,說是財政部電子發票整合服務平台,方便查詢相關中獎資訊。當事人說,看見天上掉下來的中獎通知,他當然欣然接受,立即點擊連結,發現跳轉到一個跟財政部電子發票整合服務網頁幾乎一模一樣的頁面,他依指示填入個資後,系統進一步要求他輸入信用卡資料以利認證,送出資料後,手機便收到發卡銀行傳來的認證碼簡訊。當事人提到,網站明確要求他將這組認證碼輸入欄位,他當下誤以為只是單純驗證持卡人身分的程序,沒半分遲疑就直接將認證碼填妥並送出,沒想到幾天過後,他收到信用卡發卡銀行的網銀APP刷卡交易通知,仔細一看,竟顯示有一筆新台幣數萬元的境外消費。當事人表示,他看著手機螢幕,整個人都愣住,回想自己這陣子壓根沒使用線上刷卡,怎麼突然出現境外消費?而他也突然驚覺,只有前幾天的為了中獎通知信有拿出信用卡抄錄資料,這才發現問題癥結點,回頭仔細比對當初那個偽造網站,操作介面跟財政部電子發票整合服務平台幾乎一模一樣,只有網址相差幾個字母而已,「有夠狡猾的詐騙集團!」對此,「165打詐儀錶板」也列出4招防詐小撇步:1、收到「中獎」、「退款」、「帳單異常」等電子郵件時,不要直接點擊信件內的連結。2、查詢各活動相關中獎資訊,應自行開啟官方網站或APP,不要透過陌生信件進入。3、信用卡資料、網銀密碼及OTP驗證碼都不能提供給陌生網站或他人。收到OTP時,要先確認驗證用途;如果自己沒有進行消費,卻突然收到驗證碼,更要立即提高警覺。4、發現信用卡出現不明消費紀錄,應立即聯繫發卡銀行。
婦人拿100元借手機遭全車拒絕!網揭「暗黑真相」:不是變冷漠
民眾搭乘捷運時若遇到有人急需協助,究竟該伸出援手還是保持警覺?近日有網友發文表示,在捷運車廂目擊一名婦人以100元作為酬勞,四處借手機,卻接連遭多位乘客冷淡拒絕,直到有人指引她找捷運服務台才作罷,該貼文引發熱烈討論,不少人指出現代手機綁定個資與帳戶,且存在設定簡訊轉寄、違法通聯等治安風險,至服務台求助才是最安全且能真正解決問題的做法。一名網友在臉書粉專「靠北天母幫」發文表示,在捷運車廂內目擊一名婦人手拿100元,稱自己忘記帶手機,四處詢問乘客是否能借電話並願意給予酬謝,「結果問了好幾個人,幾乎全部拒絕。有人低頭、有人搖頭、有人直接當作沒聽到。最後有位大哥看不下去,跟她說:『妳直接去捷運服務台請他們幫忙,應該比較快。』婦人聽完之後,就沒有再繼續問其他乘客了。」該名網友忍不住感嘆,「我坐在旁邊看完整段,腦袋一直在想一件事:如果是你,你會借嗎?以前可能會覺得『借打個電話而已,有什麼關係?』現在第一個念頭卻是:『這是不是什麼新的詐騙手法?』到底是現在的人變冷漠了,還是這個社會已經讓大家不敢當好人了?如果今天她找上你,100元放在你面前,你會把手機借她打嗎?」貼文一出,引發熱討論,其他網友紛紛留言表示,「現在的手機是錢包也是身份證,你會把錢包借人嗎?」、「站與站之間才3到4分鐘,他可以不出站、一毛不花就找服務台協助,卻偏要用錢來借手機打電話。就很怪啊!」、「很多人手機很多網銀app,萬一被植入木馬,錢就被盜了」、「上次太咪瘋韓國有說,她婆婆也是借人手機,結果被植入app,太可怕,要借就跟捷運站的服務台借有線電話」,甚至有人警示,過去曾發生過借手機打電話時,嫌犯趁車門開啟瞬間搶走手機跑掉的案例。此外,也有網友分析常見的治安陷阱,例如有心人士可能利用手機輸入特定指令設定「簡訊轉寄」,藉此攔截網銀或刷卡OTP驗證碼;亦或是將該門號作為犯罪通聯號碼,導致熱心民眾無辜被列為詐騙共犯,多數網友一致認為,遇到類似狀況時,「請對方尋求捷運服務台或站務人員協助」,才是最安全且能真正解決問題的做法。
被告知個資涉刑案!他依指示撥打「**21*+陌生電話號碼」 信用卡、股票全遭盜
接到自稱醫院、警察來電,聲稱「證件遭冒用」、「個資涉及刑案」,別急著配合!就有位民眾擔心自己可能涉案,不僅交出網銀、信用卡、證券戶帳密等資料,還依指示撥打「**21*+陌生電話號碼」,最終導致信用卡被盜刷,連證券帳戶股票也遭賣光。內政部警政署「165打詐儀錶板」近日分享個案,當事人自述,某天他接到一通陌生電話,對方自稱是醫院人員,說有人拿了他的證件盜領藥物,已由警方介入處理,需要他加入某位員警的LINE。當事人提到,員警告訴他案件很嚴重,並引導他加入檢察官的LINE,要他配合調查,而檢察官隨即用LINE與他視訊做筆錄,表示他的個資疑似涉及刑事案件,必須配合調查金流,要求他提供詳細個資與信用卡、金融卡、網銀、證券戶等帳號密碼資料。當事人說,聽聞自己可能涉案,他把各種資料如實交代給對方,而對方接著要求他購買一支具NFC功能的新手機,同時提供一個陌生APP讓他下載,命令他輸入指定帳號密碼,登入後再用新手機NFC掃描他所有信用卡並綁定。當事人指出,對方透過LINE語音,指導他操作原本的舊手機撥打「**21*+對方電話號碼」,當時他完全不知道,這個操作等於把自己的電話轉接給詐騙集團,導致後面銀行來電確認是否本人刷卡時,都遭到詐騙集團偽冒我身分進行確認。當事人無奈道,直到他陸續收到信用卡交易通知,連證券帳戶內的股票都遭盜賣一空,連忙前往警局報案,這才知道所謂的醫院人員、警察及檢察機關人員,全部都是詐騙集團假冒的,而他這幾年股市長紅所累積的獲利,一夕之間化為烏有,後續還得面對詐團揮霍無度的卡債爛攤子。對此,「165打詐儀錶板」也列出5招防詐小撇步:1、醫院、警察、檢察官不會透過電話要求你提供網銀密碼、信用卡資料或證券帳密,也不要提供OTP、網銀密碼、信用卡完整資料或證券帳戶密碼。2、凡聽到「涉案」、「身分遭冒用」、「帳戶涉洗錢」等電話內容,先虛應以對,再另行向官方查證,不要依照陌生人指示下載不明APP。3、「**21*+莫名電話號碼」乃是設定電話轉接,請勿聽從陌生人指示隨意設定。4、真正的司法機關不會要求民眾透過LINE進行所謂「監管帳戶」或「金流調查」。5、發現信用卡或證券帳戶有異常交易,應立即聯繫金融機構並撥打165查證。

親友稱「手機被鎖,求幫收簡訊」別答應! 小心秒被盜刷千元
看見親友傳訊「手機被鎖,求幫收簡訊」先別急!內政部警政署「165全民防騙」示警,歹徒可能在盜用社群媒體帳號後,謊稱手機遭鎖定、急需借門號收驗證碼,騙取親友手機號碼及OTP,進一步盜刷電信小額付款,且近期詐騙受害者多為國中小學生,提醒家長要多留意。臉書粉專「165全民防騙」表示,近期歹徒常盜用民眾Instagram帳號,傳訊給其親友謊稱「手機被鎖住」、「急需借用門號接收簡訊」、「可以借你的門號收驗證碼嗎」,若親友不疑有他,立即提供手機號碼及收到的「一次性驗證碼(OTP)」後,可能遭到電信小額付款盜刷。 「165全民防騙」指出,經分析近3個月數據,已有188件同類報案,歹徒會利用騙來的驗證碼購買「PlayStation Plus高級會員」,每筆單次扣款金額均為新台幣4078元。「165全民防騙」提醒,值得注意的是,受害族群高度集中在缺乏防備心的國中小學生,甚至有學生短時間內被連扣2筆,損失超過7000元。 「165全民防騙」呼籲,OTP驗證碼等同「付款授權」,絕對不可提供給任何人,為防範未然,建議家長主動向電信業者申請「關閉小額付款功能」,從源頭阻斷風險;如果收到親友要求代收簡訊,請務必提高警覺,有任何疑慮應立即撥打165反詐騙專線查證。
香港盜刷手2/拒交手機遭無保請回 港男狂問陸籍友人「如何離境」
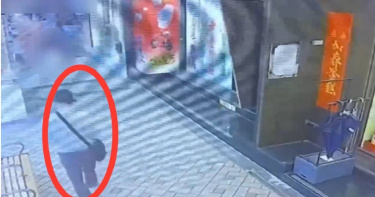
台北捷運文湖線今年3月傳出有民眾在搭乘文湖線時錢包被竊,短短不到20分鐘就遭盜刷約10萬餘元。北市文山一分局獲報後,也鎖定56歲的香港籍周姓男子涉有重嫌,然而儘管第一時間警方將周男於桃園逮捕到案,但後續移送地檢署時,周男竟被無保請回,直到北檢驚覺有異,迅速持拘票再於台中一間旅館內將周男逮捕到案,而在警方鎖定周男行蹤,準備逮捕期間,周男不斷向中國友人聯絡,詢問離境的方法。據了解,56歲的港籍周姓男子利用偷竊他人財物,盜取他人信用卡後,與國外盜刷集團合作,偽造信用卡感應收款設備進行交易,繞過線上刷卡需OTP驗證等方式,將手機改造成刷卡機,使境外交易得以偽裝成「實體刷卡交易」。只要每成功盜刷一筆,周男就可從中獲得45%的抽成,讓周男3度來台就獲利至少100萬元,甚至還在香港下斡旋金,準備買房。周男利用人流量大的捷運站,趁機偷走民眾錢包,竊取裡面的財物外,更瞄準信用卡,與境外不法集團聯手盜刷。(圖/示意圖、報系資料照)據悉,周男行事作風相當謹慎,其來台下手時專挑人流最大的繁忙捷運站下手,從而提高得手率,為躲避警方查緝,周男每一次得手都會進入附近廁所變裝,置換身上上衣,或是戴上帽子與口罩,降低遭監視器拍到的風險。而周男今年3月下手得逞後,旋即收手不幹,迅速離開台北前往桃園一處旅館躲藏,更是買好成套上衣、褲子,就連鞋子也全數換新,同時大量購買日常生活用品與食物,準備在旅館內避風頭,未料還沒等到風頭過,就先等到警方上門。周男與境外集團配合TX-NFC中繼攻擊系統,將手機設定成刷卡機,複製信用卡資訊,迅速完成跨國實體盜刷。(圖/示意圖、AI生成)周男第一次遭捕後,警方移送台北地檢署並建請羈押,卻因周男犯後拒絕交出手機密碼,無法第一時間獲得周男下手的直接證據,檢察官訊後將周男無保請回,並限制出境出海;直到周男手機破密,檢警掌握周男確切犯罪事證,火速前往周男的下榻處查訪,卻未見周男身影。警方只能再組成鷹眼小組,調閱周邊監視器畫面,終於掌握周男疑似在台中出沒,最終持拘票於台中一處旅館將人逮捕到案。然而在警方第二次將周男拘提到案前,周男已數度焦急詢問中國友人是否有順利離境方式,所幸遭警方及時逮捕,同時清查其來台後是否有相關同夥,初步確認僅有周男1人犯案。而周男第二次被捕後,遭檢察官聲押獲准,並羈押至今,全案經台北地檢署7月27日偵結後,依違反組織犯罪條例、竊盜、加重竊盜、偽造準文書、詐欺得利與詐欺得利未遂罪嫌,提起公訴,具體求刑有期徒刑9年以上。
交出OTP恐害存款被搬空! 警提醒:這組驗證碼就是「金庫鑰匙」
收到陌生連結要求輸入OTP驗證碼,小心帳戶恐瞬間被搬空!內政部警政署「165全民防騙」提醒,詐騙集團近年頻繁利用假簡訊、假客服與假投資平台,誘騙民眾點擊連結並輸入一次性驗證碼,一旦隨意交出,可能害帳戶、信用卡遭盜刷。根據警方說明,OTP是「One-Time password」的簡稱,係透過動態生產的一次性、用過即廢除的一段密碼,以驗證使用者身份的真實性。臉書粉專「165全民防騙」表示,近年來詐騙集團常透過釣魚郵件、假簡訊、假客服、假網站、假投資平台等方式,誘騙民眾點擊連結並輸入OTP(一次性驗證碼),只要驗證碼給了別人,帳戶、信用卡或電子支付就可能瞬間遭到盜刷、轉帳,造成財產蒸發。「165全民防騙」指出,OTP等於「你的金庫鑰匙」,只要任何人向你索取 OTP,都極有可能是詐騙;銀行、政府機關、電商客服、物流業者,都不會要求你提供OTP驗證碼;收到陌生連結、簡訊或 Email,務必先查證,不要急著點擊或輸入資料。「165全民防騙」也列出防詐3步驟,包括「不點擊陌生連結」、「不透露OTP驗證碼」、「有疑問立即撥打165反詐騙專線查證」。
賣家也被騙!他誤信假物流客服指示「視訊操作網銀」 下秒帳戶遭掏空
透過網路販賣二手物品也要小心!有位民眾在臉書社團賣出二手釣具時,誤信買家提供的假物流網站,不僅加入假客服、接受指示在視訊中操作網銀,最後導致帳戶存款遭盜轉,損失慘重。內政部警政署「165打詐儀錶板」近日分享個案,當事人自述,自己平時喜歡釣魚蝦打發時間,想著手邊一些汰換的釣具品項都還不錯,就放到臉書社團轉售,而在某天他才剛貼出一篇釣竿出售文,就有一位網友主動私訊我,表明購買意願。當事人表示,他與買家談妥商品狀況與交易金額後,對方傳給他一串網址,聲稱是某貨運公司的網站,要他填寫寄件資料,就會有人登門取件,而他當時並未起疑,直接點進網址,並依照網站欄位指示填寫資料,在最後一步點選「列印單據」後,網站跳出提示框,要求他加入LINE客服以完成託運開通程序。當事人提到,貨運線上客服表示,須簽署貨物託運與銀行授權等相關合約才能寄件,隨即將他轉介給另一位銀行專員協助完成帳戶驗證,專員要求他開啟視訊分享畫面,方便依步驟指導他操作網路銀行。當事人指出,視訊過程中,對方要求他操作網銀,像是從自己的A銀行匯款到B銀行,再從B銀行轉到C銀行,都是在自己名下戶頭轉來轉去,所以他也沒多想,就直接輸入驗證碼進行操作,完成後對方便結束聯繫,結果沒過多久,他的網銀APP陸續跳出「帳戶金額轉出」的訊息通知。「糟糕,大意了!」當事人無奈道,他忘記視訊分享畫面中,自己輸入的驗證碼也全被對方看得一清二楚,讓名下各網銀帳戶絲毫沒有防護,導致錢就這麼被詐騙集團洗劫一空。對此,「165打詐儀錶板」也列出5招防詐小撇步:1、網路買家提供的物流連結不要直接點擊,應透過熟悉的官方平台操作。2、宅配物流公司不會要求加入私人LINE客服,也不會要求聯繫銀行專員。3、正常銀行不會透過視訊教導民眾登入網銀或輸入OTP驗證碼。4、OTP驗證碼是保護帳戶的重要資訊,絕不能提供或貿然接受陌生人指示輸入。5、網路交易若遇到要求驗證帳戶、開通物流或操作網銀,應立即停止,或撥打165反詐騙專線查證。
網售稀有「藍天馬」戰鬥陀螺竟遇詐騙 永和男慘遭剝兩層皮被騙3.4萬
新北市30歲的洪姓男子近日在網路販售稀有款戰鬥陀螺「藍天馬」,詐騙集團偽裝成買家與他聯繫,並提議透過宅配通方式交貨,卻聲稱洪「未開通代收服務」連環陷阱,要求他掃描QR Code 聯繫客服專員進行帳戶驗證,洪男則在半小時內被騙共3.4萬元,永和警方獲報後展開調查,逮捕涉案的17歲少年車手、陳姓收水手及李姓監控手全都逮捕,全案依法送辦。警方表示,洪姓男子6月間於Instagram刊登販售戰鬥陀螺訊息,不久即有自稱買家的網友主動聯繫,表示願意購買,並稱將委由熟識的宅配業者收件,運費由買方負擔。洪男不疑有他、持續與對方聯絡,詐團卻要求被害人加入所提供的「宅配客服」及「專員」通訊帳號,並以「代收款服務尚未開通」、「帳戶驗證失敗」等理由,要求操作網路銀行及掃描QR Code進行驗證。被害人依指示操作後,先匯出新臺幣1萬5000元,後續又因提供銀行帳戶QR Code,遭歹徒提領新臺幣1萬9000元,合計損失3萬4000元,他這才驚覺被騙、立刻報警。永和分局受理後立即成立專案小組追查,經調閱相關資料及蒐證分析,於6月17日持搜索票及拘票南下查獲一名少年犯嫌,並持續向上溯源追查,於6月28日再拘提陳姓犯嫌到案,另借訊在押李姓犯嫌,共查獲3人,全案依詐欺罪嫌移送臺灣新北地方檢察署偵辦。永和分局提醒,網路買賣應透過合法電商平台或官方物流機制交易,若買家要求加入私人LINE或其他通訊軟體處理訂單,並要求操作網路銀行、提供OTP驗證碼、QR Code付款資訊,或以「實名認證」、「解除限制」、「帳戶驗證」等理由要求匯款,均為常見詐騙手法。民眾如有疑慮,可立即撥打165反詐騙專線或110報案電話查證,共同守護自身財產安全。
免費遊戲幣是陷阱!國中生回傳驗證碼 家長門號遭開通一號多機慘被停話
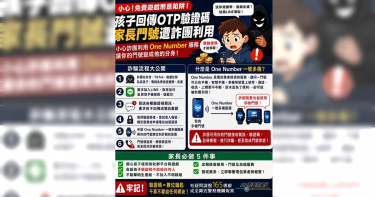
近期警方接獲多起案件,不法分子以「免費送遊戲幣」、「贈送遊戲皮膚」、「領取遊戲福利」等話術接近兒少,誘導提供手機號碼、遊戲 ID及簡訊驗證碼截圖,讓孩童以為只是完成遊戲領獎流程,卻在不知情下,將門號、帳號及個資交到詐團手中,導致家長們因此遭開通「One Number」(一號多機)服務,在短時間內撥出大量電話,因此遭電信業者停權。彰化縣一名林姓家長日前向警方報案表示,其就讀國中八年級的女兒今年3月中旬在抖音瀏覽直播主發布影片,內容宣稱可免費送遊戲幣、保底取得虛擬裝備,並引導其女兒加入LINE聯繫。對方聲稱只要提供手機號碼登記,即可領取遊戲皮膚,女兒因此陸續收到Tinder、JustDating等非遊戲平臺OTP驗證碼簡訊,並依指示回傳驗證碼,未料2個月後,家長就陸續收到電信業者通知,其名下門號已由網路開通「One Number」(一號多機)服務,數日後又因門號異常使用而遭停話。經向電信業者調閱通話明細,發現該門號短時間內竟撥出近百通電話,才驚覺其門號遭詐騙集團利用。近期警方接獲多起有孩子回傳OTP驗證碼,導致家長門號遭開通一號多機服務,並因短時間內撥出大量電話遭停話。(圖/翻攝畫面)刑事局指出,「One Number」(一號多機)電信服務,原本是讓同一手機門號可與智慧手錶、車機或其他裝置共用,使用者即使手機不在身邊,也能通話、收訊及上網;一旦OTP驗證碼遭詐團取得,這項便利功能就可能被濫用,讓門號被不明裝置綁定,進而產生帳號盜用或註冊人頭帳號。刑事局提醒,這類詐騙手法,孩子可能以為「只是傳一組驗證碼」,但未能理解背後所造成的風險。家長應隨時主動關心孩子使用手機情形並適時提醒,如遇有網友聲稱「免費送幣」、「領獎需提供驗證碼」,或要求提供個人資料等情形,即為詐騙徵兆。若發現孩子手機持續收到不明驗證碼、電信服務功能遭異常開通或門號遭停話,應立即聯繫電信業者查證,並撥打165反詐騙諮詢專線或前往鄰近警察機關報案,亦可至165打詐儀錶板查詢相關防詐資訊。
NCC示警最新詐騙手法 1組號碼若外流「帳號被盜、財產受損」
現代人常透過線上消費或訂位,以及網銀轉帳都可能會收到OTP驗證碼簡訊,國家通訊傳播委員會(NCC)最近發聲提醒民眾,切勿將收到的OTP驗證碼提供給他人,一旦輕易交付,恐面臨帳號遭他人盜登或財產被惡意冒名交易的重大風險。NCC臉書粉專昨(25)日發文宣導,現行諸多網路服務如帳號登入、手機綁定、密碼變更及交易確認等,皆廣泛使用OTP驗證碼進行身分驗證;這類驗證碼實質上形同帳號的「臨時鑰匙」,只要交出去,個人帳號將可能遭他人盜登或完成交易。為了防範詐騙手段,NCC特別列出關鍵的防範守則。若民眾在未進行任何操作的情況下,突然收到OTP驗證碼簡訊,務必提高警覺,這極可能代表有不法分子正嘗試侵入帳號。此外,真正的電信業者、銀行、客服或政府機關,原則上絕不會主動致電、傳送訊息或透過網頁向用戶索取驗證碼,民眾切勿在來源不明的網頁輸入敏感資訊,以免落入詐騙陷阱。最後,NCC也呼籲大眾,若發現自身帳號出現異常跡象,應立即採取緊急應變措施。民眾應第一時間更換密碼和仔細檢查登入紀錄,並開啟雙重驗證功能以強化資安防護;同時,民眾可即時向相關服務平台、金融機構、電信業者或直接撥打「165」反詐騙諮詢專線進行查證,透過「多查證一步」的舉動,有效降低資安與財產受損的風險。事實上,內政部警政署「165打詐儀錶板」日前也分享個案,有民眾收到自稱某購物平台寄出的中獎信件,按照指示點入網站並填寫信用卡與OTP驗證碼後,短短幾分鐘內遭盜刷逾2萬元。對此,「165打詐儀錶板」也列出5招防詐小撇步,首先是官方平台不會透過Email要求輸入信用卡或OTP驗證碼;中獎通知加上點擊連結領獎,就是典型釣魚手法;網頁可以偽造仿真,操作前務必確認,公部門網址結尾是gov.tw;OTP驗證碼等同交易授權碼,絕不能提供給任何陌生網站;收到可疑郵件時,應直接透過官方APP或官網查證,不輕易點擊信件連結。
以為發票中400元!他填完卡號、OTP驗證碼想領獎 秒被盜刷2.4萬元
收到「電子發票中獎通知」先別急著開心!有位民眾日前收到自稱某購物平台寄出的中獎信件,按照指示點入網站並填寫信用卡與OTP驗證碼後,短短幾分鐘內遭盜刷逾2萬元,讓他不禁無奈道,「中獎400元小確幸幻滅不打緊,反被釣魚網站騙了2萬多元,虧大了!」內政部警政署「165打詐儀錶板」近日分享個案,當事人自述,當時他收到一封自稱某知名購物平台的電子郵件,信件標題寫著「電子發票中獎通知」,點開信件查看,內文提及他先前網購的電子發票中獎400元,指示他點擊連結兌換獎金。當事人表示,他平時網路購物次數多,就沒有多想是買了什麼才中獎,只覺得是生活中的小確幸,於是直接點進信件內文提供的連結網址,隨著連結網頁跳轉,來到一個疑似財政部電子發票平台的首頁,網址顯示「einvoiceio.com」等字樣,當下他並沒有細看,跟著指引輸入個人資料、信用卡卡號等資訊,以便系統核對、入帳。當事人指出,資料填寫完成後,他的手機隨即收到一組OTP驗證碼,網站也提示只要輸入驗證碼,就完成中獎認證與領取獎金,因此他毫不猶豫輸入並送出,怎料沒過多久,他的網路銀行APP就跳出異常交易通知,顯示信用卡完成一筆666歐元(約新台幣2萬4345元)的交易紀錄。當事人說,他嚇得立即致電向發卡銀行詢問,才得知信用卡遭不肖份子盜刷,於是他趕緊頭查看前幾分鐘操作的網站與信件,仔細比對發現,真正的財政部電子發票整合服務平台網址是「www.einvoice.nat.gov.tw」,偽造的網站故意少了幾個字母,以假亂真,網址結尾也不是gov.tw。對此,「165打詐儀錶板」也列出5招防詐小撇步:1、官方平台不會透過Email要求輸入信用卡或OTP驗證碼。2、中獎通知+點擊連結領獎,就是典型釣魚手法。3、網頁可以偽造仿真,操作前務必確認,公部門網址結尾是gov.tw。4、OTP驗證碼等同交易授權碼,絕不能提供給任何陌生網站。5、收到可疑郵件時,應直接透過官方APP或官網查證,不輕易點擊信件連結。
打擊黃牛加價轉售與購票詐騙 行政院籲民眾掌握「三不原則」
面對近期熱門演唱會、體育賽事活動熱潮持續升溫,為防制黃牛非法加價轉售及購票詐騙,今(1)日行政院打擊詐欺指揮中心聯合內政部、文化部及運動部共同提醒民眾,熱血應援之際務必提高警覺,切勿因一時心急購票而落入黃牛及詐騙陷阱,讓自身權益受損。行政院打詐指揮中心指出,依據《文化創意產業發展法》及《運動產業發展條例》規定,凡以超過票面金額或定價販售票券者,即屬違法黃牛行為,最高可處票面金額或定價10倍至50倍罰鍰。若以虛偽資料或其他不正方式,利用電腦或其他相關設備購買票券,取得訂票或取票憑證者,最高可處3年以下有期徒刑,並得併科新臺幣300萬元以下罰金。為守護民眾財產與消費權益,政府特別提醒購票時務必注意「三不原則」:一、不輕信社團或私訊代購:常見手法包括假冒粉絲、偽造交易截圖、收款後失聯等。二、不點擊不明網址:詐騙集團常偽裝官方售票網站,以釣魚連結騙取民眾帳號及網銀資訊。三、不提供個資與驗證碼:OTP驗證碼、QR-Code付款碼等均涉及交易安全,切勿提供他人。行政院打詐指揮中心表示,如民眾發現黃牛票販售或遭遇購票糾紛,可透過官方管道尋求協助:一、文化部黃牛檢舉專區:https://noscalper.moc.gov.tw/二、運動部黃牛檢舉專區:https://report.500.gov.tw/report500index.html三、消保處網站線上申訴:https://appeal.cpc.ey.gov.tw/www/step_explanation.aspx四、消費申訴專線「1950」五、遇可疑訊息,可撥打「165」反詐騙諮詢專線即時查證行政院打詐指揮中心再次呼籲,詐騙最可怕之處,在於民眾誤以為自己不會受騙。請民眾務必優先選擇官方授權平臺購票,拒絕黃牛炒價,共同營造公平、安全之購票環境,讓每一場演出與賽事都能留下美好回憶。
簡訊代發平台「EVERY8D」疑似遭駭 數發部啟動行政檢查
國內資訊服務業者互動資通股份有限公司(Teamplus)日前疑似遭受網路攻擊侵駭,導致旗下EVERY8D簡訊代發平台服務中斷及疑似用戶個資外洩,數位發展部數位產業署今天(30日)表示,將於6月2日進行個資實地行政檢查,儘速釐清該公司相關個資保護措施是否符合法令規範,維護民眾權益。針對簡訊代發業者EVERY8D疑似遭駭事件,數發部已進行以下三項應處作為:一、啟動行政檢查:數產署依據《個人資料保護法》第22條規定,已要求互動資通公司提供相關資料,並將於6月2日上午會同經濟部與國家通訊傳播委員會(NCC)進行個資實地行政檢查,針對該公司事故應變及個資保護是否符合相關法令規範進行檢查釐清。二、要求業者盡快通知當事人:數產署已責成互動資通公司採取應變措施,如有個人資料洩漏時,應儘速通知相關受害業者及民眾,使當事人知悉個人資料可能遭侵害情形,及時採取補救措施,降低損害之擴大。三、發布資安警訊,通知政府機關、關鍵基礎設施評估風險及回報應處措施:數位發展部資通安全署已發送資安警訊通知各機關評估風險,釐清是否使用互動資通公司服務,如有應通報受影響範圍,應儘速依照《資通安全管理法》及《個人資料保護法》應處。由於EVERY8D的部分客戶曾經使用該平台發送一次性驗證碼(OTP),作為網站登入時的身分驗證機制,因此引發了OTP機制的安全疑慮問題。資安署表示,由於OTP密碼具有時效性,一般在發送後3到5分鐘之內就會失效,所以如果EVERY8D平台能在事件發生之後就馬上修補原本的資安漏洞,讓駭客無法繼續盜取該平台發送的簡訊內容,那風險就會相對較低,但仍請民眾注意,自身帳號近期是否有異常登入情形,並適時採取更換密碼等防護措施,以提升帳號安全。資安署並指出,政府專屬「111」簡訊未使用互動資通公司平台發送,相關系統並未與該公司串接,請民眾放心。數產署提醒民眾,個人資料外洩後易遭詐騙集團利用,請保持警覺,對各項可疑訊息要積極查證,不點擊不明網址,及不輕易提供密碼、驗證碼或身分證字號,嚴加防範,如發現任何可疑情況,請立即撥打 165 反詐騙諮詢專線查詢,以降低受詐風險。
專挑睡覺時間下手! 他凌晨遭盜刷3筆險噴3萬多:99%人來不及救
詐騙案件頻傳,詐團還可能專挑睡覺時間盜刷信用卡。部落客「跟著丹丹出去玩」就指出,自己人在國外旅遊時,發現凌晨2點左右遭遇盜刷,短短幾分鐘內信用卡就被連刷3筆,總金額超過3萬元,讓他無奈直呼「99%的人根本來不及救!」部落客「跟著丹丹出去玩」6日於臉書粉專發文分享,前一天才與友人聊到防盜刷的問題,結果半夜人在海外的他竟然也中招,這次詐團是專挑半夜瘋狂盜刷,讓扣款通知被訊息淹沒,等到24小時後再看到相關訊息時,早就來不及,「盜刷集團的暗黑時間差,99%的人根本來不及救。」從丹丹上傳的手機截圖可以看到,他的手機於凌晨1點56分至2點4分,跳出3條信用卡交易通知,金額分別是1萬8071元、6843元與6904元,總計3萬1818元。 丹丹指出,如果民眾人在國外遇到類似情況,千萬別慌張,也別傻傻打高額國際漫遊,現在銀行都有隱藏版免費救援,以玉山銀行為例,APP有智能客服,只要按右上方電話圖示,即可直接用網路電話免費打給真人處理,一毛錢都不用花,「大家務必隨時注意刷卡紀錄並設定消費提醒,保護自己的錢包!」貼文曝光後,就有網友在底下留言,「台灣也很常被盜刷,都半夜或假日,我也中招過,剛好上廁所完看ㄧ下手機發現」、「盜刷後通常要至少1週才能請到款,打給銀行告知被盜刷就好了,對方無法請款的,這種很好列爭議款,除非是那種手機有收OTP,那種就不好列爭議款」。

北捷AI客服遭恐嚇「放炸彈」! 男狂留言遭捕稱:紓壓
北捷客服中心AI系統今年3月起多次接獲不明男子留言,聲稱欲在捷運內殺人、縱火、放炸彈等語。北市警局中山分局獲報後,循線追查於彰化縣鹿港鎮將無業的27歲郭姓男子逮捕到案,郭男被捕後聲稱自己是為了紓壓才會多次留言,其後續遭聲押獲准。警方獲報,台北市政府捷運局客服中心自今年3月起,多次接獲不詳男子透過AI客服系統留言「我要殺人、我要縱火、我準備要放炸彈」等恐嚇訊息,雖未完成OTP驗證,但仍嚴重影響捷運系統安全秩序,並引發旅客及相關工作人員恐慌。警方獲報後也立即組成專案小組調查,經調閱通聯記錄與相關資料後,鎖定彰化縣的27歲郭姓男子到案。據悉,郭男發出恐嚇信早非第一次,其在2月時就曾揚言要在北車放火、放炸彈,因此於其住家將郭男逮捕到案。全案詢後依涉嫌恐嚇公眾罪移送台北地檢署偵辦,並經檢察官聲請羈押後,由台北地院裁定羈押獲准。中山分局強調,捷運系統屬重要公共運輸設施,任何形式之恐嚇或危害安全言行,均可能引發重大危安事件。警方將持續嚴正執法,絕不寬貸,呼籲民眾切勿心存僥倖,以身試法,共同維護社會安全與公共秩序。