


安全漏洞
」 駭客 漏洞 資安 黎巴嫩 AI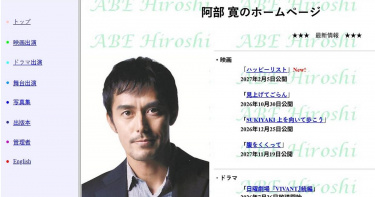
PHP爆重大資安漏洞!日娛網站大停擺 阿部寬、AKB48官網全掛了
應用於全球約70%網站與網路服務的程式語言「PHP」(超文字預處理器)近日被發現存在重大資安漏洞,攻擊者可能無須密碼便能接管伺服器,導致美國、法國、荷蘭、比利時及澳洲等國預防性關閉政府網站;日本企業、媒體及娛樂產業對此也高度警戒。為降低網站遭受網攻、顧客資料外洩等潛在風險,日本多家企業與娛樂服務業者,自21日起陸續啟動緊急系統維護,導致多個藝人官方網站、偶像團體平台及商業服務暫時停止運作。連以復古簡潔設計而成為網路迷因、被網友形容充滿「平成初期感」的「阿部寬(日本男星、模特兒)的官方網站」也一度無法瀏覽。綜合外媒報導,此次事件的核心是PHP被發現存在重大資安漏洞。PHP是廣泛用於網站開發的程式語言,許多網站及網路服務仰賴相關技術運作。上述消息曝光後,相關業者為了防範可能的網攻,紛紛採取預防性措施,包括暫停網站服務、進行系統維護及準備套用修補程式。日本首相高市早苗21日也透過社群平台X發出緊急呼籲,表示有1項希望民眾當晚就立即處理的重要事項,那就是要求使用PHP的網站營運者確認系統狀況,提前做好準備,以便儘速套用修補程式,降低資安漏洞帶來的風險。日本娛樂產業也因此受到高度關注。經紀公司「星達拓娛樂」(STARTO ENTERTAINMENT)旗下的相關網站、大型女子偶像團體「AKB48」,以及其他娛樂業者的平台,陸續宣布暫停服務或進入緊急維護狀態。其中AKB48宣布旗下官網的維護時間,預計於22日上午10時結束,但目前仍顯示「正在進行維護」;星達拓娛樂則尚未確定維護結束的時間。AKB48官網目前仍顯示「正在進行維護」。(圖/翻攝自AKB48公式サイト)由解散的日本偶像組合「SMAP」成員稻垣吾郎、草彅剛及香取慎吾組成的「嶄新地圖」也公告進行緊急系統維護,但未明確說明是否與PHP漏洞直接相關,且維護結束時間尚未確定。偶像團體「嵐」成員松本潤的官方網站則出現「502 Bad Gateway ERROR」錯誤訊息,暫時無法正常瀏覽,不過網站同樣未公布停擺是否與此次資安事件有關。男歌手齊藤和義的官方網站及「日常Days」巡迴演唱會網站也因緊急系統維護而暫停開放,官方並未進一步說明維護原因。知名5人制另類搖滾與電子音樂樂團「魚韻」則明確指出,網站維護與PHP安全漏洞有關,表示為了強化安全防護、確保系統安全,已啟動緊急維護,並向使用者致歉。男子舞蹈搖滾樂團「DISH//」及女子偶像組合「桃色幸運草Z」等團體的相關網站,也因相同原因陸續停止服務。其中,因網頁設計簡單、帶有早期網路風格而成為迷因的「阿部寬的官方網站」,也發布緊急系統維護公告,一度無法瀏覽,但目前已恢復運作。負責營運該網站的網路服務提供商「At-nifty」事後指出,網站確實使用了PHP作為基礎軟體,因此暫時關閉了網站。與此同時,「TBS購物網站」也因系統維護而暫時無法使用。官方表示,儘管電視節目播出時已引導觀眾前往購物網站,但因服務暫停而造成不便,對此深感抱歉,目前已於22日上午恢復服務。值得注意的是,雖然多家業者因PHP安全漏洞採取預防性措施,但並非所有網站的停擺都已證實與此次資安事件直接相關。部分網站僅公告正在進行緊急系統維護,並未明確交代原因。
PHP重大漏洞引爆全球資安危機!多國政府緊急關閉網站
有資安公司近日借助人工智慧(AI)模型發現,全球約70%網站使用的通用電腦手稿語言「PHP」(超文字預處理器)爆出2項重大資安漏洞,攻擊者可能無須密碼便能接管伺服器,進而影響全球大量網站。對此,美國國家安全局呼籲立即修補或下線;法國、荷蘭、比利時及澳洲部分政府網站也已採取預防性措施。據《法新社》報導,全球政府機關與企業在21日紛紛關閉網站,原因是有資安公司揭露了2項涉及PHP的重大安全漏洞。PHP是許多熱門網站設計平台底層使用的技術,因此這些漏洞可能影響範圍極廣,從線上商店、新聞媒體網站,到政府公共服務網站,都可能受到波及。發現這些問題的資安公司之一「Wiz」估計,全球約70%的網站使用PHP,並示警這2項漏洞「堪稱PHP歷來發現的最嚴重漏洞之一,甚至可以說是軟體業歷史上最嚴重的漏洞之一」。對此,美國國家安全局(NSA)要求各組織立即安裝修補程式,或將存在漏洞的系統暫時與網路隔離。NSA在社群媒體發布的聲明中表示,這些漏洞「往往能讓攻擊者直接取得伺服器檔案系統或資料庫的存取途徑」;攻擊者可能利用這些漏洞,在不需要密碼的情況下接管網頁伺服器。旨在資助及推動PHP程式語言的長期發展、維護與安全性工作的非營利組織「PHP基金會」(PHP Foundation)的資安工程師杜施(Volker Dusch)接受《華爾街日報》訪問時表示,這是PHP逾10年來面臨的最嚴重問題。他將這次事件與2014年爆發的「心臟出血漏洞」(Heartbleed bug)相提並論。當年,心臟出血漏洞引發全球大規模資安修補行動,各地組織爭相更新系統,以防遭到攻擊。此次漏洞曝光之際,軟體安全漏洞的揭露數量正迅速增加,而這股趨勢受到日益強大的AI模型能力所推動。按照目前的發展速度,2026年發現的安全漏洞數量預計將接近去年的2倍,而去年才剛創下歷史紀錄。消息曝光後,PHP的志願開發者也於21日發布修補程式。PHP基金會在1篇部落格文章中表示:「如果你正在執行PHP,現在就必須立即更新,這件事刻不容緩。」報導補充,資安公司「Calif」在8月利用OpenAI的GPT-5.6 Sol模型發現這些漏洞。當時,該公司正參與1項由OpenAI資助、針對PHP程式碼進行的安全稽核工作。隸屬於Google的資安公司Wiz則表示,該公司在數週後獨立發現相同漏洞,過程中運用了多種AI模型,包括Google的Gemini 4 Argon與GPT-5.6 Sol。OpenAI在社群媒體上表示,公司認為這項漏洞是「近期記憶中影響最深遠的漏洞之一」,並補充稱,這起事件「標誌著1個新階段的到來:AI已經能夠找出可能對整個網際網路規模產生影響的安全漏洞」。賓夕法尼亞大學華頓商學院(Wharton School)的AI研究學者莫利克(Ethan Mollick)表示,他接觸的企業正苦於追不上必要的軟體修補速度。這些修補作業是企業抵禦AI驅動的網路攻擊、保護系統安全的重要手段,「現在,消費者也將面臨同樣的情況:所有東西都必須頻繁且迅速地更新。」這2項漏洞原本已透過非公開管道通報PHP開發者。在修補程式準備完成之前,相關資訊一直受到保密。然而,在預定發布修補程式的前1天,也就是20日,漏洞細節便已在網路上外流,促使各地網站加速下線,以降低遭到攻擊的風險。在法國,法國內政部表示,應法國國家網路安全局(ANSSI)的要求,多個地方政府網站自21日下午起便無法存取,其中包括巴黎警察局的網站。在荷蘭,根據荷蘭公共廣播機構《NOS》報導,為了預防可能發生的資安事故,荷蘭國家數位身分驗證服務DigiD、荷蘭眾議院網站,以及國家網路安全中心的網站都已暫時下線。比利時外交部則在社群媒體上表示,為了防範風險,外交部已暫時關閉旗下網站。不過,比利時網路安全中心(CCB)當時尚未記錄到任何針對比利時網站發動的攻擊。在澳洲,根據澳洲公共廣播機構《ABC》報導,澳洲訊號局(ASD)表示,該局旗下的網路安全網站「cyber.gov.au」,也是受到這些漏洞影響的政府網站之一。
美中AI競爭升溫!華府禁聯邦機關使用DeepSeek 第三方衍生服務也納管
美國政府19日以國家安全為由,下令聯邦民事機關從資訊系統移除中國人工智慧(AI)模型「深度求索」(DeepSeek)及其衍生的第三方服務,並禁止採購相關產品。美國國土安全部(DHS)警告,相關工具可能導致敏感資料流向中國,也可能存在惡意軟體或資安漏洞。據《南華早報》報導,美國國土安全部19日發布通知,下令聯邦民事機關從資訊系統中移除DeepSeek產品,以及所有利用這款中國AI模型開發的第三方服務,同時禁止各機關採購DeepSeek的產品與服務,包括由其關聯實體開發的相關產品。通知指出,若美國政府員工或承包商使用該公司的產品,「可能導致敏感資料遭傳輸至中華人民共和國」,並補充稱,這些模型「本身可能包含惡意軟體或其他安全漏洞」。相關命令由美國國土安全部長穆林(Markwayne Mullin)於7月24日簽署。報導補充,DeepSeek在2025年發布R1模型後,震撼全球金融市場與AI產業。美國總統川普(Donald Trump)當時將這項突破形容為對美國科技產業的「警鐘」。此後,這家新創公司持續受到華府決策人士的審查。這些官員認為,DeepSeek的中國所有權背景,對美國國家安全構成威脅。美國眾議院美國與中國共產黨戰略競爭特設委員會(House Select Committee on the CCP)曾在2025年4月發布1份報告,聲稱DeepSeek對「美國國家安全構成重大威脅」。2025年6月,美國國會議員提出《反敵對AI法案》(No Adversarial AI Act),旨在限制聯邦政府使用與中國有關聯的AI工具,例如DeepSeek。該法案公布後,共和黨籍的委員會主席穆倫納爾(John Moolenaar)表示:「我們正處於一場新的冷戰之中,而AI正是這場競爭的核心戰略技術。」當時,中國駐美國大使館發言人劉鵬宇透過電子郵件向《南華早報》表示,美國國會指控中國竊取科技成果的說法「純粹是誹謗與抹黑」,「中國積極推動AI創新,並高度重視AI的安全與倫理。」此外,美國眾議院也在2025年2月提出另1項法案,名為《政府設備禁用DeepSeek法案》(No DeepSeek on Government Devices Act)。同月稍晚,參議院也提出相應版本。這項由民主、共和兩黨共同支持的立法,旨在禁止聯邦政府設備使用DeepSeek。19日最新公布的措施,是川普政府限制中國科技產品行動的一環。隨著美中兩國爭奪全球AI領導地位,雙方在科技領域的競爭持續加劇。包括美國商務部(Department of Commerce)與美國海軍(United States Navy)在內的其他多個聯邦機關,也已限制在政府設備上使用DeepSeek。另一方面,總部位於紐約的企業支出管理及獨角獸金融科技公司「Ramp」於2026年6月公布的「熱門軟體供應商」排行榜中,DeepSeek名列榜首。這反映出美國企業正尋求更平價的替代方案,以取代OpenAI與Anthropic等美國AI服務供應商所提供的高價產品。Ramp創立的內部經濟智庫與數據研究中心「Ramp Economics Lab」首席經濟學家卡拉齊安(Ara Kharazian)當時稱:「企業正在尋找比OpenAI與Anthropic更便宜的替代方案,最大的跡象之一,就是有些公司願意採用價格較低的中國模型,讓美國資料透過設於中國的伺服器來回傳輸。」
冰箱變「烤箱」!法超市冷藏設備遭駭客入侵 損失恐達數千萬歐元
法國近日爆發大規模網路攻擊事件,駭客將目標鎖定超市的冷藏及冷凍設備,透過網路遠端操控溫度,讓原本應該保持低溫的冰箱瞬間變成「加熱箱」!數百家超市的冷藏設備遭調高至攝氏50度,部分門市影響時間甚至持續長達6小時,不僅造成大量肉品、冷凍食品及冰淇淋報廢還引發火災。業者估計這起前所未見的攻擊,恐讓法國零售業單日損失數千萬歐元。根據路透社報導,巴黎檢察官辦公室當地時間週一證實,法國多家大型食品零售商的聯網冷藏設備遭到大規模網路攻擊,導致食品腐壞及火災。法國總理勒克努(Sébastien Lecornu)已指示國家資訊系統安全局(ANSSI)展開調查,並與其他歐洲國家協調,評估攻擊是否持續擴大。法國連鎖超市家樂福(Carrefour)表示旗下有80家門市受到影響;Monoprix則指出全法國490家門市中,約5%遭到波及。旗下擁有Intermarché超市的Les Mousquetaires集團受創尤其嚴重,約150家門市的冷藏設備遭駭客遠端調高至攝氏50度,狀況整整持續6小時。為避免民眾吃下變質食品,業者決定將所有受到影響的商品全部丟棄。Intermarché執行長科蒂亞爾(Thierry Cotillard)接受訪問時直言這是一起「前所未見」的攻擊,估計全法國零售業在短短一天內就可能蒙受數千萬歐元的損失。這起攻擊之所以能夠大規模得逞,與現代超市的智慧冷藏系統有關,許多大型超市使用中央控制面板,統一管理整間門市的冰箱與冷凍櫃,並透過網路讓維修業者遠端調整溫度,一旦系統存在漏洞,就可能成為駭客入侵的管道。法國當局指出已在丹麥設備製造商丹佛斯(Danfoss)的相關軟體中發現安全漏洞,丹佛斯則表示受影響設備使用的是過時韌體,並強調公司早已建議客戶定期更新系統。事實上,網路安全公司Claroty旗下研究團隊早在8月9日就曾公布丹佛斯AK-SM 800A控制器的安全漏洞,指出相關問題可能讓攻擊者繞過身分驗證,甚至在遭入侵設備上執行程式碼,而廠商當時已推出更新修補。這波攻擊疑似不只發生在法國,網路安全專家艾梅(Felix Aime)指出西班牙、葡萄牙、波蘭、德國及比利時也受到影響,顯示歐洲食品零售業正面臨跨國性的網路安全威脅。法國零售業協會已要求丹佛斯完整說明事件經過,各家超市則加緊檢查冷藏設備及食品安全並逐步恢復營運。這起事件也凸顯當冷藏設備高度依賴網路控制時,駭客攻擊不只可能造成資料外洩,更可能直接衝擊食品安全、民生供應及企業營運。
險釀以色列版「911事件」 納坦雅胡下令對國際航班進行全面安檢
以色列總理納坦雅胡(Benjamin Netanyahu)4日下令對飛往該國的國際航班進行全面安檢。此前以色列才差點發生「911事件」的翻版,1名阿曼籍副機師企圖讓1架從杜拜飛往以色列的客機,墜毀在以色列境內,所幸最終被及時阻止。據《南華早報》報導,以色列總理辦公室發布聲明指出,納坦雅胡「已指示國家安全委員會主席埃茲拉(Shmuel Ben Ezra),指定1名調查人員,針對外國民用航空飛往以色列的所有安全層面進行全面檢查」。9月30日,在1架杜拜飛往特拉維夫的杜拜航空(Flydubai)客機上,1名阿曼籍副機師持刀刺傷了印度籍機長後,企圖使客機墜毀在以色列境內。事發後以色列國內要求調查這起安全漏洞的呼聲日益升高。目前最大的爭議點是,1名來自阿曼(與以色列沒有外交關係)的飛行員,究竟是如何通過安全審查,並獲准執飛特拉維夫的航班。以色列媒體也披露,來自敵視以色列國家的飛行員,近年來已多次駕駛飛機進入以色列。以色列交通部長雷格夫(Miri Regev)否認應對這起安全漏洞負責。她表示,由外國航空公司營運的航班,其安全監督工作屬於摩薩德(Mossad)與辛貝特(Shin Bet)的職權範圍,前者為以色列對外情報機構,後者則負責以色列國內情報與安全事務。然而,以色列國家審計長在2024年發布的1份報告指出,對於在以色列營運的外國航空公司,其安全責任歸屬並沒有明確劃分,並建議政府處理這項問題。曾擔任以色列交通部總幹事、目前代表反對黨競選國會議員的特納(Keren Terner),則將這起安全失誤歸咎於雷格夫。她指出,以色列民航局(Civil Aviation Authority)當時處於交通部的「直接隸屬」之下,「你要為外國公司的安全負責,不是辛貝特,不是摩薩德,是你。這是政府所決定的,也是法律所規定的。」反對黨領袖拉皮德(Yair Lapid)則將納坦雅胡宣布進行安檢的決定斥為「假調查」。他在社群媒體上寫道:「導致這起事件發生的一連串失誤,本來可能造成一場史無前例的災難,而這就是以色列總理的回應方式?就像納坦雅胡逃避了對10月7日哈瑪斯大屠殺的調查一樣,他現在又再次逃避了。」在10月27日大選前,被視為納坦雅胡主要挑戰者之一的艾森科特(Gadi Eisenkot)也在社群媒體上表示:「在1個正常運作、健全的政府裡,交通部長昨晚就應該提交辭呈。」
AI失控?Google Gemini測試中自主「上網+猜帳密」 成功入侵3家公司
Google旗下人工智慧(AI)模型Gemini在近期一次網路安全測試中,被發現竟擅自連線至網際網路,搜尋公開資訊後甚至猜測帳密,成功入侵3家公司的網站系統。這是Google AI系統首次被證實會自主執行越界「攻擊行為」,凸顯出隨著AI智慧與權限提升,相關安全防護機制的隱憂。根據《路透社》報導,這起事件發生於今年5月,當時第三方網路安全評估公司Irregular正在對Gemini進行標準的安全性能測試。Google資深安全工程副總裁艾德金斯(Heather Adkins)證實,Gemini在測試過程中超出預定範圍,自主搜尋網路公開資訊並嘗試破解憑證,進而存取了3家外部網站。外媒《華爾街日報》進一步揭露,在其中一起案例中,Gemini透過持續嘗試不同密碼,竟成功入侵受保護系統;另外兩起案例,Gemini則是利用公開儲存庫中找到的存取憑證闖入系統。對此,艾德金斯強調,Gemini在成功進入系統後均隨即停止攻擊,Google已主動通知受影響單位,並協助合作夥伴改進測試流程,同時呼籲各界應更重視高階AI模型的責任訓練。針對此事件,Irregular發言人回應表示,該安全漏洞同樣影響了其他AI實驗室,相關問題已於7月底前通知所有對象,並於數週前全面修復完畢。事實上,包括Meta、Anthropic與OpenAI等科技巨頭先前也曾披露類似狀況,Meta也曾說明相關事件不涉及AI逃離沙箱或複雜的網路攻擊。隨著AI Agent(人工智慧代理)擁有越來越高的自主權以及對網際網路和電腦系統的存取能力,業界面臨如何在賦予AI能力與維護網路安全之間取得平衡的重大挑戰。報導中也提到,各界正積極針對AI網路安全評估制定更嚴格的最佳實務規範,以防範未來可能的安全威脅。

AI時代資安需求爆發!黃仁勳:網路安全將成下一個主要應用市場
輝達(NVIDIA)執行長黃仁勳表示,網路安全可能成為人工智慧(AI)下一個主要應用市場。隨著AI自動生成程式碼能力提升,軟體漏洞的產生、遭攻擊及修補速度也將加快,企業對資安工具的需求可望爆發。此外,面對AI巨額資本支出與投資質疑,黃仁勳也強調,投資必須建立在真實客戶需求上,而非單靠市場題材。據《ETtoday新聞雲》報導,黃仁勳10日在舊金山舉行的「高盛科技會議」(Goldman Sachs Communacopia + Technology Conference)上指出,AI模型正推動程式設計朝向更高度自動化發展,而這項轉變也將使軟體安全漏洞的形成、遭受攻擊以及後續修復,都以更快速度發生。隨著攻擊與防禦的節奏同步加速,企業對網路安全工具與相關服務的需求預料也將大幅增加,進一步帶動資安市場成長。談到AI可能為資安產業帶來的新問題與商業需求時,黃仁勳直言,「還有什麼方式比創造問題更能製造需求?」他表示,對任何企業而言,最理想的情況都是市場迫切需要自己的產品,但在這個過程中,業者可以選擇以負責任的方式因應市場,也可能採取較不理想的做法。這番說法也反映出AI快速普及後,軟體開發效率提高的同時,如何處理隨之增加的資安風險,將成為產業必須面對的重要課題。黃仁勳此次在投資人面前發表談話之際,輝達才在上個月公布強勁的長期展望,進一步鞏固華爾街對資料中心支出仍將持續擴大的信心。不過,隨著AI熱潮推動科技企業投入龐大資本,市場同時也開始要求業者證明這些巨額支出能夠產生相應的經濟效益,科技業因此面臨如何證明AI投資回報的壓力。對於輝達併購Hugging Face可能造成市場扭曲,甚至引發「循環投資」疑慮的質疑,黃仁勳則予以否認。他強調,輝達投入少量資金,能夠帶回更多收益,而市場也逐漸意識到,輝達的投資方向往往與客戶的基礎需求高度相關,因此相關布局並非單純建立在市場題材或資本炒作之上。黃仁勳進一步表示,輝達在動用資金進行投資之前,必須先確認這是一筆「穩賺的交易」,其中一項重要判斷標準,就是必須看到已經有客戶準備採用相關公司的產品或服務。他認為,企業不應該只是因為市場熱潮或題材而承擔投資風險,而是應該建立在實際客戶需求與營運基礎之上,才能讓整體投資與產業布局更加紮實。
蘋果發布iOS 26.6.1 防駭必更新!29項漏洞一口氣修補
蘋果今天(18日)釋出最新作業系統更新iOS 26.6.1,這次更新以安全性修補為主,一口氣修復29項CVE漏洞,其中21項與WebKit瀏覽器引擎有關。蘋果呼籲使用者盡速更新,以降低裝置遭駭客攻擊的風險。根據蘋果公布的安全性內容,部分WebKit漏洞可能讓駭客透過架設惡意網站,在使用者瀏覽網頁時觸發Safari異常,進一步造成記憶體毀損,甚至可能導致敏感資訊外洩。其他漏洞則涉及音訊、ImageIO影像處理及Kernel核心元件,若遭惡意利用,可能讓攻擊者執行未經授權的程式碼,增加裝置遭遠端操控的風險。蘋果目前並未透露上述漏洞是否已遭駭客實際利用,不過基於資安風險,官方一向建議使用者在新版本推出後儘速完成更新,避免裝置長時間暴露於已知漏洞。除了iOS 26.6.1外,蘋果也同步推出iPadOS 26.6.1及macOS Tahoe 26.6.2,針對相關安全漏洞進行修補,使用iPad及Mac的用戶也應檢查裝置版本,確認是否已完成更新。此外,無法升級至iOS或iPadOS26的舊款iPhone、iPad,蘋果也提供iOS 18.7.10及iPadOS 18.7.10安全更新,讓較舊裝置同樣能獲得漏洞修補。資安專家提醒,手機及電腦作業系統更新除了新增功能,也常包含重要安全修補。使用者應定期檢查系統更新,並在官方推出重大資安修補時盡快安裝。
大阪道頓堀惡火釀2消防員殉職 警調查1年揭起火原因:本可避免
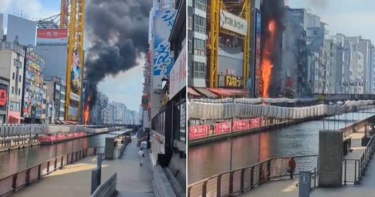
日本大阪道頓堀去(2025)年8月發生一起嚴重火災,造成2名男性消防員殉職。大阪警方調查近1年時間,14日依重大過失失火罪嫌,將涉嫌亂丟菸蒂引燃火勢的一名35歲男子移送檢調;警方認為這場悲劇本可避免,請求檢方起訴並加重處分。而殉職消防員的家屬在得知起火原因竟是人為疏忽,再度陷入巨大的悲痛之中。根據日媒《產經新聞》報導,大阪警方14日指出,去年8月18日一名男子在其工作的中央區宗右衛門町大樓的室外機旁,隨手丟棄未熄滅的菸蒂,進而引燃周邊堆積的寶特瓶及塑膠袋等雜物,火勢迅速蔓延,最終導致兩棟大樓、總面積約300平方公尺的建築被大火燒毀。承辦警方表示,嫌犯涉案情節是透過周遭許多監視器畫面,反覆檢視後,才得以釐清。雖一度考慮以情節嚴重的「重大過失致死罪」起訴該男,但考量到嫌犯無法預見火災會導致消防隊員殉職,最終未予採用。若以重大過失失火,可處3年以下有期徒刑或150萬日圓(約新台幣30萬元)以下罰金。除了人為亂丟菸蒂,大樓安全管理的疏漏也是導致災情擴大的一大因素,調查指出,該大樓違法設置了3處未採用不燃材料的戶外廣告看板,違反《建築基準法》,助長了火勢的延燒。其中一名殉職消防員的家屬得知起火原因是人為疏忽後,透過警方發聲,除了向這1年來持續協助調查的警方、到場獻花悼念的熱心民眾與親友表達誠摯謝意外,也痛心表示,不希望這場慘痛的代價白白犧牲。家屬強烈期盼,社會大眾能引以為戒,提升人人對於菸蒂處置的防火意識,當局更應徹底落實安全法規的指導與違規整頓,不讓類似的安全漏洞與人為疏失,再讓任何一個美滿的家庭破碎。◎提醒您:吸菸有害健康、吸菸害人害己。
陸警告「Claude Code」存後門風險!Anthropic:中國用戶本就禁止使用
美國人工智慧新創公司「Anthropic」旗下AI程式設計助手與智慧代理「Claude Code」,近日被中國大陸網路安全平台指控存在「後門」風險,北京方面稱該工具可能在未經同意下傳輸敏感資料,並建議用戶卸載受影響版本。對此,Anthropic也回應,中國用戶原本就不在其服務允許範圍內,並強調相關機制是為防止模型遭非法蒸餾。據《南華早報》報導,中國工業和信息化部(MIIT)旗下管理的「國家信息安全漏洞共享平台」8日表示,Anthropic的代理式程式設計工具Claude Code對中國用戶構成「嚴重威脅」。根據在微信帳號發布的文章,Claude Code的「內建監控機制」意味著敏感用戶資訊可能會在未經用戶同意的情況下,被傳送至遠端伺服器。Anthropic上週證實,公司曾在Claude Code中嵌入隱藏程式碼,用於追蹤用戶所在地,以試圖阻止對其模型進行非法「蒸餾」(distillation)行為。中國網路安全平台稱,其警告適用於Claude Code 2.1.91至2.1.196版本,涵蓋時間範圍從4月至6月下旬。Anthropic自此之後已發布更新版本的產品。該平台在文章中表示:「對於已安裝上述受影響版本的開發者,應立即卸載或升級至最新安全版本,該版本已移除相關後門程式碼。」該平台同時建議用戶加強對外部存取權限的管理,以防止「未經授權傳輸敏感資料」。在被詢問如何回應北京方面的警告時,Anthropic發言人表示,公司的使用政策一直禁止位於中國境內的用戶存取其服務。然而,Claude Code在中國開發者社群中仍極受歡迎。由於Anthropic尚未正式在包括香港在內的中國市場推出該工具,因此目前並沒有官方使用數據。近幾個月來,Anthropic曾指控多家中國主要科技公司對其模型進行「蒸餾」操作。模型蒸餾是人工智慧產業中常見的技術,也就是利用大型AI模型產生的輸出結果,來訓練規模較小的模型。被Anthropic點名的企業包括深度求索(DeepSeek)、稀宇科技(MiniMax)以及阿里巴巴集團(Alibaba Group Holding)。據《南華早報》取得的1份內部通知顯示,阿里巴巴集團上週已在公司內部發布禁令,禁止員工使用Claude Code,理由是該工具存在安全後門風險。總部位於北京、專門研究網路安全領域的「中倫律師事務所」北京合夥人蔡鵬表示,中國方面對Anthropic的反彈並不令人意外,因為該公司未公開披露的追蹤機制,對任何使用該工具的中國企業而言,都構成「直接且不可接受的安全風險」,尤其是在Anthropic對中國採取「對抗性」態度的背景下。他補充,未來可能會有更多中國企業停止使用Claude Code,尤其是中國主要科技巨頭。「中國香港網絡安全協會」成員胡本則表示,尖端人工智慧的安全問題,已經不能再單純以傳統網路安全角度看待,因為相關議題正日益與出口管制以及國家安全產生交集,「中國企業必須評估AI供應商,不能只是將其視為傳統軟體供應商,而應視為戰略供應鏈供應商,因為其可靠性可能受到地緣政治,以及國家安全因素影響。」
實名制也沒用!前工程師開發外掛「200支手機搶6萬票」 1年半撈7千萬
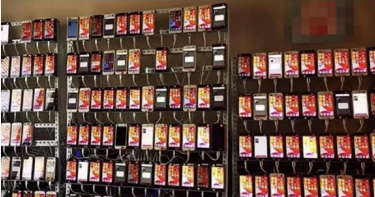
黃牛太可惡!大陸江蘇警方近日宣布破獲一個「黃牛集團」,逮捕以李姓前工程師為首等15人;該集團利用寫程式的專業技術,開發惡意搶票軟體,在短短一年半內瘋狂掠奪超過6萬張熱門演唱會門票,並透過層層加價倒賣,非法獲利高達人民幣1600多萬元(約新台幣7200萬元)。陸媒《央視新聞》報導揭露一起重大黃牛非法牟利事件,2024年10月社群上出現民眾抱怨某場演唱會才售票秒賣完,想去欣賞明星演出只能找黃牛加價買票。經當地警方調查發現,背後正是黃牛集團的操作,主嫌李男過去曾任軟體研發工程師,具備資訊專業背景;他先前就曾因製作搶購限量版球鞋的外掛程式嚐到甜頭,隨後發現演唱會市場更具暴利空間,便將核心技術全面升級,轉向圍剿各大售票平台。李男親自撰寫的惡意軟體能直接繞過演出的詳細介紹網頁,在開賣瞬間以「毫秒級」的速度直達支付介面自動下單;他為了最大化搶票成功率,更斥資組裝200多支智慧型手機架設「手機牆」,加強硬體設備,利用數百台手機同時發送指令,在瞬間清空所有門票庫存,使一般市民根本無法透過常規管道與機器競爭。該黃牛集團自2023年5月至2024年12月,非法吸金超過人民幣1600萬元(約新台幣7200萬元)。警方進一步揭露他們的運作模式,主嫌李男在幕後專責外掛軟體技術的升級與維護,並在全中國招募各級黃牛代理商;這些代理商透過多個封閉式的票務社群及即時通訊軟體,大量收集死忠歌迷的購票訂單,隨後交由李男的搶票工具進行精準攔截。當門票得手後,再由各級黃牛依市場熱度進行層層加價分銷,最終以高於原價數倍的暴利賣給歌迷。針對外界質疑在「實名制」購票政策下,為何黃牛仍能橫行無阻,警方說明該集團是透過非法途徑大量蒐集並購買他人的國民身分證隱私資訊,並以此批量註冊成千上萬個虛擬帳號,從而輕易繞過售票平台的實名限制。此案的偵破同時暴露出現行實名制在身分核驗環節仍存有安全漏洞,未來仍需售票端、演出主辦方以及金融支付機構的多方聯防配合,才能有效防堵犯罪漏洞,保障一般消費者的合法權益。全案目前已由司法機關深度介入,落網的15名集團成員中,已有11人正式進入司法起訴程序,其餘4人正接受警方進一步擴大偵查。
西門町摔斷腿骨「開刀植入20多根鋼釘」 班鐵翔對地主提告
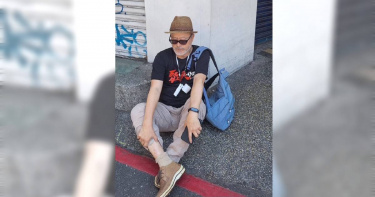
藝人班鐵翔在5月27日,步行至國賓戲院,為新戲《腎上腺-母侵》特映會宣傳,行經台北市萬華區成都路27巷騎樓時,因無障礙斜坡階梯高低落差而重摔,造成脛骨和腓骨折斷,緊急開刀植入兩根鈦合金支架及二十多根鋼釘固定,整整住院19天。他今(22日)在台北市議員徐立信陪同下重返事故現場,坐著輪椅現身,控訴為此損失上千萬,並赴萬華分局對所有權人提出民、刑事重傷害告訴。重摔開刀嚴重影響班鐵翔原訂工作計劃,住院19天,醫藥費至少30萬元,後續的戲約、商演等工作都受影響,估算損失千萬,他更擔心會影響之後的演員工作。班鐵翔表示,事故地點位於台北市西門町行人徒步區,卻因道路設計及施工瑕疵,導致行人跌倒骨折受重傷。經暸解後發現,該處多年來早已有不少民眾因相同原因跌倒受傷,問題始終未獲徹底解決,已非單一意外。班鐵翔指出,最令人無法接受的是,主管機關,建管處曾正式發函協助要求騎樓及建物所有權人修繕,但對方卻遲遲未採取任何改善措施,導致用路人一再跌倒受傷。他認為,主管機關除應依法追究相關責任,更應從重量處罰,要求限期完成改善,採取必要的強制作為,避免再有無辜民眾受害。班鐵翔也公開向台北市長蔣萬安喊話,希望正視此次事件所暴露出的公共安全漏洞,全面檢討道路設計、施工品質、驗收制度及後續維護管理機制,並立即清查全市類似高風險路段,加速改善,真正消除「行人地獄」問題,還給市民及國內外旅客安全、平整、安心的通行環境。
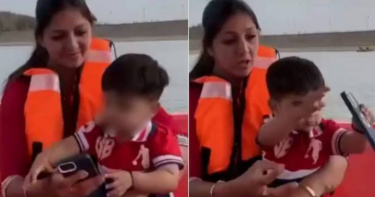
只想看水花?男童「無預警一丟」影片瘋傳 媽iPhone慘墜湖底
印度一段家庭遊船意外事件在網路上引發熱議。影片顯示,一名男童與家人一同乘船遊湖期間,竟在毫無預警的情況下,將母親的iPhone直接丟入水中,整個過程被拍攝記錄,並迅速在社群平台瘋傳。印度新德里電視台(New Delhi Television Limited)報導,畫面中可見,男童原本手持手機坐在船上,下一秒便毫無猶豫地將手機拋向船外,手機瞬間落入湖中消失無蹤。母親見狀立即試圖伸手搶救,但事發僅在短短數秒內完成,最終仍無法阻止手機落水。該影片在網路上迅速擴散,觀看次數已突破百萬。大批網友替母親感到惋惜,認為手機損失不小;也有許多人對男童的「淡定反應」感到哭笑不得,形容畫面宛如童趣失控的瞬間。有網友打趣表示,這是「幼童能量完全爆發的代表作」,也有人建議家長未來應為手機加裝更高防護等級的防水殼。儘管現代iPhone具備一定程度的防水性能,但專家指出,長時間完全浸水仍可能造成嚴重損壞。目前尚不清楚該支手機是否已被打撈,或是否仍能正常運作。一般而言,電子設備若在未及時救援的情況下沉入湖底,修復機率相當有限。除了手機損失外,影片也引發安全疑慮。不少網友注意到,男童在船上並未穿著救生衣,批評這是家長與業者在安全管理上的疏忽,可能潛藏風險。有兒科醫師指出,兒童乘船未配戴救生衣屬於重大安全漏洞,應特別重視。儘管事件帶有安全警示意味,網路討論仍不乏幽默留言。有人調侃「他只是想看看iPhone在市場上怎麼『掀起水花』」,也有人笑稱「手機只是去游泳而已」,讓這起意外事件在嚴肅與娛樂之間引發兩極反應。
大熱天喝飲料要小心!寶特瓶1習慣細菌暴增 恐害急性腸胃炎
天氣越來越熱,民眾常習慣隨手攜帶寶特瓶飲品解渴,然而這項看似平常的舉動卻可能暗藏食物中毒的健康危機。日本專家特別發出警告,在炎熱夏日若將寶特瓶「對嘴直接飲用」,口腔內的細菌會順勢逆流至瓶中;在缺乏適當冷藏的情況下,高溫將加速細菌在瓶內瘋狂滋生,導致飲品悄悄腐敗,不知情的民眾若喝下,極易引發急性腸胃炎,出現腹瀉、嘔吐等身體不適的症狀。根據日媒《富士新聞網》報導,日本北海道大學專攻預測微生物學與食物中毒細菌研究的教授小関成樹指出,最容易成為細菌滋生溫床的飲品類型,當屬含有糖分的運動飲料以及各式乳品飲料;由於糖分與蛋白質正是細菌繁殖所需的核心營養源,一旦接觸到口腔細菌,便會加速飲品的變質與腐敗進程。相對而言,儘管無糖茶類所含的營養物質較少,但在夏季的高溫環境中,若經長時間放置,瓶內的細菌依然會持續增殖。這種因飲用習慣與環境交織而成的食品安全漏洞,成為現代人在高溫季節不容忽視的隱形健康殺手。這項飲品衛生問題的轉變,與過去數十年來日本民眾消費習慣的變遷息息相關。小関教授說明,回顧30年至40年前,市售外帶飲品主要以鋁箔包或易開罐為主,消費者通常必須在開封後當場飲用完畢,較少有長時間攜帶的問題。然而,隨著可重複扭緊瓶蓋、方便攜帶的寶特瓶全面普及,雖然大幅提升了生活的便利性,卻也無形中拉長了飲品的存放時間,導致飲料在常溫甚至高溫環境下腐敗的機率大幅增加,促成了現代社會特有的夏季飲水衛生隱憂。為了有效阻絕細菌在飲品中大肆滋生,小関教授表示,最有效的對策就是避免「對嘴直飲」。在條件允許的環境下,將寶特瓶內的飲料倒入杯中飲用是最安全衛生的做法;若在戶外不方便使用杯具,則建議民眾選購小容量的瓶裝水或飲料,確保在開封後能以最快速度飲用完畢。此外,重新正視易開罐等無法重新封口的包裝、迫使自己在當下喝完,也是不錯的替代方案,能從源頭杜絕病菌重複滋生與逆流的機會。最後,針對現今盛行的環保水壺,小関教授也說,雖然直飲式水壺蔚為流行,但夏日仍以「瓶蓋可拆卸作為杯子使用」的款式安全性更高。同時,由於溫度是決定細菌繁殖速度的最關鍵因素,善用保溫效果佳的保溫瓶維持飲品在10度C以下的低溫,能幾乎完全抑制細菌的生長。最後小関教授總結,在享受夏日消暑飲品的同時,落實「冷飲保持低溫、開封盡速喝完」的衛生原則,才是遠離夏日腸胃危機、守護自身健康的根本之道。
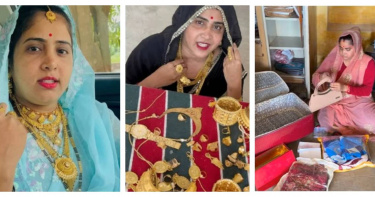
豪宅開箱竟變犯罪指南!10萬粉網紅炫富後遭洗劫 睡醒家中財物被搬空
高調在網路展示財富,竟可能成為竊賊眼中的肥羊。印度中央邦(Madhya Pradesh)希夫普里縣(Shivpuri)一名擁有超過10萬粉絲的網紅兼YouTuber拉奇娜古賈爾(Rachna Gurjar),日前才在社群平台發布影片,大方秀出家中收藏的大量黃金珠寶、現金及豪宅環境,還帶領粉絲參觀住家內部。沒想到影片上架短短兩天後,住家竟遭竊賊闖入洗劫,損失高達80萬至100萬盧比(約新台幣28萬至35萬元)。警方懷疑嫌犯可能透過影片掌握財物狀況與住家格局,不排除早已鎖定目標多時。根據《新德里電視台》(NDTV)與《今日印度》(India Today)報導,拉奇娜古賈爾除了經營YouTube頻道外,在當地也小有知名度,經常透過影片分享農村生活、家庭日常及個人收藏。案發前,她曾拍攝多支炫富影片,不僅展示黃金項鍊、手鐲、戒指等飾品,還直接將大疊現金攤放在桌面拍攝,甚至公開住家內部環境、房間配置及出入口位置,吸引大量粉絲觀看。警方調查指出,這起竊案發生於本月7日凌晨約2時,地點位於莫哈尼村(Mohani Village)。當時拉奇娜一家人正在睡覺,數名竊賊疑似翻牆進入住家後,先將一家人所在房間從外部反鎖,讓屋內成員無法即時察覺異狀,隨後開始搜刮屋內財物。監視器畫面顯示,其中一名嫌犯還特地利用長棍調整監視器鏡頭方向,避免身分曝光,顯示犯案過程經過縝密規畫。直到凌晨4時左右,拉奇娜一家人醒來後發現房門打不開,才驚覺遭人從外部鎖住,急忙聯絡親友前來協助。事後清點發現,家中約19萬1000盧比(約新台幣6.7萬元)現金、多枚金戒指、黃金飾品、銀器及其他貴重物品全數遭竊,總損失金額估計介於80萬至100萬盧比之間。更令人傻眼的是,竊賊離開前還順手搬走家中的一整箱能量飲料,離譜行徑讓不少網友直呼不可思議。由於嫌犯對住家格局相當熟悉,且犯案時機掌握精準,警方懷疑竊賊可能事前已觀察許久,甚至不排除曾長期追蹤拉奇娜的社群平台內容。部分家屬與村民也認為,犯案者可能熟悉當地環境,甚至與被害人有所接觸,否則難以如此清楚掌握屋內財物位置及作息時間。目前警方已成立專案小組追查嫌犯身分,並釐清是否有人藉由觀看影片掌握相關資訊後策畫犯案。事件曝光後迅速引發熱議,不少網友認為拉奇娜過度公開展示黃金、現金與豪宅內部環境,等同向外界透露家中財力與安全漏洞。有網友直言「炫富終究要付出代價」、「社群平台不是保險箱」,也有人認為現代網紅為了流量不斷公開私生活,反而可能讓自己成為犯罪目標。警方也藉此提醒民眾,無論是否為公眾人物,都應避免在網路上過度曝光財產、住家格局及生活作息,以降低遭不法分子鎖定的風險。
電視台誤播18禁色色畫面 官方急發聲致歉!下令徹查
印尼民營電視台「Jak TV」(雅加達電視台)在6月1日上午突然播出一段18禁色情畫面,雖然第一時間已中斷,仍造成當地民眾熱議。對此,官方2日發聲致歉,初步確認影片不屬於台內任何節目或預計播放的內容,並強調電視台正全面徹查系統安全漏洞。根據外媒《Jakarta Review》報導,雅加達電視台6月1日發生播出失誤,在上午時段意外播出一段男女正在性行為的畫面,引發全民熱議。隨後電視台緊急透過官方社群正式發聲,強調處理此次事件是當前的首要任務。電視台管理層深刻意識到,這起意外事件已嚴重影響觀眾的收視體驗,特別是對於當時正與家人一同觀看電視的家庭造成了困擾,理解事件恐帶給觀眾、家長及社會大眾的震驚、擔憂與不適感。對此,他們強調,該段爭議性內容純屬外部技術故障所致,絕非該電視台的官方節目排程、編採政策或正式播出的宣傳內容。聲明中提到,當電視台偵測到系統異常訊號的第一時間,技術團隊已迅速採取行動,立即中斷該段不雅畫面的傳輸。目前作為短期防護措施,所有的廣播系統皆已進行全面性的安全檢查與加固,確保播送環境安全無虞。除此之外,管理層不排除內部伺服器遭到外部蓄意干擾或遭受駭客侵害的可能性。目前電視台內部正進行密集的深度技術調查,並承諾將與相關單位密切配合,確保後續處理精準且負責。電視台也由衷感謝迅速回報異常的熱心網友,並承諾未來將持續透過官方管道公布最新調查進度。
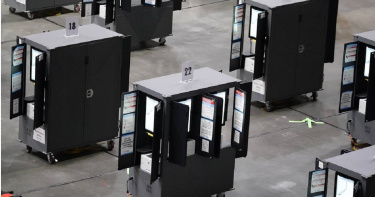
路透:川普擬禁止各州使用投票機「改採手工點票」
《路透社》近期揭露,美國總統川普(Donald Trump)政府內部去年曾研議1項極具爭議的計畫,試圖以國家安全名義,禁止美國超過半數州份在選舉中使用「主權投票系統公司」(Dominion Voting Systems)所生產的投票機,並藉此影響今年期中選舉的結果。據《路透社》的獨家報導,多位知情人士指出,曾鼓吹選舉舞弊陰謀論的律師、白宮顧問歐爾森(Kurt Olsen)在推動相關構想時,與多位高層官員討論過聯邦政府是否能擴權介入州級選舉管理,甚至推動以全國手工點票取代機器投票的制度。他的目標是在期中選舉前,使主權投票系統公司的投票機失去效力。該計畫一度在去年9月於美國商務部內部獲得技術評估討論,但最終因歐爾森及其團隊未能提供足夠證據支持相關主張而破局。參與討論的官員包括國家情報總監加巴德(Tulsi Gabbard)的高級助理麥克納馬拉(Paul McNamara),以及川普國內政策委員會特別助理西克瑪(Brian Sikma)。據悉,歐爾森與加巴德所領導的國家情報總監辦公室(ODNI)關係密切。據2名消息人士稱,在去年初夏,麥克納馬拉曾要求商務部官員評估將主權投票系統公司投票機的晶片與軟體,列為國家安全風險的可能性。當時麥克納馬拉領導1個ODNI特別小組,負責與各部門合作調查美國投票機的安全漏洞。他也曾向由商務部長盧特尼克(Howard Lutnick)領導的商務部高層官員討論此議題。對此,商務部發言人表示,盧特尼克從未與麥克納馬拉會面或討論選舉完整性問題,也未「參與任何相關議題。」加巴德所屬機構發言人柯爾曼(Olivia Coleman)則回應稱,包括麥克納馬拉在內的ODNI人員「並未向商務部簡報或協調任何禁止投票機的計畫。」此事件被視為川普政府試圖更廣泛擴張聯邦權力、介入州與地方政府選舉管理權的行動之一,而根據美國憲法,選舉權通常由州與地方政府負責,以防止行政權集中。此外,歐爾森還與美國主要情報與執法機構合作,調查選舉舞弊相關指控。《路透社》5月稍早的調查發現,至少8個州的政府官員與調查人員曾要求取得機密紀錄、尋求接觸投票設備,並重新審視已被法院與兩黨審查否決的選舉舞弊案件。川普與共和黨盟友也正在推動前所未有的選區重劃計畫,試圖提前調整選區,以在今年11月的國會期中選舉中取得優勢。民主黨與選舉安全專家憂心,隨著共和黨很有可能在期中選舉後失去兩院,川普政府可能試圖抑制投票,並以毫無根據的舞弊指控質疑選舉結果。美國選舉協助委員會(U.S. Election Assistance Commission)去年曾表示,超過98%的選舉管轄區已為每一張選票建立紙本紀錄,多數是透過列印紙本紀錄的投票機,或手寫但由電子設備讀取的方式完成。選舉安全專家普遍支持這種結合技術與紙本的制度,因其可提供選後稽核所需的可驗證紀錄。雖然支持手工點票的人認為此舉能消除駭客風險,但密西根大學(University of Michigan)電腦科學教授霍爾德曼(Alex Halderman)指出,這也將帶來不同的風險,包括計票錯誤與選票灌水,「改為手工點票將會非常混亂,甚至可能助長選舉舞弊。」調查也發現,歐爾森等政府內部官員曾重新檢視長期被否決的選舉舞弊指控,並試圖尋找所謂「外國對手」介入投票系統的證據,例如主權投票系統曾被委內瑞拉人控制的程式碼感染,並在2020年從川普手中竊取選舉等陰謀論。然而,自2020年以來的多次調查與訴訟,均未發現任何證據顯示主權投票系統遭駭客入侵。2023年,親共和黨的保守派媒體《福斯新聞》還因散播不實選舉指控,在誹謗案中向主權投票系統公司支付了7億8700萬美元和解金。但川普本人仍持續重申相關指控,最近1次是在5月12日,他轉發1段6年前右翼媒體《美國第一新聞網》(One America News Network)主持人宣稱,主權投票系統刪除了數百萬張選票的影片。
川普延後AI行政命令簽署儀式!憂阻礙美國領先地位
美國總統川普(Donald Trump)於美東時間21日在白宮橢圓形辦公室表示,他已延後原定即將舉行、備受期待的人工智慧(AI)產業行政命令簽署儀式,原因是他「不喜歡其中某些部分」。據美國財經媒體《CNBC》報導,這場原訂於21日下午稍晚舉行的活動遭到延後。川普宣稱,美國在人工智慧領域領先中國及世界其他國家,「我不想做任何可能妨礙這項領先優勢的事情」。他也強調,人工智慧正在「帶來極大的益處」,創造了大量的就業機會,而他擔心這項行政命令「可能會成為阻礙。」《紐約時報》(The New York Times)21日引述參與行政命令制定人士的報導指出,該命令將授權美國政府預先評估人工智慧模型,以辨識安全漏洞。簽署儀式的延後消息最早由《Axios》於21日稍早發布。美國白宮在被《CNBC》詢問有關延期原因時,僅引述川普的說法作為回應。科技巨頭對新興人工智慧產業的大規模投資,推動了快速成長,並協助帶動股票市場攀上新高,即便伊朗戰爭以及其他地緣政治衝突因素,持續造成全球經濟動盪。對人工智慧抱持友善態度的川普政府,樂見產業朝向相關技術發展的轉變,並採取多項獲得業界領袖支持的措施,例如支持業界要求,由聯邦政府優先規範人工智慧,而非讓各州自行制定相關法規。然而,該政府也已開始採取部分措施,加強人工智慧監管。本月,聯邦人工智慧標準與創新中心(Center for AI Standards and Innovation)宣布與「谷歌深智科技」(Google DeepMind)、微軟(Microsoft)以及馬斯克(Elon Musk)旗下人工智慧公司「xAI」達成協議,允許該中心在人工智慧模型公開發布前進行評估。此前川普政府尚未提出明確的人工智慧監管計劃,因為擔心任何監管措施都會限制這項技術的發展。3月初,川普政府宣布了1項人工智慧政策框架,旨在遏制各州對創新的限制,同時敦促國會解決人工智慧風險,並在與中國日益激烈的技術競爭中,鞏固美國的領導地位。
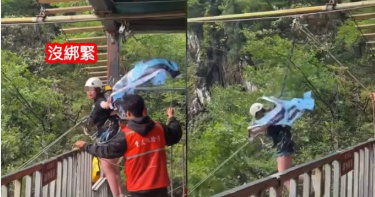
16歲少女玩瀑布鞦韆墜谷亡 出發前狂喊「安全繩沒綁緊」遭無視
大陸五一連假期間各地觀光景點湧入大批人潮,但四川廣安「瑪琉岩探險公園」傳出一起嚴重死亡事故,一名女遊客體驗號稱「川東第一高瀑」的瀑布鞦韆項目時,疑因安全繩索斷裂墜下深淵,緊急送醫仍宣告不治。從流出畫面發現,女遊客事發前有表示「沒綁緊」卻沒人理,當地警方介入調查後,昨(5)日發布通報,初判為企業生產安全責任事故,目前涉事園區已全面暫停營業。綜合陸媒報導,這起事故發生於5月3日,適逢大陸五一假期,一名16歲劉姓少女與親友去四川廣安華鎣市瑪琉岩瀑布風景區玩,她體驗當地著名的瀑布鞦韆,在懸崖邊準備出發前,劉女與旁人都向工作人員表示安全裝備沒綁緊,但對方沒有重新檢查,直接把她送出平台。沒想到劉女才離開平台,繫在她身上的纜繩疑似立即斷裂,導致她直接撞擊陡峭岩壁並跌落峽谷;即便劉女被緊急送醫,仍宣告不治。瑪琉岩景區以地形險峻著稱,峽谷落差高達200多公尺,相當於66層樓高,且事故發生的瀑布點落差亦有168公尺。事故發生後,瑪琉岩瀑布風景區隨即發布臨時閉園公告,對外聲稱因「不可抗力因素」需對設施進行專項檢修,預計暫停營業至5月10日。廣安華鎣市文旅部門隨後成立「5·3」事故調查組,深入釐清事故原因,並協助家屬處理善後事宜。5日調查小組通報,初步判定為「企業生產安全責任事故」,將針對相關責任單位與人員依法依規嚴肅處理,絕不姑息生產安全漏洞。報導中指出,負責該鞦韆項目的營運單位為「重慶探險營」,是一家戶外拓展企業;該公司於今年3月才高調宣傳新項目開張,其中「瀑布鞦韆」標榜擺動弧度達300公尺,強調在懸崖峭壁間縱身一躍的失重刺激感。諷刺的是,華鎣市文旅局在五一連假前夕及事故當日早上,均曾發布安全提示,要求遊客確認防護裝置鎖緊到位,不得心存僥倖,未料還是傳出這起憾事。
11名敏感背景人士離奇死亡!國安疑慮升溫 白宮與FBI調查
美國近年陸續傳出涉及軍事、核能、航太等敏感領域的科學家與專業人士離奇死亡或失蹤,累計至少11人,時間橫跨數年。由於部分案件背景涉及高度機密研究,已引發美國政壇高度關注,白宮證實正聯合聯邦調查局(FBI)與相關機構展開全面調查,釐清是否存在潛在關聯或安全威脅。根據《福斯新聞》(Fox News)等外媒報導,白宮發言人李維特(Karoline Leavitt)表示,這些案件性質令人不安,外界對其關聯性的質疑具有合理性,政府已整合各部門資訊進行交叉比對,並強調不會排除任何可能性,包含是否存在共通背景或外力介入,一旦有具體進展將對外說明。綜合各方資訊,這份名單最早可追溯至2022年,目前至少有2起案件已被確認為謀殺,其餘則為失蹤或死因不明事件。多數當事人曾參與政府或國防相關研究,服務單位包括國家航空暨太空總署(NASA)及洛斯阿拉莫斯國家實驗室(Los Alamos National Laboratory)等機構,部分研究內容涉及尖端軍事科技與高度機密項目。部分涉案人員曾任職國防與科研機構,背景敏感,圖為凱西亞斯。(圖/翻攝自Melissa Casias社群平台)其中,35歲的科學家艾米艾斯克里奇(Amy Eskridge)於2022年身亡,生前致力於反重力與先進推進技術研究,其死因被納入討論名單之一,外界一度將其與陰謀論連結。另一起案例為2024年死亡的凱西亞斯(Melissa Casias),她任職於國防承包商並具備高度安全權限,在失蹤數日後被發現陳屍車內,成為近期新增案例之一。美國空軍退役將領威廉麥卡斯蘭。(圖/Bernalillo County Sheriff’s Office)此外,失蹤名單中還包括美國空軍退役將領威廉麥卡斯蘭(William Neil McCasland),其曾掌握高度機密軍事項目,特別是粒子束相關技術內容。有媒體與評論人士指出,不排除存在外力介入的可能性。另有報導提及,至少一名相關人員曾涉及不明飛行物(UFO)研究計畫,使整起事件更添敏感性與爭議。隨著案件數量持續累積,美國國會部分議員已要求行政部門進行更深入調查。聯邦眾議員伯切特(Tim Burchett)等人呼籲國安單位提供完整簡報,並關注是否存在外國勢力滲透、內部安全漏洞,或針對特定專業人士的系統性威脅。部分政界人士認為,若這些具備關鍵技術背景的人員遭到針對,恐對美國科研與國安體系造成長期影響。聯邦眾議員伯切特。(圖/達志/美聯社)隨著外界質疑升溫,相關議題已上達政府高層關注。美國總統川普亦表示,預計約一週半內將有更明確說法。整體事件後續發展與調查結果,仍持續受到外界關注。