


惡意廣告
」
幣安遭洗劫近2千億!假面試、惡意廣告成破口 駭客滲透手法曝光
全球最大加密貨幣交易所幣安(Binance)爆發史上最大規模駭客竊盜案!駭客先利用假求職面試及藏在網路廣告中的惡意軟體,陸續入侵3名軟體工程師的電腦,最終成功突破內部錢包系統,短短4分鐘就轉走2億3346萬枚瑞波幣(XRP),並陸續竊取比特幣等其他加密貨幣,總價值高達63億美元(約新台幣1,990億元)。幣安3日公布初步調查報告,揭露整起攻擊的詳細過程,並承諾賠償所有遭竊資金的用戶。路透社報導,根據幣安調查,這場攻擊早在6月就已開始,駭客採取多階段滲透手法,逐步掌握內部系統權限,直到10月29日發動大規模竊盜。美國聯邦調查局(FBI)將事件歸咎於北韓駭客組織,但北韓否認相關指控。調查指出,首波攻擊發生在6月,1名負責錢包開發的員工從網路下載工具,卻不知道軟體早已遭駭客植入惡意程式。知情人士透露,駭客將竄改過的版本放進網路廣告,讓搜尋結果排名甚至高於正版軟體。幣安事後發現異常,雖然立即更換設備並重設帳號憑證,但相關員工及團隊成員的工作權限已經暴露。到了9月,另名正在尋找新工作的軟體工程師,也成為駭客鎖定目標。對方透過1場看似正常的求職面試取得信任,甚至安排工程師與1家虛構公司的執行長進行視訊會議,讓整個招募流程看起來相當真實。工程師隨後下載1份含有惡意程式碼的程式庫,導致電腦遭到入侵。10月20日,駭客進一步利用遭控制的電腦及幣安內部AI工具,取得2名錢包開發人員的系統控制權。9天後,攻擊者再透過第2名工程師的電腦,搭配先前竊取的帳號憑證,執行惡意程式,正式展開竊盜行動。知情人士指出,幣安只有少數工程師能直接接觸負責儲存及交易加密貨幣的錢包系統。幣安表示,10月29日攻擊發生後,駭客僅花4分鐘,就從5個連接網路的熱錢包轉走2億3346萬枚XRP,將資產轉入攻擊者控制的地址,接著又陸續轉走比特幣等其他加密貨幣。公司收到大額轉帳警示後立即展開調查,並採取暫停提領、凍結受影響代幣及撤銷未授權權限等措施,成功凍結約28.5億美元資產。然而,駭客仍利用50筆簽署交易操控帳戶,即使幣安緊急暫停提領,也無法完全阻止異常資產移動。由於公司必須臨時建立新的授權撤銷程序,也拖慢了應變速度。最後1筆未經授權的轉帳發生在格林威治時間10月29日23時56分,距離首次攻擊已經過了近4小時。資安公司DTEX研究員巴恩哈特(Michael Barnhart)指出,利用假求職面試鎖定企業員工,是北韓及其他駭客組織早已使用的手法。幣安也透露,2026年已偵測並阻止57起疑似與北韓有關的網路威脅,顯示企業持續面臨龐大資安壓力。幣安對此表示,這起事件不應該發生,對用戶、合作夥伴及整個產業造成的擔憂與不便深感抱歉,並承諾賠償所有遭竊資金的用戶。未來也將增加AI資安偵測技術投資,計畫成立資安研究基金,並與主要AI企業合作推動安全防護計畫。
38款App暗藏惡意廣告軟體 隱密作業讓手機「又慢又當」全球3500萬民眾受害
防毒軟體大廠McAfee近日曝光Google Play上面有38款App暗藏大型惡意廣告軟體,這些軟體所暗藏的廣告軟體會在手機背景模式下隱密執行,讓用戶的手機速度下降、發燙,甚至還會引發當機的可能,目前全球約有3500萬名使用者受害。根據McAfee一篇最新的公告指出,McAfee的資安人員在Google Play發現有38款App內暗藏了一套名為「HiddenAds」的惡意廣告軟體。這個惡意軟體是被打包成各類型的手機App上架Google Play後,打著「破解遊戲」,喬裝成知名遊戲,打著免費遊玩旗幟來吸引使用者下載,其中甚至有幾套打著MineCraft的App的下載量達到千萬之多。公告中也指出,這個惡意廣告軟體最常與遊戲打包結合,因為當用戶在用手機進行遊戲的時候,是完全不會注意到HiddenAds在手機背景模式下偷偷執行,並且生成大量的廣告資料。而且HiddenAds會完全隱藏這些生成的廣告資訊,使用者從手機螢幕上根本無法發現任何端倪。根據資安人員的追蹤,他們發現HiddenAds已經在美國、加拿大、韓國與巴西造成嚴重的災情,在全球估計有3500萬人受害。而這些暗藏HiddenAds的軟體在執行後,由於會在手機背景生成大量廣告資料,雖然用戶的個資並不會因此外洩,但大量的廣告卻是會拖慢手機的運作速度,甚至發生降速、發燙、閃退、當機等情況。McAfee也公布了這38套問題軟體清單,呼籲使用者應該在第一時間刪除這些軟體:Block Box Master DiamondCraft Sword Mini FunBlock Box Skyland SwordCraft Monster Crazy SwordBlock Pro Forrest DiamondBlock Game Skyland ForrestBlock Rainbow Sword DragonCraft Rainbow Mini BuilderBlock Forrest Tree CrazyCraft Clever Monster CastleBlock Monster Diamond DragonCraft World Fun RoboBlock Pixelart Tree ProCraft Mini Lucky FunBlock Earth Skyland WorldBlock Rainbow Monster CastleBlock Fun Rainbow BuilderCraft Dragon Diamond RoboBlock World Tree MonsterBlock Diamond Boy ProBlock Lucky Master EarthCraft Forrest Mini FunCraft Sword City ProBlock Loki Monster BuilderBlock Boy Earth MiniBlock Crazy Builder CityCraft Sword Vip PixelartBlock City Fun DiamondCraft City Loki RainbowCraft Boy Clever SunBlock City Dragon SunCraft Loki Forrest MonsterLokicraft: Forrest Survival 3DCraft Castle Sun RainCraft Game Earth WorldCraft Lucky Castle BuilderCraftsman: Building City 2022Craft Rainbow Pro Rain

安卓用戶快檢查⋯16款APP藏「惡意廣告軟體」 下載量破2000萬次
安卓用戶最好檢查一下手機,資安公司McAfee近日表示,Google Play中有16款APP被植入Clicker惡意廣告軟體,且全部的總下載次數已超過2000萬次。對此谷歌發言人回應,這16款APP已從Google Play下架。McAfe報告指出,16款APP被植入Clicker惡意廣告軟體,而這16款APP在Google Play的總下載量超過2000萬次;一旦客戶開啟了這些APP,惡意程式將在後端開始進行潛在工作,包括未經許可造訪其他網站,或是模仿用戶行為,這可能會導致網路流量過大,並在用戶不知情的情況下消耗電力,同時為該惡意軟件背後的威脅行為者創造利潤。至於16款藏有惡意軟體的APP範圍包括了手電筒、相機、二維碼讀取和測量轉換等,APP名稱為Currency Converter、Image Vault、Joycode、Flashlight+、달력메모장、High-Speed Camera、K-Dictionary、DxClean、BusanBus、Quick Note、EzDica、Instagram Profile Downloader、Ez Notes、손전등、계산기、Flashlight+等。對此谷歌發言人回應,McAfe報告中的16款APP目前已從Google Play中刪除。
2022年四大詐騙陷阱 假網購網站最常見
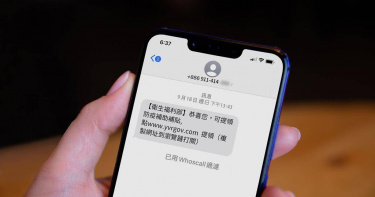
相信近年不少人都收到了像「投資顧問」之類的人所發送的詐騙訊息,而且現代人對科技網絡的黏著度也越來越高,也導致網路詐騙的案件仍是層出不窮地發生,據2022台灣網路報告指出,台灣整體上網率已高達84.3%,總人口中甚至有5分之1的人,每天無時無刻都在上網,但相對地也引來犯罪分子的詐騙行為越來越多,據趨勢科技統計,2022年截至8月經由用戶主動回傳,並確認為LINE假帳號的查詢次數就已破百萬,Whoscall也已擋下50萬通冒名電話以及85萬封冒名簡訊,加上詐騙集團已轉向iPhone用戶的iMessage著手,民眾更要隨時隨地提高警覺。而趨勢科技也發表了2022四大最駭網路陷阱,幫助民眾一眼看穿時下最常發生的詐騙手法,像2022上半年、高居台灣所有網路詐騙類型中第一名的陷阱,正是假網購詐騙網站,每月偵測數佔所有網路詐騙總數的5成以上,單季偵測數量高達220萬次,詐騙集團會持續利用具吸引力的產品圖片或價格,吸引民眾進入假購物網站消費,甚至直接盜用人頭帳號進行假網拍,因此民眾在網購時,也務必要留意三大特徵,包括強調貨到付款、售價明顯低於市場行情、網址不具意義或查無公司地址電話等警訊,輸入銀行帳號時也務必注意是否經由第三方支付管道安全交易。其次就是一開始說到的投資簡訊類的詐騙,騙徒都會以「你好,我是先前與你聯繫的投資顧問,有急事找,請加我的Line!」之類的訊息引人上勾,今年1月至8月就總計已偵測超過162萬個投資詐騙網站,以及11萬個NFT假網站,Gogolook也提醒,按照目前國內常見偽冒電話歸納成兩大類型,分別是「變造號碼」及「冒名號碼」,像常見的特徵如開頭為0或帶有+號,如0886、+886等均需提防,同時還有大量的裝熟詐騙iMessage簡訊爆發,Gogolook表示上半年被冒名的券商高達9家,另有4家投顧、3家投信及1家金控,所以使用如Whoscall這類能擋下冒名電話及簡訊的APP就會更安全,同時刑事局165反詐騙諮詢專線也大力呼籲民眾直接關閉iMessage功能,即能防範類似詐騙。最後還有像遊戲交流平台上張貼「便宜購入大量虛擬寶物,用LINE聯繫」等訊息來吸引遊戲玩家上鉤,再提供假的交易平台,要求玩家先購買點數儲值支付等話術誘騙玩家支付金錢,甚至透過輸入的資料來竊取遊戲帳號,隨時都有可能導致遊戲帳號停權或虛寶、金錢一夜蒸發的可能。還有就是在第二季就大幅增加132%的影音平台釣魚網站,常見手法有偽裝成串流平台官方通知,透過簡訊或電子郵件傳送要求付款等訊息,進入釣魚網站後,即盜取輸入的帳號及信用卡等重要個資,另外盜版影音網站中也埋藏許多惡意廣告,趨勢科技就建議民眾追劇時須避免使用盜版影音網站、慎選安全且具加密技術的VPN服務,並切勿隨意點擊來路不明的連結,若收到付款或帳號相關通知,也應從官方網站登入查證,防止駭客以釣魚網站盜用影音平台帳密。

Google協助台灣打擊假新聞 「全齡化」提升數位公民素養
Google台灣今日(9/3)舉辦線上記者會,並首次在「智慧台灣」計劃中納入全齡化的數位公民素養教育內容,與許多NGO夥伴合作,從最根本去建立社會大眾的「媒體識讀」與「網路觀念」,一起達成打擊不實訊息的長程目標。所謂「媒體識讀」也可稱為「媒體素養」,一般人若接受了媒體素養教育,某種程度上就能獲得辨別新聞真偽的能力。Google亞太區政府事務及公共政策副總裁Ted Osius表示:「Google的首要之務是透過科技與數位技能創造經濟契機與工作機會,但我們同樣重視其他關鍵責任,也就是深化『台灣人的數位與媒體識讀力』,協助政府打擊網路上會造成社會混亂及恐慌的假資訊與錯誤訊息。」Google亞太區政府事務及公共政策副總裁Ted Osius表示,將與台灣社區大學促進會合作,將媒體素養納入社區大學教育中。(圖/翻攝自YouTube)Ted也分享了Google在提升公民素養的實際做法,「在搜尋上,以提升可靠資訊的排名,並移除會誤導閱聽大眾的YouTube影片,封鎖惡意廣告並提供詐騙警告。」Ted進一步指出,過去幾年來,台灣已建立了健全的系統,來辨識並打擊假新聞。這辛苦耕耘的成果,讓台灣防疫時期能對抗不實資訊的威脅。甚至,在今年年初的選舉亦然,Google很慶幸能參與其中,也深知『網路安全並無單一而簡易的處方』。因此,Google在此刻推出全新的數位素養與兒少安全活動,分別針對不同年齡層的三大核心計畫。首先,Google將與台灣事實查核中心和社區大學全國促進會合作,培訓教師並編制教材,將「媒體素養」納入社區大學教育中,向社區大學的成人推廣媒體識讀能力。而台灣最容易接收到假新聞的年齡層首推「銀髮族」,因此第二個計畫將與NGO團體─假新聞清潔劑合作,招募並訓練志工,到長者經常參與的社區課程、活動中心演講並主持課程,幫助長輩建立數位素養、訊息查證的觀念。第三個則是最重要的培養「兒少網路安全知識」。Ted表示,在2019年,Google曾與關心兒少上網安全的NGO團體「台灣展翅協會」合作,舉辦首場教師研習營,迄今已有近600位教師參與,讓他們在教學時能夠協助學生提升數位素養能力,。今年Google更將擴大加開研習活動,運用「Google for Education」等資源開設線上課程,以觸及更多的台灣教師,讓他們引導學生進入安全的網路世界。除了上述三大計畫外,Google也將持續與台灣事實查核中心、NCC等政府單位及業界合作,鞏固台灣在打擊不實資訊方面的實力。Ted本身擁有30年以上的政府單位資歷,並曾擔任美國駐越南大使一職,他在去年2月加入Google擔任亞太地區政府事務及公共政策副總裁。Ted提到自己本來希望在今年規劃再度造訪台灣,品嚐一些當地令人讚不絕口的美食,但因為疫情緣故未能成行。「或許今年還有此機會。」Ted話鋒一轉,他說:「因為台灣的防疫措施,真的是迅速有成!」「我相當佩服台灣,也因為Google能與台灣朋友共體時艱感到驕傲。」
Android用戶注意! 42個惡意APP易耗手機效能
Android系統的手機用戶要注意了!據全球知名資安公司ESET最新資料顯示,Google Play商店發現42種內含惡意廣告軟體的APP,且已累積超過800萬下載次數,目前Google已全數下架,但仍有21款流竄於第三方程式商店。據了解,此次在Google Play商店中發現的42個惡意APP,有些是去年7月就已上架,種類包含手機相簿、影片下載、免費音樂、小遊戲、筆記本等,此類APP通常都提供普通且實用的功能,但用戶一旦開啟APP功能,就會連結到預設的C&C伺服器(Command-and-Control server),並根據用戶手機選擇對應的攻擊方式,如傳送惱人的廣告,或是進而耗損用戶手機電量、竊取使用者資料等。Google商店發現42種內含惡意廣告軟體的APP,目前Google已全數下架。(圖/翻攝自ESET網站)經全球知名資安公司ESET通報後,Google已全數下架這42款APP,雖然這些軟體並不會盜取使用者的密碼,仍建議用戶將這些APP解除安裝,用戶可進入設定,點選應用程式選項,解除安裝此類APP,而不是只將APP從桌面拉到垃圾桶,但目前初估仍有21款在第三方App平台上流竄。