


資料外洩
」 個資 駭客 酷澎 資安 個資外洩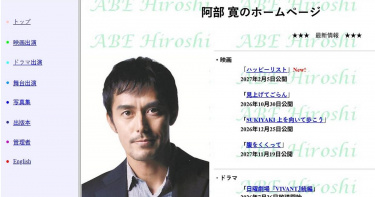
PHP爆重大資安漏洞!日娛網站大停擺 阿部寬、AKB48官網全掛了
應用於全球約70%網站與網路服務的程式語言「PHP」(超文字預處理器)近日被發現存在重大資安漏洞,攻擊者可能無須密碼便能接管伺服器,導致美國、法國、荷蘭、比利時及澳洲等國預防性關閉政府網站;日本企業、媒體及娛樂產業對此也高度警戒。為降低網站遭受網攻、顧客資料外洩等潛在風險,日本多家企業與娛樂服務業者,自21日起陸續啟動緊急系統維護,導致多個藝人官方網站、偶像團體平台及商業服務暫時停止運作。連以復古簡潔設計而成為網路迷因、被網友形容充滿「平成初期感」的「阿部寬(日本男星、模特兒)的官方網站」也一度無法瀏覽。綜合外媒報導,此次事件的核心是PHP被發現存在重大資安漏洞。PHP是廣泛用於網站開發的程式語言,許多網站及網路服務仰賴相關技術運作。上述消息曝光後,相關業者為了防範可能的網攻,紛紛採取預防性措施,包括暫停網站服務、進行系統維護及準備套用修補程式。日本首相高市早苗21日也透過社群平台X發出緊急呼籲,表示有1項希望民眾當晚就立即處理的重要事項,那就是要求使用PHP的網站營運者確認系統狀況,提前做好準備,以便儘速套用修補程式,降低資安漏洞帶來的風險。日本娛樂產業也因此受到高度關注。經紀公司「星達拓娛樂」(STARTO ENTERTAINMENT)旗下的相關網站、大型女子偶像團體「AKB48」,以及其他娛樂業者的平台,陸續宣布暫停服務或進入緊急維護狀態。其中AKB48宣布旗下官網的維護時間,預計於22日上午10時結束,但目前仍顯示「正在進行維護」;星達拓娛樂則尚未確定維護結束的時間。AKB48官網目前仍顯示「正在進行維護」。(圖/翻攝自AKB48公式サイト)由解散的日本偶像組合「SMAP」成員稻垣吾郎、草彅剛及香取慎吾組成的「嶄新地圖」也公告進行緊急系統維護,但未明確說明是否與PHP漏洞直接相關,且維護結束時間尚未確定。偶像團體「嵐」成員松本潤的官方網站則出現「502 Bad Gateway ERROR」錯誤訊息,暫時無法正常瀏覽,不過網站同樣未公布停擺是否與此次資安事件有關。男歌手齊藤和義的官方網站及「日常Days」巡迴演唱會網站也因緊急系統維護而暫停開放,官方並未進一步說明維護原因。知名5人制另類搖滾與電子音樂樂團「魚韻」則明確指出,網站維護與PHP安全漏洞有關,表示為了強化安全防護、確保系統安全,已啟動緊急維護,並向使用者致歉。男子舞蹈搖滾樂團「DISH//」及女子偶像組合「桃色幸運草Z」等團體的相關網站,也因相同原因陸續停止服務。其中,因網頁設計簡單、帶有早期網路風格而成為迷因的「阿部寬的官方網站」,也發布緊急系統維護公告,一度無法瀏覽,但目前已恢復運作。負責營運該網站的網路服務提供商「At-nifty」事後指出,網站確實使用了PHP作為基礎軟體,因此暫時關閉了網站。與此同時,「TBS購物網站」也因系統維護而暫時無法使用。官方表示,儘管電視節目播出時已引導觀眾前往購物網站,但因服務暫停而造成不便,對此深感抱歉,目前已於22日上午恢復服務。值得注意的是,雖然多家業者因PHP安全漏洞採取預防性措施,但並非所有網站的停擺都已證實與此次資安事件直接相關。部分網站僅公告正在進行緊急系統維護,並未明確交代原因。
獨、AI司法2/司法院購商用AI資安成謎 法務部創主權AI防洩密
司法院秘書長高金枝今年8月31日發布的「秘台廳司二字第1150501176號」公文指出,該院向微軟採購並配發全國法官使用「Microsoft 365 Copilot」,限定不得上傳秘密證人(包括性侵害被害人)之代號姓名對照表、國安案件及營業秘密案件等資料,但不少司法界人士對此仍捏了一把冷汗,質疑將其他卷證資料丟進「Microsoft 365 Copilot」的安全性,未來萬一不幸卷證外洩,司法院有無對策?根據司法院今年4月22日函頒「司法院及所屬各機關使用人工智慧系統參考指引」,規範該院所屬人員執行公務使用AI時,應遵守資通安全、個人資料保護等規定,涉及受法律保護之機密資訊、個人資料或未對公眾公開之訴訟資料(如未公開之起訴書、書狀、筆錄、法庭錄音、調查訪視紀錄、裁判草稿等),禁止輸入、上傳或以任何形式提供予非經司法院核准或核備使用之AI系統。此外,該指引將AI定位為「審判輔助工具」,其功能僅限於協助法官進行資料檢索、摘要分析及輔助作業流程優化;至於證據價值之判斷、事實認定、法律適用或量刑等核心工作,仍須由法官親自為之。不過有些法官跑在前面,使用未經司法院核可的AI軟體,司法院遂在9月18日又發了一道公文,警告全國法官不可以使用AI生成判決書,也不能採用未經實質審查AI產生的內容,否則可能違反法官法和法官倫理。然而對於如何防止上傳微軟「Microsoft 365 Copilot」內的法院卷證資料外洩,司法院卻是隻字未提。司法界人士質疑這份公文難道是先打預防針,事先撇清責任。至於掌管全國檢察官和更生人觀護業務的法務部,則是啟動三年主權AI計畫。法務部指出,2025年,該部所屬檢察署的刑事案件就有265萬件、行政執行案件1,358萬件,觀護受理案件也破12.5萬件。據指出,法務部有2大顧慮,並不考慮使用ChatGPT、Gemini等現成商用AI。首先是資料安全,因為偵查與觀護資料包含個資,也記載案件如何調查、如何處理;即使去掉姓名等識別資訊,剩下的內容仍可能透露案情或偵查方法。另外,商用AI模型對臺灣法律與法務工作的辨識能力也成問題。因此,法務部希望自己掌握資料、模型選擇與部署方式,在符合《人工智慧基本法》的原則下,建立一套可控、隔離環境,且能滿足業務需求的AI推論系統。法務部的目標是要支援1200億(120B)以上參數的大型語言模型(LLM),有能力支援150人同步上線的推論需求。不過法務部如想讓更多的檢察官和相關人員同時上線使用,還得投入更多的人力和預算。法務部長鄭銘謙曾強調,面對詐欺犯罪、跨境案件及大量文書處理等司法實務場域,法務體系對於AI 輔助已有高度需求。但並非以AI取代法律專業或司法判斷,而是希望透過AI協助第一線減輕重複性、耗時性的行政工作。鄭銘謙認為,法律領域導入AI涉及人民權利,不能只追求速度與效率,更須兼顧資料安全、結果可覆核及責任可釐清。法務部長鄭銘謙強調,法律領域導入AI涉及人民權利,不能只追求速度與效率,更須兼顧資料安全、結果可覆核及責任可釐清。(圖/方萬民攝)
17萬訂閱3C網紅翻車!拍片推銷非法機上盒爽撈7年 侵權市值飆破53億
以挖掘高性價比科技神物、開箱各類3C產品聞名、擁有約17萬訂閱數的知名3C網紅,驚傳涉嫌長期販售非法機上盒與侵權APP!刑事警察局智慧財產權偵查大隊經長期蒐證,會同日本內容產品海外流通促進機構(CODA)及國內多家電視公司提告,於今年(115年)1月至2月間發動搜索,將蔡姓主嫌等6人逮捕歸案。經權利人初步估算,該集團長達7年的非法販售行為,整體侵權市值竟高達新台幣53億元!而東窗事發後,該網紅專屬購物平台上的相關爭議影片也已悄悄下架。該名蔡姓網紅平時在YouTube頻道專門介紹各類高性價比的科技產品,累積了約17萬粉絲的高人氣,甚至還成立了專屬的購物平台。然而,蔡嫌為了規避警方查緝,竟利用拍攝開箱影片吸引買家流量,再將有興趣的民眾串連至獨立、隱密的私密社群管道進行非法機上盒與侵權APP的販售。警方查扣倉庫。(圖/刑事局提供)案經日本CODA在台代表及中華民國衛星廣播電視事業商業同業公會受任於民間全民電視股份有限公司等17家電視公司分別提出告訴,總計國內外共有高達22家電視公司的著作權遭受侵害。專案小組報請新北地檢署指揮偵辦,見時機成熟於115年1月13日及2月6日持搜索票前往新北市蘆洲區、三重區及五股區等地執行搜索。行動中共查獲77年次蔡姓主嫌等6名嫌犯到案,並當場查扣教學影片9部、機上盒1台、電腦主機1台、帳冊隨身碟1支及作案手機3支等證物。全案經詢後,已依違反著作權法及商標法等罪嫌移送臺灣新北地方檢察署偵辦。據調查,蔡嫌等人藉由網紅身份與開箱影片作掩護,販售非法影音設備長達7年之久,實際銷售數量難以計數。隨著犯行曝光並遭到警方查緝,目前該網紅的專屬購物平台上,所有關於非法機上盒及相關推銷影片皆已全數悄悄下架。刑事局特別呼籲社會大眾,切勿貪圖便利而使用非法機上盒或安裝未經安全驗證的侵權APP。此類軟體不僅嚴重侵害智慧財產權,更可能成為嚴重的資安漏洞,導致個人隱私資料外洩。警方強調將持續針對此類新型態網路侵權犯罪加強查緝,以維護國內良好的智財環境。非法機上盒犯罪流程。(圖/刑事局提供)
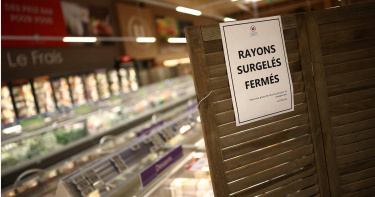
冰箱變「烤箱」!法超市冷藏設備遭駭客入侵 損失恐達數千萬歐元
法國近日爆發大規模網路攻擊事件,駭客將目標鎖定超市的冷藏及冷凍設備,透過網路遠端操控溫度,讓原本應該保持低溫的冰箱瞬間變成「加熱箱」!數百家超市的冷藏設備遭調高至攝氏50度,部分門市影響時間甚至持續長達6小時,不僅造成大量肉品、冷凍食品及冰淇淋報廢還引發火災。業者估計這起前所未見的攻擊,恐讓法國零售業單日損失數千萬歐元。根據路透社報導,巴黎檢察官辦公室當地時間週一證實,法國多家大型食品零售商的聯網冷藏設備遭到大規模網路攻擊,導致食品腐壞及火災。法國總理勒克努(Sébastien Lecornu)已指示國家資訊系統安全局(ANSSI)展開調查,並與其他歐洲國家協調,評估攻擊是否持續擴大。法國連鎖超市家樂福(Carrefour)表示旗下有80家門市受到影響;Monoprix則指出全法國490家門市中,約5%遭到波及。旗下擁有Intermarché超市的Les Mousquetaires集團受創尤其嚴重,約150家門市的冷藏設備遭駭客遠端調高至攝氏50度,狀況整整持續6小時。為避免民眾吃下變質食品,業者決定將所有受到影響的商品全部丟棄。Intermarché執行長科蒂亞爾(Thierry Cotillard)接受訪問時直言這是一起「前所未見」的攻擊,估計全法國零售業在短短一天內就可能蒙受數千萬歐元的損失。這起攻擊之所以能夠大規模得逞,與現代超市的智慧冷藏系統有關,許多大型超市使用中央控制面板,統一管理整間門市的冰箱與冷凍櫃,並透過網路讓維修業者遠端調整溫度,一旦系統存在漏洞,就可能成為駭客入侵的管道。法國當局指出已在丹麥設備製造商丹佛斯(Danfoss)的相關軟體中發現安全漏洞,丹佛斯則表示受影響設備使用的是過時韌體,並強調公司早已建議客戶定期更新系統。事實上,網路安全公司Claroty旗下研究團隊早在8月9日就曾公布丹佛斯AK-SM 800A控制器的安全漏洞,指出相關問題可能讓攻擊者繞過身分驗證,甚至在遭入侵設備上執行程式碼,而廠商當時已推出更新修補。這波攻擊疑似不只發生在法國,網路安全專家艾梅(Felix Aime)指出西班牙、葡萄牙、波蘭、德國及比利時也受到影響,顯示歐洲食品零售業正面臨跨國性的網路安全威脅。法國零售業協會已要求丹佛斯完整說明事件經過,各家超市則加緊檢查冷藏設備及食品安全並逐步恢復營運。這起事件也凸顯當冷藏設備高度依賴網路控制時,駭客攻擊不只可能造成資料外洩,更可能直接衝擊食品安全、民生供應及企業營運。
資安院沒資安!主管瞞院長私建預算系統 爬蟲程式狂盜20萬次
國家資通安全研究院爆發駭客竊資案,內網資料9個月內外洩20多萬次、平均2.6秒就偷一次,台北地檢署查出,指示製作及運作爬蟲程式的嫌犯都是內鬼。資安院前瞻中心研發組時任經理彭敏君先意外發現人事系統有漏洞,可抓全院人員個資,總監許世璋獲報後,因為見到資安院經費運用情形不佳,向院長建言開發新型財務管理系統,他明知被打回票,仍指示部屬丁柏楓、李昱勳偷建XMAS中心預算系統,研究如何規避資安管制,入侵EIP系統(企業資訊入口平臺)及公文系統,下載流程表單、人事、採購案等大量內部業務祕密,還製作跳板串接內外網以便資訊流通,全案涉犯個資法、妨害電腦使用罪,北檢今天偵結起訴許世璋、彭敏君、丁柏楓、李昱勳共4名被告。檢方調查,2023年1月設立的資安院是行政法人,由數位發展部監督,經費來源以政府核撥、資助及受託科技研究計畫收入為主;資安院負責承接國家核心科技研究計畫,並支援具有特殊敏感之政府機關資通安全防護工作。2024年1月4日,彭敏君無意間從資安院人事系統漏洞取得全院人員的個人資料,將檔名為「nics_emp.xlsx」的表格LINE給許世璋,兩人都知道可以從系統漏洞撈資料。過了一年,許世璋發現資安院各項專案計畫的經費管理效能不彰,向當時的院長林盈達建議由前瞻中心開發新型財務管理系統,不過林盈達沒有同意。許世璋明知資安院並未同意或授權建構新經費結報系統,仍和彭敏君謀議,利用資安院網站系統的API權限控管漏洞,以自動化方式每日擷取資安院流程表單系統資料,以掌握前瞻中心在採購階段動用經費的狀況,因此指示研發組研究員丁柏楓開發自動化擷取流程表單系統資料的程式,並告知丁柏楓繞過系統權限的方法。丁柏楓入侵資安院的EIP系統,以爬蟲程式定時下載流程表單、人事系統的資料,但許世璋、彭敏君發現,這樣只能取得差旅費申請和小額採購的資料,大額採購案存在公文系統中,因此要求丁柏楓針對公文系統另外製作爬蟲程式。丁柏楓為了進一步解析盜取的資料,使用微軟Azure的「大型語言模型應用程式介面」(LLM API)進行語意分析,判讀公文內容、大額採購金額及預計請款期數等相關資訊,再將解析完成的公文資料存放到前瞻中心共享資料夾。2025年5月16日資安院停止內外網連通的VPN管道,「前瞻中心駭客團隊」的爬蟲程式受阻,彭敏君指示李昱勳建置跳板,以串接資安院內外網,內網抓取的公文仍繼續外流。檢方統計,許世璋指示研發的XMAS系統在去年6月底完成上線,到今年3月13日為止,已爬取20萬7,938次、每次間隔時間約2.6秒,佔全體職員讀取比例達85%,已損害資安院對於人事、流程表單、公文系統的資料管理,涉犯《個人資料保護法》的非法蒐集、處理、利用個人資料及《刑法》的利用電腦系統漏洞而入侵他人之電腦相關設備、無故取得他人電腦相關設備電磁紀錄、製作專供妨害電腦使用之電腦程式等罪嫌,於今日提起公訴。 起訴指出,許世璋等四人擅自利用資安院網站系統的授權漏洞,開發爬蟲程式以逾越授權範圍,撈取資安院內部大量公文、人事、流程表單系統資料,嚴重破壞資安院的資通安全,所為實屬不該,但考量他們素行良好,因一時失慮、為處理經費結報而逾越權限實施本案犯行,目前尚無證據顯示有內部資料外洩至資安院現任或前任員工以外的對象,如果被告在法院審理時認罪,建請審酌資安院的意見和4名被告的犯後態度,量處適當之刑,以啟自新。
南韓醫美預約平台爆個資外洩!諮詢照片、手術療程全曝光 4218名台灣用戶受影響
南韓醫美預約平台「歐尼Unni」(강남언니),自2015年創立,並於2025年9月推出繁體中文版,深受大批用戶喜愛。然而,近日營運公司公告,發現系統遭到有心人士異常存取,導致近22萬用戶的個資外洩,其中4218名台灣用戶受影響,目前官方已向警方報案申請調查,釐清事件原因及相關責任。「歐尼Unni」的營運公司「Healing Paper」說明,Unni用於查詢諮詢紀錄的部分系統功能(API),在9月4日遭到異常存取,造成部分用戶的個人資料外洩,公司發現異常後,立即封鎖相關存取管道,並針對整體系統採取緊急安全措施。(圖/擷取自「歐尼Unni」官網)「Healing Paper」指出,在處理此次事件時,同一名攻擊者又在9月5日嘗試透過另一個管道再次存取系統,公司也已將該管道封鎖。「Healing Paper」透露,此次受影響用戶人數共計21萬9665人,包含南韓用戶約16萬人、日本約4萬8000人、台灣4218人、泰國1591人等;外洩資料項目包括姓名、電話號碼、電子郵件、出生年月日及性別、國家及居住地區、社群登入ID、內部識別ID,以及諮詢的活動及療程名稱、醫師姓名、醫院名稱、諮詢登錄照片、預約時間、諮詢動機、付款資訊、實際接受的療程資訊等。「Healing Paper」表示,用戶可以透過Unni官方網站中「查詢個人資料外洩情形」,來確認自己的哪些資料受到影響。該查詢功能將自9月7日起開放30天。「Healing Paper」提醒,外洩的資料可能遭到不法人士利用,請用戶留意來源不明的簡訊、電話及電子郵件,如果有人要求提供個人資料或金融資訊,請勿回覆,也不要提供任何資訊;若有人冒用Unni或醫療院所的名義,以診所介紹、優惠活動等理由與用戶聯繫,或要求點擊不明連結,請務必提高警覺,Unni不會透過簡訊或電話要求用戶提供個人資料,要是收到此類訊息或電話,可立即向公司客服中心通報。
看到「加好友免費領禮券」先等等! 警提醒:一掃QR Code恐害個資全外洩
小心「加入好友送禮券」陷阱!內政部警政署「165全民防騙」指出,詐騙集團常以免費禮券為誘餌,引導民眾掃描QR Code,進而竊取個資、植入惡意程式,再盜走他人財產,因此提醒民眾,應先確認網址及發行單位真偽,有疑問就立即停止操作,並撥打165查證。臉書粉專「165全民防騙」表示,詐騙集團常透過信件寄送、社群貼文等管道,散布「加入好友,領取超商禮券」、「限時領取」等訊息,誘導民眾掃描QR Code。「165全民防騙」指出,若直接掃描QR Code,下秒可能跳轉至釣魚網站,並被要求填寫姓名、電話、銀行帳號等個資,甚至誘導下載不明 APP、開啟手機權限,還可能被植入木馬程式,造成手機資料外洩,進而導致帳號遭盜用或財產損失。「165全民防騙」強調,看到陌生 QR Code,務必先確認發行單位及網址真偽;若有疑問,立即停止操作,並撥打165反詐騙專線查證。「165全民防騙」也提醒,真正的超商禮券只有2種,分別是「實體禮券」與「虛擬商品卡」,前者可直接持券到門市使用,不需要掃描QR Code,也不用登記資料,後者則多由官方APP或簡訊發送,兌換方法由官方平台清楚說明,不需要加好友、填個資。
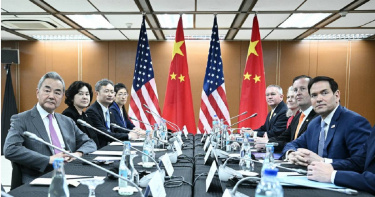
王毅會晤盧比歐!「習近平訪美、中菲南海爭端」成焦點
中共中央政治局委員、大陸外交部長王毅,22日在東南亞國家協會(Association of Southeast Asian Nations,ASEAN)外長會議期間,與美國國務卿盧比歐(Marco Rubio)在菲律賓首都馬尼拉(Manila)舉行了90分鐘的會談,主要議題包括中國國家主席習近平預計在9月訪美的計畫,以及中國大陸與菲律賓之間的南海爭端。根據中國官媒《新華社》發布的會談紀要,王毅表示,今年是中美關係的「大年」。兩國元首在北京成功舉行歷史性會晤,確定了中美建設性戰略穩定關係的定位,提出了雙方共同努力的方向。這是中美兩個大國在探索和平共處道路上取得的重要進展,符合兩國人民根本利益,符合國際社會共同期待。王毅續稱,現在雙方的責任是,沿著兩國元首設定的軌道,排除干擾、克服障礙,確保將領導人的共識轉化為全政府、各領域的共識和行動,以中美的戰略穩定促進世界的和平安寧,以中美的建設性互動為國際合作提供重要動力。王毅還就近期美方的一系列消極言行闡明中方嚴正立場,要求美方尊重中國的核心利益,恪守一個中國原則,切實管控矛盾分歧,解決中方正當關切,讓中美關係的機遇之年照進現實。報導補充,雙方還就國際地區熱點問題交換了意見,「雙方認為,此次會晤務實、積極、富有建設性,同意共同落實兩國元首達成的重要共識,發揮政治外交管道作用,籌備好下階段高層交往,推動中美建設性戰略穩定關係取得實質進展。」另據《路透社》報導,盧比歐也表示,中美兩國之間仍然存在分歧,但雙方的職責就是妥善管理這些分歧,尤其兩國仍有潛在合作領域;同時雙方還討論了習近平預定訪問美國的安排。盧比歐強調:「我們現在要為9月準備的工作,就是找出那些可以合作的領域,為一次非常成功的訪問奠定基礎……我們針對這件事談了很多。」據悉,在19日前往馬尼拉前,盧比歐曾透露習近平預計將於9月訪美,「我們預期這趟訪問將於9月舉行。他們持續派遣團隊前來進行準備工作,我沒有聽到任何不同的消息。」大陸外交部20日則證實,雙方一直就今年稍晚兩國元首互動安排保持聯繫。針對20日大陸與菲律賓人員在南海南沙群島東部的「仁愛暗沙」爆發肢體衝突,盧比歐形容該事件「非常負面」,且對任何一方都沒有好處。他還提到中日關係目前的狀況「令人擔憂」,但華府與東京之間的深度合作仍將持續推進。當被問及今年5月川習會上最敏感的議題「對台軍售」的進度時,盧比歐透露,軍售案目前仍在美國政府內部審查中,因為華府必須考量自身武器庫存及供應能力,「我們正在投入大量努力,重建明確的國防工業基礎,並恢復生產能力。」目前華府正在審查1項價值140億美元的對台軍售案,但尚未正式提交美國國會。延遲原因被認為與武器生產能力及彈藥庫存有關。不過值得注意的是,美國總統川普(Donald Trump)今年5月訪問北京後曾聲稱,這項軍售案可以作為1項與北京的「談判籌碼」。至於美國與伊朗的衝突,盧比歐則宣稱中國在某些方面與美國保持合作,「尤其有一點,他們已經非常明確表示,不支持對經由國際水道的全球航運課徵通行費或施加任何限制。」在盧比歐啟程前往馬尼拉之前,美國國務院曾強調,此行目的在於推進「美國1項明確優先事項:打造1個自由且開放的印太地區,為區域及美國人民帶來安全、保障與繁榮。」另據《南華早報》的報導,此次外交互動正值美伊戰爭重啟,令東南亞各國經濟及能源供應承受巨大壓力,以及華府指控北京干預2020年美國總統大選之際。川普上週在黃金時段演說中指控中國干預美國選舉,宣稱中國自2020年選舉週期開始取得2.2億名美國選民資料,構成「史上最大規模的選舉資料外洩事件」,但北京已於上週五(17日)嚴正駁斥了這項指控。對此,盧比歐22日也透露,此次兩國外長會晤並未討論中國干預美國選舉的相關指控。川普曾在21日表示,華府仍將就涉嫌干預選舉問題向北京提出交涉,但淡化採取報復措施的可能性。他認為,相關涉嫌干預事件「發生在很久以前」,中國「現在或許已經和當時有些不同」,「他們對我們做一些事情,我們也會對他們做一些事情。坦白說,我們也會對他們做同樣的事。這不是單方面的,但我們會和他們談。」報導補充,王毅與盧比歐上一次對話是在7月初,雙方均形容那是1場「積極且具建設性」的電話會談,也是川普今年5月國是訪問後首次公開報導的內閣層級接觸。此次對話被視為5月川習會的重要後續行動。在峰會中,兩國承諾建立「構建具有戰略穩定性的建設性中美關係新願景」,北京也承諾增加採購飛機、農產品及能源產品。目前,中美兩大強權仍維持去年10月川習會上達成的脆弱貿易休戰協議,雙方正試圖管控風險、穩定雙邊關係,以避免全面脫鉤。然而,雙方在關鍵供應鏈、先進科技等核心競爭領域的矛盾與競爭依然沒有改變。近期中國愈來愈強調,希望與美國維持「可控競爭」而非正面對抗,但同時避免在貿易及台灣等議題上作出重大讓步。另一方面,美國17日未再延長針對香港的國家緊急狀態聲明,並解除對香港及中國大陸9名政府官員的制裁。北京對此表示歡迎,並形容華府的決定是「落實雙方會談共識的重要一步。」
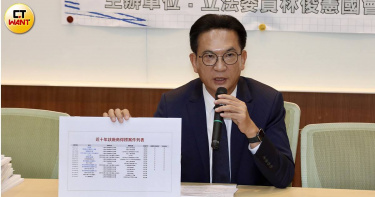
中國製設備疑似滲透公部門 林俊憲示警:公務員特徵恐外洩
民進黨立委林俊憲15日召集多位官員舉行「人臉、指紋全曝光!政府差勤設備恐成國安危機」記者會,揭露警政署、財政部關務署等機關疑似使用中國熵基科技公司的產品所採購的差勤管理的人臉和指紋等生物辨識設備,林俊憲表示,若情節屬實,恐使大量公務員的生物特徵數據暴露於資安風險,形成國安危機。林俊憲指出,某獲得政府標案廠商疑似將中國熵基公司的生物辨識機貼牌為自有品牌,該廠商10年來取得16件政府標案,包括人臉辨識機、指紋辨識機等設備,使用於政府機關差勤管理,這些設備正於警政署、海巡署、關務署等涉及國安的重要機關使用,林認為,一旦這些單位的公務員生物特徵資料遭濫用,後果不堪設想。林俊憲提到,相關設備的外觀、台灣廠商及中國熵基官方產品介紹經比對後,不僅外觀幾乎一致,說明書上還留有「U盤」、「固件」等中國用語,產品來源令人高度懷疑。另外,查閱公開資料可見,該設備製造商登載為「ARMATURA TECH CO., Ltd.」,而ARMATURA即中國熵基的99.98%控股子公司,明顯為此中國公司旗下品牌,這些資料不免讓人質疑是以貼牌來規避中國製的標籤。林俊憲強調「資安即國安」,人臉、指紋等生物特徵具專屬性,無法像密碼一樣重設,一旦資料外洩就終身暴露於風險中,政府有責任保護公務員的個資和國家安全,未來政府採購應從源頭嚴格把關設備來源,以免採購產品成為資安及國安風險的破口。
美眾議院報告披露 韓國政府對美商Coupang之全政府攻擊
三千個帳戶膨脹成三千三百七十萬人 罰鍰竟達本國業者三十七倍二○二六年七月一日,美國聯邦眾議院司法委員會發布三十五頁調查報告,揭南韓國家情報院要求美資Coupang於上海河底打撈一台MacBook Air,事後兩度公開否認涉入。實際外洩僅三千個帳戶,卻遭南韓政府處以四億一千萬美元史上單一公司最高罰鍰。中國籍前員工返國後 從中國境內存取韓國帳戶一名遭Coupang解僱之中國籍工程師,於返回中國後,以竊取自公司之備援登入金鑰潛入Coupang系統。此人所擔任之職位,本為Coupang備援登入機制之設計者,係最能掌握系統弱點之核心工程師。事件爆發後,該員將涉案筆記型電腦棄置於上海某河中,並自稱恐慌所致。此係美國聯邦眾議院司法委員會於二○二六年七月一日發布之階段性工作人員報告《拒絕競爭:南韓對美資企業之歧視性打擊》所揭事實。報告載明,該中國籍前員工雖持竊得金鑰,理論上得存取多達三千三百七十萬個帳戶之資訊,惟其實際下載並保留之帳戶資料僅約三千個。二者間之落差逾一萬倍。此外,該員將涉案筆記型電腦棄置於中國河中,其後於韓國政府協同 Coupang 之秘密回收行動中,方由潛水人員自河底打撈之。此一情狀顯示:從解僱返國、金鑰竊取、遠端存取、資料下載至涉案設備棄置,全案均於中國境內完成。就本次事件之地緣脈絡而言,中國作為所有關鍵行為地之角色,難以以偶然視之。南韓政府知情限縮仍持續誇大 實際三千帳戶說成三千三百萬人報告揭:至二○二五年十二月五日,南韓國家情報院於與Coupang之技術會議中已知悉「該嫌疑人實際外洩之個人資訊之數量恐不若先前所知者為多」。然依 Coupang 現任代理執行長Harold Rogers於眾議院委員會之證詞,儘管國情院已知外洩性質有限,「其並未採取任何步驟糾正南韓官員先前散佈之誤解」,「聯合調查團隊、個資保護委員會、韓國網路振興院或國會議員亦然,其持續令公眾相信該外洩之規模與危險性均遠高於實際者」。此一「政府知情限縮卻仍持續公開誇大」之作為,係委員會於三十五頁報告中最尖銳之指控。報告並直陳,南韓政府「就調查、Coupang於資料事件之角色,以及南韓政府自身於事件後回收行動之角色,均誤導公眾」。委員會之官方新聞稿更以「misled the public」(誤導公眾)為統一定性。此定性所指涉者,並非單一機關之個別失誤,而係涉及國情院、個資保護委員會、韓國網路振興院、聯合調查團隊、國會等多層次國家機器之協同誇大。四億一千萬美元罰鍰 達本國Kakao三十七倍同一委員會揭:二○二六年六月十一日,個資保護委員會對Coupang課處超過四億一千萬美元罰鍰,係史上單一公司最高。此金額約合六千二百四十六億韓元,接近Coupang前年度淨利之兩倍。對照南韓本國業者於類似案件之罰鍰,此金額之不成比例即刻顯現。依報告及Chosun Daily之引述,南韓電信業者SK Telecom就約二千七百萬人資料外洩案,僅遭課九千七百萬美元罰鍰;南韓網路業者Kakao就約四千萬帳戶外洩案,僅遭課一千一百萬美元罰鍰。若以罰鍰金額換算,Coupang所受之罰鍰為Kakao之三十七倍、SK Telecom之四點二倍;然若以外洩規模換算,Coupang實際外洩之三千個帳戶,尚不及SK Telecom或Kakao規模之萬分之一。此為報告所指之「顯不成比例之罰鍰、韓資競爭者不曾遭遇之處分」(disproportionatelylarge penalties not faced by their Korean competitors)之具體樣態。國情院逾二百三十通電話 外交郵袋運返證物報告揭之另一關鍵事實在於南韓國家情報院之深度涉入。委員會取得證據顯示,國情院自二○二五年十二月一日至十二月二十六日間,與Coupang進行逾二百三十通電話及多次面談。國情院並於二○二五年十二月二日發送一封「明示援引韓國《國家情報院法》第五條」之官方公文予Coupang,確認其「依法有配合國情院之義務」。Coupang其後聘僱南韓兩大律師事務所獨立審查,兩律所均認定:依韓國法,Coupang有配合國情院之義務,該公文雖形式上為「請求協助」,實質上非任意。十二月十八日,Coupang依國情院指示,僱潛水團隊於中國上海某河底打撈一台MacBook Air。該筆記型電腦連同其他證物,於「無監視器可攝錄交接過程」之隱蔽地點交予國情院官員;該官員即攜赴駐上海韓國領事館。翌日,國情院以外交郵袋將證物運返南韓。外交郵袋依《維也納領事關係公約》享有絕對豁免,非國情院無從動用。同期間,一名南韓總統辦公室高階官員向Coupang指示與國情院密切合作,並於十二月十五日確認「已就取得與回收裝置事簡報李在明總統」。然而,國情院於十二月二十六日發布新聞稿,宣稱該機關「未就本行動對Coupang下達任何指示」;十二月三十日再度否認。委員會直陳,該陳述「與委員會及分委員會所取得之文件與證詞直接矛盾」。四十件調查中三十三件與外洩無關 勞動部一機關即進行逾四百次檢查報告並記載南韓政府就 Coupang 所發動調查之具體規模:自二○二五年十一月至報告發布為止,逾十個南韓政府機關對Coupang發動四十件調查,其中三十三件與該資料事件無關;累計提出逾四千件文件請求、進行六百五十二次員工面談。單就南韓勞動部一機關,於二○二五年即對Coupang進行逾四百次檢查。Rogers於作證中陳述:「若走進Coupang首爾主要辦公大樓,所遇之人每十人中即有一人為韓國調查員」;該公司被迫指派約一百名員工專責因應韓國監理機關之要求。Rogers於作證中並直陳:Coupang「所受之審查並非因其作為」,而係「因其為一美國公司」、且「於韓國之市場擊敗韓資公司,此為韓方所不欲見者」。此陳述與委員會所指之「歧視性打擊」(discriminatory attacks)定性相合。眾議院結論 直接違反美韓貿易協議委員會於報告結論指出,南韓對Coupang之作為,恐已違反川普政府近期與南韓簽訂之貿易協議;該協議明訂南韓須「確保美方公司不受歧視、於數位服務相關法律與政策方面不面對非必要之障礙,包括線上平台之監理」。委員會於新聞稿中並以「directly violates」(直接違反)此一強烈用語作結。Coupang就本次報告發表官方聲明:「本公司就導致眾議院司法委員會調查之情境表達遺憾,並將持續致力於尋求建設性解決方案,俾使Coupang得以再度成為強化美韓同盟之橋樑,加速惠及兩國之貿易與投資。」該聲明未就委員會報告具體內容逐一回應,顯示 Coupang 目前仍期盼扮演美韓兩國外交合作的橋梁角色,並透過法律途徑處理後續爭議,而非選擇公開論戰。一位不願具名之亞洲競爭法研究者向本刊指出,本次報告最不尋常之處,在於美國國會以其正式調查權,就一國情治機關之對外執法內容予以直接評價。「若中國情報單位曾如此指揮一家外資公司於境外進行證物回收、並事後兩度公開否認,其國際輿論之震盪恐不下於此。」該研究者並補述:南韓政府誇大單一美資公司之外洩規模、以此為由發動十一個機關之全政府攻擊,此一結構本身已表明其執法動機並非個資保護,而係監理歧視。Coupang其他遭南韓監理審視之美資同儕尚包括Google、Netflix、Meta、Apple及OpenAI;Google地圖於南韓境內迄仍受限。報告以此為據,將 Coupang 案定位為「南韓將其法律武器化以阻礙創新美資企業有效競爭」(weaponizedits laws)之一環,並非孤立事件。(資料來源:U.S. House Committee on the Judiciary《Closedfor Competition: South Korea's Discriminatory Attacks on American-OwnedBusinesses》Interim Staff Report二○二六年七月一日;U.S. House Judiciary Committee官方新聞稿;CNBC二○二六年七月一日JustinPapp報導;New York Post二○二六年七月一日Thomas Barrabi報導;Chosun Daily英文版二○二六年七月一日Park Kook-hee報導;Coupang, Inc.官方聲明二○二六年七月一日。)
史上最重!酷澎害3750萬用戶個資外洩 遭開罰140億元創紀錄
韓國個人資訊保護委員會(PIPC)11日宣布,電商龍頭酷澎(Coupang)因大規模個人資料外洩及未經授權蒐集用戶線上活動紀錄等多項違規行為,遭處以總額6246億8100萬韓元(約新台幣140億元)罰款,創下韓國史上單一企業因違反個資保護法遭裁罰的最高紀錄。韓聯社報導,根據個資委調查,酷澎因資訊安全管理不當,導致約3750萬名用戶個人資料外洩。調查指出,該公司在認證簽章金鑰管理、系統存取權限控制等基本資安措施上存在重大缺失,未能建立完善的安全管理機制,進而造成大規模個資洩漏事件。個資委10日在首爾政府大樓召開全體會議後決議,針對個資外洩事件處以4235億7500萬韓元罰款,並加處1680萬韓元罰鍰。這項裁罰金額不僅刷新韓國歷來單一個資外洩案件紀錄,也凸顯主管機關對企業個資保護責任的高度重視。除了個資外洩外,調查還發現,酷澎未經合法授權,蒐集約1117萬名會員在其他網站及App上的瀏覽與使用紀錄,並在可識別個人身分的狀態下儲存於資料庫中。相關資料包括用戶造訪網站的網址、使用App名稱、登入時間及IP位址等資訊。個資委認定此舉已違反個人資料蒐集與利用規範,因此另處2011億660萬韓元罰款。調查過程中,主管機關還發現酷澎涉及多項違規情事,包括未依規定通知受影響用戶個資外洩情況、未落實個資刪除義務、未保障個人資訊保護負責人(CPO)獨立性,以及存在妨礙調查等問題。此外,個資委指出,酷澎未妥善監督合作廣告商,導致部分廣告商透過俗稱「綁架式廣告」的方式蒐集用戶資料。這類廣告通常會在使用者不知情或不同意的情況下進行頁面跳轉,進而取得相關使用紀錄。主管機關認為,酷澎未善盡管理責任,使部分用戶的服務使用紀錄遭違法蒐集。個資委已要求酷澎全面強化資訊安全措施、防止類似事件再次發生,並提高個資處理透明度,保障用戶對個人化廣告的選擇權。同時,也要求公司對受影響的非會員資訊當事人進行通知,並確保個資保護負責人能夠獨立執行監督職務。另一方面,負責營運物流中心的酷澎子公司Coupang Fulfillment Services(CFS)也被查出違規。個資委發現,CFS曾蒐集71名從未在物流中心工作過的韓國警察廳採訪記者名單,並將其納入就業限制管理名冊,違反個資蒐集及使用規定。此外,CFS以員工健康管理為由保存的員工體重資料,卻在職業災害相關訴訟中提交法院作為證據,涉及違法處理敏感個人資訊,因此再被處以2億4800萬韓元罰款。個資委表示,酷澎必須在3個月內完成相關改善措施並提交執行成果報告,主管機關也將持續追蹤後續改善情況,確保企業落實個人資料保護責任。
郵局驚魂6萬現金不翼而飛! 竊賊繞路躲監視器仍遭警神追查落網
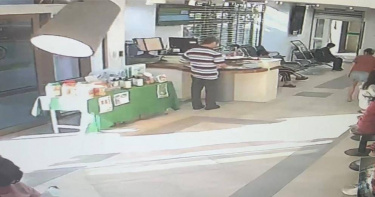
桃園市大園區近日發生一起郵局竊盜案件,一名44歲鄭姓女子前往大園郵局辦理郵務時,因專心填寫相關表單,將隨身提袋暫時放置於櫃台旁。待填寫完成後,她前往座位區等候叫號,卻因一時疏忽忘記將提袋帶在身邊。直到辦理完所有業務準備離開時,才驚覺提袋不翼而飛,當場陷入慌亂。據了解,遺失的提袋內不僅放有準備存入帳戶的6萬餘元現金,還包含5本存摺及2顆印章等重要物品。一旦落入不法之徒手中,恐造成財務損失及個人資料外洩等問題。鄭女發現物品遺失後,立即向大園警分局大園派出所報案求助,希望警方協助尋回失物。警方受理案件後,警員林育民迅速展開調查,調閱郵局內部及周邊監視器畫面,發現一名55歲林姓男子趁四下無人注意時,將提袋取走後迅速離開現場。更狡猾的是,林男在犯案後刻意變換行進路線,試圖避開沿途監視器追蹤,希望藉此增加警方查緝難度。然而警方憑藉豐富辦案經驗及縝密追查能力,沿著監視器畫面逐步拼湊行蹤,最終成功掌握嫌犯身分及所使用車輛。經警方循線追查後,順利將林男查緝到案。林男坦承自己是在郵局內看見無人看管的提袋後,一時貪念作祟才臨時起意行竊。令人意外的是,警方查獲時,袋內6萬餘元現金竟分文未動,存摺及印章等重要物品也完整無缺。雖然失主財物全數尋回,但由於竊盜屬於公訴罪,即使贓款尚未花用,警方仍依法將林男依竊盜罪嫌移送桃園地檢署偵辦。當警方通知鄭女前來領回失物時,她看到失而復得的現金及證件完整無缺,激動得一度說不出話來,頻頻向警方表達感謝之意,甚至主動拿出紅包致謝。不過承辦員警當場婉拒,並表示保障民眾財產安全本就是警察應盡職責。警方也提醒民眾,外出辦理業務時應妥善保管隨身財物,避免因一時疏忽而成為不法分子下手的目標。
娛樂報報/直擊!命理師蔡上機天母約吃長髮熟齡女 神仙哥哥貼心掌鏡拍美照關係成謎
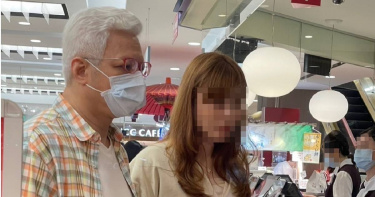
命理大師蔡上機日前被時報周刊CTWANT讀者目擊,與一名長髮熟齡女性現身台北市天母某百貨公司餐廳用餐。根據目擊者描述,兩人當天先在餐廳外排隊取號,隨後一同入座用餐,互動自然融洽。席間,蔡上機還主動拿起手機替女方拍攝美照,女方則露出燦爛笑容,兩人關係引發外界好奇。蔡上機拿起手機替女方拍攝燦爛笑容的美照。(圖/讀者提供)5月某個周末假日,蔡上機戴著口罩,手裡拿著咖啡,和一名長髮女現身天母鼎泰豐用餐,席間兩人有說有笑,互動看起來十分熟稔,蔡上機還拿起手機幫對方拍照,看起來相當開心,雙方關係耐人尋味。不過,由於蔡上機一向對私人感情生活相當低調,不知兩人的真實關係。蔡上機過去曾遭烏龍爆料,指他和名嘴呂文婉兩人結婚又離婚。(圖/報系資料照)事實上,蔡上機也曾因感情相關事件成為話題焦點。他過去曾遭烏龍爆料,和名嘴呂文婉兩人結婚又離婚,但當時雙方皆出面駁斥,直言傳聞荒謬。呂文婉則上節目談及自己的婚姻經歷,透露自己在2021結束長達12年的婚姻,期間不僅不斷替前夫借貸,還長期遭受冷暴力對待,甚至歷經5年「無性婚姻」,最終決定結束這段有名無實的婚姻關係,重新展開人生。除了感情話題,蔡上機近年也曾因替女兒出面維權受到關注。2021年,他20歲女兒Michelle與一家直播經紀公司簽約,合約規定每月需達一定直播時數,若未達標則須支付違約金。蔡上機指出,公司先要求女兒進行試播,直到10月8日才正式通知通過,但事後卻將整個10月視為完整月份計算時數,並以未達標為由要求支付5萬元違約金。他認為相關計算方式不合理,因此公開發聲替女兒爭取權益。蔡上機曾替刑事局拍反詐宣導影片,提醒有詐騙疑問,要撥打165專線查證。(圖/翻攝自蔡上機FB)此外,他長期透過在粉專「蔡上機(神仙哥哥)」宣導反詐騙,也曾分享自身差點受騙的經歷。他透露曾收到冒充銀行寄出的釣魚郵件,內容以「帳戶異常」、「AI啟動封戶」等理由要求進行驗證,所幸及時察覺異狀,未點擊連結,才成功避免帳戶資料外洩。巧合的是,台中市刑大過去曾在其台北東區工作室樓下破獲大型電信詐騙機房,事後辦案人員還特地到其工作室門口拍照留念,成為一段趣聞。
簡訊代發平台「EVERY8D」疑似遭駭 數發部啟動行政檢查
國內資訊服務業者互動資通股份有限公司(Teamplus)日前疑似遭受網路攻擊侵駭,導致旗下EVERY8D簡訊代發平台服務中斷及疑似用戶個資外洩,數位發展部數位產業署今天(30日)表示,將於6月2日進行個資實地行政檢查,儘速釐清該公司相關個資保護措施是否符合法令規範,維護民眾權益。針對簡訊代發業者EVERY8D疑似遭駭事件,數發部已進行以下三項應處作為:一、啟動行政檢查:數產署依據《個人資料保護法》第22條規定,已要求互動資通公司提供相關資料,並將於6月2日上午會同經濟部與國家通訊傳播委員會(NCC)進行個資實地行政檢查,針對該公司事故應變及個資保護是否符合相關法令規範進行檢查釐清。二、要求業者盡快通知當事人:數產署已責成互動資通公司採取應變措施,如有個人資料洩漏時,應儘速通知相關受害業者及民眾,使當事人知悉個人資料可能遭侵害情形,及時採取補救措施,降低損害之擴大。三、發布資安警訊,通知政府機關、關鍵基礎設施評估風險及回報應處措施:數位發展部資通安全署已發送資安警訊通知各機關評估風險,釐清是否使用互動資通公司服務,如有應通報受影響範圍,應儘速依照《資通安全管理法》及《個人資料保護法》應處。由於EVERY8D的部分客戶曾經使用該平台發送一次性驗證碼(OTP),作為網站登入時的身分驗證機制,因此引發了OTP機制的安全疑慮問題。資安署表示,由於OTP密碼具有時效性,一般在發送後3到5分鐘之內就會失效,所以如果EVERY8D平台能在事件發生之後就馬上修補原本的資安漏洞,讓駭客無法繼續盜取該平台發送的簡訊內容,那風險就會相對較低,但仍請民眾注意,自身帳號近期是否有異常登入情形,並適時採取更換密碼等防護措施,以提升帳號安全。資安署並指出,政府專屬「111」簡訊未使用互動資通公司平台發送,相關系統並未與該公司串接,請民眾放心。數產署提醒民眾,個人資料外洩後易遭詐騙集團利用,請保持警覺,對各項可疑訊息要積極查證,不點擊不明網址,及不輕易提供密碼、驗證碼或身分證字號,嚴加防範,如發現任何可疑情況,請立即撥打 165 反詐騙諮詢專線查詢,以降低受詐風險。
「假綠界科技」網址竊個資 輸入信用卡資訊恐遭盜刷、騙轉帳
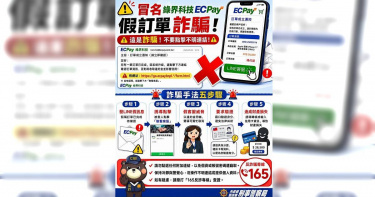
詐騙手法再翻新!165全民防騙網近日提醒,近期有不少民眾收到假冒第三方支付平台「綠界科技(ECPay)」名義發送的訂單通知簡訊,內容聲稱可透過附帶連結查詢商品配送進度,實際上卻是詐騙集團設下的釣魚陷阱,民眾一旦誤信點擊,個資及金融資料恐遭盜用。165全民防騙網指出,詐騙簡訊通常以訂單異常、商品配送通知或查詢物流進度等名義發送,並附上網址連結。當民眾點入後,將被導向偽造的官方網站,頁面外觀與真實網站極為相似,容易讓人降低戒心。該假網站會進一步要求輸入身分證字號、信用卡卡號、有效期限及手機驗證碼等敏感資訊。一旦資料外洩,詐騙集團可能立即進行信用卡盜刷,甚至再假冒銀行客服人員聯繫受害者,以解除分期付款、帳戶異常等理由,誘導民眾操作ATM或網路銀行轉帳,造成財產損失。165全民防騙網提醒,若收到來路不明的訂單通知簡訊,應先確認是否曾有相關購物紀錄,切勿直接點擊簡訊內的網址連結,並透過官方網站或APP查詢訂單資訊,以確保安全。此外,真正的第三方支付平台不會透過簡訊要求民眾在不明網頁輸入完整信用卡資料及驗證碼。民眾如發現可疑訊息,應立即關閉網頁,並善用官方防詐工具或撥打165反詐騙專線查證,共同提高警覺,避免落入詐騙陷阱。

赴日旅遊返台後「狂收日文催繳信」! 網一看秒喊:是詐騙
「難道email被盜了嗎?」有網友分享,她上個月底才從日本旅遊回來,近日恰好在整理電子信箱的垃圾郵件時,發現大量催繳費的日文信件,讓她擔心帳號是否遭盜用。對此,許多鄉民一看直呼「這是詐騙」,並提醒千萬別亂點連結。有網友於臉書社團「日本自由行討論區」發文表示,自己上個月底剛從日本自由行回台,一切看似順利,最近心血來潮打開電子信箱,打算清除垃圾郵件,沒想到卻發現大量日文信件,內容包括「未繳稅金」、「未繳費」等等,寄件者則顯示日本國稅廳、樂天銀行、NHK等單位。原PO提到,自己的email操作都很正常,且有設定手機雙重驗證,「難道email被盜了嗎?」、「有人能教教我,該如何應對這種情況?」有網友在赴日本旅遊後,收到大量不明日文信件。(圖/翻攝自臉書/日本自由行討論區)貼文曝光後,不少鄉民紛紛在底下留言,「從來沒碰過耶」、「我今天還好,只收到1封」、「我從4月底開始陸續收到」、「詐騙,不用理會」、「詐騙的哦,不要理會,不要點開這些郵件,更不要點擊裡面的任何連結或登入任何畫面」、「這個就詐騙的,每次去日本玩回來就會收到的」、「詐騙啊,我們常去日本,常收到」、「既然系統已經自動歸在垃圾信件夾,你也不用理會了」、「因為全是亂槍打鳥的詐騙,所以Google才會丟到垃圾郵件」。也有人說,「我收過黑貓的,用一樣的格式搜尋,會出現小心詐騙的黑貓文」、「全都是釣魚郵件,你的email有去註冊或是訂票或是訂房嗎?對方的系統可能被駭了」、「詐騙,真正的催繳方式是寄到你家」、「連到假WIFI或假基地台,另外還有eSIM資料外洩等等」「有用eSIM、VPN很容易收到詐騙email」、「你看看信內有沒有打你的名字吧,『XX様』之類,如果沒有打,就是詐騙」、「一定都是詐騙,如果是國稅局,一定會寄書面通知」、「你沒有繳、罰單,催繳通知書一定會郵寄給你」、「看寄件者域名,通常政府機關都是gov.jp,如果不是,基本上就可以刪了」。
酷澎個資外洩「2億補償方案」出爐 20萬台灣用戶可領千元購物金
南韓電商龍頭酷澎(Coupang)2025年底爆發大規模個人資料外洩事件,經酷澎臺灣向數位發展部數位產業署通報,其委託之第三方資安公司Mandiant鑑定後發現,本事件已確認影響逾20萬名臺灣用戶。對此,酷澎台灣發布聲明,強調目前沒有任何證據顯示台灣用戶帳號受到影響,同時公布相關補償方案。酷澎台灣表示,在2025年11月29日公告的個資事件中,酷澎韓國一名前員工竊取了酷澎韓國用戶帳號中的客戶資料,「首先,我們希望對造成的擔憂與不便致上誠摯歉意。客戶資料受到影響,我們責無旁貸。我們必須做得更好,也一定會持續改進。」Mandiant調查顯示,該名前員工在同一事件中的未授權行為亦包含接觸了約20萬個酷澎台灣帳號的用戶資料;其中,Mandiant鑑識分析識別出該名前員工儲存的資料包含1個酷澎台灣用戶帳號的資料。Mandiant提出與鑑識證據相符的資料被保存總數,約有3,000個酷澎韓國的用戶與1個酷澎台灣帳號的用戶。酷澎台灣指出,第三方鑑識與資安專家已經確認,本次事件遭接觸的客戶資料僅限基本聯絡與訂單資訊,包括客戶姓名、電郵地址、電話號碼、配送地址以及有限的訂單記錄。沒有任何財務或支付資訊、登入憑證(例如:密碼)或政府核發的身分證件資料曾遭接觸。業者提到,所有已知曾被該名前員工用於本次事件中的設備均已追回並接受完整的鑑識分析。經由 Mandiant確認,鑑識證據符合以下結論:該名前員工曾儲存約3,000個酷澎韓國用戶資料以及1個酷澎台灣帳號的用戶資料,且後續已刪除上述資料。酷澎台灣強調,目前沒有證據顯示任何經存取的客戶資料曾被他人閱覽、分享或轉移給任何第三人。多家資安公司持續監控之結果得以佐證此結論。監控範圍遍及暗網、深網、Telegram、中國通訊平台以及其他論壇。截至目前為止,沒有發現任何與本事件相關的客戶資料遭不當使用的情形,也沒有任何證據顯示任何與本事件相關的酷澎客戶資料出現在上述來源中。韓國主管機關亦已得出相同結論。韓國警察廳以及韓國公私協力聯合調查小組皆表示,至今未發現任何與本事件相關的資料遭濫用或衍生損害之證據。此外,該名前員工用以存取系統的管道已於2025年11月即完成封堵與修補,不再對酷澎客戶資料構成任何風險。酷澎台灣表示,任何涉及客戶資訊的事件都不可接受,再次對本次事件造成的擔憂與不便,向酷澎台灣的客戶致上最誠摯的歉意,後續將直接通知受影響的酷澎台灣客戶,並依據適用的台灣法律,確實履行本次事件相關的所有義務,並提供總金額超過新台幣2億元的補償方案,每位受影響的客戶將獲得總價值新台幣1,000元的酷澎購物折價券。酷澎1,000元補償折價券包含:火箭速配商品新台幣100元折價券一張火箭速配商品,購滿新台幣1500元折新台幣200元折價券一張火箭速配商品,購滿新台幣1500元折新台幣200元折價券一張火箭跨境商品新台幣250元折價券一張火箭跨境商品新台幣250元折價券一張自今年3月8日起,受影響的客戶可透過酷澎App或此網址:https://pages.tw.coupang.com/f/3081,查閱折價券相關資訊及使用方式。
酷澎個資外洩延燒台灣 數發部證實:逾20萬國人資料遭非法讀取
南韓電商龍頭酷澎(Coupang)2025年底爆發大規模個人資料外洩事件,經酷澎臺灣向數位發展部數位產業署通報,其委託之第三方資安公司Mandiant鑑定後發現,本事件已確認影響逾20萬名臺灣用戶。數產署立即要求酷澎臺灣親自說明及提供相關資料,並將於25日辦理行政檢查,亦已責成酷澎臺灣積極妥處,以維護民眾權益。數產署表示,自去年11月媒體報導「酷澎韓國個資外洩事件」,即於第一時間要求酷澎臺灣針對本事件說明、提供調查進展及釐清是否影響酷澎臺灣之用戶,當時酷澎臺灣數次表示,並未涉及臺灣使用者的個資,僅說明委託第三方資安公司調查鑑識中。數產署持續關注調查進展,並於114年12月24日邀集資安、個資專家辦理實地行政檢查,瞭解酷澎臺灣之個資保護情形,另要求業者針對本事件每兩週向數產署回報韓國及第三方資安公司調查進度。酷澎臺灣於取得Mandiant之調查結果,即依規定向數產署通報,說明經第三方鑑識確認,本次事件共計20萬4,552名臺灣用戶之姓名、電子郵件、電話號碼、配送地址以及近5筆訂單紀錄等資料遭非法讀取。數產署已責成酷澎臺灣依個人資料保護法規定,通知受影響之用戶,且要求酷澎臺灣應設立專屬客服管道、研擬補償方案,並對外界溝通說明、積極處理、妥為回應,以保障消費者權益;數產署並將針對本事件再次辦理行政檢查,如經調查發現有違反個資法情事,將依法裁處。數產署也提醒民眾,個人資料外洩後易遭詐騙集團利用,以「解除分期付款」、「貨運包裹異常」或「客戶售後服務」等手法進行詐騙,請酷澎臺灣的使用者在這段期間要保持警覺,對各項可疑訊息要積極查證,不點擊不明網址,及不輕易提供密碼、驗證碼或身分證字號,嚴加防範,如發現任何可疑情況,請立即撥打 165 反詐騙諮詢專線查詢,以降低受詐風險。
台達電爆資安事件!海外系統疑外洩 啟動防護緊急應對
台達電(2308)今(10日)傍晚發布重大訊息,指出旗下海外子公司疑似發生資料外洩事件,公司已於第一時間啟動資安防禦機制,包含主動阻斷可疑連線並執行系統隔離。經初步評估,此事件對公司整體營運並無重大影響。根據台達電說明,資訊部門近日偵測到海外子公司的資訊系統出現異常登入企圖。進一步調查後確認,部分系統遭受網路攻擊,存在業務相關資料及員工個人資訊外洩的風險。公司已立即展開資安防護程序,並加強監控異常行為,以維持資訊系統的安全穩定。台達電表示,事件發生後,已同步與專業資安顧問合作,完成系統的全面清查與風險評估。目前所有受影響系統均已完成資安檢視並恢復正常運作。公司也指出,海外子公司營運未受影響,整體資訊系統亦維持正常。面對此次疑似駭客入侵事件,台達電強調,已採取多項即時應對措施,並持續強化網路監控與存取權限管理,提升整體資訊基礎架構的資安防護能力,以防範未來類似風險發生。
酷澎爆大規模個資外洩案臨時代表現身 涉嫌毀滅證據遭警方調查
南韓電商龍頭酷澎(Coupang)2025年底爆發大規模個人資料外洩事件,臨時代理執行長羅傑斯(Harold Rogers)因涉嫌銷毀證據多次被傳喚未到,今(30)日下午首度以嫌疑人身分到案,接受警方調查。經成立專案小組約1個月後,終於正式展開調查。根據韓媒《韓聯社》報導,首爾警察廳酷澎調查專案小組今日下午傳喚羅傑斯到案說明,羅傑斯首度現身,抵達警察廳後僅以英文簡短表示,酷澎將一如既往全力配合韓國政府的調查,也會誠實接受警方詢問,隨即進入偵訊室,未回應韓媒關於外洩規模與是否認罪等提問。相較於不久前在國會聽證會上,曾對議員情緒激動、語氣強硬的態度,羅傑斯此行顯得格外低調。外界分析,主要因為他已經兩度拒絕警方傳喚後,第三次才出面應訊,選擇避免講太多,可能是為降低爭議擴大。同時酷澎相關調查已延燒為韓美貿易與外交層級關注議題,也使公司高層更傾向採取保守應對策略。警方指出,羅傑斯涉嫌在個資外洩事件後,對外發布自家調查結果,宣稱僅約3千筆資料遭外洩,卻被質疑藉此干擾政府與警方調查。經南韓警方調查結果,確定有約3370萬個用戶受影響,外洩個資包含姓名、地址和電子郵件;受害者規模與酷澎提供的數量有巨大差距;因此警方懷疑酷澎曾私下接觸在中國的涉案人士,並回收筆電進行內部鑑識,意圖隱匿或縮小事件規模。此外,羅傑斯先前在國會聽證會上聲稱,自行調查是依國家情報院指示進行,但相關說法已遭國情院否認,警方也不排除追加偽證相關責任。檢警同時調查其是否曾指示淡化2020年過世的酷澎物流員工工安責任。由於調查需透過口譯進行,警方預期訊問時間將相當冗長。外界關注羅傑斯是否在調查結束後再度出境,以及警方是否視案情進展進行二度傳喚。另一方面,勞工團體與公民團體當天也發起行動,自酷澎總部步行至青瓦台周邊,呼籲政府徹查個資外洩與企業責任問題。