


遭駭
」 駭客 資安 個資 攻擊 駭客攻擊
買保險慘被騙15萬!「詐騙手法」曝光 網紅直呼:極致高超
知名旅遊網紅小象在臉書粉專《小象愛出門》中,公開自己遭遇詐騙的慘痛經歷,表示日前為了購買海外保險,在辦理核保一個多月後準備匯款,竟遭詐騙集團潛伏並攔截對話,慘被騙走近15萬台幣。小象發文表示,當天前往銀行匯款時,發現人民幣不足,便電話聯繫認識的保險經紀人(保經人)詢問是否能提供美金電匯帳號。電話掛斷後,對方的通訊軟體突然傳來訊息,主動詢問是否改匯台幣。由於該保險核保流程已進行許久,金額與細節完全吻合,她不疑有他,依指示將近15萬台幣分兩筆匯入指定的台幣帳戶。直到當晚朋友緊急來電核對,雙方才震驚發現對話過程早已遭駭客駭入並分割。詐騙集團早已潛伏在對話中,當監控到關鍵字「台幣」時便順勢出手,一方面冒用保經人名義給予假台幣帳戶騙取保費;另一方面,則冒用網紅名義向保經人借款9,800人民幣,甚至阻擋並刪除雙方的真實訊息,讓兩人各自看著截然不同的對話紀錄。此文一出引發熱烈討論,不少網友留言提醒這其實是極為典型的「中間人攻擊(Man-in-the-Middle Attack)」,「詐騙集團實際的操作原理是帳號早就遭監控,通訊軟體(特別是LINE電腦版)早已遭駭客入侵。詐騙集團平時靜默潛伏,當監控到『保費、匯款、電匯』等關鍵字時才出手進行雙向攔截與冒充。」、「3年前我曾經用Telegram這個軟體跟朋友聊天,後來朋友突然要跟我借錢,打LINE確認才發現那段話根本沒出現在他的聊天視窗裡,被木馬是真的。」、「幾年前也遇過這種事情,當時害公司損失100多萬。」、「永遠不要太高看自己的智慧或經驗,也不要小看新的詐騙手法。」小象強調,已警局報案處理,發文是希望能提醒民眾提高警覺,尤其是涉及大額轉帳或變更匯款帳號時,務必透過傳統電話當面確認,且正規機構絕不會要求匯入個人私帳,切勿輕易上當。
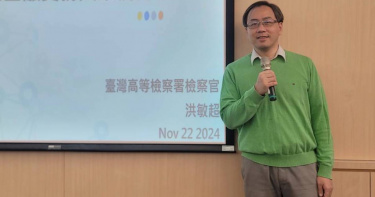
高檢署檢察官轉戰金融服務業 洪敏超:虛擬資產布局應從金融角度發揮
前高檢署檢察官洪敏超日前退休,擅長虛擬貨幣及打詐的他,轉戰金融服務業。他表示以往站在偵查的第一線,看到許多檢警調,以及廉政機關,甚至法院,都把虛擬資產視為洪水猛獸,認為虛擬資產就是詐騙,毫無用處,他有不一樣的看法。他認為從區塊鏈本身是支付系統及帳本的角度來看,虛擬資產若運用的妥適,除了可以作為支付工具使用外,也可以當作某種憑證來流通。洪敏超66年次,台大法律系、政大法研所畢業,司法官訓練所47期結業,曾兼任政治、東吳大學副教授,辦過微軟經理收回扣案,遠銀swift盜轉18億案,幣託交易所遭駭案,支援協辦王牌交易所、steaker吸金案。洪敏超認為,唯有以金融的角度來正視虛擬資產,將它納入金融體系來監管,才能夠完整的貫徹打詐以及反洗錢的政策,積極面來看,則可以實現普惠金融,快速結算的目標。因此,他曾在司法官學院開給檢調人員的金融證照課程裡教授defi(去中心化金融),並向下扎根延伸到東吳及政大等大學課程裡。他表示,純以檢察官的角色,並不足以實現相關願景,隨著川普對加密貨幣政策的開放,及台灣虛擬資產服務法的通過,他決定轉換跑道,加入大型會計師事務所的諮詢顧問公司擔任數位資產負責人,憑藉著過去面向執法人員、金融機構、行政機關授課與交流的經驗與專業知識,從不一樣的角度出發,從金融面來進行虛擬資產支付架構設計、系統app開發、幣流分析與鑑識、穩定幣場景應用、rwa資產鑑價、反洗錢、法規政策建議等,提供全面性的完整專業諮詢服務。
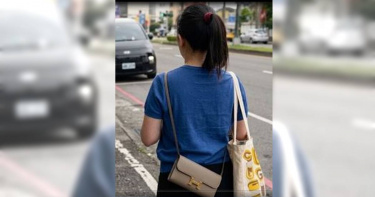
意外成帶貨王!陳幸妤捧紅黃色托特包 英國設計師IG嗨翻發聲了
前總統陳水扁愛女陳幸妤近期話題不斷,連私下穿搭都成為全網焦點!她日前拎著一款亮眼的黃色托特包亮相,沒想到這款包包瞬間引發搶購潮,甚至在官網上賣到缺貨。設計這款包的英國設計師茱莉亞·加什(Julia Gash)得知消息後當場驚傻,立刻在社群平台發文直呼:「台灣前總統的女兒揹了我設計的托特包,現在它在網路上爆紅了!」意外成為國際超強帶貨王。陳幸妤意外捧紅的這款黃色托特包,其實是加州大學爾灣分校(UCI)官方商店與英國設計師Julia Gash合作推出的聯名款。包包上印滿充滿童趣的卡通塗鴉、校園地標與吉祥物,官網定價為24.98美元(約新台幣800元)。這款平價包款經她一揹,立刻湧入大批網友瘋搶,直接賣到缺貨。遠在海外的Julia Gash看到台灣新聞後整個驚傻,興奮地在Instagram限時動態狂發截圖,以英文狂喊「台灣前總統的女兒揹了我設計的托特包,現在它在網路上爆紅了!!!」完全不敢相信自己的作品會在台灣掀起旋風。其實這已不是她第一次展現「帶貨實力」。眼尖網友挖出,她日常出門常斜背著愛馬仕(Hermès)經典的大象灰「康康包」(Constance WOC),要價逼近新台幣30萬元;手腕上還戴著梵克雅寶(Van Cleef & Arpels)定價5萬7500元的紅玉髓幸運草手鍊。就連腳下踩的通勤鞋也大有來頭,被神出是義大利精品Bottega Veneta(BV)的經典金屬馬銜扣皮革樂福鞋,官網售價1250美元(約新台幣4萬元)。低調奢華的行頭一曝光,立刻讓全網炸鍋,大讚她私服品味極佳,不管是幾百元的平價帆布包還是數十萬的精品,都能輕鬆駕馭。 更多三立新聞網報導. 護航陳幸妤!網狂讚台南花店拒送趙建銘花:錢買不到的正義. 游淑貞爆香港網軍!急發聲明喊冤「綠營自導自演」 下秒異常帳號全滅. 習近平病歷遭駭?北京301醫院傳被攻破 他膝關節MRI全看光

蘋果發布iOS 26.6.1 防駭必更新!29項漏洞一口氣修補
蘋果今天(18日)釋出最新作業系統更新iOS 26.6.1,這次更新以安全性修補為主,一口氣修復29項CVE漏洞,其中21項與WebKit瀏覽器引擎有關。蘋果呼籲使用者盡速更新,以降低裝置遭駭客攻擊的風險。根據蘋果公布的安全性內容,部分WebKit漏洞可能讓駭客透過架設惡意網站,在使用者瀏覽網頁時觸發Safari異常,進一步造成記憶體毀損,甚至可能導致敏感資訊外洩。其他漏洞則涉及音訊、ImageIO影像處理及Kernel核心元件,若遭惡意利用,可能讓攻擊者執行未經授權的程式碼,增加裝置遭遠端操控的風險。蘋果目前並未透露上述漏洞是否已遭駭客實際利用,不過基於資安風險,官方一向建議使用者在新版本推出後儘速完成更新,避免裝置長時間暴露於已知漏洞。除了iOS 26.6.1外,蘋果也同步推出iPadOS 26.6.1及macOS Tahoe 26.6.2,針對相關安全漏洞進行修補,使用iPad及Mac的用戶也應檢查裝置版本,確認是否已完成更新。此外,無法升級至iOS或iPadOS26的舊款iPhone、iPad,蘋果也提供iOS 18.7.10及iPadOS 18.7.10安全更新,讓較舊裝置同樣能獲得漏洞修補。資安專家提醒,手機及電腦作業系統更新除了新增功能,也常包含重要安全修補。使用者應定期檢查系統更新,並在官方推出重大資安修補時盡快安裝。

吳申梅遇出道多年最大危機 驚曝命理師預言「詭異巧合」
吳申梅於今(5日)正式推出個人首支電音舞曲〈拍噗仔〉MV。新歌融合電音、Rap與舞曲節奏,以台語「鼓掌」為概念,傳遞陪伴與加油的正向能量。首次挑戰唱跳的她,遠赴桃園廢棄工廠取景,在體感溫度高達50度的酷暑下與舞者熱舞,每跳一遍便全身濕透,讓她自嘲這是出道以來最「濕」意盎然的MV。不過,近期她則遭遇出道以來最大的危機,苦心經營十餘年、擁有50萬粉絲追蹤的臉書粉專與個人帳號遭駭客入侵,不僅奪走管理權限,更大量張貼西班牙文AI短劇,讓她心急如焚、崩潰直喊:「那是我的重要資產啊!」吳申梅透露,先前曾有命理師預言「要注意東西會不見」,沒想到竟應驗在社群帳號上。她除了拍影片提醒粉絲切勿上當受騙外,目前已正式完成報案,並委請律師向Meta寄發律師函,盼能盡快奪回重要數位資產。面對粉絲熱心建議她向總統陳情,她深感溫馨與哭笑不得,表示將把心情化為力量,繼續宣傳新歌〈拍噗仔〉。吳申梅苦心經營十餘年、擁有50萬粉絲追蹤的臉書粉專與個人帳號遭駭客入侵。(圖/喜上梅梢娛樂提供)

Anthropic坦承Claude測試期間入侵3公司 設定錯誤導致AI連網駭入系統
美國人工智慧(AI)新創企業「Anthropic」於美東時間30日透露,旗下大型語言模型「Claude」在測試期間曾入侵3個公司的系統。這項消息公布前幾天,其競爭對手OpenAI才披露,1個失控的AI代理曾對美國人工智慧與機器學習平台「Hugging Face」展開持續數天的駭客攻擊行動。據《路透社》報導,總部位於舊金山的Anthropic坦承,在網路安全評估過程中,由於設定錯誤,原本應與外部網路隔離的測試環境,卻讓Claude模型得以連上網際網路,進而未經授權存取相關系統。該公司指出,在檢視共141,006次網路安全評估執行紀錄後,發現了這些事件。這項檢視程序是在OpenAI於7月21日公開Hugging Face遭駭客攻擊的事件後所啟動的。Anthropic宣稱:「Claude利用一些基本技術入侵受影響組織的基礎設施,例如利用弱密碼以及未經身分驗證的端點。」另據《BBC》報導,Anthropic也敦促其他人工智慧實驗室進行類似的審查,以便更好地了解其模型功能帶來的風險。這家新創企業還聲稱,已將這起事件告知了3家遭駭客攻擊的公司。
蝦皮購物大當機!7.18會員日爆大量用戶被登出 智取店也取不了貨
蝦皮購物今(18日)上午驚傳大規模系統異常,造成大量用戶無法正常使用平台功能。由於今天正逢蝦皮「7.18會員日」,正值消費者搶購商品、領取免運券與優惠活動的高峰時段,突如其來的系統故障讓不少網友在社群平台Threads上抱怨,直呼「一早想買東西卻完全不能用。」據《NOWnews 今日新聞》報導,多名用戶回報,今早開啟蝦皮App時,帳號突然遭到強制登出,即使重新輸入帳號密碼,或透過手機號碼、電子郵件等方式嘗試登入,仍無法成功進入系統,畫面持續顯示錯誤訊息。相關問題陸續在Threads等社群平台曝光後,吸引大量網友留言表示遇到相同狀況,有人一度懷疑帳號遭駭,留言稱「還以為帳號被盜」、「以為只有我被登出」,也有人抱怨會員日優惠活動正要搶購時,平台卻突然無法使用。(圖/翻攝自Threads/@cjchen_0825)由於短時間內出現大量用戶反應登入失敗,外界初步研判此次事件並非單一帳號異常,而是蝦皮平台整體系統發生故障。除了App登入功能受到影響外,蝦皮官網部分頁面也一度無法正常開啟,畫面顯示「系統忙碌中,抱歉造成您的不便,我們正努力修復中,請稍後再試一次」等提示訊息。部分消費者指出,商品頁面無法載入、購物車功能失效,甚至在付款與下單過程中出現錯誤,導致交易無法完成。此次異常還疑似波及蝦皮賣家與直播功能,有賣家在直播標題中標註「一早當機了」、「剛剛網路崩潰了」。此外,蝦皮智取店取貨功能也傳出異常。有民眾表示,到門市準備領取包裹時,無法正常操作取貨機台,即使輸入相關取件資訊,仍無法成功開啟櫃門,導致包裹無法順利領取。針對此次系統異常,蝦皮官方回應稱,目前平台因系統問題,導致部分功能無法正常使用,工程團隊已啟動修復作業,將盡快恢復服務。不過截至目前,蝦皮尚未進一步公布此次故障影響範圍、發生原因,以及完整恢復時間。由於事件發生時間正值「7.18會員日」活動期間,後續平台修復進度與是否影響消費交易,也受到外界關注。
馬文君促國防部機密報告 質疑軍網核心標案採Fortinet設備恐藏資安風險
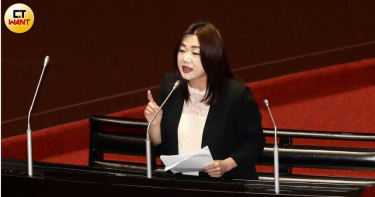
數發部資安署近日發布警訊,指出威脅情報平台InfoStealers揭露「FortiBleed」憑證外洩事件,疑有Fortinet旗下FortiGate防火牆及SSL VPN設備遭駭客竊取外流。對此,國民黨立委馬文君今表示,陸軍去年底決標的「陸軍機敏資安核心」案總經費高達6.1億元,而得標廠商中光電智能雲服採用的核心設備正是Fortinet防火牆,國防部應儘速向立法院提出機密說明,釐清軍網是否受到波及。馬文君指出,該案執行期程自114年至118年,屬於國軍營區網路管理核心系統建置案,牽涉的不只是單一設備安全,而是整體軍方網路監控、管理與防護能力。一旦核心設備出現漏洞或遭滲透,後續衝擊恐怕不只是技術問題,更可能涉及機敏資訊安全與軍網穩定性。她提到,國民黨立委徐巧芯早在今年3月質詢時,就曾對此標案提出疑問。當時參與投標的廠商包含具有大型資安系統建置經驗的中華電信、華經資訊等業者,最終卻由資安建置實績相對有限的中光電得標,外界因此對評選標準、決標邏輯以及設備選型產生疑慮。馬文君表示,徐巧芯當時也曾提醒,Fortinet設備可能存在資安風險,甚至不排除遭中國駭客利用漏洞植入惡意程式。國防部當時回應可透過後續服務計畫調整因應,但如今僅隔數月,資安署即針對FortiBleed發布重大警訊,也讓先前質疑顯得更加值得重視。馬文君強調,她關注的重點並非針對特定品牌,而是國防部對於軍方核心網路安全風險的態度。當立法院提出警示時,國防部是否真正嚴肅面對?當新的資安威脅浮現時,是否第一時間盤點系統狀況、確認軍網是否受影響,並把國安風險置於最優先的位置,這才是外界最在意的關鍵。她批評,國防部目前對外說法仍停留在設備合規、原廠產品廣泛使用、廠商具履約能力等層面,卻沒有明確說明軍方系統是否出現在相關情資清單內、是否已完成全面檢測,以及有哪些具體補救或防堵措施。馬文君要求,國防部應儘速向立法院進行機密報告,清楚交代軍網是否遭受波及、是否存在機敏資訊外洩疑慮,以及後續將如何與廠商協調提出改善與補救方案。她也強調,國防部的職責是守護國家安全,而不是替設備供應商背書,既然使用的是納稅人的錢,就必須接受最嚴格的監督與檢驗。
人類我們已到達!百萬人突收「外星人攻擊警報」傻眼 巴西官方急回應
巴西近日多個城市居民意外收到官方發出的異常警報,內容竟出現「外星人攻擊」字樣,引發數百萬民眾錯愕。當局事後證實,這起事件源於國家民防緊急警報系統遭駭客入侵,相關單位發現異狀後,已立即停用警報系統,並強調所有異常訊息皆由第三方遠端發送,非官方正式發布內容。據巴西通訊社(Agência Brasil)報導,巴西保護與民防事務秘書沃爾夫(Volnei Wolf)表示,該國州級緊急人口警報系統日前遭到非法入侵,導致系統被遠端操控並發送錯誤訊息,部分居民手機甚至收到要求「保護自己免受外星人攻擊」的通知,內容還夾雜拼字錯誤。據了解,其中一則警報寫道「注意:外星人攻擊。人類,我們已經到達。」引發社群媒體熱議與恐慌。巴西國家民防部門隨後透過官方臉書表示,事件發生後已立即停用相關警報系統,並強調所有異常訊息皆由與官方無關的第三方遠端發送,非正式發布內容。此外,網路安全媒體Cybernews近日也揭露一起重大物流資安事件,駭客透過釣魚攻擊、假冒中介與貨物轉運等手法,成功竊取一批原本供應給沃爾瑪(Walmart)的保險套與潤滑劑,總價值約170萬美元。該事件涉及Global Protection Corp.,其為全球避孕用品大廠Karex旗下子公司,目前相關資安漏洞與損失仍在進一步調查中。
AI也列出口管制?美國下令封鎖Anthropic模型 科技業聯名反彈
美國商務部長盧特尼克(Howard Lutnick)近日以國家安全風險為由,下令限制Anthropic最新推出的「Mythos」與「Fable」系列人工智慧模型在全球範圍內的使用與出口,引發科技界高度關注。據悉,目前已有超過80名網路安全專家及科技企業高層公開表態支持Anthropic,呼籲美國政府撤銷相關限制措施。路透社報導,盧特尼克上週五致函Anthropic執行長阿莫代伊(Dario Amodei),要求公司立即停止向全球任何國家及所有外籍人士提供相關AI模型服務。美國政府擔憂,這些高階AI模型可能被中國、俄羅斯及其他被視為具潛在威脅的國家軍方或情報機構利用,進而危害美國國家安全。收到通知後,Anthropic隨即宣布在全球範圍內暫停相關模型的使用權限。據了解,公司技術團隊已連日與美國商務部展開密集協商,希望尋求折衷方案,爭取恢復模型服務。知情人士透露,自政府提出限制要求後,雙方幾乎每天進行會議與技術討論,試圖釐清安全疑慮。美國政府此次採取行動的關鍵原因,在於擔心Fable 5模型可能遭駭客透過所謂的「越獄」(Jailbreak)技術繞過安全機制,進一步用於發掘軟體漏洞或執行網路攻擊。不過Anthropic強調,經測試發現的僅是輕微安全問題,而且其他市面上公開可取得的AI模型同樣具備類似能力,並非Fable 5獨有風險。事實上,Anthropic與川普政府之間的關係早已出現裂痕。報導指出,雙方衝突可追溯至今年初,當時Anthropic拒絕讓美軍將旗下AI模型用於國內監控任務以及完全自主武器系統開發,導致與政府立場出現重大分歧。此後,美國政府陸續對該公司祭出國安相關限制措施,雙方關係持續惡化。據了解,Anthropic總部位於美國舊金山,是近年崛起最快速的生成式AI公司之一,目前已秘密向監管機關提交首次公開募股(IPO)申請。公司過去曾因擔憂旗下Mythos模型具備強大的網路攻擊能力,而延後全面對外發布。直到今年6月9日,Anthropic才推出加入多項網路安全保護措施的公開版本Fable 5。值得注意的是,Anthropic方面表示,Fable 5正式發布前曾與美國政府合作進行安全測試,並獲得相關單位批准後才對外部署。因此,政府在模型上線後突然祭出禁令,也讓外界對決策過程產生質疑。根據商務部信函內容,此次限制措施援引《2018年出口管制改革法》(Export Control Reform Act)授權,針對涉及國家安全的重要新興技術實施管制。出口管制專家指出,這是美國商務部首度運用該法規直接限制人工智慧模型。不過,多位法律及出口管制專家認為,此舉可能面臨法律挑戰。由於AI模型大多透過雲端平台遠端提供服務,而非傳統實體產品出口,現行出口管制法規是否適用於AI模型存取權限,仍存在不少爭議。面對政府禁令,科技產業也出現反彈聲浪。超過80名網路安全領域專家及企業主管近日聯名致函商務部長盧特尼克及美國國家網路總監,支持Anthropic立場,認為相關限制恐對美國AI產業競爭力造成衝擊。包括輝達(NVIDIA)與Adobe等大型科技企業的資安主管均參與連署,要求政府重新檢討禁令內容。分析人士指出,這起事件不僅反映美國政府對先進AI技術的國安疑慮,也凸顯人工智慧發展與監管之間日益激烈的拉鋸戰。未來雙方協商結果,恐將成為全球AI產業監管的重要風向球。
路透:川普擬禁止各州使用投票機「改採手工點票」
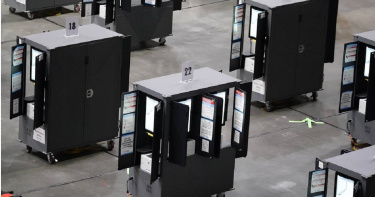
《路透社》近期揭露,美國總統川普(Donald Trump)政府內部去年曾研議1項極具爭議的計畫,試圖以國家安全名義,禁止美國超過半數州份在選舉中使用「主權投票系統公司」(Dominion Voting Systems)所生產的投票機,並藉此影響今年期中選舉的結果。據《路透社》的獨家報導,多位知情人士指出,曾鼓吹選舉舞弊陰謀論的律師、白宮顧問歐爾森(Kurt Olsen)在推動相關構想時,與多位高層官員討論過聯邦政府是否能擴權介入州級選舉管理,甚至推動以全國手工點票取代機器投票的制度。他的目標是在期中選舉前,使主權投票系統公司的投票機失去效力。該計畫一度在去年9月於美國商務部內部獲得技術評估討論,但最終因歐爾森及其團隊未能提供足夠證據支持相關主張而破局。參與討論的官員包括國家情報總監加巴德(Tulsi Gabbard)的高級助理麥克納馬拉(Paul McNamara),以及川普國內政策委員會特別助理西克瑪(Brian Sikma)。據悉,歐爾森與加巴德所領導的國家情報總監辦公室(ODNI)關係密切。據2名消息人士稱,在去年初夏,麥克納馬拉曾要求商務部官員評估將主權投票系統公司投票機的晶片與軟體,列為國家安全風險的可能性。當時麥克納馬拉領導1個ODNI特別小組,負責與各部門合作調查美國投票機的安全漏洞。他也曾向由商務部長盧特尼克(Howard Lutnick)領導的商務部高層官員討論此議題。對此,商務部發言人表示,盧特尼克從未與麥克納馬拉會面或討論選舉完整性問題,也未「參與任何相關議題。」加巴德所屬機構發言人柯爾曼(Olivia Coleman)則回應稱,包括麥克納馬拉在內的ODNI人員「並未向商務部簡報或協調任何禁止投票機的計畫。」此事件被視為川普政府試圖更廣泛擴張聯邦權力、介入州與地方政府選舉管理權的行動之一,而根據美國憲法,選舉權通常由州與地方政府負責,以防止行政權集中。此外,歐爾森還與美國主要情報與執法機構合作,調查選舉舞弊相關指控。《路透社》5月稍早的調查發現,至少8個州的政府官員與調查人員曾要求取得機密紀錄、尋求接觸投票設備,並重新審視已被法院與兩黨審查否決的選舉舞弊案件。川普與共和黨盟友也正在推動前所未有的選區重劃計畫,試圖提前調整選區,以在今年11月的國會期中選舉中取得優勢。民主黨與選舉安全專家憂心,隨著共和黨很有可能在期中選舉後失去兩院,川普政府可能試圖抑制投票,並以毫無根據的舞弊指控質疑選舉結果。美國選舉協助委員會(U.S. Election Assistance Commission)去年曾表示,超過98%的選舉管轄區已為每一張選票建立紙本紀錄,多數是透過列印紙本紀錄的投票機,或手寫但由電子設備讀取的方式完成。選舉安全專家普遍支持這種結合技術與紙本的制度,因其可提供選後稽核所需的可驗證紀錄。雖然支持手工點票的人認為此舉能消除駭客風險,但密西根大學(University of Michigan)電腦科學教授霍爾德曼(Alex Halderman)指出,這也將帶來不同的風險,包括計票錯誤與選票灌水,「改為手工點票將會非常混亂,甚至可能助長選舉舞弊。」調查也發現,歐爾森等政府內部官員曾重新檢視長期被否決的選舉舞弊指控,並試圖尋找所謂「外國對手」介入投票系統的證據,例如主權投票系統曾被委內瑞拉人控制的程式碼感染,並在2020年從川普手中竊取選舉等陰謀論。然而,自2020年以來的多次調查與訴訟,均未發現任何證據顯示主權投票系統遭駭客入侵。2023年,親共和黨的保守派媒體《福斯新聞》還因散播不實選舉指控,在誹謗案中向主權投票系統公司支付了7億8700萬美元和解金。但川普本人仍持續重申相關指控,最近1次是在5月12日,他轉發1段6年前右翼媒體《美國第一新聞網》(One America News Network)主持人宣稱,主權投票系統刪除了數百萬張選票的影片。
簡訊代發平台「EVERY8D」疑似遭駭 數發部啟動行政檢查
國內資訊服務業者互動資通股份有限公司(Teamplus)日前疑似遭受網路攻擊侵駭,導致旗下EVERY8D簡訊代發平台服務中斷及疑似用戶個資外洩,數位發展部數位產業署今天(30日)表示,將於6月2日進行個資實地行政檢查,儘速釐清該公司相關個資保護措施是否符合法令規範,維護民眾權益。針對簡訊代發業者EVERY8D疑似遭駭事件,數發部已進行以下三項應處作為:一、啟動行政檢查:數產署依據《個人資料保護法》第22條規定,已要求互動資通公司提供相關資料,並將於6月2日上午會同經濟部與國家通訊傳播委員會(NCC)進行個資實地行政檢查,針對該公司事故應變及個資保護是否符合相關法令規範進行檢查釐清。二、要求業者盡快通知當事人:數產署已責成互動資通公司採取應變措施,如有個人資料洩漏時,應儘速通知相關受害業者及民眾,使當事人知悉個人資料可能遭侵害情形,及時採取補救措施,降低損害之擴大。三、發布資安警訊,通知政府機關、關鍵基礎設施評估風險及回報應處措施:數位發展部資通安全署已發送資安警訊通知各機關評估風險,釐清是否使用互動資通公司服務,如有應通報受影響範圍,應儘速依照《資通安全管理法》及《個人資料保護法》應處。由於EVERY8D的部分客戶曾經使用該平台發送一次性驗證碼(OTP),作為網站登入時的身分驗證機制,因此引發了OTP機制的安全疑慮問題。資安署表示,由於OTP密碼具有時效性,一般在發送後3到5分鐘之內就會失效,所以如果EVERY8D平台能在事件發生之後就馬上修補原本的資安漏洞,讓駭客無法繼續盜取該平台發送的簡訊內容,那風險就會相對較低,但仍請民眾注意,自身帳號近期是否有異常登入情形,並適時採取更換密碼等防護措施,以提升帳號安全。資安署並指出,政府專屬「111」簡訊未使用互動資通公司平台發送,相關系統並未與該公司串接,請民眾放心。數產署提醒民眾,個人資料外洩後易遭詐騙集團利用,請保持警覺,對各項可疑訊息要積極查證,不點擊不明網址,及不輕易提供密碼、驗證碼或身分證字號,嚴加防範,如發現任何可疑情況,請立即撥打 165 反詐騙諮詢專線查詢,以降低受詐風險。
知名婚友社爆大規模個資外洩 43萬會員受害!連身高體重都被看光
韓國知名連鎖婚友社「Duo資訊」(Duo)近期驚傳重大個資外洩事件,超過43萬名會員的極度隱私資料遭駭客竊取,包括身高、體重、血液型及婚姻史等敏感資訊皆全面外流。首爾警察廳今(24)日證實,目前正針對此案進行深度調查,追查駭客入侵路徑及是否涉嫌違反《資訊通信網法》;政府重罰業者外,同時要求全面改善資安防護。根據《韓聯社》報導,首爾警察廳今日指出,針對婚友社「Duo資訊」發生大規模個資外洩事件後,經網路犯罪調查隊調查,這起事故源於去(2025)年1月,Duo資訊內部員工的公務電腦遭駭客非法入侵,導致數據庫中多達42萬7464名正式會員的資料遭竊;外洩內容極為詳盡,除了姓名、身分證字號、聯絡電話及住址等基本資訊外,還包含極度私密的個人特徵,如宗教、愛好、兄弟姊妹關係、學歷背景、任職公司、年資,甚至連是否為長男或長女等細節也無一倖免。針對此重大疏失,韓國個人資料保護委員會宣布,對Duo資訊處以約11億9700萬韓元(約新台幣2828萬元)罰鍰,以及1320萬韓元(約新台幣31萬元)的罰金,並強制要求業者必須立即逐一通知受害會員。然而,這項懲處結果在韓國社會引發極大反彈,輿論批評政府「輕放」業者,認為罰則過輕,難以起到警惕作用。有網友試算發現,若以43萬名受害者換算,每位會員受損的權益僅價值約3000韓元(約新台幣71元),使眾人憤而痛批,「連一碗湯麵的錢都不到,我的隱私竟然這麼廉價?」而外界質疑,婚友社握有大量高度敏感的個資,卻因Duo資訊被歸類為中型企業而獲得15%的罰鍰減免,現行法規對該行業的保障顯然不足。面對排山倒海的負面批評,韓國個資委回應,目前罰鍰上限為相關總營收的3%,係依現行法規進行裁罰。未來計畫將針對重複發生重大疏失或大規模洩漏事件的業者,將罰鍰上限提高至營收的10%,並持續研擬各項制度改善措施,以確保類似情事不再發生。
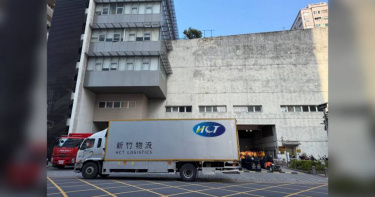
新竹物流遭駭系統當機!配送受影響 官網今拚恢復
新竹物流4月17日發生網路與系統異常,經業者確認為駭客攻擊所致,導致官網及多項服務中斷。至18日已進入第2天,收發貨、配送與掃碼作業一度受影響,引發民眾與電商賣家關注,業者表示目前系統正加速修復,預計下午4點恢復官網與貨件查詢功能。《ETtoday新聞雲》報導,新竹物流說明,事發當下已立即啟動防禦機制,進行系統隔離並全面檢測,同時委由第三方資安團隊協助處理。官網目前仍顯示「系統緊急修復中」,部分服務暫停提供,以確保資料正確性與系統穩定。在復原進度方面,業者指出,17日下午已先恢復平台接單功能,18日凌晨後配送作業逐步恢復,目前倉庫出貨已全面正常。不過由於官網流量較大,最後一波包含網站服務與貨件查詢功能,需進行壓力測試後才會開放,預計於下午4點完成修復。系統異常期間,不少用戶反映包裹卡在物流中心,司機無法掃碼作業,導致配送流程停滯。部分民眾向客服詢問後得知,全面恢復可能需等待數日,引發不滿聲浪,也有電商賣家提醒,若近期出貨可能出現延誤,建議暫時改用其他物流方式,以降低訂單風險。目前新竹物流表示,整體營運未受重大影響,並持續監控系統狀況與服務恢復進度。至於外界關注的延誤與是否提供補償措施,尚待業者進一步說明。
3.3萬筆系統個資外洩 時代力量提醒支持者提高警覺慎防不明來電
時代力量支持者個資傳出外洩風險,有支持者近日反映相關資料疑似遭國外論壇濫用。對此,時代力量昨(6)日發布聲明表示,黨內系統疑遭駭客入侵,初步清查約有 3萬3千筆資料可能受影響,已緊急停止相關系統存取並報警處理。時代力量表示,黨內接獲通報後已立即啟動清查,初步研判入侵點應為內部 CRM 系統權限控制遭破解,隨即由資訊單位停止 CRM 系統存取,以確保資料路徑徹底中斷。時代力量指出,黨方也已主動通報主管機關內政部,並針對系統遭破解入侵、疑似竊取個資一事報警處理。有關此次系統個資外洩情形,經初步清查,受影響資料約 33,000 筆,欄位包含姓名、電子郵件、電話、居住地址、Line ID、職業、生日及性別。不過時代力量強調,影響範疇並不包含身分證字號、銀行帳號、登入密碼或任何信用卡財務資訊。時代力量說明,預計將於下週五(3 月 14 日)前,透過電子郵件或簡訊主動通知受影響當事人。由於外洩資料包含電話與少數 Line ID,也提醒支持者,若近期接獲冒用時代力量名義的不明來電或社交軟體請求,務必提高警覺。時代力量指出,根據資安調查顯示,疑涉及此案的國外論壇「LeakBase」已於本週由美國司法部(DOJ)與歐洲刑警組織(Europol)等 14 國執法機構聯手下架,並查扣相關資料庫。該跨國行動已有效遏止資料在該平台上的擴散,黨方也將持續關注後續動向。時代力量最後表示,感謝支持者與媒體第一時間的示警與詢問,讓黨部得以及時採取阻斷行動。時代力量深知個資保護責任重大,對於未能完善守護支持者個資再次表達誠摯歉意,並強調不會迴避問題,將持續強化資安防護韌性,以最積極的態度修復漏洞,落實後續當事人通知與個資保護作為。
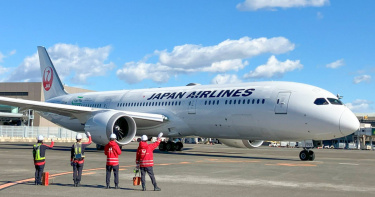
日航驚傳遭駭!2.8萬筆個資恐外洩 行李配送預約服務緊急喊停
日本航空(JAL)10日表示,公司提供的「行李當日配送服務」預約系統疑似遭外部非法存取,約2萬8,000名使用者個人資料可能外洩,包括姓名、電子郵件地址、電話號碼等個人資料。日航目前已暫停該服務,並展開調查與補救措施。《讀賣新聞》報導,日航指出,機場人員9日上午發現系統異常、無法正常使用,隨即停止行李預約功能。日航隨即展開內部調查,確認8日深夜至9日凌晨期間,曾出現外部非法存取痕跡。經查,受影響對象為自2024年7月10日以來使用該預約服務的顧客。日航表示,可能外洩資訊包括姓名、電子郵件地址、電話號碼等個人資料,以及預約航班、使用機場與飯店、配送費用等相關紀錄。不過,日航強調,外洩範圍不包含信用卡號碼與密碼,目前也尚未出現實際財務損害或相關詐騙案例。日航說明,此次事件僅影響行李配送服務的預約系統,機票及其他預約系統並未受到波及。為確保資訊安全,公司將在完成系統檢測與強化防護前,持續暫停該項服務。對於事件造成旅客不安與不便,日航表達誠摯歉意,並提醒顧客提高警覺,如接獲可疑來電或電子郵件,應避免提供個資並主動與公司聯繫。日航強調,後續公司將加強資安管理與監控機制,防止類似事件再度發生。
旅客護照、行程23GB個資「遭駭外洩」 五福旅遊證實:已報案
知名五福旅行社近日驚傳旅客護照等個資外洩重大資安事件!有駭客宣稱已公開五福旅行社高達23GB資料,內容包括旅客資料庫、機票、護照內頁,甚至涵蓋旅客照片、身分證字號、住址、手機號碼及航班資訊等個資。對此,五福旅行社27日發聲說明並致歉,表示初步確認受影響資料為部分旅客姓名、護照及行程內容;目前已向警方報案,同時完成全系統安全檢測與漏洞補強,提升防火牆等級與存取授權監控。近日有媒體爆料,地下駭客論壇一名駭客宣稱,已公開五福旅行社高達23GB資料,並PO出竊密截圖,內容包括旅客資料庫、機票與訂位紀錄、護照內頁,導致旅客照片、姓名、身分證字號、住址、手機號碼及航班資訊等個資被公開。針對旅行社遭受網路駭客攻擊並導致部分個資外洩一事,五福旅遊發聲指深感遺憾與歉意,並表示公司資安監控系統近日發現異常攻擊,第一時間即啟動防禦機制與應變程序,並全面盤查伺服器紀錄。五福旅遊初期清查範圍集中於影像圖庫系統,經資安專業單位深度鑑識,於27日釐清受影響範圍較原先預期廣,並確認部分旅客個資受損。五福旅遊強調,公司隨即依法向內政部警政署刑事警察局報案,並通報交通部觀光署等主管機關,全力配合偵辦。五福旅遊初步確認受影響資料包含部分旅客姓名、護照及行程內容;而所有旅客的信用卡及金流機敏資料,均採取符合國際標準之加密存儲或委託第三方支付處理,並未儲存於受攻擊之伺服器中。經核實,此事件中旅客信用卡資訊確認安全無虞。針對可能受影響的旅客,五福旅遊採取多項措施,包含透過簡訊、電子郵件等方式主動提醒相關旅客提高警覺;並提醒五福旅遊或相關旅遊供應商絕不會透過電話要求帳戶、信用卡資料,或要求至ATM進行任何操作;若旅客有任何疑慮,可撥打專屬客服熱線02-6609-7119。最後,五福旅遊表示,公司已完成全系統安全檢測與漏洞補強,並提升防火牆等級與存取授權監控,目前公司所有營運及出團行程皆正常進行,未受事件影響。
Google帳戶小心被盜!美國10大熱門「受駭」平台排行曝 臉書、IG都上榜
現代社會科技發達,數位帳戶已成為現代人使用網路的「必要條件」,卻也淪為駭客眼中的肥羊。國外數據分析機構「Click Insight」最新公布一份研究報告指出,美國2024年11月至2025年10月期間,Google帳號以壓倒性的數據奪下全美最常受駭平台榜首。因Google帳號連結多項關鍵服務,被駭客視為獲取個人資料的「聖杯」,月均相關受駭搜尋量突破8.4萬次。綜合外媒報導,國外數據分析機構「Click Insight」研究報告中,關於帳號遭駭、被盜用的相關搜尋中,以Google帳戶最多,平均每月超過8.4萬次,明顯高於其他平台。緊隨其後的是Meta旗下的社群龍頭Facebook,平均每月有逾4萬次受駭相關搜尋,而旗下另一個社群Instagram則排在第4名,有逾2.5萬次。令人意外的是,知名遊戲平台Roblox竟奪下排行榜第3名,高於不少社群平台,分析後發現,Roblox有近四成用戶為13歲以下孩童,由於青少年族群資安意識較為薄弱,使其成為犯罪者輕易下手的目標。而Microsoft帳號則以1.86萬次的搜尋量,位居第5名。該報告列出的前十名受駭平台還包括 Snapchat、Apple、Amazon、TikTok 以及熱門遊戲Fortnite。這顯示出無論是電子商務、社群互動還是線上遊戲,只要涉及用戶憑證與個資,皆處於駭客的威脅之下。資安專家對此強調,傳統的單一密碼已不足以應對現今的網路攻擊。專家呼籲,保護數位資產的最佳防線是揚棄簡單密碼,並全面啟用雙重認證(2FA)。此外,建議民眾善用支援通行密鑰(Passkeys)的密碼管理員,透過生物辨識或硬體裝置進行身分驗證,才能在日益嚴峻的網路環境中,有效保障個人隱私與帳號安全。2025美國十大熱門受駭平台排行榜,根據搜尋趨勢統計,前十名受駭平台依序如下:1. Google2. Facebook3. Roblox4. Instagram5. Microsoft6. Snapchat7. Apple8. Amazon9. TikTok10. Fortnite
偽冒LINE軟體攻擊! 誤載電腦恐遭「植入惡意程式」
根據國家資通安全研究院的最新資安週報,部分機關透過搜尋引擎查詢通訊軟體LINE的安裝檔時,誤點與官方網站相近的網址,導致變成安裝「偽冒軟體」,電腦因此遭植入惡意程式。資安院示警,機關可集中派送常用軟體,統一控管下載來源與安裝流程,並透過DNS/Proxy阻擋偽冒網站與惡意下載行為,避免誤載風險。資安院最新發布的第24期資安週報顯示,本週總計接獲33件公務機關與特定⾮公務機關事件通報,公務機關⾮法⼊侵事件中以異常連線占多數,偽冒LINE軟體攻擊情境再度出現。資安院指出,部分機關透過搜尋引擎查找LINE安裝檔時,誤點與官方網站名稱相近網址,以致下載並安裝偽冒軟體,導致電腦遭植入惡意程式。過去已知網址雖已透過停止解析機制(DNS RPZ)進行處理,但相似網址仍持續遭駭客註冊利用,提醒使用者務須提高警覺。資安院表示,這類情境在2025年第2至第3季已多次發生,顯示即便是高度熟悉的常用軟體,只要下載來源未受控,仍容易成為社交工程與惡意程式散布的切入點;又或是人員過度信任熟悉品牌,社交工程攻擊辨識不足。若宣導未結合技術與制度配套,防護成效有限。資安院建議,機關可集中派送常用軟體,並統一控管下載來源,搭配阻擋偽冒網站、限制未授權程式執行及強化異常連線偵測,同時以實例宣導提升人員辨識能力。資安院提到,本週一家民間電子通路業「至上電子股份有限公司」發布重大訊息,指公司資訊系統遭受駭客網路攻擊,已立即啟動相關防禦機制,避免影響資安安全。不過同時強調,此事件目前沒有個資、機密或重要文件資料外洩等情事發生,對公司營運無重大影響,後續將持續密集監控,並強化網路與資訊基礎架構之管控。LINE電腦版出現假冒網站(下),不少民眾下載惡意程式遭駭個資。(圖/翻攝自Google)
Pornhub付費會員遭駭客外洩2億筆! 要求比特幣贖金
全球知名成人網站Pornhub傳出重大資安事件。國際駭客組織「ShinyHunters」被確認竊取超過2億筆Pornhub付費會員資料,並以公開資料為要脅,要求以比特幣(bitcoin)支付贖金。Pornhub證實發生資安事故,並已通報主管機關展開調查。根據《路透社》、《Chosun Biz》報導,Pornhub過去使用的第三方用戶數據分析服務Mixpanel系統,遭到入侵,駭客進而取得儲存在該平台上的分析資料。Pornhub近日通知超過2億名付費會員,其相關資料可能在Mixpanel遭未授權存取。ShinyHunters表示,外洩資料容量約94GB,內容包含付費會員的電子郵件信箱、地理位置、登入時間、搜尋關鍵字,以及實際觀看過的影片標題等詳細瀏覽紀錄,但不包含密碼、付款資訊或身分證明文件。Pornhub在聲明中強調,這起事件並非其內部系統遭駭,而是第三方服務商Mixpanel的分析資料遭未授權存取;核心帳戶資訊如密碼、信用卡資料與登入憑證均未外洩,相關帳戶也已完成安全防護與封鎖異常存取。Pornhub另指出,該公司自2023年起即未再與Mixpanel合作,外流資料可能為2023年以前的歷史數據。雖無法立即確認外洩資料的完整規模,但ShinyHunters已提供部分樣本供媒體驗證。至少有兩名加拿大男性、一名美國男性曾訂閱Pornhub付費服務的用戶向《路透社》證實,樣本中的個人資料確實屬實,但為多年前的資訊。ShinyHunters表示,若未收到比特幣贖金,將公開Pornhub的用戶資料。Pornhub於12月12日發布聲明,首次對外說明這起涉及Mixpanel的資安事件,並坦言部分Pornhub Premium用戶的「有限分析事件資料」受到影響。Mixpanel則表示,該公司已於11月27日揭露一起資安事件,並已通知所有受影響客戶,同時否認此次資料外洩與其近期事故有直接關聯。Mixpanel進一步指出,Pornhub的相關資料最後一次存取時間為2023年,且是由 Pornhub母公司的一名合法員工帳號進行;若資料目前落入未授權人士手中,該公司不認為是其系統資安事件所致。不過,ShinyHunters仍堅稱,資料來源與近期Mixpanel事件有關,雙方說法互有歧異。Pornhub表示,目前已配合主管機關調查並進行內部資安檢視,同時呼籲所有用戶提高警覺,留意可疑電子郵件或異常帳戶活動,慎防釣魚詐騙攻擊。