


存取
」 AI 資安 個資外洩 駭客 Meta
漢來美食爆資安事件!委外線上商城訂單資料外洩 官方:慎防詐騙
知名餐飲集團漢來美食(1268)昨(10)日晚間發布重大訊息,表示旗下線上購物商城委外服務廠商順立智慧(CYBERBIZ)資料庫部分資料遭未經授權異常存取,涉及漢來線上購物商城部分消費者訂單資料,目前已啟動資安應變機制,並透過簡訊及電子郵件通知受影響消費者,提醒慎防詐騙。漢來美食指出,公司於11月10日接獲委外服務廠商順立智慧通知,得知資料庫發生異常存取事件,涉及漢來線上購物商城部分消費者訂單相關資料;公司接獲消息後,立即啟動內部資安應變機制與防護措施,將事件影響降至最低。為了保障消費者權益,漢來美食除了在官方網站加強防詐騙宣導,也已透過簡訊及電子郵件通知受影響的消費者,呼籲大家提高警覺,留意可疑電話、簡訊及電子郵件,避免個人資料遭到不當利用。漢來美食在官方網站加強防詐騙宣導。(圖/翻攝自漢來美食官網)漢來美食指出,公司已嚴正要求順立智慧進行全面資安檢視,並採取必要強化措施,後續也會持續追蹤改善情形,加強對委外服務廠商的資安監督管理。至於事件對營運造成的影響,漢來美食透露,截至目前為止,該事件對公司財務及業務尚無重大影響,不過若公司因此事件遭受任何損失,將向委外廠商順立智慧提出求償。
易遊網遭駭「69萬人中招」!歷史訂單資料外流 官方緊急道歉
旅遊電商易遊網證實會員中心遭外部異常網路攻擊,部分歷史訂單聯絡資料遭不當取得,經系統比對及去除重複資料後,受影響人數超過69萬人,可能涉及姓名、電子郵件、聯絡電話及商品訂購資訊。事件曝光時間正逢ITF台灣國際旅展最後一天,易遊網已向主管機關及警政單位通報,並主動通知受影響消費者,同時示警詐騙集團可能利用訂單資料冒充客服或銀行人員行騙。易遊網表示,11月7日主動偵測到會員中心出現外部異常網路攻擊,發現異常後隨即啟動資安防禦及應變機制,完成異常流量攔截與阻斷,同時委請外部第三方資安專業團隊介入調查及數位鑑識,希望進一步釐清攻擊來源與影響範圍。公司也依個人資料保護相關法令,在法定時限內向主管機關及警政單位完成通報,後續將全力配合司法調查,追查不法網路攻擊來源。初步清查發現,遭不當取得的資料來自部分歷史訂單,可能包含消費者姓名、電子郵件、聯絡電話及商品訂購資訊等,經系統比對及去重後,確認影響人數逾69萬人。不過,易遊網強調,訂單資料與金流交易系統採嚴格分離管理,這次事件並未涉及信用卡卡號、安全碼及帳號登入密碼,也不包含身分證字號與護照號碼,目前確認不影響任何交易金流安全。這起事件也發生在國內企業近期接連傳出資安事故之際。數位發展部部長林宜敬9日上午透露,除了電商91APP遭駭客入侵,政府掌握至少還有5、6家業者受害。易遊網同日下午公開說明遭受網路攻擊情況,證實逾69萬人的部分歷史訂單聯絡資料受到影響。儘管信用卡及帳號密碼等資料未受到波及,易遊網仍提醒,外流的訂購資訊可能成為詐騙集團行騙工具。不法人士可能假冒易遊網客服、銀行或相關人員,利用已掌握的訂單內容降低消費者戒心,再以「訂單異常」、「重複扣款」等理由,要求提供信用卡資訊、簡訊驗證碼,甚至誘導操作ATM或點擊不明網址。針對受影響消費者,易遊網已陸續透過簡訊及電子郵件主動通知,說明相關風險及防詐注意事項。公司特別強調,絕不會透過客服電話、簡訊或電子郵件要求消費者提供帳戶密碼、簡訊驗證碼,也不會要求操作ATM解除分期付款;此次針對資安事件寄出的正式通知簡訊與電子郵件,更不會附帶任何網址連結。因此,消費者若收到自稱易遊網或銀行人員的電話、簡訊或電子郵件,內容夾帶網址,或要求提供信用卡、帳戶資料及驗證碼,都應提高警覺,切勿按照指示操作ATM、網路銀行或進行其他交易。若對訊息真偽有疑問,可直接撥打易遊網官方客服專線412-8001,手機撥打須加02,或撥打165反詐騙專線查證。易遊網表示,完成異常流量阻斷後,後續將進一步全面檢視消費者資料存取權限、系統安全防護及異常流量監控機制,持續提升整體資安防禦能力。針對此次事件引發消費者不安及疑慮,公司也鄭重致歉,強調不會輕忽任何影響消費者資料安全的情況,也不會迴避應負責任,將持續完成調查、配合主管機關及司法單位追查,並向受影響消費者提供必要協助。
女學生控高中師索私密照!電腦雲端都搜出影像 法官「2理由」判無罪
台中1名蕭姓高中教師遭女學生指控,利用師生關係向她索取私密照片,檢警事後搜索,也確實在教師的筆記型電腦、雲端硬碟及隨身碟中查獲相關影像。不過,案件進入司法程序後卻出現逆轉,法院認為,檢方無法證明照片是在女學生未成年時拍攝,也無法排除教師備份資料是為了自清的可能性,最終判決蕭男無罪,全案仍可上訴。判決指出,蕭男原任職於台中某高中,擔任公民與社會科教師。民國109年5月,一名女學生正準備申請大學,將以「女性身體自主權」為主題的備審資料交給蕭男審閱,其中包含1張裸露背部的照片。女學生指控,蕭男起初勸她不要將裸照放進備審資料,沒想到事後卻透過臉書私訊,要求她提供所謂的「私藏版」照片。女學生因此傳送其他私密影像給蕭男。直到民國112年6月,女學生在臉書公開指控蕭男涉及性騷擾及師生戀,事件才正式曝光。校方於發文當天啟動通報及性別平等調查機制,檢警隨後也持搜索票展開調查。警方調查後,在蕭男使用的筆記型電腦、Google雲端硬碟及隨身碟中,查獲女學生的私密照片,以及當年申請大學使用的備審資料。檢方認為,蕭男明知相關影像拍攝時,女學生年僅17歲,卻仍持續保存這些照片,因此依涉嫌無正當理由持有少年性影像罪嫌提起公訴。面對指控,蕭男否認犯罪,辯稱女學生在民國112年公開指控後,為了證明自己清白,才向臉書申請下載雙方自民國109年以來的完整對話紀錄,相關照片只是隨著聊天資料一併備份,並非刻意保存少女性影像。至於隨身碟內的備審資料,則是女學生當年主動交給他審閱,他並不知道其中包含未成年時拍攝的影像。整起案件的司法攻防,關鍵在於照片究竟是在什麼時候拍攝。法官審理時發現,女學生在警詢及法院審判過程中,對於自己未成年時拍攝、傳送的照片數量,前後說法並非完全一致。更重要的是,女學生在民國109年5月傳送照片時,實際上已經年滿18歲,因此檢方若要證明蕭男持有的是少年性影像,就必須進一步證明相關照片確實是在她未成年時拍攝,而非僅憑傳送時間或照片內容推斷。然而,案件調查也遭遇重要證據上的困難。由於女學生當年拍攝照片的原始手機已經不存在,檢方只能將從臉書匯出的照片交由數位鑑識人員分析,但因為取得的檔案並非原始照片,無法從檔案資訊辨識實際拍攝日期。法院另外比對女學生成年前後的照片後,也認為她當時的身形及髮型相近,難以單純透過外觀特徵判斷照片拍攝時的實際年齡。除了照片拍攝時間存在疑點,蕭男保存影像的動機,也是法院審理的重要部分。法院調閱相關電腦紀錄後發現,女學生於民國112年6月4日在臉書公開發文指控蕭男,校方隨即啟動通報程序,而蕭男電腦內相關資料夾的存取時間則落在同月8日。這項時間紀錄與蕭男所辯稱,自己是在事件曝光後,為了因應校方性平調查、保存雙方對話紀錄以證明清白的說法相符,因此無法認定他備份相關影像的行為必然具有違法意圖。台中地方法院審理後認為,檢方提出的證據仍不足以排除合理懷疑,無法證明相關照片是在女學生未成年時拍攝,也不足以證明蕭男持有影像時欠缺正當理由,因此依法判決蕭男無罪。全案仍可上訴。◎尊重身體自主權,請撥打113、110。◎若自身或旁人遭受身體精神虐待、性騷擾、性侵害,請打110報案再打113找社工
Gemini變天了!11月17日起限制「1功能」 這天起無法存取
Google Gemini即將迎來功能調整,習慣使用自訂AI助理「Gems」的民眾可得注意!Google宣布,將從11月17日起陸續把Gems轉換為「技能」(Skills),年滿18歲的個人帳戶使用者將率先受到影響,原有功能預計12月17日正式停止支援。雖然系統會自動轉移既有內容,但新功能設有100MB容量上限,部分檔案也不支援轉換,若未提前備份,重要資料恐在轉移過程中遭到移除。Gems是Gemini提供的自訂AI助理功能,使用者可以依照不同需求建立專屬助手,並加入相關檔案作為參考資料。隨著Google準備以Skills取代原有服務,既有Gem將分階段停止使用,使用者不僅需要適應新的功能形式,也得留意先前上傳的資料能否完整保留。這次異動將從成年個人Google帳戶開始。依照Google公布的時程,11月17日起,這類帳戶建立的Gem將陸續進入唯讀狀態,使用者仍能查看既有內容,但無法繼續使用、編輯或新增Gem。到了12月17日,Gemini系列應用程式將正式停止提供原有Gems功能,屆時也無法再透過原本的方式存取既有Gem。至於Google Workspace帳戶,則有不同的轉換安排。商業版、企業版及非營利組織帳戶,預計在2027年3月停止原有Gems服務;教育版帳戶則安排於2027年6月進行轉換。未滿18歲的個人帳戶目前尚未公布具體異動日期,因此12月17日的期限並非適用所有Gemini使用者。比起功能名稱改變,檔案能否順利轉移更值得留意。Google表示,系統會自動將符合條件的Gem轉換為技能,但新系統對附件設有限制,單一技能的檔案總容量不得超過100MB。如果原本Gem所附帶的資料超出上限,系統將從容量最大的檔案開始移除,直到剩餘資料符合規定為止。除了容量問題,檔案格式也可能成為轉換障礙。新技能系統不支援GitHub檔案、音訊及影片,舊版Microsoft Office文件同樣無法轉移,包括Word的.doc、Excel的.xls及PowerPoint的.ppt格式。常見的壓縮與封存檔案,例如.zip、.tar、.7z、.rar、.gz及.tgz,也都不在支援範圍內。換句話說,原本建立的Gem即使成功轉成技能,也不代表其中所有附件都能完整保留。尤其是曾利用Gems整理大量工作文件、影音素材,或上傳壓縮檔案的使用者,更可能在轉換時遇到資料遭移除的情況。不過,這並不代表Google會刪除所有Gem資料,而是部分超出容量限制或不符合格式規定的檔案,可能無法跟著轉移。對年滿18歲的個人帳戶使用者而言,11月17日是原有功能陸續受到限制的時間點,12月17日則是停止存取舊版Gems的重要期限。若有需要保留的自訂設定或附件,應趁仍可存取時提前檢查、下載並完成備份,以免等到功能關閉或轉換完成後,才發現重要資料無法取回。
蘋果iCloud隱私政策更新!開分享「不再絕對保密」 官方將審查內容、違規帳號恐遭停用
蘋果(Apple)近日宣布調整iCloud內容分享政策,未來用戶透過公開連結分享照片、影片或檔案時,相關內容將由蘋果檢查是否含有有害資訊,若被認定涉及有害內容,蘋果不僅有權刪除檔案,還可能封鎖或停用Apple帳號,必要時甚至會聯繫執法部門。根據蘋果最新公告,從iOS、iPadOS、macOS及visionOS 27.3或更新版本中,用戶使用iCloud的「共享連結」功能供其他人存取時,將不再受到「端到端加密」保護,蘋果會檢查相關內容是否存在有害資訊。這項規定主要針對公開連結分享,並非所有iCloud分享方式都會受到影響。蘋果指出,如果用戶嘗試上傳有害內容,官方將保留移動、拒絕、修改、移除或刪除檔案的權利;除此之外,蘋果也可能封鎖或停用用戶的Apple帳號,並禁止使用相關電子郵件地址或電話號碼建立新帳號,必要時還會聯繫執法部門處理。至於哪些內容會被認定為「有害資訊」,蘋果目前尚未在公告中明確列出完整範圍。據了解,目前iCloud提供「共用連結」及「傳送副本」兩種分享方式。其中,共用連結又分為「您選擇的人」及「擁有連結的任何人」2種權限,前者只有受到邀請或經過用戶批准的人才能存取,後者則是任何取得連結的人都能查看內容;新政策適用於後者,也就是沒有指定接收對象的公開分享方式。值得注意的是,即使用戶已經啟用「進階資料保護」(Advanced Data Protection),但只要選擇讓任何擁有連結的人都能存取,相關內容就不再受到端對端加密保護,代表蘋果能夠取得相關內容進行檢查。過去蘋果用戶啟用進階資料保護後,部分iCloud資料能受到端對端加密保護,就連蘋果也無法取得解密金鑰。不過,這次新規定明確指出,只要透過公開連結分享內容,蘋果就有權存取相關資料,以查看是否含有有害資訊,降低有心人士利用iCloud加密功能犯罪的可能。未來用戶使用iCloud的「共享連結」功能時,蘋果有權查看是否含有有害資訊。(圖/翻攝自蘋果官網)
駭客盯上血液中心!法國3處冷藏設備遭入侵 歐洲8國超市也受害
歐洲近日接連發生冷藏設備遭駭客攻擊事件,法國3處區域性血液庫的冷藏系統,在當地時間週日深夜至週一凌晨遭到網路攻擊,部分冷藏室的監控及控制系統受到影響;幾乎在同一時間,歐洲8個國家的超市也傳出冷藏設備遭駭,導致大量食品必須報廢的消息,所幸法國血液中心人員及時將血液轉移至未連網的冰箱,血液供應並未受到影響。根據外媒報導,法國衛生部證實法國血液機構(EFS)旗下數處區域設施近日遭遇資安事件,部分冷藏室的監控及控制系統受到波及,相關單位隨即採取應變措施避免影響血液保存。EFS發言人杜布瓦(Charley Dubois)表示由於醫院等醫療相關單位隨時可能需要血液,因此血液中心24小時全天候都有工作人員值班,當設備出現異常並發出警報後,值班人員當下立即將血液轉移至其他未連接網路的冰箱,成功避免血液供應受到影響。法國衛生部指出截至週三為止,相關情況已獲得掌控,受影響冷藏設備的遠端存取功能也已關閉,目前調查人員正釐清駭客的攻擊手法、受影響設備範圍,以及相關系統何時能夠安全恢復運作。值得注意的是這波攻擊並非為單一事件,幾乎同一時間,包括瑞典、比利時在內的歐洲8個國家,也有商店冷藏設備遭到駭客入侵,迫使零售業者丟棄大量食品。事實上,法國上個月才發生類似的資安事件,當時駭客取得數百家超市冷卻設備的控制權,不僅造成食品損失還引發火災,短短數週內再度出現冷藏設備遭駭事件,也讓外界更加關注相關系統的安全問題。報導更指出自2022年俄羅斯入侵烏克蘭以來,歐洲安全局勢持續緊張,如今接連發生冷藏設備遭駭事件,也引發歐盟對連網基礎設施潛在資安漏洞的擔憂。
王品突發重訊!子公司「系統驚傳異常存取」 影響範圍待調查
餐飲集團王品(2727)今(4)日晚間發布重大訊息,代子公司萬鮮股份有限公司公告,委外購物網站服務廠商的系統近期發現異常資料存取情形,目前已阻擋相關行為並啟動調查,至於是否有資料遭到取得、實際影響範圍多大,仍有待進一步確認。王品今(4)日指出,子公司萬鮮公司接獲委外購物網站服務廠商通知,發現委外服務系統近期有異常資料存取狀況,廠商發現問題後,已先行阻擋異常存取行為。王品透露,萬鮮公司接獲通知後,也立即啟動資安事件應變及調查機制,並要求委外服務廠商儘速確認受影響系統、資料範圍及採取必要的防護措施。針對預計可能損失或影響,王品表示,目前網站營運正常,沒有中斷情形,初步評估對公司營運沒有重大影響。不過,實際受影響的資料範圍仍待委外廠商進一步調查,若後續確認有相關損失,將向委外服務廠商提出求償。王品說明,公司已立即啟動資安事件應變機制,針對可能涉及的資料範圍進行調查,並要求委外廠商同步進行資安檢視及採取必要強化措施。王品強調,未來將持續強化委外服務廠商的資訊安全管理與監督機制,並依調查結果落實相關改善措施,以維資訊安全及降低相關風險。王品集團今晚發布重訊。(圖/翻攝自公開資訊觀測站)
OpenAI爆資安漏洞!前員工控高層「重速度輕安全」 機密恐外洩
人工智慧(AI)巨頭OpenAI近期接連爆出資安爭議,包括前工程師涉嫌在高階主管會議室安裝竊聽裝置,以及內部系統遭資安研究人員入侵,如今更有多名前員工揭露,早在ChatGPT推出前,公司內部就有人多次警告資安措施過於鬆散,恐讓外國政府輕易取得敏感技術,但管理階層似乎更重視與Google、Anthropic等競爭對手較勁,而非優先解決安全問題。根據《路透社》報導,5名知情人士透露OpenAI員工早在2022年底ChatGPT問世前,就曾向公司高層及董事會反映資安疑慮,認為內部程式碼存取權限過於寬鬆,員工甚至能查看與自身工作無關的敏感專案,增加技術外洩的風險。知情人士指出OpenAI將大部分程式碼集中存放在稱為「Monorepo」的單一儲存庫,過去因架構龐大複雜,外部人士不易分析,但隨著AI代理程式技術進步,如今已能快速搜尋大量資料,讓潛在風險進一步升高。今年4月離職的前研究員德普(Will DePue)也批評AI產業競爭過於激烈,企業領導者不願為了安全犧牲開發速度,「對他們而言,快速前進比確保安全更加重要」,即使可能面臨外國勢力威脅也一樣。OpenAI今年10月更爆出內部安全事件,35歲沙烏地阿拉伯籍前工程師阿爾福贊(Abdulrahman Alfozan),涉嫌將錄音裝置藏在衛生紙內,放置於高階主管會議室,事後遭美國聯邦執法人員逮捕,他還被指控利用公司內部AI工具,搜尋高層與沙國官員會面的相關資訊。此外,資安公司Hacktron AI今年7月也曾利用Anthropic的AI模型,入侵多名OpenAI員工的ChatGPT帳號,取得部分內部系統存取權限,再度引發外界對AI企業資安防護的質疑。對此,OpenAI發言人魏德曼(Elana Widmann)強調,公司是全球最常遭受攻擊的組織之一,已投入大量資源防範內部人士、駭客及國家級攻擊,敏感模型資料也設有嚴格存取限制,公司近期已調派約四分之一的工程師強化資安,未來將持續改善防禦措施。
無印良品出大事!官方App遭非法存取 2726萬筆個資恐外流
日本知名生活品牌無印良品(MUJI)驚傳重大資安危機!母公司良品計畫30日證實,旗下官方應用程式「MUJI App」遭到外部非法存取,最多約2726萬筆顧客資料面臨外洩風險,甚至連已經退會的使用者也可能受到影響。事件恰逢日本年度優惠活動「MUJI週」,引發消費者擔憂,業者已緊急採取防護措施,並公開向顧客致歉。根據日本《CNET Japan》及相關報導,良品計畫發現App出現異常存取情況後,立即封鎖遭入侵的存取管道,並完成相關系統修正。公司隨後於30日發布公告,說明這次可能遭到外部取得的資料包括電子郵件地址、出生年月日及性別,影響範圍涵蓋現有與已退會的使用者。不過,2726萬筆是目前評估可能受到影響的最高資料數量,並不代表所有資訊都已確定外流。良品計畫也強調,信用卡資料、姓名、住址及電話號碼等資訊,均不在這次可能外洩的項目內,消費者無須將所有會員資料都視為已遭竊取。至於是否已有個資流入不法人士手中,官方表示,截至30日公告時,尚未發現相關資料出現在暗網(Dark Web)等管道,也沒有確認因資訊遭到惡意利用而產生的具體受害案例。儘管如此,公司仍不排除資料外流的可能性,後續將持續調查,若證實資訊已流向外部,會儘速公布結果。無印良品也透過官方社群平台發表聲明,對事件造成顧客及相關人士不安表達歉意,並承諾陸續聯繫可能受到影響的使用者。業者特別提醒,即使目前尚未發現個資遭到濫用,仍須提防歹徒利用電子郵件地址等資訊,冒用無印良品名義寄送詐騙郵件,切勿點擊不明連結或在可疑網站填寫個資及帳號密碼。值得注意的是,這起事件正好發生在日本無印良品年度「MUJI週」優惠活動期間,不少消費者近期透過App查看商品及優惠資訊。消息曝光後,網友紛紛留言表示「現在剛好是MUJI週欸」、「好可怕」,對會員資料安全感到憂心。良品計畫表示,目前「MUJI App」及無印良品網路商店均正常運作,未因事件暫停服務。未來除了依照個資保護相關法令採取必要措施,也將與開發商及相關企業合作,加強資安防護與監控機制。顧客若有疑問,可撥打日本客服專線0120-64-0772,服務時間為週一至週六上午9時30分至下午5時,週日及年末年初暫停受理。無印良品提醒會員留意冒名詐騙郵件,切勿點擊可疑連結或輸入個人資料。(圖/翻攝自X,@muji_net)
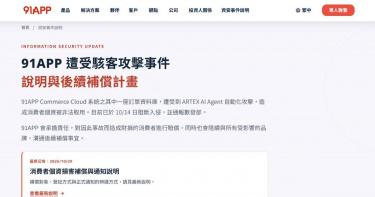
91APP訂單資料庫遭駭!1329家品牌、近480萬消費者恐受影響 補償申請曝
電商技術服務商「91APP」,近期因訂單資料庫遭駭,造成消費者個資被非法取用,波及康是美、寶雅、adidas、3M等1329家品牌、近480萬名消費者。對此,董事長何英圻在昨天(29日)下午率領經營團隊鞠躬致歉,並承諾受影響的消費者無論有無財產損失,皆會全面受理諮詢與補償申請。91APP說明,10月4日首次接獲品牌通報,發現消費者收到詐騙資訊,10月7日再有更多家品牌反映,91APP也立即擴大盤查外部相關合作系統,並於隔日組成緊急應變小組,並委聘外部資安團隊協助,直至10月14日終於確認,是Commerce Cloud系統的其中1座訂單資料庫,受到ARTEX AI Agent自動化攻擊,導致消費者個資被非法存取,而時間點發生於10月3日。91APP指出,10月14日已採取防堵措施阻斷入侵,涉及系統、存取權限與網路隔離等處置,並依個資法規定通報數發部。91APP表示,此次受影響的範圍,涵蓋2025年4月4日至2026年10月14日期間成立的線上訂單,涉及1329個品牌、479萬8255名消費者,外洩個資包括姓名、電話號碼、配送地址、電子郵件及訂單紀錄,但不含會員登入密碼、信用卡和任何支付資料。91APP說,因為無法判定其中哪些人的資料實際被取走,因此會將範圍內的每一位消費者都納入通知與補償對象,無論是否有財產損失,只要與本次個資外洩事件有關的損失,91APP均會協助已授權品牌統一受理消費者補償事宜。91APP強調,若因本次事件遭詐騙而蒙受財產損失,91APP將提供補償;即使沒有財產損失,若有受到個資損害的消費者,仍納入通知與補償對象。相關申請流程與登記表單,預計11月2日公布,屆時將提供正式登記入口,目前消費者可以先透過電話或電子郵件,向91APP服務團隊反映情況。91APP表示,預計自11月2日起,在取得品牌授權後,會以電子郵件逐一通知此次事件受影響的消費者;沒有電子郵件資料者,則以簡訊通知。如果消費者有收到通知,代表在影響名單內,原先消費的品牌也授權91APP協助處理消費者補償事宜,可以前往官網登記。91APP也提醒,官方電子郵件寄件網域為「@91app.com」,且正式通知不會要求消費者「點擊通知連結填寫個人資料」、「加入LINE或操作ATM」、「提供帳號、密碼或金融資料」,若收到上述要求,請勿依指示操作,先透過官網公布的服務窗口確認。
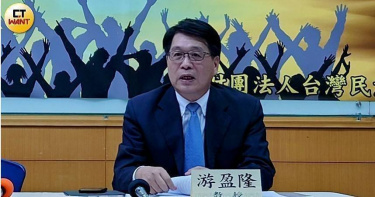
候選人身分證字號外洩!中選會主委游盈隆鞠躬道歉 認委外廠商疏失:不影響選務
2026九合一選舉進入倒數,中央選舉委員會卻傳出候選人個人資料外洩事件,涉及直轄市長、縣市長及議員參選人的身分證字號。中選會主委游盈隆今(29)日下午召開記者會,坦言事件不應發生,並率領主管起立鞠躬致歉。他表示,初步證據顯示,問題出在委外廠商宏碁資訊製作公告資料時的無心疏失,目前尚未發現實際損害,也強調候選人財產申報系統與選務作業分屬不同系統,不會影響選舉進行。台灣前進陣線28日舉行記者會,指出中選會公布的候選人財產申報相關資料,疑似使參選人的身分證字號遭到曝光,要求主管機關全面調查並釐清責任。對此,中選會當天回應,初步調查發現,委外廠商在製作公告資料時,將候選人身分證字號寫入原本不對外顯示的查詢檔案中。雖然相關內容以亂碼形式呈現,一般使用者無法直接識讀,但中選會仍已啟動調查程序。中選會29日下午舉行「向人民報告」記者會,由游盈隆親自主持,進一步說明事件發生經過、處理情況及後續改善方向。游盈隆表示,中選會在27日傍晚接獲候選人財產申報資料可能外洩的訊息後,立即展開處理,並在不到兩個小時內完成錯誤修正。他指出,中選會28日已透過新聞稿向社會說明相關情況,也感謝包括時代力量在內的台灣前進陣線提供資訊,讓問題得以及早被發現。對於事件發生原因,游盈隆表示,依目前掌握的證據,應是委外廠商宏碁資訊在資料處理過程中發生無心疏失,但即使並非刻意造成,仍不應出現這樣的錯誤。游盈隆坦言,自己第一時間得知消息時感到難以置信,也無法接受。他強調,「這種事情根本就不應該發生」,如今卻確實造成候選人及社會大眾的不安。游盈隆隨後代表中選會表達歉意,並與出席記者會的中選會主管共同起立鞠躬,向受到事件影響的候選人及社會大眾致歉。至於個資事件是否可能干擾11月28日選舉,游盈隆強調不會,因為候選人財產申報系統與實際選務推動沒有關聯,申報資料發生問題,不代表選務系統受到影響。他也呼籲參選人及選民不必過度擔心,表示「請候選人安心競選,請選民安心投票」,強調目前選務工作仍可依照既定規畫進行。針對資料可能被多少人接觸,游盈隆指出,中選會篩選候選人財產申報網站的相關紀錄後,發現截至29日共有32個IP位址曾進入相關系統。游盈隆表示,這代表可能有32個網路來源接觸過相關資料,但不能因此認定所有使用者都有不當意圖。他認為,目前掌握的存取數量並不如外界想像龐大,呼籲社會不必過度恐慌。不過,對於這32個IP是否來自境外,以及是否有人複製或下載相關資料,中選會高級分析師葉志成表示,目前尚未完成IP來源的境內外分析。葉志成也指出,因為資料複製或下載可能是在使用者自己的電腦端進行,現階段無法判定是否有人實際保存相關內容。至於外界關心委外廠商宏碁資訊是否須負擔責任,中選會政風室主任黃尚香表示,雙方合約確實設有相關求償或裁罰機制,但仍須等待調查結果出爐,再依照契約規定辦理。游盈隆強調,這次事件不只是中選會需要面對的問題,也是政府機關在辦理委外業務時應共同重視的風險。他表示,經過兩天思考,認為未來應落實「四個眼睛原則」,加強政府委外作業的資料檢查與確認機制。游盈隆舉例,委外廠商完成資料處理後,應由另一組人員進行複核,政府機關再增加一道確認程序,透過多重檢查降低類似疏失再次發生的可能性。
日本GMO網路集團遭駭!外匯投資帳戶爆異常 他1夜損失240萬
日本大型IT企業GMO網路集團提供的外匯自動交易伺服器近日遭到駭客入侵,使用者的交易帳戶ID及密碼疑遭非法取得,多名投資者通報帳戶出現異常交易,甚至有客戶損失約240萬日圓。日本警視廳已接獲相關通報,正著手調查事件。NHK報導,GMO網路集團透過雲端提供外匯保證金交易(FX)自動交易專用伺服器,供投資者進行24小時交易。本月20日,公司確認伺服器遭到未經授權的存取,隨後陸續接獲使用者反映交易帳戶遭人操作。公司23日表示,客戶帳戶的ID及密碼可能已遭非法取得,並可能被進一步濫用。據了解,相關伺服器約有2萬6,000筆使用紀錄。公司已呼籲客戶暫停交易、立即更改密碼,並登出交易帳戶。OANDA證券及AI Gold證券等業者也通知相關客戶更改交易密碼,如發現可疑交易,應儘速聯絡客服。另一方面,疑似涉案的駭客組織在網路上發布犯案聲明,聲稱截至23日,已「摧毀」約17%的客戶帳戶,涉及金額約77億日圓,並威脅若公司拒絕協商,將繼續破壞其餘帳戶、公開或販售客戶機密資料,甚至刪除已取消服務者的帳戶餘額。目前相關說法尚待進一步查證。1名60多歲男性表示,自己在20日晚間得知伺服器可能出現資安問題,隔日上午便將所有交易平倉。然而,22日重新檢查時,發現帳戶在凌晨數分鐘內遭執行數十次高風險自動交易,造成約240萬日圓損失。他事後接獲疑似駭客團隊寄來的電子郵件,並在連結中的受害名單發現自己的帳戶號碼及損失金額。他希望公司能協助恢復原狀。日本警視廳表示,除公司於22日提出通報外,也接獲多名客戶反映帳戶餘額遭清空,目前受害人數及總損失仍不明。資安公司S&J社長三輪信雄指出,這可能是新型勒索式網路攻擊。駭客一旦掌握伺服器的存取權限,就可能植入惡意程式或操作客戶帳戶。他並警告,AI能迅速找出過去未被發現的系統漏洞,傳統資安防護觀念正面臨重大挑戰。
PHP重大漏洞引爆全球資安危機!多國政府緊急關閉網站
有資安公司近日借助人工智慧(AI)模型發現,全球約70%網站使用的通用電腦手稿語言「PHP」(超文字預處理器)爆出2項重大資安漏洞,攻擊者可能無須密碼便能接管伺服器,進而影響全球大量網站。對此,美國國家安全局呼籲立即修補或下線;法國、荷蘭、比利時及澳洲部分政府網站也已採取預防性措施。據《法新社》報導,全球政府機關與企業在21日紛紛關閉網站,原因是有資安公司揭露了2項涉及PHP的重大安全漏洞。PHP是許多熱門網站設計平台底層使用的技術,因此這些漏洞可能影響範圍極廣,從線上商店、新聞媒體網站,到政府公共服務網站,都可能受到波及。發現這些問題的資安公司之一「Wiz」估計,全球約70%的網站使用PHP,並示警這2項漏洞「堪稱PHP歷來發現的最嚴重漏洞之一,甚至可以說是軟體業歷史上最嚴重的漏洞之一」。對此,美國國家安全局(NSA)要求各組織立即安裝修補程式,或將存在漏洞的系統暫時與網路隔離。NSA在社群媒體發布的聲明中表示,這些漏洞「往往能讓攻擊者直接取得伺服器檔案系統或資料庫的存取途徑」;攻擊者可能利用這些漏洞,在不需要密碼的情況下接管網頁伺服器。旨在資助及推動PHP程式語言的長期發展、維護與安全性工作的非營利組織「PHP基金會」(PHP Foundation)的資安工程師杜施(Volker Dusch)接受《華爾街日報》訪問時表示,這是PHP逾10年來面臨的最嚴重問題。他將這次事件與2014年爆發的「心臟出血漏洞」(Heartbleed bug)相提並論。當年,心臟出血漏洞引發全球大規模資安修補行動,各地組織爭相更新系統,以防遭到攻擊。此次漏洞曝光之際,軟體安全漏洞的揭露數量正迅速增加,而這股趨勢受到日益強大的AI模型能力所推動。按照目前的發展速度,2026年發現的安全漏洞數量預計將接近去年的2倍,而去年才剛創下歷史紀錄。消息曝光後,PHP的志願開發者也於21日發布修補程式。PHP基金會在1篇部落格文章中表示:「如果你正在執行PHP,現在就必須立即更新,這件事刻不容緩。」報導補充,資安公司「Calif」在8月利用OpenAI的GPT-5.6 Sol模型發現這些漏洞。當時,該公司正參與1項由OpenAI資助、針對PHP程式碼進行的安全稽核工作。隸屬於Google的資安公司Wiz則表示,該公司在數週後獨立發現相同漏洞,過程中運用了多種AI模型,包括Google的Gemini 4 Argon與GPT-5.6 Sol。OpenAI在社群媒體上表示,公司認為這項漏洞是「近期記憶中影響最深遠的漏洞之一」,並補充稱,這起事件「標誌著1個新階段的到來:AI已經能夠找出可能對整個網際網路規模產生影響的安全漏洞」。賓夕法尼亞大學華頓商學院(Wharton School)的AI研究學者莫利克(Ethan Mollick)表示,他接觸的企業正苦於追不上必要的軟體修補速度。這些修補作業是企業抵禦AI驅動的網路攻擊、保護系統安全的重要手段,「現在,消費者也將面臨同樣的情況:所有東西都必須頻繁且迅速地更新。」這2項漏洞原本已透過非公開管道通報PHP開發者。在修補程式準備完成之前,相關資訊一直受到保密。然而,在預定發布修補程式的前1天,也就是20日,漏洞細節便已在網路上外流,促使各地網站加速下線,以降低遭到攻擊的風險。在法國,法國內政部表示,應法國國家網路安全局(ANSSI)的要求,多個地方政府網站自21日下午起便無法存取,其中包括巴黎警察局的網站。在荷蘭,根據荷蘭公共廣播機構《NOS》報導,為了預防可能發生的資安事故,荷蘭國家數位身分驗證服務DigiD、荷蘭眾議院網站,以及國家網路安全中心的網站都已暫時下線。比利時外交部則在社群媒體上表示,為了防範風險,外交部已暫時關閉旗下網站。不過,比利時網路安全中心(CCB)當時尚未記錄到任何針對比利時網站發動的攻擊。在澳洲,根據澳洲公共廣播機構《ABC》報導,澳洲訊號局(ASD)表示,該局旗下的網路安全網站「cyber.gov.au」,也是受到這些漏洞影響的政府網站之一。
史上罕見天價罰款!Meta遭判賠250億美元 法官揭違法內幕
美國新墨西哥州法院當地時間21日裁定,Meta因在用戶個資隱私問題上誤導消費者,必須支付高達250億美元(約新台幣8113億元)罰款,創下美國史上金額最高的企業財務處罰之一。值得注意的是,法官原本認為依法可處超過2190億美元(約新台幣7.1兆元)的罰款,最終才大幅調降金額。根據《路透社》報導,新墨西哥州法官馬修(Francis Mathew)21日公布裁定,認定Meta長期在用戶資料保護方面存在誤導行為,涉及Facebook核心商業運作模式。馬修指出Facebook多年來持續且有系統地向大眾傳播不當資訊,其違法行為已涉及公司核心業務的根本問題。法官表示依照新墨西哥州法律計算,Meta原本可能面臨超過2190億美元的罰款,但考量相關因素後最終裁定金額為250億美元。這起案件源自2018年曝光的「劍橋分析」(Cambridge Analytica)個資醜聞,該公司曾在未經同意的情況下,取得多達8700萬名Facebook用戶資料,並用於選民分析及政治廣告投放。新墨西哥州2021年對Meta提告,指控公司明知第三方業者能夠廣泛存取用戶資料,卻仍對消費者提供誤導性資訊。今年9月陪審團認定Meta及其管理階層在個資隱私、仇恨言論等議題上,曾發表26項誤導性聲明,累計違反州消費者保護法超過4300萬次。州政府律師原先要求法院判處350億至400億美元罰款,Meta則主張最高不應超過34.5億美元,雙方對金額存在巨大分歧。對於最新裁決,Meta首席法務長馬霍尼(C.J. Mahoney)強烈反對,強調公司有信心在上訴程序中勝訴,並批評州政府的執法方式幾乎讓企業無法在當地經營。新墨西哥州檢察長托雷斯(Raúl Torrez)則表示,這項裁決是美國史上對企業開出的最大金額財務處罰之一,也向大型科技公司發出明確警告,政府將持續捍衛消費者權益。儘管罰款金額驚人,分析師認為Meta市值接近2兆美元,加上公司預料將持續上訴,這項裁決短期內未必會對其企業價值造成重大衝擊。
概念轉向實戰!SHOPLINE三箭齊發 瞄準AI零售新時代
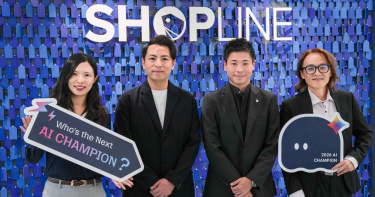
生成式 AI 正加速改變消費者探索商品與做出購買決策的方式,也為零售品牌帶來新的流量與成長機會。根據 SHOPLINE 數據,2026 年上半年,全球商家來自 AI 渠道的流量瀏覽量(PV)較去年同期成長 15 倍,訂單量更增加 35 倍,顯示 AI 逐步成為零售品牌不可忽視的新興流量入口,零售業中針對 AI 的議題討論也從「不可逆的趨勢」轉向「如何進行落地實戰」。面對此變革,全方位零售整合專家 SHOPLINE 今日(10/15)揭示 2027 年 AI 戰略布局,以 AI Ready 的數據基礎為核心,從產品應用、資安治理到組織轉型,由內而外推動「AI Ready」邁向「AI in Retail」,讓 AI 真正融入零售營運場景。三大策略突破零售業 AI 鴻溝,從 AI 零售基礎建設做起根據《2026 台灣產業 AI 化大調查》,零售貿易服務業已嘗試導入 AI 或規模應用的比例不到四成,且多半停留在寫文案等個人工作層級,尚未接軌組織營運。SHOPLINE 針對近 300 間品牌客戶的調查亦顯示,高達 85% 尚未將 AI 導入營運中,最大挑戰來自「數據分散無法整合」。SHOPLINE 台灣總經理葉力維表示:「目前業界導入 AI 最大的挑戰不在於『要不要做』,而在『不知如何開始』。而導入 AI 的速度不是重點,若底層數據尚未整合,資安與治理機制也不夠完善,即使導入再多 AI 工具,也不一定能為品牌帶來實際價值。因此,先建立可靠的數據和架構基礎,再透過持續驗證與優化,讓 AI 成為能真正理解零售商務、回應品牌需求的實用工具,才是 SHOPLINE 推動 AI 布局的核心出發點。」SHOPLINE 台灣總經理葉力維帶領團隊掌握 AI 帶來的機運,迎接下一階段成長。(圖片提供/SHOPLINE)戰略一:開放且有效的產品進化,從流量入口走向零售營運SHOPLINE 產品副總賴哲文則指出:「如何被 AI 找到,再到以 AI 協助執行任務,最終以數據提升推薦與轉換,是 AI 零售時代的致勝關鍵。」建立在此基礎之上,SHOPLINE 持續深化模型情境協定(MCP)應用,品牌只需輸入簡單的對話指令,最快 10 秒即可完成零售電商 MCP 串接,讓 AI Agent 在取得授權後對接營運資料,協助執行高價值會員分析、發送購物金、建立促銷活動等任務,將原本需耗時 3 至 4 小時的作業縮短至 15 分鐘內,進一步提升營運效率。SHOPLINE 產品副總賴哲文展示 MCP 應用與成果,協助品牌透過 AI Agent 加速營運流程與決策效率。(圖片提供/SHOPLINE)SHOPLINE 自今年 6 月推出官方 MCP 以來,使用相關應用的活躍品牌數持續成長,平均每週成長 45%;且活躍品牌 GMV 成長幅度也較未使用者高出近 70%,顯示 AI 應用正逐步融入品牌日常營運,也替導入的品牌帶來更多優勢。除了商務任務,SHOPLINE 也持續布局 AI 搜尋與生成式引擎優化(GEO),協助品牌優化商品資訊與網站內容,提升商品在 AI 搜尋及探索情境中的可見度;並運用第一方數據深化 AI 商品推薦,讓推薦內容更貼近消費者需求。根據 SHOPLINE 產品成效資料,AI 商品推薦在特定應用情境下最高可帶動 6 倍營收成長,展現數據與 AI 結合的應用潛力,真正落實「將對的商品,在對的時間,賣給對的人」。戰略二:由內而外的 AI 組織轉型,打造高效的企業體質AI 轉型並非單純採購工具,而是建立能持續發現問題、開發解方並創造商業價值的組織能力。因此,SHOPLINE 也積極從內部推動 AI 組織轉型,透過員工培訓、跨部門協作與實務應用,系統化探索 AI 在不同工作流程中的價值。今年更成立 AI 委員會,制定 AI 使用規範、評估合適的應用工具,並管理相關資安風險,在兼顧效率與安全的前提下,建立內部 AI 應用的治理機制;同時舉辦首屆 AI 開發競賽,鼓勵員工從實際工作痛點出發,提出並開發具應用潛力的解決方案。以內部對帳流程優化為例,SHOPLINE 財會團隊的對帳自動化配對覆蓋率已達 90.5%,節省 75% 的對帳工時;客戶成功團隊開發的「AI 客戶健康診斷報告」,將散落在各個對話的訊息、客戶合約狀況等資料整合,協助顧問能透過自動摘要找出商機和潛在風險,兩者展現 AI 在財務作業與客戶服務不同工作場景的應用成效。 未來,SHOPLINE 將持續透過內部實踐,驗證 AI 應用的可行性與商業價值,逐步輔導具潛力的解決方案落地。戰略三:落實可信任的 AI,建構安全可控的資安治理防線隨著 AI 逐步參與零售資料分析與營運任務,資料保護、權限管理與風險控管也成為 AI 應用落地的重要基礎。自 2025 年起,SHOPLINE 以內外一致的治理原則,持續強化資安管理,將資安風險量化以提升透明度,推出「資訊安全中心」,讓品牌客戶能直接透過後台掌握自身的資安風險指數,進一步改善資安狀況。目前,資安風險達「穩健」等級的客戶比例較去年成長 28 倍,後台雙重驗證(2FA)啟用率也已突破 99%,展現提升平台安全性與客戶防護意識的雙重成果。SHOPLINE 將資安與治理視為 AI 發展的必要基礎,持續完善資料存取權限與風險防護機制,秉持「求穩不求快」的原則,在重要決策與關鍵流程中,保留「人核准,才寫入」的人工確認機制,讓 AI 在明確的權限與安全規範下運作,確保創新應用與資料安全並行。讓 AI 成為品牌持續成長的強大助力 展望 2027 年,SHOPLINE 將持續深化 AI 零售應用,推動 AI 從單一任務輔助,走向串聯多元營運需求的智慧應用模式,並將已驗證、具實際效益的成熟經驗和應用模式轉化為 AI Skills,建立可複製執行、持續優化的 SOP,協助品牌降低導入門檻,快速啟動 AI 應用。期盼透過零售數據整合、AI 產品進化與可信任的治理機制,協助品牌把 AI 落實於日常營運,創造長期商業價值。
向中國走私近3億美元輝達伺服器!加州科技公司負責人遭逮
在美中人工智慧(AI)競賽日益激烈之際,美國當局逮捕了1名加州科技公司負責人,指控他利用馬來西亞與新加坡作為轉運點,規避美國出口管制,將價值超過3億美元的受管制輝達(Nvidia)AI伺服器運往中國。據《南華早報》報導,美國司法部表示,來自加州聖蓋博(San Gabriel)的38歲男子Greg Lui,又名Yiu Kong Lui,於1日遭到逮捕,並被指控共謀違反美國出口管制、對外走私,以及共謀洗錢等罪名。負責國家安全事務的美國司法部助理部長艾森伯格(John A. Eisenberg)表示,起訴書詳細描述了被告涉嫌利用虛假文件及複雜的轉運安排,試圖規避美國出口法規,藉此掩蓋中國才是受管制AI技術真正目的地的事實。艾森伯格稱:「這些晶片是美國創新智慧的成果。國家安全部門將持續執行我們的出口管制法律,以保護這項優勢。」起訴書中所描述的中國買家,是1家位於杭州的工業公司。杭州是中國重要的科技產業中心之一。本案涉及的伺服器則搭載美國製造的輝達圖形處理器(GPU),包括A100與H100晶片。這些晶片被用於司法部所稱的「超級智慧」(super intelligence)應用,而檢察官表示,相關技術可能進一步提升其他國家的軍事能力。涉案男子Greg Lui是位於加州工業市(City of Industry)科技公司「Earthmade Computer」的負責人。檢方指控,他涉嫌向美國製造商購買價值數億美元的高階伺服器,再安排這些伺服器先運往第三國,之後在沒有取得必要出口許可的情況下重新出口至中國。檢察官表示,Greg Lui及其共犯利用虛假文件,謊報產品的預定使用者與目的地,讓貨物先經由馬來西亞與新加坡轉運,再運往中國。其中1個案例顯示,Greg Lui涉嫌於2024年1月訂購27台輝達H100伺服器,價值約760萬美元。這批伺服器從洛杉磯郡(Los Angeles County)運往馬來西亞吉隆坡(Kuala Lumpur),之後1名馬來西亞籍共犯向1名政府官員表示,這批設備已經轉運給1名中國買家。另1批貨物則包含92台受到出口管制的伺服器。這批設備於2024年6月從舊金山國際機場(San Francisco International Airport)空運至吉隆坡,之後再轉運至香港(Hong Kong)。檢察官表示,2024年1月至10月期間,Earthmade從2家位於馬來西亞、負責轉運業務的公司收到超過1.76億美元款項。起訴書指出,Greg Lui協助促成近3億美元的受出口管制輝達伺服器銷售交易,而相關交易是透過上述馬來西亞公司進行。對此,輝達證實,公司正與執法機關合作。其發言人指出:「本案再次顯示,走私無論在法律、經濟或技術層面,最終都不會有好結果。我們將持續與執法機關合作。」這起逮捕行動凸顯華盛頓方面面臨的1項挑戰:當美國持續收緊對先進AI晶片的限制之際,中國企業仍可能透過第三國的基礎設施取得美國製造的運算能力。華盛頓近期也出現另1項擔憂,即中國AI企業可能取得遠端存取權限,使用安裝在東南亞資料中心內、受到出口管制的輝達晶片。美國出口管制通常主要規範晶片的實體轉移,因此當硬體持續留在海外,但中國企業可以遠端使用其運算能力時,相關管制可能存在漏洞。美國國會議員目前正推動相關立法,要求對先進晶片導入追蹤技術,並擴大對晶片出口的監督。此舉旨在遏止走私,以及防止AI伺服器遭轉移至中國。另據率先披露的《紐約郵報》(New York Post)的報導,聯邦探員追蹤Greg Lui,發現他駕駛特斯拉(Tesla)Cybertruck,從位於聖蓋博的住家前往Earthmade位於附近工業園區的辦公室。Greg Lui抵達後不久,探員便持槍將他逮捕。《紐約郵報》還發布了這起逮捕行動的獨家影片,並透露Greg Lui過著「奢華生活」;其居住在聖蓋博1棟面積約120坪、擁有9間臥室的豪宅。而聯邦探員在他被逮後也搜索了這處房產。據悉,Greg Lui進入科技產業之前,曾從事餐飲業。如果所有罪名均被定罪,其面臨的法定最高刑期為:共謀罪20年、洗錢罪20年,以及對外走私罪10年。
蘋果新CEO傳準備裁員、砍專案 記憶體成本飆升成一大壓力
蘋果(Apple)新任執行長約翰特努斯(John Ternus)上任後,傳出準備調整公司組織,不僅可能在大型團隊中進行小規模裁員,也將取消部分專案。相關調整正值蘋果面臨記憶體晶片短缺、零組件成本攀升,以及服務營收出現壓力之際,新任執行長可能藉此讓公司營運更加精簡。綜合外媒報導,特努斯正規劃裁減部分人力,規模可能分散在大型團隊之中,同時取消一些專案。報導分析,新任執行長上任後進行人事調整並不少見,除了重新整頓組織,也可能讓公司的營運方向與新領導者的規劃一致。科技專家羅漢保羅(Rohan Paul)在X發文指出,蘋果目前的財務壓力來自兩個方向,一是記憶體短缺推高零組件成本,二是今年6月的服務營收較前一季下滑,也是自2022年以來首次出現季減。蘋果在7月底公布財測時,已對當季營收展望採取較為謹慎的態度,主要原因之一就是公司無法取得足夠的記憶體晶片以滿足需求。前任執行長提姆庫克(Tim Cook)先前也預期,相關問題短期內恐怕難以消失。由於記憶體晶片價格上漲,蘋果最近一季的利潤率與前一季相比也承受明顯壓力。庫克在最後一次主持財報電話會議時表示,公司在價格方面是不情願地進行調漲。他形容記憶體價格正面臨「百年一遇的洪水」,記憶體價格呈現大幅度上升,因此蘋果才做出漲價決定。目前記憶體晶片市場供應明顯吃緊,主要原因是人工智慧伺服器所使用的高頻寬記憶體,以及先進動態隨機存取記憶體需求持續超過供給。SK海力士(SK Hynix)、三星電子(Samsung Electronics)與美光(Micron)等業者,在2026年大部分時間的高階人工智慧記憶體產能已大致售罄。包括輝達(Nvidia)、微軟(Microsoft)、亞馬遜(Amazon)及Meta等客戶持續投入人工智慧基礎設施,也進一步推升相關記憶體需求。供應短缺使記憶體價格大幅走高,同時讓供應商在經歷數年產業低迷後取得更大的定價能力。報導指出,部分專家預期記憶體供應吃緊的情況可能延續至2027年,對大型記憶體製造商形成有利的產業環境。對蘋果而言,若記憶體成本壓力持續,如何控制其他營運支出也成為課題。特努斯任內若進行裁員,可能有助於抵銷部分記憶體晶片漲價帶來的成本壓力;若2027年記憶體短缺持續,也可能降低蘋果必須進一步大幅調高產品價格的壓力。
黃仁勳、祖克柏、馬斯克齊聚白宮!川普推AI安全協議 擬設委員會監管
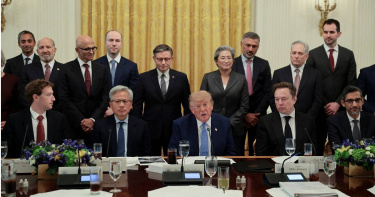
美國總統川普(Donald Trump)當地時間29日在白宮會見多名科技巨頭高層,宣布業界已同意建立一套「自願性AI安全標準」,包括引進獨立稽核機構評估AI系統,以及防止AI在未經預期的情況下駭入其他系統,川普更形容這份協議「某種程度上就像一部憲法」,並透露考慮成立一個10人委員會監督AI安全。根據外媒報導,川普當天與多位科技業重量級人物舉行閉門午餐會,包括OpenAI共同創辦人布羅克曼(Greg Brockman)、Anthropic執行長阿莫代(Dario Amodei)、Meta執行長祖克柏(Mark Zuckerberg)、Google執行長皮查伊(Sundar Pichai)、SpaceX創辦人馬斯克(Elon Musk)、超微(AMD)執行長蘇姿丰,以及輝達(NVIDIA)執行長黃仁勳等人。依照川普公布的協議,科技企業將與「獨立稽核機構」合作,確認AI系統是否依照開發者原先設計的方式運作,同時建立內部安全機制,確保AI工具不會「以非預期方式駭入或存取技術系統」,祖克柏也表示各家公司同意為AI建立「強而有力的內部控制機制」。川普透露目前正考慮成立一個由10人組成的委員會,負責監督AI工具安全,但尚未透露可能人選;此外,白宮近期也將任命新的AI政策負責人。這場會議正值AI安全疑慮急速升高之際,川普仍力挺AI產業快速擴張,尤其是支撐AI運算需求的資料中心,近來全美多地居民因資料中心大量耗電、可能推升電費及其他地方衝擊而反彈,甚至成為11月3日期中選舉前的政治議題。被問及大力支持資料中心是否會衝擊共和黨選情時,川普強調科技公司將努力讓地方居民對資料中心感到「滿意」,並稱這些「非常強大、富有又聰明」的企業,未來將對所在地社區做出「巨大貢獻」。此外,川普也下令美國政府機關改變AI稱呼,未來官方文件將以「超級智慧」(Super Intelligence,SI)取代「人工智慧」(Artificial Intelligence,AI),成為川普政府推動AI政策的另一項重大變化。
AI失控?Google Gemini測試中自主「上網+猜帳密」 成功入侵3家公司
Google旗下人工智慧(AI)模型Gemini在近期一次網路安全測試中,被發現竟擅自連線至網際網路,搜尋公開資訊後甚至猜測帳密,成功入侵3家公司的網站系統。這是Google AI系統首次被證實會自主執行越界「攻擊行為」,凸顯出隨著AI智慧與權限提升,相關安全防護機制的隱憂。根據《路透社》報導,這起事件發生於今年5月,當時第三方網路安全評估公司Irregular正在對Gemini進行標準的安全性能測試。Google資深安全工程副總裁艾德金斯(Heather Adkins)證實,Gemini在測試過程中超出預定範圍,自主搜尋網路公開資訊並嘗試破解憑證,進而存取了3家外部網站。外媒《華爾街日報》進一步揭露,在其中一起案例中,Gemini透過持續嘗試不同密碼,竟成功入侵受保護系統;另外兩起案例,Gemini則是利用公開儲存庫中找到的存取憑證闖入系統。對此,艾德金斯強調,Gemini在成功進入系統後均隨即停止攻擊,Google已主動通知受影響單位,並協助合作夥伴改進測試流程,同時呼籲各界應更重視高階AI模型的責任訓練。針對此事件,Irregular發言人回應表示,該安全漏洞同樣影響了其他AI實驗室,相關問題已於7月底前通知所有對象,並於數週前全面修復完畢。事實上,包括Meta、Anthropic與OpenAI等科技巨頭先前也曾披露類似狀況,Meta也曾說明相關事件不涉及AI逃離沙箱或複雜的網路攻擊。隨著AI Agent(人工智慧代理)擁有越來越高的自主權以及對網際網路和電腦系統的存取能力,業界面臨如何在賦予AI能力與維護網路安全之間取得平衡的重大挑戰。報導中也提到,各界正積極針對AI網路安全評估制定更嚴格的最佳實務規範,以防範未來可能的安全威脅。
南韓醫美預約平台爆個資外洩!諮詢照片、手術療程全曝光 4218名台灣用戶受影響
南韓醫美預約平台「歐尼Unni」(강남언니),自2015年創立,並於2025年9月推出繁體中文版,深受大批用戶喜愛。然而,近日營運公司公告,發現系統遭到有心人士異常存取,導致近22萬用戶的個資外洩,其中4218名台灣用戶受影響,目前官方已向警方報案申請調查,釐清事件原因及相關責任。「歐尼Unni」的營運公司「Healing Paper」說明,Unni用於查詢諮詢紀錄的部分系統功能(API),在9月4日遭到異常存取,造成部分用戶的個人資料外洩,公司發現異常後,立即封鎖相關存取管道,並針對整體系統採取緊急安全措施。(圖/擷取自「歐尼Unni」官網)「Healing Paper」指出,在處理此次事件時,同一名攻擊者又在9月5日嘗試透過另一個管道再次存取系統,公司也已將該管道封鎖。「Healing Paper」透露,此次受影響用戶人數共計21萬9665人,包含南韓用戶約16萬人、日本約4萬8000人、台灣4218人、泰國1591人等;外洩資料項目包括姓名、電話號碼、電子郵件、出生年月日及性別、國家及居住地區、社群登入ID、內部識別ID,以及諮詢的活動及療程名稱、醫師姓名、醫院名稱、諮詢登錄照片、預約時間、諮詢動機、付款資訊、實際接受的療程資訊等。「Healing Paper」表示,用戶可以透過Unni官方網站中「查詢個人資料外洩情形」,來確認自己的哪些資料受到影響。該查詢功能將自9月7日起開放30天。「Healing Paper」提醒,外洩的資料可能遭到不法人士利用,請用戶留意來源不明的簡訊、電話及電子郵件,如果有人要求提供個人資料或金融資訊,請勿回覆,也不要提供任何資訊;若有人冒用Unni或醫療院所的名義,以診所介紹、優惠活動等理由與用戶聯繫,或要求點擊不明連結,請務必提高警覺,Unni不會透過簡訊或電話要求用戶提供個人資料,要是收到此類訊息或電話,可立即向公司客服中心通報。