


異常存取
」 個資外洩 駭客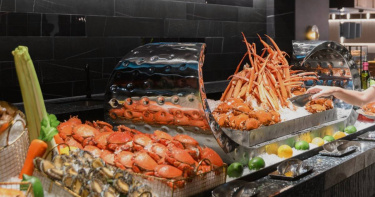
漢來美食爆資安事件!委外線上商城訂單資料外洩 官方:慎防詐騙
知名餐飲集團漢來美食(1268)昨(10)日晚間發布重大訊息,表示旗下線上購物商城委外服務廠商順立智慧(CYBERBIZ)資料庫部分資料遭未經授權異常存取,涉及漢來線上購物商城部分消費者訂單資料,目前已啟動資安應變機制,並透過簡訊及電子郵件通知受影響消費者,提醒慎防詐騙。漢來美食指出,公司於11月10日接獲委外服務廠商順立智慧通知,得知資料庫發生異常存取事件,涉及漢來線上購物商城部分消費者訂單相關資料;公司接獲消息後,立即啟動內部資安應變機制與防護措施,將事件影響降至最低。為了保障消費者權益,漢來美食除了在官方網站加強防詐騙宣導,也已透過簡訊及電子郵件通知受影響的消費者,呼籲大家提高警覺,留意可疑電話、簡訊及電子郵件,避免個人資料遭到不當利用。漢來美食在官方網站加強防詐騙宣導。(圖/翻攝自漢來美食官網)漢來美食指出,公司已嚴正要求順立智慧進行全面資安檢視,並採取必要強化措施,後續也會持續追蹤改善情形,加強對委外服務廠商的資安監督管理。至於事件對營運造成的影響,漢來美食透露,截至目前為止,該事件對公司財務及業務尚無重大影響,不過若公司因此事件遭受任何損失,將向委外廠商順立智慧提出求償。
王品突發重訊!子公司「系統驚傳異常存取」 影響範圍待調查
餐飲集團王品(2727)今(4)日晚間發布重大訊息,代子公司萬鮮股份有限公司公告,委外購物網站服務廠商的系統近期發現異常資料存取情形,目前已阻擋相關行為並啟動調查,至於是否有資料遭到取得、實際影響範圍多大,仍有待進一步確認。王品今(4)日指出,子公司萬鮮公司接獲委外購物網站服務廠商通知,發現委外服務系統近期有異常資料存取狀況,廠商發現問題後,已先行阻擋異常存取行為。王品透露,萬鮮公司接獲通知後,也立即啟動資安事件應變及調查機制,並要求委外服務廠商儘速確認受影響系統、資料範圍及採取必要的防護措施。針對預計可能損失或影響,王品表示,目前網站營運正常,沒有中斷情形,初步評估對公司營運沒有重大影響。不過,實際受影響的資料範圍仍待委外廠商進一步調查,若後續確認有相關損失,將向委外服務廠商提出求償。王品說明,公司已立即啟動資安事件應變機制,針對可能涉及的資料範圍進行調查,並要求委外廠商同步進行資安檢視及採取必要強化措施。王品強調,未來將持續強化委外服務廠商的資訊安全管理與監督機制,並依調查結果落實相關改善措施,以維資訊安全及降低相關風險。王品集團今晚發布重訊。(圖/翻攝自公開資訊觀測站)
無印良品出大事!官方App遭非法存取 2726萬筆個資恐外流
日本知名生活品牌無印良品(MUJI)驚傳重大資安危機!母公司良品計畫30日證實,旗下官方應用程式「MUJI App」遭到外部非法存取,最多約2726萬筆顧客資料面臨外洩風險,甚至連已經退會的使用者也可能受到影響。事件恰逢日本年度優惠活動「MUJI週」,引發消費者擔憂,業者已緊急採取防護措施,並公開向顧客致歉。根據日本《CNET Japan》及相關報導,良品計畫發現App出現異常存取情況後,立即封鎖遭入侵的存取管道,並完成相關系統修正。公司隨後於30日發布公告,說明這次可能遭到外部取得的資料包括電子郵件地址、出生年月日及性別,影響範圍涵蓋現有與已退會的使用者。不過,2726萬筆是目前評估可能受到影響的最高資料數量,並不代表所有資訊都已確定外流。良品計畫也強調,信用卡資料、姓名、住址及電話號碼等資訊,均不在這次可能外洩的項目內,消費者無須將所有會員資料都視為已遭竊取。至於是否已有個資流入不法人士手中,官方表示,截至30日公告時,尚未發現相關資料出現在暗網(Dark Web)等管道,也沒有確認因資訊遭到惡意利用而產生的具體受害案例。儘管如此,公司仍不排除資料外流的可能性,後續將持續調查,若證實資訊已流向外部,會儘速公布結果。無印良品也透過官方社群平台發表聲明,對事件造成顧客及相關人士不安表達歉意,並承諾陸續聯繫可能受到影響的使用者。業者特別提醒,即使目前尚未發現個資遭到濫用,仍須提防歹徒利用電子郵件地址等資訊,冒用無印良品名義寄送詐騙郵件,切勿點擊不明連結或在可疑網站填寫個資及帳號密碼。值得注意的是,這起事件正好發生在日本無印良品年度「MUJI週」優惠活動期間,不少消費者近期透過App查看商品及優惠資訊。消息曝光後,網友紛紛留言表示「現在剛好是MUJI週欸」、「好可怕」,對會員資料安全感到憂心。良品計畫表示,目前「MUJI App」及無印良品網路商店均正常運作,未因事件暫停服務。未來除了依照個資保護相關法令採取必要措施,也將與開發商及相關企業合作,加強資安防護與監控機制。顧客若有疑問,可撥打日本客服專線0120-64-0772,服務時間為週一至週六上午9時30分至下午5時,週日及年末年初暫停受理。無印良品提醒會員留意冒名詐騙郵件,切勿點擊可疑連結或輸入個人資料。(圖/翻攝自X,@muji_net)
南韓醫美預約平台爆個資外洩!諮詢照片、手術療程全曝光 4218名台灣用戶受影響
南韓醫美預約平台「歐尼Unni」(강남언니),自2015年創立,並於2025年9月推出繁體中文版,深受大批用戶喜愛。然而,近日營運公司公告,發現系統遭到有心人士異常存取,導致近22萬用戶的個資外洩,其中4218名台灣用戶受影響,目前官方已向警方報案申請調查,釐清事件原因及相關責任。「歐尼Unni」的營運公司「Healing Paper」說明,Unni用於查詢諮詢紀錄的部分系統功能(API),在9月4日遭到異常存取,造成部分用戶的個人資料外洩,公司發現異常後,立即封鎖相關存取管道,並針對整體系統採取緊急安全措施。(圖/擷取自「歐尼Unni」官網)「Healing Paper」指出,在處理此次事件時,同一名攻擊者又在9月5日嘗試透過另一個管道再次存取系統,公司也已將該管道封鎖。「Healing Paper」透露,此次受影響用戶人數共計21萬9665人,包含南韓用戶約16萬人、日本約4萬8000人、台灣4218人、泰國1591人等;外洩資料項目包括姓名、電話號碼、電子郵件、出生年月日及性別、國家及居住地區、社群登入ID、內部識別ID,以及諮詢的活動及療程名稱、醫師姓名、醫院名稱、諮詢登錄照片、預約時間、諮詢動機、付款資訊、實際接受的療程資訊等。「Healing Paper」表示,用戶可以透過Unni官方網站中「查詢個人資料外洩情形」,來確認自己的哪些資料受到影響。該查詢功能將自9月7日起開放30天。「Healing Paper」提醒,外洩的資料可能遭到不法人士利用,請用戶留意來源不明的簡訊、電話及電子郵件,如果有人要求提供個人資料或金融資訊,請勿回覆,也不要提供任何資訊;若有人冒用Unni或醫療院所的名義,以診所介紹、優惠活動等理由與用戶聯繫,或要求點擊不明連結,請務必提高警覺,Unni不會透過簡訊或電話要求用戶提供個人資料,要是收到此類訊息或電話,可立即向公司客服中心通報。
駭客組織威脅發動攻擊!Pi錢包用戶個資恐外洩 官方最新聲明出爐
Pchome旗下拍付國際資訊股份有限公司近日獲悉,駭客組織Settra聲稱對該公司系統發動攻擊,並宣稱取得用戶資料及內部相關資訊。拍付國際對此事高度重視,今天(30日)特地透過聲明向用戶說明目前掌握之情況及已採取之行動。拍付國際指出,駭客組織Settra在暗網公開聲稱,已入侵本公司系統,並表示取得平台內部資料,拍付國際確認收到來自外部組織的勒索訊息後,通報主管機關,同步進行資安鑑定中。拍付國際對上述資訊安全事件高度重視,並對可能受到影響用戶致上誠摯歉意。拍付國際獲悉事件後,立即採取相關措施包括啟動資安應變程序,會同資安專家進行全面系統檢測與鑑識調查;強化系統監控,即時監測任何異常存取行為,防止後續損害擴大;依法通報主管機關,主動向主管機關數位發展部報告本次事件;聘請第三方資安鑑識機構,獨立驗證事件範圍,確保調查客觀完整。拍付國際深知用戶將個人資料與資產託付於公司,責任重大,除了對這次事件表達遺憾,並對所有受影響的用戶致上誠摯的歉意,同時承諾持續更新調查進展,並於公司官網或App發布最新資訊,一旦確認受影響範圍,將主動公告通知用戶,並全力配合主管機關調查,落實改善措施,防止類似事件再次發生。
電商再爆資安風暴 PChome子公司全說了
你買了什麼,詐騙集團可能都知道?根據《民報》掌握,網家(PChome)旗下日本跨境電商比比昂爆出資安疑雲,多名會員收到假冒官方郵件,內容疑似出現真實訂單資訊,比比昂坦言,已視為疑似個資安全事件,全面展開調查,並公布防詐5步驟。收到詐騙信不稀奇,但如果連訂單資訊都疑似出現在信件中,事情就不一樣了。疑會員資料遭未授權取得 比比昂全面追查近期傳有多名比比昂會員收到假冒官方名義寄發的電子郵件,比比昂指出,部分會員回報的信件中,疑似包含真實訂單相關資訊,已將此事視為「疑似會員訂單資料遭未授權取得」事件處理,並啟動資安調查程序。為此,比比昂10日向會員發出說明信,說明事件發生原因、影響範圍以及涉及的資料類型仍在調查中。比比昂強調,在調查結果出爐前,將以已確認事實對外說明,避免發布未經證實的資訊。從比比昂公布的調查內容來看,追查範圍涵蓋系統異常存取紀錄、內部帳號權限稽核,以及所有涉及訂單資料的第三方服務與系統串接權限。技術與資安團隊也同步針對網站系統、合作廠商系統、存取紀錄及異常活動展開全面檢查,進一步釐清事件原因與影響範圍。尚未證實個資外洩 承諾48小時內公布進度此外,比比昂也持續蒐集詐騙郵件、訊息及假冒帳號相關資訊,並已向LINE通報假冒客服帳號,協助下架處理。同時完成會員帳號盤查,封鎖可疑帳號,並同步檢查第三方系統存取權限。值得注意的是,比比昂目前並未直接證實發生個資外洩,而是將事件定義為「疑似個人資料安全事件」進行調查。不過,由於會員回報的詐騙信疑似出現真實訂單資訊,也讓此次事件受到關注。比比昂強調,將於48小時內公布下一階段調查進度,後續持續更新調查結果,直到事件釐清為止。在此之前,比比昂提醒會員提高警覺,不要點擊來路不明的郵件連結,也不要依照信件指示輸入信用卡資料、帳號密碼或進行付款操作。比比昂籲提高警覺 5步驟防詐比比昂的通知信僅會由【service@bibian.co.jp】寄出,若收到非官方信箱或來源不明之信件,請提高警覺,勿點擊信中連結。比比昂絕對不會以Email要求您點擊連結重新付款、補繳款項、重新輸入信用卡號或登入帳密。收到任何與訂單相關的通知,請不要點擊信中連結,一律請自行前往官網https://www.bibian.co.jp查詢與詢問訂單狀態,並利用[我的帳戶>我的提問]連絡客服。可將可疑信件截圖,至[官方網站>我的帳戶>我的提問]通報,以協助調查。若您已點擊連結並輸入信用卡資訊,請立即聯繫發卡銀行停卡,並撥打165反詐騙專線,保留信件與操作紀錄,以利後續查證與必要協助。延伸閱讀統一跨界難1》統一新百貨「根本沒人」 專家狠批:用超商思維在經營統一跨界難2》從家樂福到電商 羅智先喊做生活大平台為何卡卡的?
Pornhub付費會員遭駭客外洩2億筆! 要求比特幣贖金
全球知名成人網站Pornhub傳出重大資安事件。國際駭客組織「ShinyHunters」被確認竊取超過2億筆Pornhub付費會員資料,並以公開資料為要脅,要求以比特幣(bitcoin)支付贖金。Pornhub證實發生資安事故,並已通報主管機關展開調查。根據《路透社》、《Chosun Biz》報導,Pornhub過去使用的第三方用戶數據分析服務Mixpanel系統,遭到入侵,駭客進而取得儲存在該平台上的分析資料。Pornhub近日通知超過2億名付費會員,其相關資料可能在Mixpanel遭未授權存取。ShinyHunters表示,外洩資料容量約94GB,內容包含付費會員的電子郵件信箱、地理位置、登入時間、搜尋關鍵字,以及實際觀看過的影片標題等詳細瀏覽紀錄,但不包含密碼、付款資訊或身分證明文件。Pornhub在聲明中強調,這起事件並非其內部系統遭駭,而是第三方服務商Mixpanel的分析資料遭未授權存取;核心帳戶資訊如密碼、信用卡資料與登入憑證均未外洩,相關帳戶也已完成安全防護與封鎖異常存取。Pornhub另指出,該公司自2023年起即未再與Mixpanel合作,外流資料可能為2023年以前的歷史數據。雖無法立即確認外洩資料的完整規模,但ShinyHunters已提供部分樣本供媒體驗證。至少有兩名加拿大男性、一名美國男性曾訂閱Pornhub付費服務的用戶向《路透社》證實,樣本中的個人資料確實屬實,但為多年前的資訊。ShinyHunters表示,若未收到比特幣贖金,將公開Pornhub的用戶資料。Pornhub於12月12日發布聲明,首次對外說明這起涉及Mixpanel的資安事件,並坦言部分Pornhub Premium用戶的「有限分析事件資料」受到影響。Mixpanel則表示,該公司已於11月27日揭露一起資安事件,並已通知所有受影響客戶,同時否認此次資料外洩與其近期事故有直接關聯。Mixpanel進一步指出,Pornhub的相關資料最後一次存取時間為2023年,且是由 Pornhub母公司的一名合法員工帳號進行;若資料目前落入未授權人士手中,該公司不認為是其系統資安事件所致。不過,ShinyHunters仍堅稱,資料來源與近期Mixpanel事件有關,雙方說法互有歧異。Pornhub表示,目前已配合主管機關調查並進行內部資安檢視,同時呼籲所有用戶提高警覺,留意可疑電子郵件或異常帳戶活動,慎防釣魚詐騙攻擊。
外洩台積電機密!內鬼1年砸上億買2豪宅 連坐懲處副總也遭殃
台積電(2330)驚傳史上最嚴重機密外洩案,公司在例行資安監控中發現內部檔案異常存取,進一步調查後,鎖定一名前員工與兩名現職工程師涉嫌竊取2奈米先進製程機密,涉及國家安全。台積電隨即主動向高檢署提告,檢調拘提3人並聲押獲准,最高法院7日駁回抗告。據了解,涉案的3人分別為陳姓、吳姓及戈姓工程師,皆具清華大學或交通大學背景,年齡未滿40歲,且已婚。其中陳姓工程師曾任職台積電F12B YED部門,負責5奈米與3奈米製程的缺陷改善與良率分析,服務8年後於2022年底離職,轉任日商設備大廠東京威力科創(TEL)高級行銷專員,負責與台積電相關的蝕刻設備服務。TEL主管亦是台積電出身。檢調掌握,陳姓工程師離職後與仍在職的吳姓、戈姓工程師頻繁聯繫,後兩人皆隸屬F20 YED部門,參與2奈米製程良率提升與製程優化等核心工作。3人疑自去年起,利用公司筆電登入系統查閱機密文件,再以手機翻拍方式截取數據,成功避開PIP(Process Information Protection)資安監控。案情曝光後,台積電祭出史上最嚴厲的「連坐五級」懲處制度,波及單位範圍廣、層級高,副總等級主管恐受牽連。公司並封鎖涉案工程師在內部TPhone系統的聯絡資訊,相關帳號依流程自動下架。東京威力科創7日也發聲明,證實涉案員工已遭開除,強調公司嚴守法令與倫理準則,並全力配合司法調查。案發後,網路流出涉案工程師的姓名、學歷、家庭與購屋資訊,引發熱議。有傳言指吳姓工程師年資不深,卻在一年內砸近億元購入新竹兩棟豪宅,其中一戶價值約4千萬元,財力與薪資不符。檢調將追查資金流向,釐清是否涉及不當金錢往來。

台積電工程師洩密「約在星巴克」 網紅酸台人過太爽!柯建銘助理不解:為什麼
台積電2奈米製程預計今年下半年量產,不料有員工將機密外洩,利用居家遠端辦公漏洞,連進公司內網並用手機拍攝,公司內部調查發現3人犯罪嫌疑重大,被法院聲押禁見獲准。離譜的是,這些工程師居然是約在星巴克洩密,讓網紅徐閉直呼:「台灣人真的過太爽!」政治工作者周軒也忍不住開酸:「為什麽覺得可以約在星巴克」。台積電內部資安部門進行例行監控,偵測到異常存取、未經授權等行為,調查發現營業秘密可能外洩,至少9名工程師涉案。高檢署指出,時任台積電竹科廠2名吳姓工程師,勾結已離職的陳姓前工程師,違法取得屬於國家關鍵秘密技術的2奈米晶片製程技術機密,並洩漏給國外競爭對手。高檢署指揮調查局新竹巿調查站、資訊安全工作站、北部機動工作站等單位偵辦,並於7月25日至28日陸續傳喚和拘提涉案被告及搜索被告等人住居所,檢方訊後認定陳男等3人涉嫌違反《國家安全法》犯罪嫌疑重大,因此向智慧財產及商業法院聲請羈押禁見、均已獲准。對此,被封為「台派女神」的網紅徐閉在臉書提到,工程師約在竹科星巴克翻拍機密資料,被當場逮捕,認為可以拍成紀錄片,「真的太好笑了!」她懷疑台灣人真的過太爽,連犯罪賣國直接約在星巴克還自以為很安全,「真的很草」。立法院民進黨團總召柯建銘助理周軒為此也感到不可思議,得知工程師是在星巴克翻拍機密資料照洩密,當場被檢調單位活捉,無法理解:「為什麼有人會覺得幹這種事情可以約在星巴克呢⋯⋯」。

日本電信巨頭遭駭客入侵 近1.8萬企業資料遭外洩「受影響人數尚不明確」
日本電信巨頭NTT(NTT Communications, NTT Com)於5日證實,公司內部設備遭不明人士未授權存取,導致多達17,891家企業客戶資料可能已經外洩,其中包括客戶名稱、合約編號、電話號碼、電子郵件地址、實體地址以及服務使用資訊。但目前尚未確認有多少員工的個人資料受到影響,受害企業名單也尚未公開。綜合外媒報導指出,NTT是在2月5日偵測到內部網路中的「訂單資訊流通系統」(オーダ情報流通システム)出現異常存取,當時立即對系統內的設備A實施存取限制。經過進一步調查,2月6日確認該系統內的部分資訊可能已經外洩。隨後,公司在2月15日發現內部網路中的另一台設備B也遭駭客入侵,並於當天將該設備從內部網路隔離。至於駭客入侵設備B的方式及具體技術細節,NTT通訊表示「不予回應」。由於此次駭客攻擊規模龐大,NTT通訊已經展開強化安全措施,並表示將重新檢討公司內部所有系統的通訊路徑,進一步提升網路監控機制,以防止類似事件再次發生。但目前仍不清楚攻擊的幕後黑手為何,攻擊方式也尚未完全釐清。此外,至今尚無任何主要的勒索軟體組織聲稱對這次攻擊負責。報導中提到,電信業者近年來頻頻成為駭客組織的攻擊目標,尤其那些受到國家支持的駭客組織與網路犯罪集團。2024年9月,有報導指出,與中國有關的駭客組織「Salt Typhoon」已成功入侵多家美國電信與網際網路公司,企圖獲取美國高級政府官員的私人通訊記錄。一份最新報告也提到,「Salt Typhoon」仍在持續針對電信供應商進行攻擊。此外,許多網路犯罪集團也鎖定電信公司的通話記錄資料庫,以便進行後續的網路攻擊。