


竊取
」 美國 竊盜 駭客 監視器 中國
遭罕見網路攻擊!法國大銀行驚傳「1億歐元消失」震撼金融圈
法國大型合作金融集團Credit Mutuel Arkea爆發重大資安危機,銀行內部系統遭駭客非法入侵,導致高達1億歐元(折合約35.8億新台幣)的資金憑空消失。這起罕見且針對主流實體銀行網路系統的精準竊案,立刻震驚全歐金融體系。受駭銀行已緊急啟動應變機制並通報監管單位,巴黎檢察官辦公室也已正式成立網路犯罪專案小組展開深度調查,全力追查遭轉移資金的去向。根據《路透社》(Reuters)報導,Credit Mutuel Arkea於週三發布聲明指出,駭客利用該銀行專用的內部帳戶進行了多筆「詐欺性交易」,導致巨額資金被非法轉出。銀行澄清,遭竊資金起初並非加密貨幣形式,但駭客在轉移過程中,極可能已將其兌換為加密貨幣,以隱匿犯罪軌跡。為避免損失擴大,銀行當機立斷暫停了部分交易與轉帳業務,導致部分客戶作業延遲。對此,銀行特別強調一般客戶的資產並未受到影響,同時駁斥了關於子銀行Fortuneo為入侵切入點的傳言,澄清該單位及其客戶帳戶均完全不受干擾。資安專家與業界分析師指出,傳統大型主流銀行擁有極為嚴格的網路防禦機制,遭駭客遠端直接竊取巨額現金的案例在歐洲歷史上可謂極為罕見。資安公司RedSecLabs執行長Rafay Baloch表示,這次攻擊顯示駭客正將目標鎖定在應用程式層級與高階社交工程手段上。目前Credit Mutuel Arkea已向歐洲中央銀行(ECB)及法國審慎監理與決議局(ACPR)通報,全案已由法國網路犯罪警察接手調查。隨著人工智慧技術演進,金融監管機構也再次發出警訊,呼籲全球銀行業必須全面提升網路防禦硬實力。
公家機關也受害!高雄專科男靠AI自學變駭客 竊23萬筆個資狂賺300萬
生成式 AI 工具普及大幅降低程式開發門檻,如今卻淪為不法分子從事網路犯罪的強大工具!高雄市警察局刑事警察大隊日前破獲一起驚人的網路駭客案,一名僅專科畢業的38歲林姓男子,完全靠著在網路自學,並透過多種不同 AI 工具交錯對比缺點,自製編寫出自動化網路攻擊程式,成功侵入台灣公私立單位及境外企業後台,竊取高達數十萬筆個人資料,並在 Telegram及暗網上公開兜售,不法獲利光是台灣部分就高達近 300 萬元。高雄市刑大警員於網路巡邏時,發現有犯嫌在暗網及加密通訊軟體上兜售台灣、香港及泰國等多國民眾的個人資料。警方隨即運用科技偵查方法進行分析與多方資料比對,鎖定住高雄市鳳山區的林姓男子涉有重嫌,旋即報請臺灣高雄地方檢察署檢察官指揮,並與內政部警政署刑事警察局科技犯罪防制中心成立專案小組共同偵辦。專案小組清查發現,林嫌僅有專科學歷,並非資訊工程專業背景,但他靠著在網路搜尋資料自學資安知識,更運用現今熱門的生成式 AI,交錯利用各種 AI 工具互相對比、修正程式碼,成功自製出高度精密的攻擊程式。林嫌將其整合至電腦與雲端儲存服務,建置出「自動化網路攻擊系統」,專挑有安全漏洞的網站後台進行侵入,進而整包下載資料庫內的會員與客戶個資。專案小組經長時間蒐證後,於115年10月間前往鳳山區執行搜索,順利將林嫌逮捕到案,並當場查扣高階電腦設備、雲端儲存設備及網路交換器等核心證物。檢警查扣林嫌設備。(圖/高雄市刑大提供)調查顯示,林嫌犯案期間從去年年中持續至今年年中,時間長達一年。在台灣受害單位部分,目前已清查出包含 2 個公家單位,以及 2 個民間出版社與樂齡才藝班受害,單單在台灣侵入後台竊取的個資就達 23 萬餘筆,犯罪所得估計近新台幣 300 萬元。此外,檢警更掌握林嫌的主要客戶群來自香港,他還跨國攻擊境外公司行號等單位,藉此取得海外數十萬筆個資,並在 Telegram和暗網兜售,對象幾乎為香港及客戶。全案警詢後依妨害電腦使用罪,移送高雄地方檢察署偵辦。高雄市刑大隊長鄢志豪藉此呼籲,生成式 AI 與自動化工具雖能提升工作效率,卻也極易遭有心人士濫用。各機關、企業及網站管理者應定期進行系統更新、資安健檢、滲透測試與弱點掃描,重要資料亦須實施加密與備份;民眾若發現帳號有異常登入或個資疑遭外洩,應立即變更密碼並啟用多因子驗證(MFA),以防範冒用與詐騙風險。
幣安遭洗劫近2千億!假面試、惡意廣告成破口 駭客滲透手法曝光
全球最大加密貨幣交易所幣安(Binance)爆發史上最大規模駭客竊盜案!駭客先利用假求職面試及藏在網路廣告中的惡意軟體,陸續入侵3名軟體工程師的電腦,最終成功突破內部錢包系統,短短4分鐘就轉走2億3346萬枚瑞波幣(XRP),並陸續竊取比特幣等其他加密貨幣,總價值高達63億美元(約新台幣1,990億元)。幣安3日公布初步調查報告,揭露整起攻擊的詳細過程,並承諾賠償所有遭竊資金的用戶。路透社報導,根據幣安調查,這場攻擊早在6月就已開始,駭客採取多階段滲透手法,逐步掌握內部系統權限,直到10月29日發動大規模竊盜。美國聯邦調查局(FBI)將事件歸咎於北韓駭客組織,但北韓否認相關指控。調查指出,首波攻擊發生在6月,1名負責錢包開發的員工從網路下載工具,卻不知道軟體早已遭駭客植入惡意程式。知情人士透露,駭客將竄改過的版本放進網路廣告,讓搜尋結果排名甚至高於正版軟體。幣安事後發現異常,雖然立即更換設備並重設帳號憑證,但相關員工及團隊成員的工作權限已經暴露。到了9月,另名正在尋找新工作的軟體工程師,也成為駭客鎖定目標。對方透過1場看似正常的求職面試取得信任,甚至安排工程師與1家虛構公司的執行長進行視訊會議,讓整個招募流程看起來相當真實。工程師隨後下載1份含有惡意程式碼的程式庫,導致電腦遭到入侵。10月20日,駭客進一步利用遭控制的電腦及幣安內部AI工具,取得2名錢包開發人員的系統控制權。9天後,攻擊者再透過第2名工程師的電腦,搭配先前竊取的帳號憑證,執行惡意程式,正式展開竊盜行動。知情人士指出,幣安只有少數工程師能直接接觸負責儲存及交易加密貨幣的錢包系統。幣安表示,10月29日攻擊發生後,駭客僅花4分鐘,就從5個連接網路的熱錢包轉走2億3346萬枚XRP,將資產轉入攻擊者控制的地址,接著又陸續轉走比特幣等其他加密貨幣。公司收到大額轉帳警示後立即展開調查,並採取暫停提領、凍結受影響代幣及撤銷未授權權限等措施,成功凍結約28.5億美元資產。然而,駭客仍利用50筆簽署交易操控帳戶,即使幣安緊急暫停提領,也無法完全阻止異常資產移動。由於公司必須臨時建立新的授權撤銷程序,也拖慢了應變速度。最後1筆未經授權的轉帳發生在格林威治時間10月29日23時56分,距離首次攻擊已經過了近4小時。資安公司DTEX研究員巴恩哈特(Michael Barnhart)指出,利用假求職面試鎖定企業員工,是北韓及其他駭客組織早已使用的手法。幣安也透露,2026年已偵測並阻止57起疑似與北韓有關的網路威脅,顯示企業持續面臨龐大資安壓力。幣安對此表示,這起事件不應該發生,對用戶、合作夥伴及整個產業造成的擔憂與不便深感抱歉,並承諾賠償所有遭竊資金的用戶。未來也將增加AI資安偵測技術投資,計畫成立資安研究基金,並與主要AI企業合作推動安全防護計畫。
獨/撞衫差點坐牢!機車慣竊與嫌犯同款衣 一審10月二審逆轉無罪
台北市大安區一名吳姓慣竊常扳開機車置物箱竊取財物,是轄區警方的黑名單,2025年6月一名菜販報案,做完生意在安居街停車,隔天要騎發現置物箱包包被偷、損失2萬元,大安分局調監視畫面鎖定吳姓男子為嫌犯,台北地檢署起訴竊盜罪,台北地院勘驗案發畫面,認定動手男子與吳姓男子「大致面容及身形十分相似」,考量他一再偷竊又始終不認罪,判刑10個月,但高等法院發現冤情,一審定罪關鍵是一張偵查隊拍下吳姓男子到案說明的照片,他剛好穿著和本案嫌犯極為相似的上衣,但二審法官注意到,到案照其實是吳姓男子2023年因為其他案件去警局拍下的,顯然有證據誤認情形,不能只因為跟嫌犯「撞衫」就說他有罪,改判無罪確定。一審將吳姓男子2023年另案警詢照片誤認為2025年到案照片。(圖/翻攝畫面)吳姓男子因頻繁對機車下手,過去有多次新聞報導,他專挑沒關好或款式老舊容易打開的機車置物箱竊取被害人物品,還會刻意穿西裝、皮鞋,以上班族裝扮偷東西;2021年吳姓男子在台北市國際會議中心附近犯案時,剛好員警巡邏逮到,他辯稱機車座墊沒蓋好幫忙關上,車主恰好現身當場打臉,吳姓男子因此落網,還被查出其他竊案。本案發生在去年6月4日深夜11點多,一名男子行經安居街,看到林姓菜販機車置物箱沒關緊,徒手打開拿走一個綠色提包,裡面有林姓菜販的2萬元貨款;當時嫌犯身穿藍灰色短袖上衣,兩側袖口有白、黑、白相間的橫條紋,左胸前有白色包圍黑色、近似圓形的圖標,右胸前有白色線條。檢警認定監視器拍到的嫌犯就是吳姓男子,他否認是影中人仍被起訴。北院審理期間勘驗監視畫面,「行竊中年男子正面未遮掩照片,雖因解析度因素而未臻十分清晰,然該中年男子之大致面容及身形與到庭之被告十分相似」;法官指出,吳姓男子因其他竊案曾在「2025年」6月22日、「本件案發不久後之114年6月22日前往大安分局偵查隊接受警詢」,就穿著同一件上衣到案,此有警詢照片為證。一審法官審酌吳姓男子居住地與案發地有地緣關係、過往多次徒手開機車置物箱偷竊的手法,因而判定他就是小偷,但他「無視監視器所呈現客觀畫面如此明顯」犯後態度不佳,大概以為頂多判個可以易科罰金的刑度,為譴責他浪費司法資源,量處10個月有期徒刑,換句話說,他必須進去關。案件上訴二審卻大逆轉。高院認為監視器受限解析度,無法十分清楚辨識嫌犯臉孔,也看不出是吳姓男子;打開機車置物箱行竊在司法實務上很常見,並非特殊犯罪手法,不能因為吳姓男子有諸多前科就認為這件也是他做的。至於偵查隊警詢照片,更出現時空錯置的嚴重謬誤。二審合議庭發現,吳姓男子並非在本案發生後18天穿「犯案上衣」前往偵查隊,而是在「2023年」6月22日就因為其他竊案去過一次了,在那張警詢照片中他穿藍灰色POLO衫,左胸有圓形LOGO,右胸有白色LOGO,兩邊袖子上都有淺藍色、白色、黑色條紋相間的飾條。高院指出,吳姓男子2023年去警局作筆錄所穿的上衣,不一定會穿到2025年,就算跟2025年偷菜販2萬元的嫌犯是同一件衣服,這款衣物並非限量或特殊款,不會很難買到,而且吳姓男子說POLO衫在一般成衣店買的,既是成衣,代表大量生產、尺寸標準化,誰都可以買現成,無法排除嫌犯恰巧跟吳姓男子買到同一件上衣,這就像走在路上不免跟別人「撞衫」是相同情況。二審認為一審未能詳加勾稽卷證,甚至誤認吳姓男子穿著與嫌犯相近衣物做筆錄的時間是2025年,以此作為不利被告的依據而判決有罪,採證認事於法有違,因此撤銷原判決諭知被告無罪。本案不得上訴,吳姓男子無罪確定。
北韓遭控駭走幣安60億美元!金與正怒嗆美國:荒謬言論
美國聯邦調查局(FBI)日前指控北韓駭客組織涉嫌入侵全球最大加密貨幣交易所幣安(Binance),竊取超過60億美元(約新台幣1960億元)的加密資產,引發美朝雙方隔空交鋒。北韓領導人金正恩的妹妹、勞動黨總務部長金與正今(3)日公開反駁,痛批美國的指控是「荒謬至極的言論」,更指責華府企圖將全球各地發生的網路犯罪全部推給北韓,是對北韓的嚴重政治挑釁。北韓官媒《朝中社》(KCNA)3日刊登金與正發表的談話,針對FBI指控北韓涉及幣安大規模駭客攻擊事件提出強烈抗議,她否認北韓與這起事件有關,並將美方說法形容為「荒謬至極的言論」,認為美國不斷試圖將國際網路犯罪與北韓連結,藉此塑造北韓是網路犯罪國家的形象。金與正批評美國每當發生重大網路犯罪事件時就試圖將矛頭指向北韓,還誤導國際輿論,讓外界以為世界各地發生的網路犯罪都是北韓所為,她強調,種行為已經超越單純的刑事調查,根本是美國針對北韓發動的「政治攻勢」。金與正進一步指控美國企圖利用網路犯罪相關指控作為外交施壓的工具,藉此干預其他國家事務,她對美方持續採取敵對態度表達強烈不滿,並警告北韓有必要重新檢討未來的應對方式。除否認駭客攻擊指控外,金與正也將矛頭指向美國的加密貨幣政策,質疑華府將查扣的加密資產納入國家戰略儲備的做法,並暗示外界應關注美國追回遭竊資產後這些資產最終將由誰取得,不過,她並未提出具體證據,證明美國的相關政策與幣安遭駭事件存在關聯。這起爭議源於幣安10月29日前後發生的大規模加密貨幣竊盜事件,FBI於10月31日發布聲明,指控與北韓有關的駭客組織「TraderTraitor」涉案,遭竊資產超過60億美元。美國當局也發現駭客正將部分遭竊資產轉換成以太幣,並可能透過去中心化金融平台及加密貨幣兌換服務進一步洗錢。
拒檢狂飆仍逃不掉!苗栗男偷撿大安溪漂流木 車上、住處搜出340公斤香杉肖楠
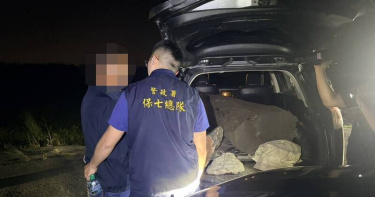
彭姓男子涉嫌擅自撿拾大安溪河床漂流木,遭保七警巡邏發現,見警攔查竟加速狂飆逃逸,警方一路追到台中外埔將他攔截,並在車上及住處查獲大批香杉、台灣肖楠,總重高達340公斤,市值粗估4萬餘元;彭男訊後遭依涉嫌違反《森林法》移送法辦。保七總隊第五大隊表示,10月28日晚間,台中分隊員警執行巡邏勤務,行經苗栗縣卓蘭鎮苗140線時,發現彭男駕駛一輛休旅車,行跡可疑,於是鳴笛示意停車接受檢查,沒想到彭男不但拒絕配合,反而猛踩油門加速逃逸,沿途還超速行駛。員警為避免追緝過程危及其他用路人,立即通報警力支援,並持續尾隨掌握車輛動向,最後在台中市外埔區虎尾寮段成功攔截。警方上前盤查,赫然在休旅車後車廂內發現香杉及台灣肖楠各1塊,懷疑彭男另有藏匿,進一步前往其住處搜索,果然又查獲大批木材。經清點,查扣香杉58公斤、台灣肖楠282公斤,總重量達340公斤,經林業及自然保育署台中分署初步估價,市值約4萬餘元。警方調查,彭男涉嫌未經主管機關許可,擅自在大安溪河床撿拾、竊取漂流木,相關木材來源及違法情節仍待檢方進一步釐清。全案警詢後,已依涉嫌違反《森林法》移送苗栗地檢署偵辦。保七總隊第五大隊提醒,漂流木並非民眾可以任意撿拾、搬運的物品,森林資源涉及生態保育及公共利益,未經許可擅自取走林木或滯留木,恐觸犯法律,切勿因貪圖小利而以身試法。
麻吉大哥又慘了!幣安遭駭掀拋售潮 6小時清算8次帳戶剩不到31元
加密貨幣市場爆發重大資安風暴,全球最大交易所幣安(Binance)29日傳出遭駭客入侵,約63.6億美元(約新台幣2000億元)資產受到影響,消息引發市場恐慌,多種加密貨幣價格重挫。藝人「麻吉大哥」黃立成也在這波震盪中接連爆倉,短短6小時遭強制平倉8次,交易帳戶餘額幾乎歸零,距離他10月中旬上次遭遇相同慘況,還不到一個月。黃立成在去中心化交易平台Hyperliquid的最新交易狀況,由鏈上數據追蹤平台Lookonchain於30日揭露。資料顯示,他在過去6小時內接連遭到8次清算,帳戶資金幾乎耗盡。Lookonchain更以他醒來後發現帳戶只剩1.5美元形容這次慘況,而隨著時間推移,當天下午帳面餘額已不足1美元(約新台幣31元),再度出現近乎歸零的情況。事實上,黃立成近來的加密貨幣投資並不順遂。就在10月中旬,他才經歷一次帳戶資金歸零,如今不到一個月又遭遇連續爆倉。相較先前的交易損失,這次清算造成的損失未必更大,但短時間內反覆遭到強制平倉,仍讓他的高風險交易動向受到關注。市場這波劇烈波動,與幣安29日傳出的駭客攻擊消息有關。南韓《韓聯社》報導,這次攻擊事件的幕後黑手可能來自北韓。美國區塊鏈分析公司TRM Labs透過鏈上交易紀錄及其他情報進行研判,將矛頭指向北韓菁英駭客組織「TraderTraitor」,並表示對相關歸因具有高度信心。至於具體入侵手法及事件全貌,目前仍有待進一步釐清。北韓近年頻繁透過網路攻擊竊取加密貨幣。區塊鏈分析公司Chainalysis統計,2025年北韓駭客取得約20.2億美元(約新台幣635億元)加密貨幣,創下歷年最高紀錄,占全球當年約34億美元(約新台幣1069億元)遭竊總額近6成;累計近年相關竊案,金額更達約67.5億美元(約新台幣2123億元)。駭客的攻擊能力也因人工智慧(AI)發展而提升。《韓聯社》指出,北韓駭客組織已運用AI協助製作針對特定目標的釣魚文件及開發惡意程式,縮短過去耗費大量時間與人力的準備過程。不過,目前尚無法確認幣安這次遭駭是否涉及AI技術,相關說法不能直接視為本案已查明的攻擊方式。面對大規模資安事件,幣安表示已與合作夥伴共同採取應變措施,定位並凍結約30億美元(約新台幣943億元)相關資產,同時將展開深入安全檢查。儘管業者積極處理,事件仍衝擊投資人信心,市場出現拋售賣壓,加密貨幣價格隨之下跌。資安業界則提醒,隨著駭客手法持續升級,交易平台也必須強化防護能力;幣安後續的安全檢查結果及受影響資產處理情況,仍有待進一步公布。黃立成10月中旬才經歷帳戶歸零,30日又傳出連續爆倉,帳戶餘額跌破1美元(約新台幣31元)。(圖/翻攝自X,@lookonchain)
無印良品出大事!官方App遭非法存取 2726萬筆個資恐外流
日本知名生活品牌無印良品(MUJI)驚傳重大資安危機!母公司良品計畫30日證實,旗下官方應用程式「MUJI App」遭到外部非法存取,最多約2726萬筆顧客資料面臨外洩風險,甚至連已經退會的使用者也可能受到影響。事件恰逢日本年度優惠活動「MUJI週」,引發消費者擔憂,業者已緊急採取防護措施,並公開向顧客致歉。根據日本《CNET Japan》及相關報導,良品計畫發現App出現異常存取情況後,立即封鎖遭入侵的存取管道,並完成相關系統修正。公司隨後於30日發布公告,說明這次可能遭到外部取得的資料包括電子郵件地址、出生年月日及性別,影響範圍涵蓋現有與已退會的使用者。不過,2726萬筆是目前評估可能受到影響的最高資料數量,並不代表所有資訊都已確定外流。良品計畫也強調,信用卡資料、姓名、住址及電話號碼等資訊,均不在這次可能外洩的項目內,消費者無須將所有會員資料都視為已遭竊取。至於是否已有個資流入不法人士手中,官方表示,截至30日公告時,尚未發現相關資料出現在暗網(Dark Web)等管道,也沒有確認因資訊遭到惡意利用而產生的具體受害案例。儘管如此,公司仍不排除資料外流的可能性,後續將持續調查,若證實資訊已流向外部,會儘速公布結果。無印良品也透過官方社群平台發表聲明,對事件造成顧客及相關人士不安表達歉意,並承諾陸續聯繫可能受到影響的使用者。業者特別提醒,即使目前尚未發現個資遭到濫用,仍須提防歹徒利用電子郵件地址等資訊,冒用無印良品名義寄送詐騙郵件,切勿點擊不明連結或在可疑網站填寫個資及帳號密碼。值得注意的是,這起事件正好發生在日本無印良品年度「MUJI週」優惠活動期間,不少消費者近期透過App查看商品及優惠資訊。消息曝光後,網友紛紛留言表示「現在剛好是MUJI週欸」、「好可怕」,對會員資料安全感到憂心。良品計畫表示,目前「MUJI App」及無印良品網路商店均正常運作,未因事件暫停服務。未來除了依照個資保護相關法令採取必要措施,也將與開發商及相關企業合作,加強資安防護與監控機制。顧客若有疑問,可撥打日本客服專線0120-64-0772,服務時間為週一至週六上午9時30分至下午5時,週日及年末年初暫停受理。無印良品提醒會員留意冒名詐騙郵件,切勿點擊可疑連結或輸入個人資料。(圖/翻攝自X,@muji_net)
昨晚緊急關網!民眾黨官網遭駭客強行「奪權」 黃國昌今赴刑事局提告
台灣民眾黨官方網站與內部系統日前遭大規模網路攻擊。台灣民眾黨主席黃國昌今日(28日)上午親赴刑事警察局正式提出刑事告訴,指控駭客團隊對民眾黨進行「有系統性、持續性」的入侵行動,企圖竊取黨內政治機密,並要求警政單位深入調查、揪出幕後藏鏡人。黃國昌表示,早在今年10月12日,民眾黨便發現內部行政管理系統遭駭客侵入,當時已依法向台北地檢署提出告訴,並由檢方發交刑事警察局進行偵辦。然而,昨晚(27日)民眾黨官方網站再次面臨嚴重的駭客攻擊。據民眾黨資訊團隊監測,駭客本次攻擊意圖相當明確,旨在強行奪取整個官方網站的管理權限,甚至在入侵過程中將原本擁有合法管理權限的人員全部踢出系統。為維護資訊安全與資料完整性,民眾黨於昨晚緊急關閉官方網站,並隨即進行內部系統建置資訊與相關事證的整理。黃國昌強調,這一連串的攻擊並非偶然,而是針對台灣民眾黨內部有關政策會、政策擬定及政治性機密資訊所展開的系統性行動。民眾黨對此採取極為嚴肅的態度,決不姑息。黃國昌指出,無論幕後黑手是何方神聖、由誰操控,民眾黨都希望藉由刑事警察局的專業與權責進行深入偵辦,務必將幕後主使者繩之以法。目前民眾黨已將相關數位事證移交刑事局,全力配合警方調查。
一中商圈娃娃機大盜太囂張!撬鎖偷零錢遭警逮 竟掏老虎鉗嗆聲反被辣椒水制伏
台中市一中商圈驚傳娃娃機竊案!27歲賴姓男子昨晚持一字螺絲起子撬開機台鎖頭,企圖偷取零錢,遭警方當場撞見、喝止,他竟又掏出老虎鉗,作勢攻擊員警立即噴灑辣椒水將他制伏。警方查出,賴男當晚已接連破壞育才街兩家店的娃娃機台,並查獲疑似贓款320元及作案工具,全案依加重竊盜罪嫌移送台中地檢署偵辦。第二分局育才派出所表示,昨晚7時許接獲民眾報案,指北區育才街有男子持工具破壞娃娃機台鎖頭,疑似行竊,警方獲報後不敢大意,立即派遣備勤警員張宏銓及勤區查察警員呂駿劭趕赴現場。兩名員警抵達時,發現賴男正手持一字螺絲起子,埋頭撬弄娃娃機台鎖頭,企圖將機台內的零錢弄到手;員警立即上前喝令停止,沒想到賴男不但沒有配合,反而突然從褲子口袋掏出老虎鉗,擺出攻擊姿態,相當囂張!警方先發制人,拿出辣椒水朝賴男猛噴,並趁他被癱瘓攻擊力的片刻,衝上去壓制、逮捕。員警當場查獲疑似遭竊現金320元,以及一字螺絲起子、老虎鉗等工具,隨後將賴男帶回偵辦。警方進一步調閱周邊監視器畫面,發現賴男當晚不只犯案一次,還曾在育才街另一家店持工具破壞娃娃機台鎖頭,竊取機台內零錢,短短一晚連續下手兩家店。警方詢問後,依加重竊盜罪嫌將賴男移送台中地檢署偵辦。第二分局呼籲,民眾若發現有人持工具破壞設備,或有危害他人安全的行為,應立即撥打110報案,切勿自行上前制止,以免發生危險。
監視器拍下荒唐一幕!男偷光寺廟香油錢 留1元求神明原諒
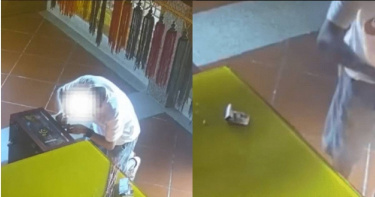
大陸福建日前發生一起寺廟竊案。一名38歲覃姓男子趁寺廟管理人員不注意,從功德箱竊取人民幣2000元(約新台幣9000元)香油錢;但覃男行為全被監視器拍下,令人傻眼的是,他逃逸前又留下人民幣1元(約新台幣4.5元),疑似祈求神明諒解。警方獲報後迅速將覃男逮捕歸案,被處以行政拘留12天,案件仍持續辦理中。消息曝光後,覃男遭網友嘲諷「許願失敗」。據陸媒《南方都市報》報導,這起離譜事件發生於福建泉州的惠安縣,事發當日中午,一所寺廟的李姓男管理人員於用餐後,返回大殿時,驚覺功德箱內的香油錢遭竊取一空,隨即向當地公安機關報案。李男表示,自己平時都在大殿內駐守,僅於午餐時段會短暫離去,沒想到讓不法分子找到機會偷錢。警方獲報後立即展開調查,調閱現場監視器畫面發現有一名男子於案發時段在大殿內不斷徘徊,且神情極度緊張、頻頻探頭看向門口;而該男在確認四周空無一人後靠近功德箱,熟練拿出預先準備好的工具,將箱內大量鈔票逐一黏出並放入口袋。監視器畫面更捕捉到荒謬的一幕,該男犯行後並未立刻離開,反而走向神桌前留下人民幣1元(約新台幣4.5元),才匆忙逃離現場。警方從監視器線索迅速掌握嫌犯身分與行蹤,沒多久順利逮捕38歲的覃姓男子,並當場追回遭竊的人民幣2000元(約新台幣9000元)香油錢。覃男到案後對犯罪事實供認不諱,並坦承留下人民幣1元(約新台幣4.5元)是希望「祈求神明原諒自己的行為」。這起離奇的竊案曝光後引發網友熱烈討論,不少人留言嘲諷「許願失敗」、「偷2千只留1元,真是精打細算」、「第一次看到這種小偷,被神明懲罰了吧」。
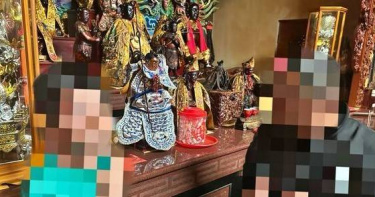
颱風天竟敢偷神明金牌! 瑞芳2賊趁停電下手遭宮主逮個正著
新北市瑞芳區九上天神農大帝宮24日上午驚傳金牌竊案,王姓及黃姓2名男子疑似趁宮廟停電,動起歪腦筋,企圖偷走神明身上的金牌,沒想到遭王姓宮主當場撞見,立即上前攔阻,成功追回4面金牌,總價值約6萬8000元。警方獲報趕抵現場,當場查獲2名涉案男子,全案朝竊盜罪嫌偵辦。瑞芳警分局指出,上午11時10分許,瑞濱派出所接獲報案,指轄內九上天神農大帝宮發生竊盜案件,巡佐張庭剛及員警許紹宇立即趕赴現場處理,發現王姓、黃姓2名男子涉嫌竊取宮廟金牌,現場清點確認4面金牌均已追回,初估價值約6萬8000元。據了解,2名男子向警方供稱,當時原本準備返家,途中經過神農大帝宮,便打算入內參拜。不料進入廟內後,發現現場正處於停電狀態,疑似認為無人注意、有機可乘,竟臨時起意將目標轉向神明金牌,企圖趁亂行竊。沒想到,2人的行蹤早已引起王姓宮主注意,宮主發現異狀後立即上前制止,成功攔下涉案男子並取回金牌,2人面對警方調查時卻出現「互踢皮球」的情況,王男聲稱是黃男指使自己動手,黃男則矢口否認教唆,反指王男自行竊取金牌,雙方各執一詞,讓實際犯案經過及責任歸屬仍有待釐清。警方表示,相關金牌已全數尋回,後續將進一步調查2人涉案情節,並依竊盜罪嫌偵辦。
美國防部將「孔子學院」列為國安威脅 赫格塞斯:已瓦解80個大學宣傳據點
美國國防部長赫格塞斯(Pete Hegseth)於美東時間23日表示,美國國防部已將中國出資、設於美國大學校園內的文化中心「孔子學院」列為威脅美國國家安全的機構。華府長期指控孔子學院是中國的宣傳工具,並已採取多項措施打擊這些機構。據《路透社》報導,赫格塞斯23日在社群媒體發布的1段影片中聲稱,孔子學院偽裝在美國大學內運作,而五角大廈已將這些機構列入威脅美國國家安全的組織名單。赫格塞斯稱:「事實證明,有80個新的宣傳據點在30所大學內悄然出現。這些據點使用不同的名稱與不同的組織章程,但執行的是相同任務:竊取智慧財產權,以及滲透美國學生的思想。」他進一步表示,美國國防部在過去2個月內,已經「有系統地瓦解了上述每1個組織」。對此,中國駐美國大使館尚未立即回應《路透社》提出的置評請求。據悉,孔子學院由中華人民共和國國務院教育部轄下的中國國際中文教育基金會管理,是1個國際性非營利教育機構,以國際中文教育發展為目標。截至2020年5月,中國在全球162個國家(地區)建立561所孔子學院和1,170個孔子課堂。但孔子學院也被西方國家指控為中共的海外影響力與大外宣機構,近年在多個西方國家的大學與教育機構中遭到抵制並陸續關閉。
美中AI競爭升溫!華府禁聯邦機關使用DeepSeek 第三方衍生服務也納管
美國政府19日以國家安全為由,下令聯邦民事機關從資訊系統移除中國人工智慧(AI)模型「深度求索」(DeepSeek)及其衍生的第三方服務,並禁止採購相關產品。美國國土安全部(DHS)警告,相關工具可能導致敏感資料流向中國,也可能存在惡意軟體或資安漏洞。據《南華早報》報導,美國國土安全部19日發布通知,下令聯邦民事機關從資訊系統中移除DeepSeek產品,以及所有利用這款中國AI模型開發的第三方服務,同時禁止各機關採購DeepSeek的產品與服務,包括由其關聯實體開發的相關產品。通知指出,若美國政府員工或承包商使用該公司的產品,「可能導致敏感資料遭傳輸至中華人民共和國」,並補充稱,這些模型「本身可能包含惡意軟體或其他安全漏洞」。相關命令由美國國土安全部長穆林(Markwayne Mullin)於7月24日簽署。報導補充,DeepSeek在2025年發布R1模型後,震撼全球金融市場與AI產業。美國總統川普(Donald Trump)當時將這項突破形容為對美國科技產業的「警鐘」。此後,這家新創公司持續受到華府決策人士的審查。這些官員認為,DeepSeek的中國所有權背景,對美國國家安全構成威脅。美國眾議院美國與中國共產黨戰略競爭特設委員會(House Select Committee on the CCP)曾在2025年4月發布1份報告,聲稱DeepSeek對「美國國家安全構成重大威脅」。2025年6月,美國國會議員提出《反敵對AI法案》(No Adversarial AI Act),旨在限制聯邦政府使用與中國有關聯的AI工具,例如DeepSeek。該法案公布後,共和黨籍的委員會主席穆倫納爾(John Moolenaar)表示:「我們正處於一場新的冷戰之中,而AI正是這場競爭的核心戰略技術。」當時,中國駐美國大使館發言人劉鵬宇透過電子郵件向《南華早報》表示,美國國會指控中國竊取科技成果的說法「純粹是誹謗與抹黑」,「中國積極推動AI創新,並高度重視AI的安全與倫理。」此外,美國眾議院也在2025年2月提出另1項法案,名為《政府設備禁用DeepSeek法案》(No DeepSeek on Government Devices Act)。同月稍晚,參議院也提出相應版本。這項由民主、共和兩黨共同支持的立法,旨在禁止聯邦政府設備使用DeepSeek。19日最新公布的措施,是川普政府限制中國科技產品行動的一環。隨著美中兩國爭奪全球AI領導地位,雙方在科技領域的競爭持續加劇。包括美國商務部(Department of Commerce)與美國海軍(United States Navy)在內的其他多個聯邦機關,也已限制在政府設備上使用DeepSeek。另一方面,總部位於紐約的企業支出管理及獨角獸金融科技公司「Ramp」於2026年6月公布的「熱門軟體供應商」排行榜中,DeepSeek名列榜首。這反映出美國企業正尋求更平價的替代方案,以取代OpenAI與Anthropic等美國AI服務供應商所提供的高價產品。Ramp創立的內部經濟智庫與數據研究中心「Ramp Economics Lab」首席經濟學家卡拉齊安(Ara Kharazian)當時稱:「企業正在尋找比OpenAI與Anthropic更便宜的替代方案,最大的跡象之一,就是有些公司願意採用價格較低的中國模型,讓美國資料透過設於中國的伺服器來回傳輸。」
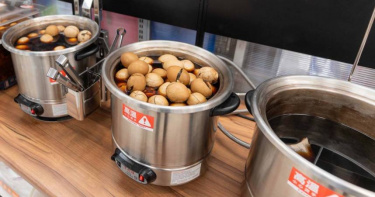
補教師拿8顆茶葉蛋沒付錢!辯「趕上班忘結帳」挨告 法官曝「1關鍵」判無罪
嘉義市一名李姓補教老師,2025年4月到便利商店拿取8顆茶葉蛋,總價80元,卻沒有結帳就直接離開,遭店家報警提告。檢方認為男子取蛋過程動作清楚,甚至記得甩掉湯汁,難以相信只是忘記付款,因此依竊盜罪嫌起訴。不過,法院審理後認為,無法單憑男子拿取茶葉蛋的行為,就認定具有偷竊意圖,一審判決無罪,二審也維持原判,全案定讞。這起事件發生於2025年4月8日,李姓男子當天進入嘉義市一間便利商店,使用夾子取出8顆茶葉蛋,分別裝進2個塑膠袋,隨後便直接走出店門,沒有前往櫃台結帳。店長發現茶葉蛋未付款後,決定報警處理,警方經過調查確認男子身分,通知他到案說明。李男面對警方調查時,否認自己有意竊取茶葉蛋。他解釋,當天購買茶葉蛋並不是為了自己食用,而是準備在晚間的生物課程中,提供學生觀察雞蛋構造。由於當時急著趕往工作地點,才會一時疏忽,忘記完成付款程序,並非刻意拿走店內商品。不過,檢方對這項說法並不採信。檢察官檢視相關監視器畫面後指出,李男拿取茶葉蛋時,不僅清楚知道自己夾取的數量,還將茶葉蛋分裝到不同塑膠袋,過程中甚至會甩掉附著在蛋上的湯汁,顯示當下對自己的動作具有清楚認知。檢方進一步認為,李男離開便利商店時步伐平穩,並沒有因為趕時間而表現出明顯急促的動作,因此對他宣稱急著上班、忘記結帳的理由存有疑慮。檢察官認為,李男對於拿取茶葉蛋的過程記憶清楚,卻獨獨忘記付款,不符合一般生活經驗,因此認定涉及竊盜罪嫌,依法提起公訴。案件進入嘉義地方法院審理後,法官對監視器影像有不同看法。一審認為,李男拿取茶葉蛋時沒有刻意遮掩行為,也沒有避開店內其他人員的視線,加上事發時間接近他的上班時間,不能排除確實因為趕著工作而忘記付款的可能性,因此認為檢方證據不足以證明他具有竊盜故意,判決無罪。檢方不服一審判決,隨後提起上訴。二審法院重新檢視相關監視器畫面及雙方提出的說法,認為李男在店內夾取茶葉蛋的過程相當公開,沒有刻意躲避他人注意,離開商店時也沒有奔跑或其他足以直接認定企圖偷竊的舉動。二審法官指出,李男雖然有分裝茶葉蛋及甩掉湯汁的動作,但這些行為本身並不能證明他打算偷走商品。此外,8顆茶葉蛋總價僅80元,李男聲稱要將雞蛋帶到生物課堂供學生觀察,以及因趕著上班而忘記付款的說法,都不是完全沒有可能。法院最終認為,檢方提出的事證仍不足以排除合理懷疑,無法確認李男主觀上具有非法占有茶葉蛋的意圖,因此維持一審無罪判決,駁回檢方上訴,全案定讞。這起案件的判決關鍵,在於男子未付款離開商店的事實,是否足以證明他具有竊盜故意,而非單純以商品有無結帳作為定罪依據。
「造山者」守成需要你我 調查局6年破166件高科技竊密、挖角案
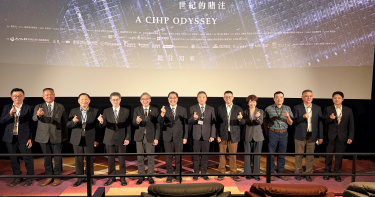
台灣第一部半導體紀錄片「造山者—世紀的賭注」講述台灣如何以護國神山、護國群山造就科技島的光輝之路,深具時代意涵與國安視角,法務部調查局14日晚間在大巨蛋秀泰影城舉辦「餘音與光影:凝視島嶼的脈動」線上影展實體特映會,特別選映這部歷時5年籌備拍攝的紀錄片,展現跨部會、攜手民眾共築國家安全防護網,守護台灣產業及民主價值的意涵特映會由法務部部長鄭銘謙主持,邀請全國安全防護工作會報11個機關代表共同出席,主辦單位也邀請到導演蕭菊貞到場,與鄭銘謙及調查局長陳白立進行映後座談。「造山者」紀錄片導演蕭菊貞、法務部部長鄭銘謙及調查局局長陳白立映後座談。(圖/調查局提供)鄭銘謙表示,看完紀錄片深受感動,特別是竹科的發展、70年代的臺灣經濟蕭條及國際局勢衰頹,感佩蕭導演拍攝紀錄片時對於細節考究的堅持。蕭菊貞說「造山者」的精神其實是守護家園,在國家需要的時候決定貢獻,國家有難的時候選擇留下,拍攝5年的過程中,她深刻體會當年為國家篳路藍縷、開山鋪路的造山前輩們,肩上背負的是光榮又沉重的國旗重量與國家使命,而這份重量和使命是必須代代傳承的精神。在當前複雜且快速變動的國際局勢下,國家存亡已是「只許成功、不許失敗」的一環,任何安全防護上的破口,都可能讓前人的努力付之闕如。蕭菊貞導演映後與觀影人員大合照。(圖/調查局提供)陳白立指出,守護護國神山群已經不是單一企業的問題,而是整個國家的國安課題,調查局從2020年至今破獲166件非法挖角高科技人才、竊取營業秘密或國家核心關鍵技術案件;我們要讓國際社會與所有產業夥伴知道,台灣不僅能做出全球頂尖的晶片,更具備保護核心關鍵技術與捍衛自由民主的堅定決心。調查局呼籲,維護國家安全沒有局外人,守護台灣的經濟榮景與民主韌性是每一位國人共同的理念,調查局將與國人共同協力,堅定捍衛。
網址沒錯還是被騙?新型釣魚「同形字掉包」肉眼難辨 專家教4招自保
網路詐騙手法持續翻新,過去常見的錯字、簡體字或怪異網址已不再是唯一的辨識標準。近期一種被稱為「同形異義字攻擊」(Homoglyph Attack)的社交工程詐騙手段日益猖獗,詐騙集團利用希臘字母、西里爾字母或日文假名等外國字元,替換掉英文字母中極為相似的字元,打造出肉眼幾乎無法分辨的假網址與假電子郵件地址。這類攻擊主要利用人性急躁與焦慮的心理盲點,誘導受害人在慌亂中點擊連結並輸入帳密或一次性驗證碼(OTP),進而竊取敏感資產。根據《The Guardian》報導,網路安全公司ESET全球安全顧問傑克·摩爾(Jake Moore)指出,詐騙集團極度喜歡冒用像微軟(Microsoft)這類知名大企業的身份。例如在字元替換中,將拉丁字母「c」替換為外觀完全相同的西里爾字母「с」,就能打造出外表毫無瑕疵的假網址「miсrosoft.com」。此外,過去防毒軟體主要針對惡意下載附件進行掃描,導致惡意檔案容易被攔截,因此犯罪分子轉向設計看起來極度逼真的連結,誘騙使用者放鬆警惕並主動點擊。NordVPN首席技術官瑪里尤斯布里迪斯(Marijus Briedis)則分析,同形異義字攻擊本質上更多是一種心理學技巧,而非複雜的技術戰。詐騙集團通常會寄發極具緊迫感的通知,營造出帳戶即將凍結或異常登入的恐慌氛圍。當人們處於焦慮與匆忙之中時,大腦會自動充填期待看到的內容,導致忽略了網址中的細微差異,這短暫的幾秒鐘決策往往成為整體資訊安全防線中最脆弱的一環。專家建議,要避免落入同形異義字攻擊的陷阱,民眾可採取以下防禦措施:切勿直接點擊連結:若收到任何要求登入帳戶的簡訊、通訊軟體訊息或電子郵件,應手動在瀏覽器輸入已知正確的正版網址,而非點擊附帶連結。手動輸入郵件地址:回覆重要電子郵件時,請手動輸入熟悉的正確地址,避免點擊郵件內文提供的信箱連結。保持瀏覽器更新:新版瀏覽器能更敏銳地識別並攔截異常字元與惡意網站。全面啟用雙重驗證(2FA/MFA):為帳戶建立第二道安全防線,即使密碼不慎外洩,也能防止歹徒直接登入。若不幸發現個人資料已遭到洩漏,應立即更換密碼並向銀行與相關執法單位通報。
茶水飄怪味!同事喝下手腳麻 女研究生涉下毒逃返大陸前落網
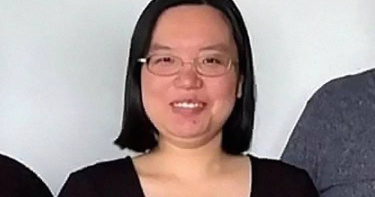
美國懷俄明大學(University of Wyoming)爆出研究生疑遭同事下毒事件,32歲陸籍女研究生王艾莉(Aili Wang,音譯)涉嫌將有毒化學物質混入同事泡茶使用的咖啡機,導致對方出現手腳麻木、失眠及身體無力等症狀。警方追查發現,王女不僅疑似購買相關化學物質,還被監視器拍下翻動、拍攝同事研究筆記的畫面。她事後接受警方詢問,隔天便在洛杉磯國際機場遭逮捕,檢方認為她當時準備返回大陸。綜合英國《衛報》(The Guardian)、美國哥倫比亞廣播公司(CBS News)及《人物》(People)雜誌報導,事件發生在美國懷俄明州(Wyoming)拉勒米市(Laramie)。王女與受害者都是微生物學研究生,由教授戈梅爾斯基(Mark Gomelsky)指導,雖然共用辦公室,研究方向卻不相同,兩人關係也不融洽。教授透露,王女首次博士論文口試未通過,據他了解,她對另一名學生的研究成就抱有嫉妒情緒,但這項說法並非司法機關認定的犯案動機。受害者在法院文件中以「KT」代稱,來自越南,研究內容涉及利用細菌將RNA送入人體細胞,嘗試開發癌症、神經系統及遺傳疾病的新療法,相關計畫獲得美國聯邦資金支持,部分技術也正在申請專利。KT今年8月參加重要學術會議後,健康狀況逐漸惡化,除了經常感到疲倦、夜間難以入睡,手指也出現刺痛與麻木,雙腿甚至無力,曾因此前往校內健康中心求診。真正讓KT察覺異狀的,是辦公桌上一台用來泡茶的小型咖啡機。他發現茶水偶爾會出現怪味,但清洗機器後,異味又會暫時消失。由於情況反覆發生,KT懷疑飲用水遭人動手腳,妻子與其他人便協助採集咖啡機內的水,蒸發水分後留下約63毫克白色粉末。經校內化學領域人員檢測,樣本對丙烯醯胺(Acrylamide)呈陽性反應。參與檢測的助理教授蘇馬亞(Tak Sumaya)指出,丙烯醯胺雖然可用於蛋白質及DNA研究,也可能在高溫烹調澱粉類食物或燃燒菸草時產生,但高劑量暴露可能傷害神經系統,正常情況下不應在咖啡機的水中發現如此數量的物質。KT與妻子隨後將可疑樣本交給校警,並配合警方在共用辦公室設置監視設備。根據警方提交法院的宣誓書,監視器9月27日拍到王女翻動KT的辦公桌,10月1日又錄下她拍攝桌上資料、翻閱研究筆記的情形,甚至疑似以自己杯中的液體沖洗KT的杯子。警方也查出,王女涉嫌在今年夏天兩度透過購物網站eBay購買丙烯醯胺,之後還曾要求平台刪除帳號。王女10月5日接受警方詢問時,聲稱自己已多年沒有使用丙烯醯胺。戈梅爾斯基則表示,她自6月起主要忙於論文工作,已未再進行實驗室研究。至於監視器拍到她接觸KT研究資料的行為,警方也列入調查。由於王女過去在大陸曾從事與疾病治療技術相關的研究,調查人員關注她拍攝筆記的目的,但目前尚無足夠資訊證明她竊取研究成果,也不能認定下毒指控與研究資料有直接關聯。接受詢問後隔天,王女於10月6日在洛杉磯國際機場(Los Angeles International Airport)遭到逮捕。檢方認為她正準備搭機返回大陸,執法人員並查扣多部筆記型電腦、外接儲存裝置及紙本文件,作為後續調查證物。由於存在離境疑慮,檢方聲請提高保釋金,奧爾巴尼郡(Albany County)巡迴法院法官桑福德(Robert Sanford)同意將金額從20萬美元提高至150萬美元,約新台幣4725萬元,且須以現金繳納。王女目前面臨加重攻擊及傷害重罪指控,若罪名成立,最高可能面臨10年徒刑及1萬美元罰款,約新台幣31.5萬元。截至10月13日,她仍被關押在洛杉磯,尚未獲准保釋,移送懷俄明州的時間也尚未確定。法院文件當時未列出她的辯護律師,美聯社透過電子郵件及LinkedIn嘗試聯繫,也未取得回應。KT的健康狀況則持續讓指導教授擔憂。戈梅爾斯基透露,學生至今仍容易疲倦、難以集中精神,左手也持續失去部分知覺,未來能否完全康復尚不清楚。他坦言,一名學生的健康受到威脅,另一名學生卻可能涉及傷害行為,讓他受到極大衝擊。《CBS News》另外提及,加州柏克萊(Berkeley)過去也曾發生職場下毒案件。女工程師袁蓉(Rong Yuan,音譯)長期出現不明原因的身體不適,後來透過自行設置的監視器,發現同事徐大衛(David Xu,音譯)涉嫌在食物及飲水中摻入鎘。該案被告最終透過認罪協商,就一項下毒重罪接受兩年緩刑處分。懷俄明大學也發表聲明,表示將依既有程序處理相關學生紀律問題。校長里夫斯(Shane Reeves)強調,校方重視師生與訪客的健康及安全。王女目前仍處於司法程序中,相關指控尚未經法院判決認定,依法應推定無罪。王艾莉涉嫌毒害共用辦公室的研究生,10月6日在洛杉磯國際機場遭逮捕。(圖/翻攝自臉書,13abc)
神明也搖頭!67歲慣竊盜走3萬宮廟金牌 「1600元賤賣」秒花光
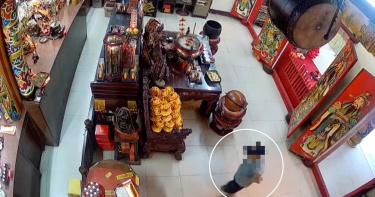
臺北市政府警察局南港分局日前接獲轄內一處宮廟報案,稱主神神像身上一面重約5錢、價值約新臺幣3萬元的金牌不翼而飛。警方獲報後立即調閱監視器追查,鎖定一名67歲的吳姓男子,循線通知其到案說明。令人搖頭的是,這面價值數萬元的金牌,吳男竟以不到二十分之一的「跳樓價」賤賣,全案訊後依竊盜罪移請臺灣士林地方檢察署偵辦。警方調查,家住汐止、擔任臨時工且有竊盜及毒品前科的吳姓犯嫌,今年7月14日因缺錢吃飯,行經南港轄內宮廟時臨時起意。他特地挑選清晨廟宇人煙稀少的時段偷偷潛入,將神像身上的5錢金牌偷走。更誇張的是,吳男犯案後急於變現,竟將這面市價高達3萬元的金牌,遠赴三重二手市場兜售,最後僅以區區1600元的極低賤價售出,並迅速將贓款花用完畢。廟方人員事後發現金牌遭竊趕緊報案,警方隨即過濾監視器畫面掌握吳男行蹤,8月13日將他通知到案。吳男對犯行坦承不諱,警方訊後依竊盜罪將其移送法辦。南港分局特別呼籲,竊取他人財物涉犯刑法竊盜罪,可處五年以下有期徒刑、拘役或50萬元以下罰金。民眾切勿因一時貪念或心存僥倖以身試法,警方將持續打擊犯罪,嚴查不法,以維護社會治安與民眾財產安全。嫌犯得手後離去,隨後前往三重跳蚤市場以跳樓價1600元賤賣。(圖/翻攝畫面)
花蓮女教師遭性侵殺害案 劉男預謀犯案「一審判死」褫奪公權終身
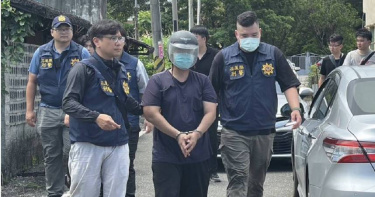
花蓮縣秀林鄉去年發生一起女教師遭性侵殺害案件,29歲蔡姓女教師在召會宿舍內遇害,涉案的26歲劉姓男子因追求遭拒,進而產生殺人念頭。花蓮地方法院8日宣判,認定劉男涉及侵入住宅強制性交而故意殺害被害人罪,判處死刑、褫奪公權終身,另因侵入住宅竊盜罪判刑7個月,應執行死刑,全案仍可上訴。根據法院判決內容,劉男自2025年2月開始參加花蓮縣某召會活動,期間認識蔡姓女教師,隨後對她產生愛慕之情。他曾向蔡女表達希望進入其居住的召會宿舍,但未獲同意。雙方互動出現變化後,蔡女將劉男的LINE帳號封鎖,儘管劉男多次要求解除封鎖,仍遭拒絕,因而心生不滿。法院調查發現,劉男在殺人案件發生前,已有侵入宿舍竊盜的紀錄。2025年4月16日,他趁蔡女房間無人時擅自進入,偷走蔡女室友所有的iPhone 13 Pro Max手機。此後,劉男因無法透過LINE聯繫蔡女,逐漸產生怨恨,並開始計畫對她下手。同年5月16日晚間8時至9時,劉男掌握蔡女獨自在宿舍的時機,未經允許進入其住處,利用雙方體型差距壓制蔡女並強制性交,隨後將她殺害。犯案後,劉男還帶走現場的iPhone 16、iPad mini、MacBook、信用卡、行動電源及皮夾等財物。警方接獲通報展開調查,循線鎖定劉男並將他逮捕。案件進入司法審理程序後,法院針對劉男的犯罪動機、行為過程及犯後表現進行調查。合議庭認為,劉男先前曾侵入宿舍竊取手機,之後又刻意選擇蔡女獨處的時間犯案,足以顯示犯罪行為具有一定程度的事前規劃,並非臨時起意。此外,劉男在警方接近時曾試圖逃離,也被納入法院評估犯後態度的依據。針對劉男自幼瘖啞的情況,法院也透過精神鑑定及相關資料,檢視其犯罪時的責任能力。鑑定結果顯示,雖然劉男在認知、情緒及人際適應方面存在問題,但沒有足夠證據認定他在犯案當時欠缺辨識違法行為的能力,或控制自身行為的能力有顯著降低情形,因此不符合刑法第19條減輕或免除刑責的條件。法院進一步指出,劉男的成長過程並非完全缺乏教育資源,從其供述內容及犯案時的行為表現,也難以認定其思考能力低於一般人,因此不適用刑法第20條有關減輕刑責的規定。在量刑方面,法院參考精神鑑定及量刑鑑定意見,認為劉男再犯重大暴力犯罪仍具有相當程度的風險。合議庭同時考量被害人生命遭到剝奪,以及案件對家屬造成的痛苦,並指出此案也嚴重破壞召會成員原有的安全感與信任關係。法院綜合犯罪動機、手段、造成的結果及犯後態度,認定劉男所犯侵入住宅強制性交而故意殺害被害人罪,應判處死刑,並宣告褫奪公權終身;另就侵入住宅竊盜部分判處有期徒刑7個月。全案尚未確定,依法仍可提起上訴。