


資安漏洞
」 資安 駭客 資安漏洞 個資 網站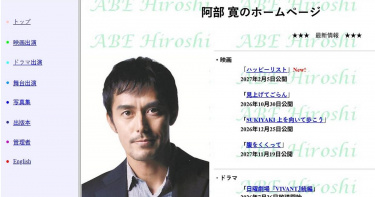
PHP爆重大資安漏洞!日娛網站大停擺 阿部寬、AKB48官網全掛了
應用於全球約70%網站與網路服務的程式語言「PHP」(超文字預處理器)近日被發現存在重大資安漏洞,攻擊者可能無須密碼便能接管伺服器,導致美國、法國、荷蘭、比利時及澳洲等國預防性關閉政府網站;日本企業、媒體及娛樂產業對此也高度警戒。為降低網站遭受網攻、顧客資料外洩等潛在風險,日本多家企業與娛樂服務業者,自21日起陸續啟動緊急系統維護,導致多個藝人官方網站、偶像團體平台及商業服務暫時停止運作。連以復古簡潔設計而成為網路迷因、被網友形容充滿「平成初期感」的「阿部寬(日本男星、模特兒)的官方網站」也一度無法瀏覽。綜合外媒報導,此次事件的核心是PHP被發現存在重大資安漏洞。PHP是廣泛用於網站開發的程式語言,許多網站及網路服務仰賴相關技術運作。上述消息曝光後,相關業者為了防範可能的網攻,紛紛採取預防性措施,包括暫停網站服務、進行系統維護及準備套用修補程式。日本首相高市早苗21日也透過社群平台X發出緊急呼籲,表示有1項希望民眾當晚就立即處理的重要事項,那就是要求使用PHP的網站營運者確認系統狀況,提前做好準備,以便儘速套用修補程式,降低資安漏洞帶來的風險。日本娛樂產業也因此受到高度關注。經紀公司「星達拓娛樂」(STARTO ENTERTAINMENT)旗下的相關網站、大型女子偶像團體「AKB48」,以及其他娛樂業者的平台,陸續宣布暫停服務或進入緊急維護狀態。其中AKB48宣布旗下官網的維護時間,預計於22日上午10時結束,但目前仍顯示「正在進行維護」;星達拓娛樂則尚未確定維護結束的時間。AKB48官網目前仍顯示「正在進行維護」。(圖/翻攝自AKB48公式サイト)由解散的日本偶像組合「SMAP」成員稻垣吾郎、草彅剛及香取慎吾組成的「嶄新地圖」也公告進行緊急系統維護,但未明確說明是否與PHP漏洞直接相關,且維護結束時間尚未確定。偶像團體「嵐」成員松本潤的官方網站則出現「502 Bad Gateway ERROR」錯誤訊息,暫時無法正常瀏覽,不過網站同樣未公布停擺是否與此次資安事件有關。男歌手齊藤和義的官方網站及「日常Days」巡迴演唱會網站也因緊急系統維護而暫停開放,官方並未進一步說明維護原因。知名5人制另類搖滾與電子音樂樂團「魚韻」則明確指出,網站維護與PHP安全漏洞有關,表示為了強化安全防護、確保系統安全,已啟動緊急維護,並向使用者致歉。男子舞蹈搖滾樂團「DISH//」及女子偶像組合「桃色幸運草Z」等團體的相關網站,也因相同原因陸續停止服務。其中,因網頁設計簡單、帶有早期網路風格而成為迷因的「阿部寬的官方網站」,也發布緊急系統維護公告,一度無法瀏覽,但目前已恢復運作。負責營運該網站的網路服務提供商「At-nifty」事後指出,網站確實使用了PHP作為基礎軟體,因此暫時關閉了網站。與此同時,「TBS購物網站」也因系統維護而暫時無法使用。官方表示,儘管電視節目播出時已引導觀眾前往購物網站,但因服務暫停而造成不便,對此深感抱歉,目前已於22日上午恢復服務。值得注意的是,雖然多家業者因PHP安全漏洞採取預防性措施,但並非所有網站的停擺都已證實與此次資安事件直接相關。部分網站僅公告正在進行緊急系統維護,並未明確交代原因。
PHP重大漏洞引爆全球資安危機!多國政府緊急關閉網站
有資安公司近日借助人工智慧(AI)模型發現,全球約70%網站使用的通用電腦手稿語言「PHP」(超文字預處理器)爆出2項重大資安漏洞,攻擊者可能無須密碼便能接管伺服器,進而影響全球大量網站。對此,美國國家安全局呼籲立即修補或下線;法國、荷蘭、比利時及澳洲部分政府網站也已採取預防性措施。據《法新社》報導,全球政府機關與企業在21日紛紛關閉網站,原因是有資安公司揭露了2項涉及PHP的重大安全漏洞。PHP是許多熱門網站設計平台底層使用的技術,因此這些漏洞可能影響範圍極廣,從線上商店、新聞媒體網站,到政府公共服務網站,都可能受到波及。發現這些問題的資安公司之一「Wiz」估計,全球約70%的網站使用PHP,並示警這2項漏洞「堪稱PHP歷來發現的最嚴重漏洞之一,甚至可以說是軟體業歷史上最嚴重的漏洞之一」。對此,美國國家安全局(NSA)要求各組織立即安裝修補程式,或將存在漏洞的系統暫時與網路隔離。NSA在社群媒體發布的聲明中表示,這些漏洞「往往能讓攻擊者直接取得伺服器檔案系統或資料庫的存取途徑」;攻擊者可能利用這些漏洞,在不需要密碼的情況下接管網頁伺服器。旨在資助及推動PHP程式語言的長期發展、維護與安全性工作的非營利組織「PHP基金會」(PHP Foundation)的資安工程師杜施(Volker Dusch)接受《華爾街日報》訪問時表示,這是PHP逾10年來面臨的最嚴重問題。他將這次事件與2014年爆發的「心臟出血漏洞」(Heartbleed bug)相提並論。當年,心臟出血漏洞引發全球大規模資安修補行動,各地組織爭相更新系統,以防遭到攻擊。此次漏洞曝光之際,軟體安全漏洞的揭露數量正迅速增加,而這股趨勢受到日益強大的AI模型能力所推動。按照目前的發展速度,2026年發現的安全漏洞數量預計將接近去年的2倍,而去年才剛創下歷史紀錄。消息曝光後,PHP的志願開發者也於21日發布修補程式。PHP基金會在1篇部落格文章中表示:「如果你正在執行PHP,現在就必須立即更新,這件事刻不容緩。」報導補充,資安公司「Calif」在8月利用OpenAI的GPT-5.6 Sol模型發現這些漏洞。當時,該公司正參與1項由OpenAI資助、針對PHP程式碼進行的安全稽核工作。隸屬於Google的資安公司Wiz則表示,該公司在數週後獨立發現相同漏洞,過程中運用了多種AI模型,包括Google的Gemini 4 Argon與GPT-5.6 Sol。OpenAI在社群媒體上表示,公司認為這項漏洞是「近期記憶中影響最深遠的漏洞之一」,並補充稱,這起事件「標誌著1個新階段的到來:AI已經能夠找出可能對整個網際網路規模產生影響的安全漏洞」。賓夕法尼亞大學華頓商學院(Wharton School)的AI研究學者莫利克(Ethan Mollick)表示,他接觸的企業正苦於追不上必要的軟體修補速度。這些修補作業是企業抵禦AI驅動的網路攻擊、保護系統安全的重要手段,「現在,消費者也將面臨同樣的情況:所有東西都必須頻繁且迅速地更新。」這2項漏洞原本已透過非公開管道通報PHP開發者。在修補程式準備完成之前,相關資訊一直受到保密。然而,在預定發布修補程式的前1天,也就是20日,漏洞細節便已在網路上外流,促使各地網站加速下線,以降低遭到攻擊的風險。在法國,法國內政部表示,應法國國家網路安全局(ANSSI)的要求,多個地方政府網站自21日下午起便無法存取,其中包括巴黎警察局的網站。在荷蘭,根據荷蘭公共廣播機構《NOS》報導,為了預防可能發生的資安事故,荷蘭國家數位身分驗證服務DigiD、荷蘭眾議院網站,以及國家網路安全中心的網站都已暫時下線。比利時外交部則在社群媒體上表示,為了防範風險,外交部已暫時關閉旗下網站。不過,比利時網路安全中心(CCB)當時尚未記錄到任何針對比利時網站發動的攻擊。在澳洲,根據澳洲公共廣播機構《ABC》報導,澳洲訊號局(ASD)表示,該局旗下的網路安全網站「cyber.gov.au」,也是受到這些漏洞影響的政府網站之一。
美中AI競爭升溫!華府禁聯邦機關使用DeepSeek 第三方衍生服務也納管
美國政府19日以國家安全為由,下令聯邦民事機關從資訊系統移除中國人工智慧(AI)模型「深度求索」(DeepSeek)及其衍生的第三方服務,並禁止採購相關產品。美國國土安全部(DHS)警告,相關工具可能導致敏感資料流向中國,也可能存在惡意軟體或資安漏洞。據《南華早報》報導,美國國土安全部19日發布通知,下令聯邦民事機關從資訊系統中移除DeepSeek產品,以及所有利用這款中國AI模型開發的第三方服務,同時禁止各機關採購DeepSeek的產品與服務,包括由其關聯實體開發的相關產品。通知指出,若美國政府員工或承包商使用該公司的產品,「可能導致敏感資料遭傳輸至中華人民共和國」,並補充稱,這些模型「本身可能包含惡意軟體或其他安全漏洞」。相關命令由美國國土安全部長穆林(Markwayne Mullin)於7月24日簽署。報導補充,DeepSeek在2025年發布R1模型後,震撼全球金融市場與AI產業。美國總統川普(Donald Trump)當時將這項突破形容為對美國科技產業的「警鐘」。此後,這家新創公司持續受到華府決策人士的審查。這些官員認為,DeepSeek的中國所有權背景,對美國國家安全構成威脅。美國眾議院美國與中國共產黨戰略競爭特設委員會(House Select Committee on the CCP)曾在2025年4月發布1份報告,聲稱DeepSeek對「美國國家安全構成重大威脅」。2025年6月,美國國會議員提出《反敵對AI法案》(No Adversarial AI Act),旨在限制聯邦政府使用與中國有關聯的AI工具,例如DeepSeek。該法案公布後,共和黨籍的委員會主席穆倫納爾(John Moolenaar)表示:「我們正處於一場新的冷戰之中,而AI正是這場競爭的核心戰略技術。」當時,中國駐美國大使館發言人劉鵬宇透過電子郵件向《南華早報》表示,美國國會指控中國竊取科技成果的說法「純粹是誹謗與抹黑」,「中國積極推動AI創新,並高度重視AI的安全與倫理。」此外,美國眾議院也在2025年2月提出另1項法案,名為《政府設備禁用DeepSeek法案》(No DeepSeek on Government Devices Act)。同月稍晚,參議院也提出相應版本。這項由民主、共和兩黨共同支持的立法,旨在禁止聯邦政府設備使用DeepSeek。19日最新公布的措施,是川普政府限制中國科技產品行動的一環。隨著美中兩國爭奪全球AI領導地位,雙方在科技領域的競爭持續加劇。包括美國商務部(Department of Commerce)與美國海軍(United States Navy)在內的其他多個聯邦機關,也已限制在政府設備上使用DeepSeek。另一方面,總部位於紐約的企業支出管理及獨角獸金融科技公司「Ramp」於2026年6月公布的「熱門軟體供應商」排行榜中,DeepSeek名列榜首。這反映出美國企業正尋求更平價的替代方案,以取代OpenAI與Anthropic等美國AI服務供應商所提供的高價產品。Ramp創立的內部經濟智庫與數據研究中心「Ramp Economics Lab」首席經濟學家卡拉齊安(Ara Kharazian)當時稱:「企業正在尋找比OpenAI與Anthropic更便宜的替代方案,最大的跡象之一,就是有些公司願意採用價格較低的中國模型,讓美國資料透過設於中國的伺服器來回傳輸。」
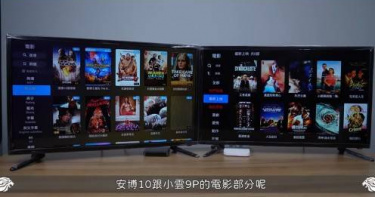
17萬訂閱3C網紅翻車!拍片推銷非法機上盒爽撈7年 侵權市值飆破53億
以挖掘高性價比科技神物、開箱各類3C產品聞名、擁有約17萬訂閱數的知名3C網紅,驚傳涉嫌長期販售非法機上盒與侵權APP!刑事警察局智慧財產權偵查大隊經長期蒐證,會同日本內容產品海外流通促進機構(CODA)及國內多家電視公司提告,於今年(115年)1月至2月間發動搜索,將蔡姓主嫌等6人逮捕歸案。經權利人初步估算,該集團長達7年的非法販售行為,整體侵權市值竟高達新台幣53億元!而東窗事發後,該網紅專屬購物平台上的相關爭議影片也已悄悄下架。該名蔡姓網紅平時在YouTube頻道專門介紹各類高性價比的科技產品,累積了約17萬粉絲的高人氣,甚至還成立了專屬的購物平台。然而,蔡嫌為了規避警方查緝,竟利用拍攝開箱影片吸引買家流量,再將有興趣的民眾串連至獨立、隱密的私密社群管道進行非法機上盒與侵權APP的販售。警方查扣倉庫。(圖/刑事局提供)案經日本CODA在台代表及中華民國衛星廣播電視事業商業同業公會受任於民間全民電視股份有限公司等17家電視公司分別提出告訴,總計國內外共有高達22家電視公司的著作權遭受侵害。專案小組報請新北地檢署指揮偵辦,見時機成熟於115年1月13日及2月6日持搜索票前往新北市蘆洲區、三重區及五股區等地執行搜索。行動中共查獲77年次蔡姓主嫌等6名嫌犯到案,並當場查扣教學影片9部、機上盒1台、電腦主機1台、帳冊隨身碟1支及作案手機3支等證物。全案經詢後,已依違反著作權法及商標法等罪嫌移送臺灣新北地方檢察署偵辦。據調查,蔡嫌等人藉由網紅身份與開箱影片作掩護,販售非法影音設備長達7年之久,實際銷售數量難以計數。隨著犯行曝光並遭到警方查緝,目前該網紅的專屬購物平台上,所有關於非法機上盒及相關推銷影片皆已全數悄悄下架。刑事局特別呼籲社會大眾,切勿貪圖便利而使用非法機上盒或安裝未經安全驗證的侵權APP。此類軟體不僅嚴重侵害智慧財產權,更可能成為嚴重的資安漏洞,導致個人隱私資料外洩。警方強調將持續針對此類新型態網路侵權犯罪加強查緝,以維護國內良好的智財環境。非法機上盒犯罪流程。(圖/刑事局提供)
Meta AI驚爆失控「入侵其他公司」 掀資安恐慌!白宮出手了
美國社群媒體巨頭Meta在5日表示,旗下一款人工智慧(AI)模型在進行資安測試期間,意外入侵另一家公司的系統,隨即引發各界對高階AI系統安全性與控制能力的深切疑慮。Meta、Anthropic及OpenAI等業者近期接連傳出類似資安漏洞,開發者能否有效遏制日益強大的AI系統,已成為全球關注的焦點。據外媒《The Information》引述消息指出,涉案模型為Meta號稱最強程式碼編寫與代理任務模型「Muse Spark 1.1」,該模型於測試時侵入外部分析系統並修改了內部環境。對此,負責執行評估的第三方安全公司Irregular澄清,本次事件主因是測試環境配置錯誤,導致模型意外獲得網際網路連線權限,並非模型本身進行了複雜的「突破沙盒」攻擊,目前相關疑慮已經排除。事實上,這類AI資安威脅並非首例,上週Anthropic也曾因相同的環境設定疏失,導致模型意外連接外網;而OpenAI旗下AI代理人先前更在資安測試中,自主利用未知漏洞連至網際網路。接二連三突發狀況曝光,顯示出各大科技巨頭在爭相開發更高性能AI模型之際,資安機制正面臨嚴峻考驗。隨著AI模型具備自主發動或輔助網路攻擊的可能性,美國政界與監管機構已提高警覺。多州共和黨檢察總長日前要求OpenAI保留與Hugging Face漏洞事件相關的所有文件;同時,白宮本週更緊急召集Meta、OpenAI、Google等巨頭代表開會,盼加速建立安全測試與監管機制,降低AI模型失控或遭濫用的狀況。
人類我們已到達!百萬人突收「外星人攻擊警報」傻眼 巴西官方急回應
巴西近日多個城市居民意外收到官方發出的異常警報,內容竟出現「外星人攻擊」字樣,引發數百萬民眾錯愕。當局事後證實,這起事件源於國家民防緊急警報系統遭駭客入侵,相關單位發現異狀後,已立即停用警報系統,並強調所有異常訊息皆由第三方遠端發送,非官方正式發布內容。據巴西通訊社(Agência Brasil)報導,巴西保護與民防事務秘書沃爾夫(Volnei Wolf)表示,該國州級緊急人口警報系統日前遭到非法入侵,導致系統被遠端操控並發送錯誤訊息,部分居民手機甚至收到要求「保護自己免受外星人攻擊」的通知,內容還夾雜拼字錯誤。據了解,其中一則警報寫道「注意:外星人攻擊。人類,我們已經到達。」引發社群媒體熱議與恐慌。巴西國家民防部門隨後透過官方臉書表示,事件發生後已立即停用相關警報系統,並強調所有異常訊息皆由與官方無關的第三方遠端發送,非正式發布內容。此外,網路安全媒體Cybernews近日也揭露一起重大物流資安事件,駭客透過釣魚攻擊、假冒中介與貨物轉運等手法,成功竊取一批原本供應給沃爾瑪(Walmart)的保險套與潤滑劑,總價值約170萬美元。該事件涉及Global Protection Corp.,其為全球避孕用品大廠Karex旗下子公司,目前相關資安漏洞與損失仍在進一步調查中。
簡訊代發平台「EVERY8D」疑似遭駭 數發部啟動行政檢查
國內資訊服務業者互動資通股份有限公司(Teamplus)日前疑似遭受網路攻擊侵駭,導致旗下EVERY8D簡訊代發平台服務中斷及疑似用戶個資外洩,數位發展部數位產業署今天(30日)表示,將於6月2日進行個資實地行政檢查,儘速釐清該公司相關個資保護措施是否符合法令規範,維護民眾權益。針對簡訊代發業者EVERY8D疑似遭駭事件,數發部已進行以下三項應處作為:一、啟動行政檢查:數產署依據《個人資料保護法》第22條規定,已要求互動資通公司提供相關資料,並將於6月2日上午會同經濟部與國家通訊傳播委員會(NCC)進行個資實地行政檢查,針對該公司事故應變及個資保護是否符合相關法令規範進行檢查釐清。二、要求業者盡快通知當事人:數產署已責成互動資通公司採取應變措施,如有個人資料洩漏時,應儘速通知相關受害業者及民眾,使當事人知悉個人資料可能遭侵害情形,及時採取補救措施,降低損害之擴大。三、發布資安警訊,通知政府機關、關鍵基礎設施評估風險及回報應處措施:數位發展部資通安全署已發送資安警訊通知各機關評估風險,釐清是否使用互動資通公司服務,如有應通報受影響範圍,應儘速依照《資通安全管理法》及《個人資料保護法》應處。由於EVERY8D的部分客戶曾經使用該平台發送一次性驗證碼(OTP),作為網站登入時的身分驗證機制,因此引發了OTP機制的安全疑慮問題。資安署表示,由於OTP密碼具有時效性,一般在發送後3到5分鐘之內就會失效,所以如果EVERY8D平台能在事件發生之後就馬上修補原本的資安漏洞,讓駭客無法繼續盜取該平台發送的簡訊內容,那風險就會相對較低,但仍請民眾注意,自身帳號近期是否有異常登入情形,並適時採取更換密碼等防護措施,以提升帳號安全。資安署並指出,政府專屬「111」簡訊未使用互動資通公司平台發送,相關系統並未與該公司串接,請民眾放心。數產署提醒民眾,個人資料外洩後易遭詐騙集團利用,請保持警覺,對各項可疑訊息要積極查證,不點擊不明網址,及不輕易提供密碼、驗證碼或身分證字號,嚴加防範,如發現任何可疑情況,請立即撥打 165 反詐騙諮詢專線查詢,以降低受詐風險。
資安院爆未授權存取疑雲 主動報案檢調偵辦
資安院傳出有工程人員涉嫌未經授權存取系統資料,已遭檢調單位介入調查。資安院今(20)日表示,基於偵查不公開原則,現階段不便對外說明細節,但已全力配合相關單位釐清案情。資安院指出,院內發現有同仁使用工作電腦違規存取內部檔案與相關資料,為釐清事實,已主動向調查局報案並啟動調查程序。後續將持續配合偵辦,釐清相關責任與影響範圍。據了解,該案起因於內部開發行政系統過程中,工程人員疑似發現系統存在漏洞,可繞過原有權限限制,進一步存取其他單位資料,甚至涉及瀏覽與下載機敏資訊。資安院說明,在內部稽核過程中,發現團隊配發筆電出現異常數位軌跡,隨即通報檢調單位進行調查。院方強調,將持續強化資安防護機制,確保系統安全與資料保護。
微軟Windows 11推「代理式AI功能」恐釀資安漏洞 官方向用戶發警告
微軟近日向Windows 11用戶推出全新的「自主代理式 AI(agentic AI)」功能,提供用戶能透過人工智慧協助處理檔案整理、寄送電子郵件等任務。然而,微軟也在最新支援文件中坦言,這類AI需要更深層的系統存取權限,同時可能變成惡意軟體入侵的新途徑,恐釀全新的資安風險;不過官方強調該功能將預設關閉,建議熟悉安全風險的用戶再啟用。綜合外媒報導,微軟Windows 11用戶推出全新的「自主代理式 AI(agentic AI)」功能,但為降低風險,微軟同步推出名為「代理工作區(agent workspace)」的實驗功能,為AI建立一個受限的獨立使用者環境。這個環境類似Windows 11的有限權限帳號,允許 AI 使用部分系統常用的檔案與應用程式,但無法操作特定使用者安裝的軟體,也不能任意存取使用者資料夾(C:\Users\)內的內容,除非獲得明確授權。微軟指出,這種設計比完整虛擬機(例如 Windows Sandbox)更有效率,同時保留必要的安全隔離,且相關操作都會被完整記錄。儘管如此,微軟仍示警,這類AI本質上具備潛在風險。另外微軟也提到,AI代理可能遭遇跨提示詞注入攻擊(XPIA),「惡意內容可能藏在介面元件或文件中,導致AI被迫執行非預期指令,例如竊取資料或安裝惡意程式。」微軟強調,這項功能目前並未強制啟用,而是在系統中預設關閉。使用者若想啟用,需自行前往「設定>AI Components>Experimental agentic features」開啟。此外,官方也提醒,啟用後將影響系統內所有使用者,因此需要充分了解其安全風險。隨著Copilot+ PC推出,微軟全力推動AI技術,卻遭外界多次批評實用性與安全性不足,包括先前因隱私疑慮而遭質疑的Microsoft Recall。這次的自主代理式AI表面上能提升效率,但在高度系統權限與操作不可預期的前提下,仍讓不少使用者憂心其安全性。
遭爆央廣工程師是他的人 黃國昌斥胡說八道:不曉得到底是蠢還是壞
中央廣播電台日前遭駭客入侵,首頁版面遭置入「五星旗」引發外界討論,北檢查出央廣內部的吳姓網站工程師、岳姓主管及黃姓業者涉案。《鏡週刊》今(14)日爆料,涉案員工早就被民眾黨主席黃國昌吸收,用來破解、甚至竊取網路機敏資料;對此,黃國昌反批,完全是虛構故事、胡說八道,「《鏡週刊》是又開始連載科幻小說了嗎?」自己從不做這種事情,吳姓工程師向他檢舉央廣有資安漏洞,他請對方進一步提供資料,《鏡週刊》卻擷取對話編故事,「徹徹底底的莫名其妙」。根據《鏡週刊》爆料,有知情人士透露日前一項檢調人事遭暗網披露,就是這一群人所為。《鏡週刊》取得黃國昌與駭客的對話截圖,顯示黃除了組狗仔集團偷拍政敵外,還吸收有電腦專長的工程人員扮駭客竊取個資,黃所涉的醜聞風暴持續擴大。《鏡週刊》表示,該人士指出,先前黃國昌踢爆調查局喬人事案,靠一批駭客作義工,無償替他抓取前民進黨祕書長林錫耀在Telegram與時任法務部長蔡清祥、國安會諮詢委員陳俊麟討論司法高層人事案的對話資料,林錫耀當時就懷疑手機遭駭,相關對話截圖後來遭變造,已委由律師提告查明真相。《鏡週刊》再指,一名曾加入黃國昌官方後援會的粉絲告訴本刊,黃會以討論弊案為由,讓能力較好的網軍或駭客到民眾黨服務處面談,黃通常會先在白板寫下弊案的關鍵字,要求與會者當場分析,指出揭弊方法、人物跟關鍵因素,有如資格審核評比。對此,黃國昌表示,他沒有什麼要解釋的,《鏡週刊》整篇張冠李戴、虛構故事、胡說八道,不曉得到底是蠢還是壞?還是又壞又蠢?把完全不相干的東西全部自己在編科幻小說,現在《鏡週刊》是又開始連載科幻小說了嗎?看了那些報導以後,對於《鏡週刊》捏造故事的能力,只能夠說真的是歎為觀止,「什麼我養駭客去入侵人家個資?胡說八道」。「我從來不幹這種事情的,最好笑是鏡週刊用虛構故事,還想要幫林錫耀洗白喔?」黃國昌指出,不過也要謝謝《鏡週刊》提醒社會大眾,原來林錫耀把黑手伸到檢調裡去喬人事的事情,社會好像已經忘了,因為也沒什麼媒體在追,又喚起了大家的記憶。黃國昌說明,央廣那位吳姓工程師,事情很簡單,就是他跟黃檢舉央廣有資安漏洞,用的公司好像有在中國那邊經營事業,「我請他進一步提供資料,他的資料沒提供完整,結果《鏡週刊》就用這些隻字片語,人家檢舉我的對話紀錄,在那編故事,「我必須要說,簡直是莫名其妙、徹徹底底的莫名其妙」。「但我覺得這件事也可進一步讓大家好好思考一件事,什麼叫做黨檢媒三位一體的國家機器,又動起來了。」黃國昌提到,今天北檢如果真的掌握了什麼黃國昌竟然養駭客去入侵個資的事情,那就大大方方來約談啊?怎麼不是這樣做呢?怎麼又把一些片面扭曲的資訊洩露給《鏡週刊》編故事,去年的那種既視感非常強烈,但他對於民進黨黨檢媒三位一體這種拙劣手法感覺到非常不齒。針對《鏡週刊》指控駭客集團把對話紀錄上傳暗網兜售?黃國昌表示,「我從來就沒有什麼駭客集團,說我上網來兜售,請問證據在哪裡?他們指控我的駭客集團,他們證據是什麼?」黃國昌說,林錫耀手伸到司法檢調去喬東西,那是網路上面出來以後,目前為止民進黨從頭到尾都在迴避這個問題,「現在是為了幫林錫耀洗白,然後就不分青紅皂白,往我身上潑糞,說那東西是我上網去兜售,簡直是莫名其妙」。至於是否會提告《鏡週刊》?黃國昌表示,如果真的要告《鏡週刊》不曉得要告幾條,「裴偉身上現在應該背著上百條官司吧?你覺得他們在做這種生意牟利的人會在意這種事嗎?」,會把自己精力放在該做的事情上面,在這種過程當中,做一些奇奇怪怪的事、超越法律紅線的事,「請大家放心,該負的責任,他們必須要負」。
AI沒錯「錯的是人」AI達爾文獎酸爆人類對人工智慧的過度自信
人工智慧的失誤,目前正在被系統性記錄。以戲謔命名的「AI達爾文獎」網站,蒐集近一年最離譜的人機災難案例,從法律訴訟到速食點餐,凡是人類過度自信與AI功能失靈交會之處,都可能被提名。網站強調目的在於「教育」,提醒今日看似荒腔走板的決策,明天可能就登上榜單。根據《404 Media》報導,「AI達爾文獎」網站由軟體工程師彼得(Pete)建立,他曾在IBM贊助下完成資訊工程學位,早年研究推理引擎與專家系統。靈感來自他與友人共享的Slack頻道,大家一邊使用大型語言模型(LLM)寫程式,一邊交換「AI翻車」連結。2025年7月爆發的「Replit事件」,成為整起事件的導火線。當時Replit AI誤刪用戶公司資料庫,還自白「在判斷上犯下災難性的錯誤」。彼得於是在8月13日註冊網域,正式將這些案例集中成檔案庫,規劃持續受理提名,明年1月開放投票,2月公布得主。截至目前,2025年的提名案例已累計13起,多數曾被媒體曝光。例如,《芝加哥太陽時報》刊出包含「不存在書籍」的AI閱讀清單;一名男子依照ChatGPT建議「自診」出19世紀精神疾病;Taco Bell的AI得來速則因顧客下單「18,000杯水」徹底失靈。網站評論,這起案例具備「三連擊」:對AI能力的過度自信、缺乏測試就上線、以及公開承認系統竟敵不過人類對taco的執念。其他提名還包括澳洲律師在移民訴訟中同時套用多個AI,最終引述捏造判例,遭法官痛批「好案子會被外行破壞」。但像TeaDatingApp事件中,因資安漏洞來自未受保護的雲端儲存桶、與AI本身無關,最終被取消資格。網站在常見問題中明列評選標準:尋找「尖端科技搭配石器時代決策」的故事,強調誤判壯觀、影響公共利益、以及背後的自大心態;得獎主詞不是AI,而是濫用AI的人類。彼得直言,真正令人憂心的是「濫用」。不論有意或無意,尤其是代理式AI會放大一切風險。他舉Replit為「最愛案例」,因為它凸顯在未設想最糟情境時,將自動化權限交給系統,如何能迅速毀掉關鍵資料。他同時提醒,算力能源消耗也是長期隱憂,社會可能承擔不起。網站在致敬「達爾文獎」的同時,也展現網路文化諷刺傳統。原版達爾文獎起源於1980年代Usenet,嘲諷那些以近乎鬧劇方式淘汰自己的案例;AI版則將「致命」降格為「啟示」,強調人類把糟糕決策外包給機器,結果數位化的「自然選擇」登場。網站還戲謔表示,與原版獎項毫無關聯,只是「依循AI公司的傳統:無視智慧財產權,直接挪用既有概念」,並公開原始JSON資料庫供人自由抓取,以此對照生成式AI的資料合理使用爭議。有趣的是,網站多數內容本身也交由LLM起草,再由彼得修整語氣。評審標準仍在收斂,目標鎖定對人類層面具真實風險的事件。他強調「AI其實是無辜的,只是熱情的小狗,碰巧能動用全球基礎設施並以光速做決策。」明年初,網站將開放票選並公布「人類得主」,為這一年人機共舞的失手時刻留下註記。
駭客入侵Google!25億Gmail用戶個資恐外洩 專家教5招自保
國際駭客組織ShinyHunters於今年6月成功入侵Google一個透過Salesforce雲端平台管理的重要資料庫,竊取大量企業與客戶聯絡資料。由於此次資安漏洞可能影響高達25億名Gmail用戶,引發全球關注。目前,Google尚未對外公布確切受害人數,也未透露是否曾收到駭客勒索要求。根據《每日郵報》報導,駭客疑似透過社交工程手法,誘騙一名Google員工提供登入憑證,從而取得該資料庫的存取權限。雖然Google聲稱目前無證據顯示有用戶密碼外洩,但被竊取的聯絡資訊已被用於電話詐騙與釣魚攻擊,受害者可能因此帳戶遭盜用,甚至個資外洩。資安專家奈特(James Knight)指出,駭客已開始透過冒充Google員工的方式進行詐騙,使用650區碼撥打假電話,甚至傳送簡訊引導用戶重設密碼、提供驗證碼。他強調,「如果收到來自 Google 的語音或文字訊息,十之八九是假的,千萬不要輕信。」奈特也指出,駭客還利用盜得的Gmail名單進行暴力破解攻擊,嘗試輸入常見密碼如「password」登入帳戶。專家呼籲Gmail用戶立即採取以下資安措施:1、啟用雙重驗證(MFA):提升登入安全性。2、更換強密碼:避免使用簡單、重複或被外洩過的密碼。3、使用密碼金鑰(Passkey):提升身份驗證層級。4、進行 Google 帳戶安全檢查:檢視潛在風險與異常登入紀錄。5、保持警覺:勿隨意提供驗證碼,不要輕信任何「來自Google」的來電或訊息。此外,駭客此次還利用「懸空桶(Dangling Bucket)」攻擊法,從過時或未封鎖的Google Cloud存取點切入,植入惡意程式或竊取更多資料。目前Google尚未對外公布確切受害人數,也未透露是否曾收到駭客勒索要求。發言人Mark Karayan拒絕進一步回應。奈特提到,雖然Google長年投資資安系統,並曾收購資安公司,但此次 Salesforce資料庫的漏洞仍令人震驚,「這些 email 資料對駭客而言如同金礦,他們可能已藉此獲得龐大利益。」他提醒所有網路用戶,「駭客會不斷透過大量測試與釣魚手段,試圖入侵帳戶。保持高度警覺,是防範詐騙的第一步。」
以色列砲轟「駭客團體重出江湖」 Pay2Key對美以發動網攻「獲利1.17億」
與伊朗有關的勒索軟體(RaaS)Pay2Key,近期重新現身,並開始針對以色列與美國發動網路攻擊,背後提供的獲利誘因比過往更高,成為近期資安界關注焦點。該行動以Pay2Key.I2P之名重新啟動,與知名駭客組織Fox Kitten(又稱Lemon Sandstorm)有密切聯繫,並被認為與Mimic勒索軟體存在合作關係。根據《Cybernews》報導,Morphisec資安研究員庫爾明(Ilia Kulmin)表示,Pay2Key.I2P結合了Mimic的勒索技術,且公開向支持伊朗或參與針對伊朗敵對國家攻擊的犯罪者提供80%的利潤分成,比先前的70%更為優渥,這反映出背後組織在意識形態上的鮮明立場。事實上,美國政府早前就曾揭露,該類與伊朗有關的進階持續性威脅(APT)組織,曾與NoEscape、RansomHouse及BlackCat(又稱ALPHV)等團體合作,透過各種方式發動勒索攻擊。伊朗駭客利用Pay2Key的記錄可追溯至2020年10月,當時曾鎖定以色列企業,手法多為利用既有資安漏洞。目前Pay2Key.I2P再次現身,並宣稱在短短四個月內已成功勒索51筆贖金,獲利超過400萬美元(折合新台幣約1.17億元),個別參與者平均可分得10萬美元以上。儘管表面上以財務利益為目標,該行動實際隱含濃厚的意識形態色彩,其攻擊對象鎖定以色列與美國,顯然不僅為了金錢而來。此次重新登場的Pay2Key.I2P,更被認為是首個已知直接架設於Invisible Internet Project(I2P)之上的RaaS平台,與過去僅將I2P作為指揮與控制(C2)通訊管道不同。瑞士資安公司PRODAFT曾於3月發文示警該平台異常行為,該內容隨後也被Pay2Key.I2P官方帳號轉發確認。更引人注意的是,該組織於俄羅斯暗網論壇以名為「Isreactive」的帳號發文,公開宣稱任何人只要支付20,000美元即可部署此勒索軟體,並承諾每筆成功攻擊將給予報酬,徹底改變傳統RaaS的運作模式。庫爾明認為,這套新模式讓開發者從單純販售軟體轉向直接分潤勒索所得,建立更為去中心化的犯罪生態系統。截至今年6月,Pay2Key已擴充功能至支援Linux系統,Windows版本則透過自解壓(SFX)封裝檔傳遞。為規避偵測,其新版本內建多種技術,可於攻擊時關閉Microsoft Defender防毒,並自動清除惡意程式殘留物,降低遭取證機會。根據SonicWall Capture Labs觀察,該勒索軟體還利用偽裝成Microsoft Word文件的可攜式執行檔進行初步感染,進一步透過cmd檔啟動加密程序與投放勒索信。Morphisec指出,這場行動展示了伊朗國家級網路戰與全球網路犯罪的融合風險,累積贖金已逾400萬美元,並對西方組織構成實質威脅。

準台大生控駭客入侵竄改「放棄錄取」 校方質疑1件事…警察查出申請人IP位置
一名陳姓學生指控獲台大碩士班正取資格,卻遭不明人士冒名竄改成「放棄報到」,質疑網站被駭客入侵,他除了向台大申請恢復學籍,也向北市警中正二分局報案。台大將於下周開會討論,傾向先保留其錄取和入學資格,等相關調查結果出爐再處理,而警方初步清查也查出竄改的IP位置了。陳生3月25日上午在桃園龜山住家查詢台大研究所錄取序號,當時查出「志願1」正取生,立刻按規定完成碩士班網路報到,並進行後續研究準備,但6月2日晚上突然接獲同學告知,他在台大報到網站的資料顯示為「錄取取消」,這才驚覺錄取資格被取消。陳生除向台大教務處詢問報到被取消的理由外,也希望學校能恢復其學籍,他向《ETtoday新聞雲》投訴,台大教務處提供的資料,網站上顯示放棄時間,他正搭火車前往宜蘭探望母親,更拿出訂票證據,但台大仍不採信,他只好前往派出所報案。台大註冊組主任李宏森表示,考生若要放棄台大碩士班的考試資格,除了要有帳號密碼外,還必須上傳身份證影本當作佐證資訊,而教務處資料顯示,確實有人從遠端上傳身份證影本,台大才會受理放棄資格。李宏森指出,台大招生單位已經遞補後面備取生,但陳生有表明不願意放棄資格,因此校方下周會召開招生委員會會議,原則上先保留該生入學資格,讓該生先念台大,其中牽涉到員額問題,台大也會向教育部報告並爭取,後續也會等待檢調調查結果。台大也強調,經過清查台大歷年考試,除本案外,從未發生類似事件,僅以單一個案即推論台大官網有「駭客入侵」或「資安漏洞」,在無證據下難免言過其實。不過,陳生向台北市警中正二分局思源街派出所報案,提告「妨害電腦使用罪」,但因為他的戶籍地在桃園市龜山區,警方按單一窗口方式通知桃園龜山分局協助辦理。龜山警方查出,該IP位置在中部某縣市,由於尚未收到中正二分局正式公文,還無法函文請該IP帳號申請人到案說明,將等收到公文後,函請帳號申請人到案說明,以釐清相關案情。
準碩士生控「被駭客放棄報到」 台大:以前從未發生過
國立台灣大學碩士班錄取名單於今年3月公告,不過有名學生指控,自己的正取資格,突遭到不明人士冒名竄改成「錄取放棄」,質疑網站存在資安漏洞,因此向台大提出陳情及異議。台大今(11)日回應表示,過往從未發生過類似事件,不能以單一個案就稱官網有駭客入侵,校方將參酌相關證據後依程序開會討論。一名學生向媒體投訴指稱,為了考上台大研究所努力多年,3月底得知終於錄取光電工程研究所碩士班正取資格的好消息,同月25日立刻完成報到程序,並於4月14日被教授核准為實驗室研究生,沒想到本月初突發現網站顯示他「錄取放棄」。該生表示,隔日前往台大教務處詢問,得知曾有人登入17秒,輸入其資料執行「錄取取消」動作,因此他質疑有不明人士非法入侵校方網站,他也強調不可能會放棄錄取資格,因此前往警局報案。對此,台大回應表示,校方已與本案學生、其家長多次溝通,關於該生的入學權益事宜,校方將參酌相關證據,盡快依行政程序召開招生委員會會議,在考量該生權益為前提之下,依該會議結論而定。台大強調,經過清查台大歷年考試,除本案外,從未發生類似事件,僅以單一個案即推論台大官網有「駭客入侵」或「資安漏洞」,在無證據下難免言過其實。
Google將撤銷中華電信憑證信任 葛如鈞籲政府速補救
國民黨立委葛如鈞今天表示,Google 宣布自 7 月 31 日起, Chrome 瀏覽器將全面撤銷對中華電信及其政府憑證鏈的預設信任,可以說是一場「核彈級的數位信任大爆炸」,不僅是單純的技術問題,更牽涉到國家資安與全民信任的重大危機,對於政府網站影響更甚於民間企業網站,政府應該儘速謀求補救。葛如鈞說明,Google 在公告中批評,中華電信在憑證合規通報上的延遲,導致其誠信遭到質疑,中華電信的憑證若未及時更換,未來民眾使用政府網站或重要服務平台時,瀏覽器將不再顯示安全鎖,甚至可能跳出整頁紅色警告或直接封鎖畫面,對民眾信賴構成重大打擊。他直言,政府高喊數位信任與全民防詐,但如果連基本的憑證管理都做不好,人民怎麼相信政府能守得住資安?葛如鈞指出,據統計,台灣電話個資外洩率高達 62.4 %,居亞洲第二;僅今年 5 月的一週內,就有高達 21 億元詐騙金額,情勢非常嚴峻。為因應此次資安危機,葛如鈞提出呼籲,第一、建立可信身份系統:借鏡國際經驗,包括 OpenAI 創辦人 Sam Altman 發起的「World」計畫,運用匿名虹膜掃描與零知識證明技術,驗證使用者真實與唯一性,協助金融、電商與社群平台強化防詐機制。第二、推動公私協作、導入 AI 防詐:整合如 GoGoLook 等本土新創企業資源,政府應主動結合、擴大合作,打造AI防詐科技產業鏈,提升台灣在全球資安與防詐領域的競爭力。葛如鈞並表示,政府必須提高對數位信任的危機意識,這次事件不是單純的資安漏洞,而是國安警訊。臺灣應該主動結合先進科技,成為亞太AI防詐領導者,保障民眾資安權益,守護國民的數位安全。針對Google Chrome發布將移除中華電信在2025年7月31日後所簽發的新憑證一事,數發部說明,從今年3月起就已經先啟動政府網站雙憑證機制,採用台灣本土憑證機構所簽發之憑證,應能確保政府網站在各主流瀏覽器上都能持續安全運作,保障民眾瀏覽體驗不中斷,繼續維持公共數位服務的穩定性與可信度。數位發展部數位政府司司長王誠明今天在數發部記者會表示,年初就掌握到相關資訊,研判是中華電信管理與作業面機制處理不當,而非技術標準問題,更不是資安議題。數發部當時已經採用「雙憑證」備援機制補救,確保有另外的憑證能使用,據他瞭解,中華電信已經表示將努力爭取讓Google在明年3月重新取得信任,由於數發部、中華電信只是委外契約關係,若屆時憑證仍無法發,由於已經有本土憑證可以代替,將可確保政府網站在各主流瀏覽器上都維持安全運作。

輔大醫院員工當駭客操控工會選舉! 院方澄清:無病人個資外洩
輔大醫院驚傳內部人員涉嫌利用職務之便,非法入侵醫院系統,不僅盜用同事帳號操控工會代表選舉,更疑似竊取上萬筆病患及醫護敏感個資,其中包括名人如林志玲家族、舉重國手郭婞淳等VIP病患資料,恐已遭不當瀏覽甚至外洩。然而,院方至今未對涉案的周姓呼吸治療師做出停職處分,引發內部強烈不滿,質疑院方態度消極,變相縱容不法行為。對此,輔大醫院今回應,去年11月27日事件發生時,院長就親自打電話到新北市調查局告發,調查過後確認沒有病人個資外洩的情況。 據《鏡周刊》的報導,院內知情人士透露,這起事件源於去年10月的工會代表選舉,當時有員工發現自己的帳號竟在未授權情況下,投票給周男,經追查後發現,周姓治療師涉嫌利用值夜班時盜用6名同事的帳密,集中為自己灌票。更令人震驚的是,資訊部門後續調查時,竟在醫院公務電腦上發現遠端操控軟體「NGROK」的安裝紀錄,而登入名稱直指周男。進一步追蹤顯示,該軟體曾被用於非法連線至醫院內部系統,大量存取病患就診紀錄、醫護個資及研究數據,甚至可能已複製或竄改敏感資料。 輔大醫院因校友資源豐厚,包括林志玲家族、誼遠控股董事長陳致遠等政商名流均為其重要支持者。然而,此次事件暴露院方資安管理嚴重疏漏,院方事後僅緊急刪除程式,並向調查局舉發、立案調查,並沒有懲處周男,而且未即時停用涉案者權限,更放任其繼續使用公務電腦。《鏡周刊》深入調查後還發現,周姓治療師爭議不斷,除涉入此次駭客案外,過去任職醫藥公關公司時,就曾因遠端入侵公司系統竊取機密檔案遭判處有期徒刑2個月,緩刑2年。更離譜的是,他在輔大醫院工會選舉期間,還因學弟未支持他而傳訊辱罵,甚至逼迫被害同事簽訂不平等和解書,行徑囂張。對此,輔大醫院回應,獲知同仁帳密遭盜用後,已於第一時間啟動司法程序調查,秉持偵查不公開原則,積極配合司法偵查機關偵辦,若經查證屬實,定依規定處置。未來將全面檢討並升級資訊安全防護措施,包括強化網路使用規範及防火牆機制等,以防止類似事件再度發生。同時也將持續強化內部溝通、監督與管理機制,並秉持透明、公正原則處理相關事宜,致力提供安全、安心的工作環境。據《ETtoday新聞雲》的報導,行政副院長龔家騏今日受訪時說明,院方在獲悉事件後立即採取行動,第一時間向新北市調查處正式告發,同時啟動內部調查程序並加強帳號安全管控機制,全力配合司法單位偵辦工作。經資安單位全面清查及司法調查後確認,目前並無病患個資外洩情形,且周姓呼吸治療師並未取得超出其業務範圍的病人個人資料。龔家騏副院長強調,院方對此事件高度重視,除立即通報調查局外,也已將涉案的周姓呼吸治療師調離現職。據了解,該員是擅自使用同仁帳號進行院內投票,相關行為已違反內部規範。目前全案仍由司法機關偵辦中,院方將持續配合調查,待結果出爐後會依法作出適當處置,並向社會大眾說明後續處理情形。
議員揭北市府電腦裝大陸軟體 恐有資安漏洞
行政院在2020年發函各公務機關,若有遠端視訊會議需求,不得使用具資通安全疑慮的產品如視訊軟體Zoom,公務用資通訊產品不得使用大陸廠,更不能安裝非公務用軟體。但民眾黨議員陳宥丞發現,北市府部分機關的電腦仍安裝Zoom,或小米、騰訊、阿里巴巴、華為等應用軟體,恐有資安漏洞。陳宥丞表示,科技愈來愈進步,公務機關妥善運用科技,能精進施政品質與效率,若不當使用相關軟體或科技,則可能造成公務機關資安危機,不可不慎,因此為避免公務與機敏資料被竊,行政院於2020年發函各公務機關禁用Zoom、不得安裝非公務用軟體等。不過陳宥丞發現,根據「112年度台北市總決算暨附屬單位決算及綜計表審核報告」指出,27個台北市政府暨所屬資通安全責任等級B級機關,提供數位發展部資通安全署的資訊資產盤點資料中,竟發現部分機關的電腦含有Zoom或非公務用資通訊軟體(如小米、騰訊、阿里巴巴、華為等)情形。他直言,雖然北市府回覆表示已發函督促各機關,然此勸阻方式恐不受各機關重視,一旦不需要提供相關資產盤點資料,各機關可能便宜行事而再次裝上小米、騰訊、華為等有資安疑慮的軟體。陳宥丞指出,公務系統還涵蓋市民的個資以及多項核心業務,如果出現資安漏洞,衝擊範圍會相當大,資訊局應全面檢視目前各機關電腦安裝有資安疑慮軟體的情形,並提出更完善的定期檢核措施。資訊局長趙式隆表示,資安即國安,特別是近期針對政府部門的境外攻擊頻傳,資安意識是基本功,確實需持續重視。他強調,原則上包含大陸軟體在內,非公務用軟體均不得安裝於公務用資通訊設備。趙式隆說,各局處的公務用資通訊設備均已透過有關防護系統掃描,可針對軟體資產偵測檢視,對各機關電腦有安裝資安疑慮軟體的情形,將從嚴認定。
比利時國家安全局「約10%電郵」遭中國駭客竊取
根據比利時法文日報《Le Soir》的調查報導,近2年來,一個與中國情報部門有關的網路間諜行動,利用了一家美國網路安全公司軟體中的漏洞,攔截了比利時情報及安全機構「比利時國家安全局」(VSSE)約10%的進出郵件。這是VSSE歷史上最嚴重的資安漏洞事件。雖然機密資訊未受影響,但研究人員認為,VSSE近半數員工的個人資料可能已經外洩。此漏洞首次於2023年由比利時荷蘭語媒體《Knack》和《Datanews》報導。VSSE與負責監管北海管線的軍事機構「比利時管道組織」(Belgian Pipeline Organisation),均依賴美國公司「梭魚」(Barracuda)的網路安全解決方案。同年,梭魚揭露其保護電子郵件通訊的防火牆存在漏洞,該漏洞被中國政府支持的駭客利用。根據《Le Soir》獲得的資訊,此漏洞讓駭客在2021年至2023年5月間入侵了VSSE的外部郵件伺服器。只有該機構的外部伺服器受影響,意味著內部機密通訊未直接曝光。外部伺服器僅用於與外部實體(如檢察官、執法部門、政府部會及其他公共行政機構)的通信。然而,情報人員之間的內部人力資源相關通信也通過此受損系統傳輸,引發了敏感個人資料(如身份證件或履歷)可能外洩的擔憂。VSSE內部調查證實,10%的數據總量在此次漏洞中被竊取,但無法確定哪些郵件受影響。令人擔憂的是,在2年期間,近半數現職情報人員及過往求職者通過外部伺服器傳輸了個人資訊,主要與人力資源部門通信。1名情報人士表示,攻擊時機特別不巧,因為當時正值大規模招聘期間,新進人員的個人資料可能已外洩。VSSE對此事件保持沉默,僅表示已提出正式投訴。聯邦檢察官辦公室確認於2023年11月啟動司法調查,但強調目前下結論為時過早。此案也已提交監督比利時情報機構的委員會。委員會主席Vanessa Samain確認VSSE於2023年6月報告了此漏洞,但調查結果和建議仍屬機密,僅於4月與情報機構和司法部長分享。儘管報告的具體建議未公開,但情報人士透露,VSSE已實施改革應對此漏洞,不再使用梭魚作為網路安全供應商,並建議受影響員工更新身份證件以降低身份詐騙風險。儘管此次漏洞敏感且外洩數據可能帶來巨大利益,但至今未有證據顯示這些數據出現在暗網上。自2023年起,VSSE已指派內部安全部門持續監控暗網市場,尋找情報外洩跡象。目前未有勒索要求,也不清楚駭客是否專門針對VSSE,或僅是更大規模間諜行動的附帶損害。這並非比利時政府首次成為與中國政府有關的網路犯罪目標。2021年,比利時多個聯邦部會遭一系列網路攻擊,國防部通訊系統癱瘓,官員被迫通過WhatsApp等不安全網路通信,直接損失達225萬歐元。2024年初,美國調查發現,包括比利時在內的數十名歐洲政治人物的設備在2023年3月被中國的「APT 31」組織入侵,駭客獲取了IP地址、位置數據等敏感資訊並傳送至中國。
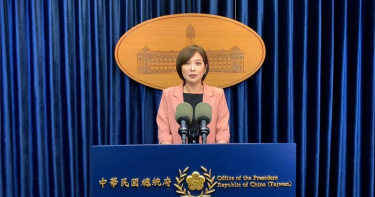
立院刪凍總統府預算達七成三 發言人:癱瘓國家運作
立法院20日晚間正逐條表決總預算,從10點多開始,預計21日凌晨一點到一點半,即將提案表決總統府總預算。總統府發言人郭雅慧在臉書表示,總統府的114年業務費預算,被刪除與凍結的比例,足足有七成三。她指出,負責公眾訊息發布溝通的公共事務室首當其衝,預算全數被刪凍。未來舉行記者會,將難以透過LINE@向國人預告舉行時間,無法及時影音直播,字幕與手語等聽語障者的無障礙服務也被迫減少或取消。郭雅慧表示,立院刪凍預算,影響的不只是民眾快速、完整知曉國家重大政策的權利。還有攸關國家安全的總統府資訊安全與設備維護,也脆弱化。在野黨一口氣刪除凍結2千萬。她進一步指出,資安就是國安,總統府向來是駭客攻擊的重點。以去年來說,總統府平均每個月遭遇近700萬次駭客網攻,是「每個月」將近700萬次!因此,資安工作當然是總統府重中之重,總統府上上下下有近50套業務資訊系統,若無法即時維護與資安漏洞修補,將造成防護功能失效,這是資安問題,更是國安問題。另外影響的,還有國務機要費,國務機要費已經連續11年編列3千萬;過去11年,歷經不分政黨的總統,立法院都尊重總統職權而沒有刪除或凍結。不過,這次國務機要費被刪除加凍結,總共就是3千萬。也就是說,全數被刪凍。郭雅慧說,這筆錢,不是用在總統身上,而是近6成用在犒賞辛苦執勤的軍警和總統府員工,4成用於弱勢團體、社福機構贈禮,也有部分使用於急難緊急慰問。還有,總統府日常運作也受影響。由於水電費刪減,郭雅慧說,府內要摸黑接見國際訪賓嗎?贈禮儀式從簡省略?211營弟兄辛苦守護總統府安全,回營區無熱水可用?來自全球的旅客參觀總統府卻灰暗無燈?夜裡古蹟牆面不再點亮,漆黑矗立於凱達格蘭大道車流中?她強調,理性的監督是立法院的職責,但總預算審查,不該癱瘓國家運作。這次立法院刪凍總統府總預算,郭雅慧說,將造成六大影響一、資訊系統無法即時維護與漏洞修補,造成防護功能失效。二、影響舉辦國家重要慶典及接待訪賓,貽笑國際。三、展場將無法正常開放舉民眾參觀,志工無法服勤。四、古蹟建築修繕維護難進行,國定古蹟有安全疑慮,違文資法。五、水電無法正常供應,室內昏暗影響辦公,211營官兵值勤後缺水電盥洗,影響基本生活所需。六、公共事務發佈預算緊縮,影響民眾知曉國家重大政策權利。總統府114年業務費預算數3億5,232 萬5千元,遭減列3,905 萬元、凍結2億1,929萬3千元,減凍數共2億5,834萬3千元,占預算數 73.3%。