


電子郵件
」 詐騙 個資外洩 AI LINE 個資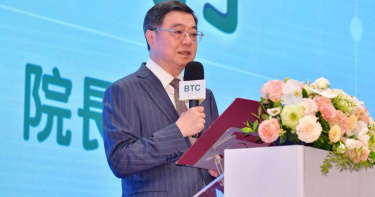
對岸電郵邀台出席APEC惹議!卓榮泰:若想讓台灣缺席,更應積極參與
2026年亞太經濟合作會議(APEC)領袖峰會將於11月18日至19日在中國深圳舉行,不過,主辦方此次未循過往方式派員遞送邀請函,而是透過電子郵件通知台灣,引發立委關切。行政院長卓榮泰今(3)日在立法院備詢時表示,中方確實已寄送邀請函,但與過去慣例有所落差,政府希望主辦方遵循國際組織相關程序,保障所有會員平等參與。他更強調,若中方此舉是希望台灣不要出席,「那我們更該考慮積極參與」。外交部長林佳龍2日證實,中國已透過電子郵件寄送APEC峰會邀請函,但並未安排特使親自遞送,相關做法引起外界對台灣參與待遇的討論。國民黨立委賴士葆3日在立法院質詢卓榮泰時,關切中國此次改以電子郵件發送邀請,是否有意降低台灣在APEC的參與地位。卓榮泰回應,政府希望主辦方依照國際組織既有慣例,邀請所有會員參與相關會議,確保各會員都能獲得應有待遇。當賴士葆進一步詢問,是否每個會員都有專人遞送邀請函時,卓榮泰表示,自己不清楚各會員實際由誰負責送函,但中國確實已向台灣寄送邀請,這次方式與過往慣例有所不同。賴士葆則指出,APEC並未明文規定邀請函一定要由專人親送,相關作法主要屬於慣例。他舉例,2001年陳水扁政府執政期間,上海APEC曾以傳真方式發送邀請,當時台灣方面對相關安排不滿,最終未出席;而2014年北京APEC期間,中方則派專人遞送邀請函。賴士葆認為,邀請方式可能與兩岸關係密切相關,並質疑林佳龍刻意放大此事,藉此操作「抗中保台」議題。對此,卓榮泰否認政府有相關政治操作意圖,並表示,如果中方因台灣由不同民選總統執政,就採取不同待遇,反而可能造成台灣社會分化。卓榮泰認為,面對這類情況,社會應團結支持國家的總統與政策,而非因邀請程序爭議產生內部分歧。談到是否出席深圳APEC峰會,卓榮泰表示,政府目前仍在評估參與會議對台灣的整體利益,除了經貿合作之外,也會考量拓展國際合作的機會。他強調,積極爭取參與國際組織及重要國際活動,是政府既定政策,並不會因主辦方的邀請方式有所不同,就輕易放棄參與權益。另一方面,民進黨立委李坤城質詢時指出,前兩年APEC分別由秘魯與韓國主辦,當時均有派遣特使遞送邀請函,與今年僅透過電子郵件通知的情況不同。卓榮泰表示,主辦經濟體應依循國際組織慣例,讓所有會員能夠以平等地位參與會議。他進一步指出,如果中國改變邀請程序,是希望台灣因此不願出席,反而更凸顯積極參與國際會議的重要性。李坤城也詢問,這次電子郵件究竟寄送給誰。卓榮泰回應,邀請函是寄給能夠轉交領袖代表的人員,但未進一步說明具體收件對象。卓榮泰強調,若中方有意透過相關安排影響台灣參與,政府更應積極爭取出席,以回應他認為不適當的做法,並讓國際社會檢視中國舉辦國際會議的能力與態度。他重申,爭取有意義參與國際活動是政府長期政策,只要相關條件及風險處於可控範圍,台灣就會朝積極參與的方向努力。
對岸電郵邀台灣出席APEC未派特使 林佳龍:不接受差別待遇、堅持平等參與
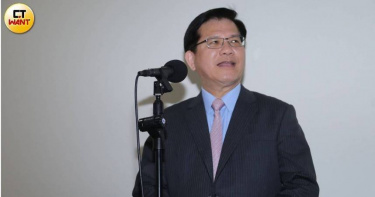
2026年亞太經濟合作會議(APEC)領袖峰會預定於11月18日至19日在中國深圳登場,但中國對台灣的邀請方式引發爭議。外交部長林佳龍今(2)日證實,中方已透過電子郵件向台灣寄送邀請函,卻未依過往方式派遣特使親自送函。他強調,台灣是APEC正式會員,應享有平等參與的權利,即使遭遇差別待遇,也不會因此放棄出席峰會的權益。針對媒體報導,中方寄送的函件可能不屬於正式邀請,以及台灣已私下表達抗議等情況,林佳龍2日接受詢問時證實,外交部確實已收到中方以電子郵件寄送的邀請函。林佳龍指出,台灣在APEC使用的正式名稱為「中華台北」(Chinese Taipei),參與相關會議時應遵循既有規章及慣例。不過,他並未進一步說明此次邀請函的實際稱謂或詳細內容。對於中國未派特使親自遞送邀請函,林佳龍表示,外交部是台灣參與APEC事務的主管機關,因此由中方透過外交部進行聯繫,而此次確實沒有安排特使送函。林佳龍強調,台灣在APEC具有完整會員資格,過去也一直以平等身分參與領袖峰會,這項權益不應因主辦經濟體不同而受到影響。他表示,中國當初爭取主辦APEC會議時,曾承諾遵守APEC相關規章及既有慣例,並保障各經濟體代表的平等參與地位與人身安全,因此中方應履行先前的承諾。談及今年APEC相關會議的參與情況,林佳龍指出,台灣代表在部分場合確實遭遇中方差別待遇,外交部每次發現類似情況,都會立即提出抗議,維護台灣應有的參與權利。他也說明,除了直接向中方反映,外交部持續與其他APEC會員經濟體溝通,希望透過各方支持,確保台灣能依照既有規範參與相關活動。林佳龍進一步指出,APEC採取共識決運作機制,若中國在會議安排上對台灣採取差別待遇,台灣在討論中方提出的倡議時,也會依據自身立場表達意見。不過,他強調,無論面對何種情況,台灣爭取參與APEC的態度都不會改變,也不會因為中方採取不同的邀請程序,就自行放棄出席峰會的權益。至於此次以電子郵件取代特使送函,是否違反過往邀請慣例,林佳龍表示,中國若未遵守相關規定,責任應由中方承擔,台灣仍會持續要求以平等經濟體身分參與。林佳龍重申,台灣的核心立場是維護既有會員資格與參與權利,並要求主辦方依照APEC規範及歷來慣例辦理相關邀請及會議安排。今年APEC領袖峰會預定於11月18日至19日在深圳舉行,以「構建亞太共同體,共謀繁榮」為主題。這也是中國繼2001年及2014年後,第3度擔任APEC主辦經濟體,距離上次主辦相隔12年。2014年北京APEC領袖峰會,台灣由前副總統蕭萬長代表出席。隨著深圳峰會即將登場,台灣能否依照過往慣例參與,以及中方後續如何安排相關程序,持續受到關注。外交部則強調,將堅持平等參與原則,並透過與其他會員經濟體溝通,爭取台灣應有的權益。
台北市長最新民調出爐!蔣萬安52%領先沈伯洋11.3個百分點 近6成民眾看好蔣當選
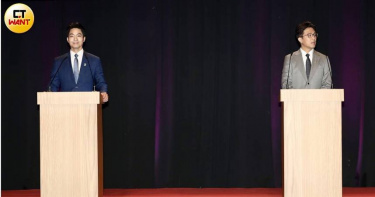
2026台北市長選戰進入最後衝刺階段,根據《ETtoday民調雲》今(2)日公布的最新調查,國民黨台北市長候選人蔣萬安以52.0%的支持度,領先民進黨候選人沈伯洋的40.7%,雙方相差11.3個百分點。在選舉結果看好度方面,55.9%的受訪者認為蔣萬安會當選,39.0%看好沈伯洋。隨著11月28日投票日接近,仍有6.0%的受訪者尚未決定支持對象。台北市長選舉電視辯論於10月31日登場,蔣萬安與沈伯洋針對市政及未來發展方向進行交鋒。《ETtoday民調雲》在辯論結束後展開調查,了解台北市民對兩名主要候選人的支持情形,以及對辯論表現的評價。調查結果顯示,在候選人支持度方面,蔣萬安獲得52.0%,沈伯洋為40.7%,兩人差距達11.3個百分點。其他候選人合計獲得0.5%的支持,其中郭璽為0.3%、林志成及唐新民各為0.1%。另有6.0%的受訪者尚未決定、表示不知道或沒有意見,0.9%則表示不投票或將投廢票。至於選民對最終選舉結果的預期,55.9%的受訪者看好蔣萬安當選,39.0%認為沈伯洋會勝出,另有4.6%表示不知道或沒有意見。在現任市長施政評價方面,調查顯示,55.8%的受訪者對蔣萬安整體施政表現表示滿意,40.1%表示不滿意,其餘4.1%沒有明確意見。此次民調也調查民眾的投票意願,結果顯示,86.4%的受訪者表示11月28日一定會前往投票,另有9.5%表示可能會投票,兩者合計為95.9%。不過,這項數字反映的是受訪者自陳的投票意願,並不等同實際投票率。針對10月31日舉行的電視辯論,調查顯示,90.0%的受訪者表示曾接觸相關內容,其中39.9%看過大部分辯論、24.5%看過部分內容,另有25.6%透過新聞報導或網路片段了解辯論情況;9.2%表示沒有觀看。在曾看過辯論相關內容的受訪者中,蔣萬安獲得平均7.3分的評價,沈伯洋則為6.8分,兩人相差0.5分。若進一步比較辯論中的說服力,有50.1%的受訪者認為蔣萬安的說法較值得信任,40.9%選擇沈伯洋,兩人差距為9.2個百分點。在政策可行性方面,49.3%的受訪者認為蔣萬安提出的政策較可能落實,39.4%認為沈伯洋的政策較可行,雙方相差9.9個百分點。至於對台北市未來發展方向的說明,有49.7%的受訪者認為蔣萬安表達得較清楚,41.5%選擇沈伯洋,差距為8.2個百分點。根據《ETtoday民調雲》公布的調查資訊,本次民調自10月31日下午4時電視辯論結束後開始,至11月1日中午12時截止,調查範圍涵蓋台北市12個行政區,對象為設籍台北市、年滿20歲的民眾。調查採用電子郵件行銷(EDM)及手機簡訊通知方式,邀請符合條件的會員填寫封閉式網路問卷,從民調雲自建的35萬3819名台北市成年會員資料庫中,以分層比例方式抽樣,共取得1965份有效樣本。調查單位表示,已依受訪者性別、年齡、行政區及教育程度等變項進行統計加權,並公布在95%信心水準下,抽樣誤差為正負2.2個百分點。不過,由於此次採會員資料庫的封閉式網路問卷,而非涵蓋所有選民的隨機抽樣,解讀結果時仍須留意樣本來源及可能存在的選擇偏差。距離11月28日投票日不到一個月,這份調查呈現蔣萬安在此次受訪樣本中的支持度及當選看好度均高於沈伯洋,但選舉最終結果仍須以正式投票為準。
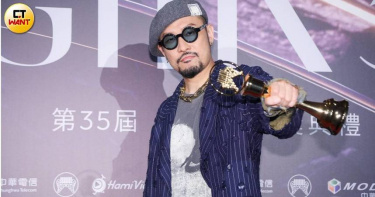
「熱狗」MC HotDog出事了!作品涉抄襲朱德庸漫畫 北檢今起訴
饒舌歌手MC HotDog熱狗(本名姚中仁)2023年推出歌曲《樓下的房客》,因歌詞內容與知名漫畫家朱德庸的作品〈跳樓〉相似,引發抄襲爭議。雙方事後協商未果,朱德庸決定提告,智慧財產及商業法院今年5月已判決熱狗須賠償50萬元。台北地檢署偵查後認定熱狗涉嫌未經授權改編漫畫內容,並透過音樂平台公開傳輸,今(2)日依違反著作權法將他起訴。據了解,朱德庸於2004年出版漫畫作品《什麼事都在發生》,其中收錄的〈跳樓〉篇,以多格漫畫呈現一名人物墜樓時,沿途看見不同樓層住戶生活百態的故事,相關情節及文字均受到著作權法保護。檢方調查熱狗明知〈跳樓〉是朱德庸創作的作品,卻未取得對方同意或授權,於2021年至2022年間,在中國將漫畫中的故事情節及文字改編成歌曲《樓下的房客》歌詞,涉嫌侵害朱德庸的著作財產權。熱狗完成歌曲後於2023年8月21日、23日及24日,陸續透過Hit FM廣播聯播網、YouTube及Spotify等管道發表作品,讓歌曲得以公開傳播。朱德庸得知後認為自身權益受損,因此向司法機關提出告訴。事實上,《樓下的房客》推出後不久,就有網友發現歌曲概念與朱德庸的〈跳樓〉高度相似,質疑熱狗未經授權使用他人創意。面對外界批評,熱狗隨即將歌曲及MV下架並公開向朱德庸道歉。熱狗當時解釋創作靈感來自多年前在網路上讀到的一篇短文,自己早在2004年就將內容保存在電子郵件中,他坦言受到該作品啟發,對朱德庸表達感謝與歉意,當時熱狗還發長文公開向朱德庸致歉。不過,雙方後續針對著作權爭議進行協商,最終仍無法達成共識。朱德庸因此分別循刑事及民事途徑提告,並在民事訴訟中向熱狗求償100萬元。智慧財產及商業法院今年5月審理後認定《樓下的房客》歌詞屬於對朱德庸漫畫作品的改作,已侵害其改作權及公開傳輸權,判決熱狗應賠償50萬元。刑事部分,檢方調查後認為熱狗未經授權將漫畫改編成歌詞,再透過相關平台公開傳輸,涉嫌觸犯《著作權法》第92條擅自以改作、公開傳輸方式侵害他人著作財產權罪,因此依法提起公訴。
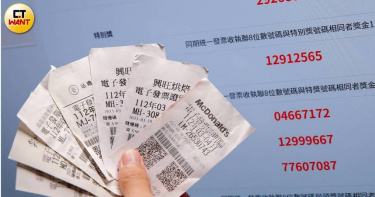
花150元竟中1000萬!4張發票至今無人領 最後兌獎日曝光
千萬獎金還在等主人!115年5、6月期統一發票領獎期限即將在11月5日截止,財政部最新統計顯示,當期開出的18張1000萬元特別獎發票,至今仍有4張無人兌領,合計4000萬元獎金尚未找到幸運得主。這4張發票分別來自台北、新北、苗栗及雲林,最低只花150元就幸運中獎。距離最後期限只剩5天,若得主未及時現身,千萬獎金將因逾期而無法領取。財政部公布的資料顯示,5、6月期統一發票1000萬元特別獎號碼為「38548029」,領獎期間從8月6日至11月5日。尚未兌領的4張發票中,台北市的幸運兒透過Google Play購買應用程式,消費620元就中獎。部分資料將消費地點列為信義區,另有報導提供發票開立地址為松山區敦化北路168號15樓,民眾仍應以財政部正式清冊及實際發票號碼為準。另外3張未領取的千萬發票,分別來自新北市三重區中正北路222號「雅馨蛋糕烘焙」,消費金額312元;苗栗縣三義鄉西湖村伯公坑178號「7-ELEVEN千晴門市」,僅花150元購物就抱走千萬大獎;以及雲林縣斗南鎮中山路70號1、2樓「屈臣氏斗南門市」,消費528元同樣幸運中獎。值得注意的是,部分報導圖片說明曾將雲林中獎店家誤寫為斗六門市,實際列出的地點則為斗南門市。其中,Google Play開出的千萬發票格外受到關注。由於數位平台交易通常透過電子郵件寄送發票通知,若消費者沒有完成載具歸戶,或平時未留意信箱訊息,就可能不知道自己已經中獎。曾在5、6月透過Google Play消費620元的民眾,不妨檢查當時綁定的電子郵件、購買紀錄及電子發票資料,確認是否持有這張幸運發票。財政部提醒,紙本發票中獎者須在期限內攜帶國民身分證及中獎發票,前往第一銀行、彰化銀行、全國農業金庫、金門縣信用合作社或連江縣農會信用部等指定據點辦理兌領。若使用雲端發票,並已依規定完成載具歸戶及領獎帳戶設定,則可透過財政部統一發票兌獎APP辦理領獎,符合自動匯款條件者,獎金也可直接匯入指定帳戶。財政部也持續呼籲民眾將電商、外送平台及其他電子發票載具完成歸戶,並透過兌獎APP設定領獎帳戶,利用自動對獎及中獎通知功能,降低漏領風險。符合規定的雲端發票透過APP領取千萬元獎金,還可免繳千分之四的印花稅,相當於節省4萬元。除了5、6月期尚有4張千萬發票等待兌領,最新7、8月期統一發票也已於9月25日開獎,共開出17張1000萬元特別獎及11張200萬元特獎。其中,千萬元特別獎號碼為「89996565」,200萬元特獎號碼為「91098182」,20萬元頭獎則有「54348835」、「44991397」及「06595111」等3組號碼。7、8月期統一發票領獎期間為今年10月6日至明年1月5日,民眾可一併確認是否中獎。至於5、6月期最後兌獎日已迫在眉睫,財政部提醒,無論紙本發票或雲端發票,都應儘速確認中獎資訊並依規定領取,否則11月5日截止後,即使持有千萬元中獎發票,也無法再領回獎金。
無印良品爆個資外洩!台灣近1年半訂單恐受害 5類個資遭波及
台灣無印良品確認,官方網站購物訂單資料受到第三方服務商資料庫遭入侵事件波及,部分消費者的姓名、電話號碼、配送地址及訂單紀錄可能外洩。無印良品於10月30日在官網發布聲明,說明事件經過、可能受影響的訂單期間,以及後續通知與防詐措施。在台灣無印良品公布消息之前,無印良品(MUJI)母公司良品計畫已傳出應用程式遭駭客入侵,涉及高達2726萬筆顧客資料。台灣無印良品隨後證實,台灣官網購物訂單也受到資料安全事件影響,但此次公布的受影響範圍以指定期間內的官網訂單為主。根據台灣無印良品官網10月30日公告,公司於10月29日接獲第三方雲端服務商「91APP」通知,得知服務商的訂單資料庫遭到駭客入侵。經確認,部分透過無印良品官網購物所產生的訂單資料,確實存放於該資料庫,因此可能隨同受到影響。公司初步盤點指出,可能涉及的訂單日期為2025年4月4日至2026年10月14日。凡是在這段期間透過台灣無印良品官網購物的消費者,其部分訂單資料可能在受影響範圍內。至於個別顧客是否受到波及,相關名單仍在清查中,後續將依盤點結果通知。可能外洩的資料項目包括顧客姓名、聯絡電話、商品配送地址、訂單紀錄,以及下單時有填寫的電子郵件地址。無印良品強調,這次涉及的資料不包含信用卡資訊及會員密碼,消費者在實體門市的消費紀錄也未列入此次事件的受影響範圍。針對資料庫遭入侵,無印良品表示已啟動應變措施,並於10月30日向主管機關及相關單位通報。依「91APP」提供的資訊,入侵行為已在10月14日遭到阻斷,服務商也已全面更換內部系統與資料庫使用的帳號、密碼,以維護資訊安全。目前台灣無印良品正進行受影響顧客名單盤點。依公告安排,將授權「91APP」自11月2日起透過簡訊與電子郵件,向確認受影響的顧客發送通知。公司提醒近期曾於官網購物的消費者留意聯絡訊息;若已遭遇詐騙,也可直接聯絡「91APP」服務團隊處理。無印良品同時提醒,品牌不會以電話、簡訊、電子郵件或LINE,要求消費者操作自動櫃員機(ATM)或網路銀行。收到涉及帳戶操作、金流處理或不明連結的訊息時,應提高警覺,不要任意點擊連結;如對訊息真偽有疑慮,可撥打165反詐騙專線查證。無印良品也就此次事件造成顧客不安與困擾表達歉意。
無印良品出大事!官方App遭非法存取 2726萬筆個資恐外流
日本知名生活品牌無印良品(MUJI)驚傳重大資安危機!母公司良品計畫30日證實,旗下官方應用程式「MUJI App」遭到外部非法存取,最多約2726萬筆顧客資料面臨外洩風險,甚至連已經退會的使用者也可能受到影響。事件恰逢日本年度優惠活動「MUJI週」,引發消費者擔憂,業者已緊急採取防護措施,並公開向顧客致歉。根據日本《CNET Japan》及相關報導,良品計畫發現App出現異常存取情況後,立即封鎖遭入侵的存取管道,並完成相關系統修正。公司隨後於30日發布公告,說明這次可能遭到外部取得的資料包括電子郵件地址、出生年月日及性別,影響範圍涵蓋現有與已退會的使用者。不過,2726萬筆是目前評估可能受到影響的最高資料數量,並不代表所有資訊都已確定外流。良品計畫也強調,信用卡資料、姓名、住址及電話號碼等資訊,均不在這次可能外洩的項目內,消費者無須將所有會員資料都視為已遭竊取。至於是否已有個資流入不法人士手中,官方表示,截至30日公告時,尚未發現相關資料出現在暗網(Dark Web)等管道,也沒有確認因資訊遭到惡意利用而產生的具體受害案例。儘管如此,公司仍不排除資料外流的可能性,後續將持續調查,若證實資訊已流向外部,會儘速公布結果。無印良品也透過官方社群平台發表聲明,對事件造成顧客及相關人士不安表達歉意,並承諾陸續聯繫可能受到影響的使用者。業者特別提醒,即使目前尚未發現個資遭到濫用,仍須提防歹徒利用電子郵件地址等資訊,冒用無印良品名義寄送詐騙郵件,切勿點擊不明連結或在可疑網站填寫個資及帳號密碼。值得注意的是,這起事件正好發生在日本無印良品年度「MUJI週」優惠活動期間,不少消費者近期透過App查看商品及優惠資訊。消息曝光後,網友紛紛留言表示「現在剛好是MUJI週欸」、「好可怕」,對會員資料安全感到憂心。良品計畫表示,目前「MUJI App」及無印良品網路商店均正常運作,未因事件暫停服務。未來除了依照個資保護相關法令採取必要措施,也將與開發商及相關企業合作,加強資安防護與監控機制。顧客若有疑問,可撥打日本客服專線0120-64-0772,服務時間為週一至週六上午9時30分至下午5時,週日及年末年初暫停受理。無印良品提醒會員留意冒名詐騙郵件,切勿點擊可疑連結或輸入個人資料。(圖/翻攝自X,@muji_net)
機車族快看!零違規抽獎首波376名幸運兒出爐 第二波日期曝光
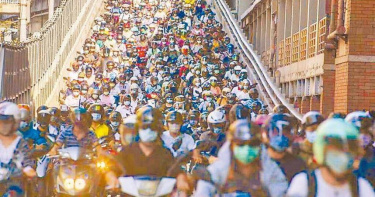
為配合「交通安全月」,交通部公路局舉辦「機車常用族交通零違規抽獎活動」,民眾報名後在指定期間「零違規、零肇事」就能抽獎。交通部公路局今(30)日辦理第一波公開抽獎,最大獎是近8.8萬元的KYMCO新K1 150特仕版ABS機車,得主也透過直播揭曉身分。據統計,活動吸引全國169萬9002人報名,其中第一波早鳥報名有161萬834人,經資格比對共131萬495人符合抽獎資格。交通部公路局今日辦理115年交通安全月「機車常用族交通零違規抽獎活動」第一波公開抽獎,透過電腦隨機抽獎系統抽出376位幸運得主,並於公路局Facebook及YouTube雙平台同步直播。本次活動共吸引全國169萬9002人報名,其中第一波早鳥報名有161萬834人,經資格比對共131萬495人符合抽獎資格,顯示民眾重視且熱情響應交通安全。第一波抽獎最大獎為KYMCO的熱銷新款、價值近8.8萬的新K1 150特仕版ABS機車,得主為民眾游先生;第二大獎是SYM迪爵機車則由民眾江小姐獲得;第三大獎YAMAHA CUXiE電動機車得主則是民眾林小姐;第四大獎為iPhone 17,有3名幸運得主。公路局說明,活動第一波抽獎獎項由光陽工業、三陽工業、台灣山葉及和潤企業等企業提供機車、智慧型手機、智慧手錶及安全帽等多項好禮,並由各獎項提供單位代表親自抽出幸運得主。其中最大獎KYMCO新K1 150特仕版ABS機車由光陽工業代表抽出;至於SYM迪爵機車、YAMAHA CUXiE電動機車及iPhone 17則分別由三陽工業、台灣山葉及和潤企業代表抽出。抽獎全程由律師及公路局政風單位共同見證,確保程序公平、公正、公開。而公路局分析,活動第一波符合抽獎資格的131萬495名民眾,其中有7萬39人(占比5%)於114年同期曾有交通違規紀錄,違規件數合計8萬2800件,今年9月則是零違規紀錄,其中有民眾甚至去年9月違規多達39件,違規樣態包含多筆闖紅燈、超速等重大違規紀錄;每減少一件違規,就是避免肇生一次事故傷亡的風險。另觀察全國9月道路交通事故統計,今年A1類交通事故整體死亡人數與涉及機車之A1事故件數,皆為111年以來同期最低,顯示交通安全指標呈現改善之趨勢。參加民眾的用路行為逐漸展現正向轉變,能從日常駕駛做起來遵守交通規則,養成良好的守法用路習慣,正是這項活動最重要的成果。第一波完整得獎名單將於115年11月6日公告於活動網站,並於11月13日前以紙本正式公文通知得獎者。得獎者應於115年12月13日前主動聯繫提供獎項企業辦理領獎事宜;公路局提供之超商商品獎項,則依通知公文所載兌換序號及方式領取。提醒民眾,公路局不會以簡訊、電話或電子郵件通知中獎,請提高警覺,慎防詐騙。公路局強調,第二波公開抽獎將於11月30日舉辦,請民眾持續遵守交通規則、行經路口減速慢行、落實停讓觀念,讓「騎車毋通趕,停讓保平安」成為每一天的用路習慣。今年交通安全月以「守護機車安全、延續停讓文化」為主軸,除了舉辦機車常用族零違規抽獎活動外,更首次串聯7大機車廠商及全國7435家機車行做為「機車安全守護站」,截至9月底已完成220萬5217輛機車安全健檢,同時結合中央與地方政府,辦理74場交通安全實體宣導活動,從車輛安全維護、守法騎乘到路口停讓,將交通安全觀念帶進民眾日常生活。
陳奕迅開唱狂吸近500萬筆登記 中籤率不到0.24%創香港搶票紀錄
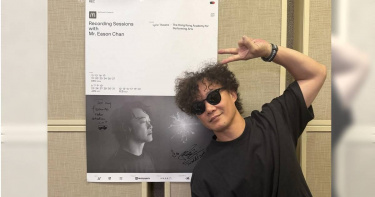
陳奕迅將在香港舉辦《McDonald’s Presents: Recording Sessions With Mr. Eason Chan》錄音演出,重返31年前參加歌唱比賽的出道舞台香港演藝學院,以26場公開錄音重新演繹歷年經典歌曲,邀請歌迷親眼見證。這次演出採登記抽籤方式購票,10月28、29日開放登記,截至29日晚間11時59分,累計登記數竟高達4,956,164筆,直逼500萬大關,驚人數字堪稱香港演唱會史上罕見的搶票盛況。這次26場錄音演出,每場僅容納約1,000名觀眾,總計約2.6萬個座位,其中九成門票開放公開販售。若以每名中籤者購買兩張門票估算,平均每424筆登記競爭1個購票資格,推估中籤機率不到0.24%。不過,實際中籤機率仍須視有效登記數、資料審核及購票情況而定。面對近500萬筆登記,主辦單位強調公平購票是首要原則,售票平台將自10月30日起進一步核查登記資料,排除重複登記、異常或可疑的手機號碼及電子郵件地址,以及疑似黃牛操作的登記,11月2日將公布首輪中籤結果。不過,這場搶破頭的夢幻演出也讓黃牛蠢蠢欲動。主辦單位近日發現,社群平台及網站出現大量號稱提供「抽籤攻略」、代購服務,甚至公開兜售門票的資訊,部分疑似涉及黃牛活動。主辦單位嚴正強調:「截至目前,本次抽籤購票程序尚未正式售出任何一張門票。」提醒歌迷切勿輕信任何宣稱「手上有票」、「保證有票」,甚至要求提前付款的說法。針對相關可疑售票活動,主辦單位已向警方報案,並將持續密切關注,更呼籲:「切勿向黃牛或來路不明的人士購票,以免受騙。」
91APP訂單資料庫遭駭!1329家品牌、近480萬消費者恐受影響 補償申請曝
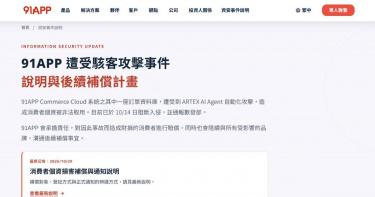
電商技術服務商「91APP」,近期因訂單資料庫遭駭,造成消費者個資被非法取用,波及康是美、寶雅、adidas、3M等1329家品牌、近480萬名消費者。對此,董事長何英圻在昨天(29日)下午率領經營團隊鞠躬致歉,並承諾受影響的消費者無論有無財產損失,皆會全面受理諮詢與補償申請。91APP說明,10月4日首次接獲品牌通報,發現消費者收到詐騙資訊,10月7日再有更多家品牌反映,91APP也立即擴大盤查外部相關合作系統,並於隔日組成緊急應變小組,並委聘外部資安團隊協助,直至10月14日終於確認,是Commerce Cloud系統的其中1座訂單資料庫,受到ARTEX AI Agent自動化攻擊,導致消費者個資被非法存取,而時間點發生於10月3日。91APP指出,10月14日已採取防堵措施阻斷入侵,涉及系統、存取權限與網路隔離等處置,並依個資法規定通報數發部。91APP表示,此次受影響的範圍,涵蓋2025年4月4日至2026年10月14日期間成立的線上訂單,涉及1329個品牌、479萬8255名消費者,外洩個資包括姓名、電話號碼、配送地址、電子郵件及訂單紀錄,但不含會員登入密碼、信用卡和任何支付資料。91APP說,因為無法判定其中哪些人的資料實際被取走,因此會將範圍內的每一位消費者都納入通知與補償對象,無論是否有財產損失,只要與本次個資外洩事件有關的損失,91APP均會協助已授權品牌統一受理消費者補償事宜。91APP強調,若因本次事件遭詐騙而蒙受財產損失,91APP將提供補償;即使沒有財產損失,若有受到個資損害的消費者,仍納入通知與補償對象。相關申請流程與登記表單,預計11月2日公布,屆時將提供正式登記入口,目前消費者可以先透過電話或電子郵件,向91APP服務團隊反映情況。91APP表示,預計自11月2日起,在取得品牌授權後,會以電子郵件逐一通知此次事件受影響的消費者;沒有電子郵件資料者,則以簡訊通知。如果消費者有收到通知,代表在影響名單內,原先消費的品牌也授權91APP協助處理消費者補償事宜,可以前往官網登記。91APP也提醒,官方電子郵件寄件網域為「@91app.com」,且正式通知不會要求消費者「點擊通知連結填寫個人資料」、「加入LINE或操作ATM」、「提供帳號、密碼或金融資料」,若收到上述要求,請勿依指示操作,先透過官網公布的服務窗口確認。
陳奕迅香港演藝學院開唱26場 2.6萬張票實名抽籤規則一次看
金曲歌王陳奕迅繼去年完成大型世界巡演後,決定將「錄音室搬上舞台」,展開香港樂壇史無前例的大型唱片重錄計畫。從今年12月12日至2027年2月20日進駐香港演藝學院,舉行為期3個月、共26場的《McDonald’s Presents: Recording Sessions with Mr. Eason Chan 與陳奕迅一起錄音》,重新錄製30年來的經典作品。特別的是,該處正是他31年前參加歌唱比賽的舞台,如今重返出道起點,邀請歌迷親身見證經典重新誕生。不過,這次觀眾不僅得全程封存手機、更不能隨意拍手歡呼,堪稱最需要克制興奮心情的陳奕迅演出。26場僅有約2.6萬個入場名額,將於10月28日開放抽籤登記。陳奕迅先前接受電台訪問時,也親自透露了背後的緣起。他表示,希望趁著自己仍活躍於樂壇、聲音狀態良好時,重新錄製多年來的作品;恰好取得香港演藝學院的檔期,而這裡正是他1995年參加第14屆新秀歌唱比賽的地方。從當年的青澀新人到如今被外界封為殿堂級「歌神」,他坦言,近十年大家看待他的眼光逐漸不同,外界的期待也成為無形的包袱,但自己本質上依然是那個「純粹熱愛唱歌的男孩」。他也分享,年輕時的嗓音或許更有爆發力,如今經過歲月歷練,反而能更細膩地表達情感。要讓這些跨越30多年的經典作品重新誕生,幕後工程同樣浩大。音樂監製Jerald帶領團隊重新梳理歷年作品,更積極找回當年參與原版錄音的音樂人,包括鋼琴手孫偉明等人再度合作。從早期的《與我常在》、《我的快樂時代》、《天佑愛人》、《Shall We Dance? Shall We Talk!》,到《The Easy Ride》、《Special Thanks To…》、《黑・白・灰》、《U87》、《What's Going On...?》、《Listen To Eason Chan》、《H³M》、《上五樓的快活》等,不同年代、不同語言的經典專輯,都將成為這次重錄計畫的重要部分,部分場次更會結合多張專輯內容,帶領歌迷沿著陳奕迅多年的音樂足跡,重新感受不同階段的陳奕迅。為確保錄音品質,所有觀眾必須準時入場,並將手機關機放入專用封存裝置,全程禁止拍照、錄音及錄影。主辦單位宣布,26場演出將保留9成門票公開販售,並於10月28日上午11點起至29日晚間11點59分,透過Cityline售票平台開放抽籤登記,採取先登記、後抽籤的方式,並非先搶先贏。歌迷須以個人手機號碼及電子郵件完成登記,經系統抽籤後,成功獲得購票資格者將於指定日期收到購票驗證碼及專屬連結,再依規定完成購票。主辦單位也將透過手機驗證機制,過濾異常及重複登記,盡可能維持購票公平性。由於香港演藝學院場地座位有限,每場僅能容納約1,000名觀眾,即使連演26場,總入場名額也只有約2.6萬人,主辦單位坦言難以滿足所有歌迷的需求,希望大家能夠體諒。更誇張的是,門票尚未開賣,就已有黃牛聲稱手握門票,甚至開出超過1萬港幣的天價!主辦單位特別提醒,目前抽籤尚未開始、結果也尚未公布,任何宣稱可以提前取得門票、保留座位或保證入場的說法都不應輕信,呼籲歌迷務必透過官方管道登記,以免受騙。陳奕迅重返31年前參加歌唱比賽的舞台開唱。(圖/EAS Music Limited提供)
果粉等到了!Siri AI將加入繁體中文 找資料、修圖都能幫忙
蘋果(Apple)全新升級的語音助理Siri AI即將支援繁體中文!蘋果26日宣布,隨著iOS 27.2正式推出,新版Siri AI新增5種支援語言,並確認繁體中文將在2026年底前加入。對於台灣使用者而言,未來可望直接使用繁體中文體驗更自然的語音對話、個人資訊搜尋及跨應用程式操作等功能,但目前蘋果尚未公布確切上線日期。根據蘋果官方說明,Siri AI最初僅提供英文測試版本,此次配合iOS 27.2更新,新增法文、日文、韓文、葡萄牙文及西班牙文,使目前支援語言增加至6種。蘋果也宣布,接下來將持續擴大語言支援範圍,預計今年底前再加入繁體中文、挪威文、土耳其文及越南文,屆時總計將支援10種語言。至於繁體中文版何時正式開放,蘋果目前僅確認年底前推出,並未公布具體日期或對應的系統版本。外界推測,相關功能可能配合預計12月推出的iOS 27.3更新上線。這次升級的Siri AI是以蘋果人工智慧系統Apple Intelligence為基礎打造,不再只是過去透過語音設定鬧鐘、查詢天氣或執行簡單指令的助理。新版系統能理解使用者的個人情境,並結合裝置中的相關資訊,提供更符合當下需求的回應。例如,當使用者想找出朋友先前傳送的餐廳地址,卻不記得內容出現在哪一段對話時,可以直接詢問Siri AI。系統能依據相關個人資訊,從訊息、電子郵件及照片等內容尋找線索,協助使用者取得需要的資料,減少自行翻找不同應用程式的時間。另一項升級重點是螢幕內容感知功能。新版Siri AI能理解使用者目前正在手機螢幕上觀看的內容,並依照畫面資訊回答問題或執行相關操作。使用者不必每次都重新說明畫面中有哪些資訊,便可透過語音提出需求。此外,Siri AI也強化跨應用程式執行任務的能力。依照蘋果公布的功能,使用者可以要求系統協助撰寫電子郵件,也能透過指令編輯照片,再將處理完成的內容分享給指定對象。這些操作可由Siri AI協助串接,減少使用者反覆切換應用程式及手動操作的步驟。蘋果表示,新版Siri AI目前仍處於Beta測試階段,並非所有裝置都能使用。想體驗相關功能,除了必須將系統更新至支援版本,還需要使用具備Apple Intelligence功能的裝置,並將Siri及裝置語言設定為已開放支援的語言。部分功能也可能受到所在地區或語言限制。
日本GMO網路集團遭駭!外匯投資帳戶爆異常 他1夜損失240萬
日本大型IT企業GMO網路集團提供的外匯自動交易伺服器近日遭到駭客入侵,使用者的交易帳戶ID及密碼疑遭非法取得,多名投資者通報帳戶出現異常交易,甚至有客戶損失約240萬日圓。日本警視廳已接獲相關通報,正著手調查事件。NHK報導,GMO網路集團透過雲端提供外匯保證金交易(FX)自動交易專用伺服器,供投資者進行24小時交易。本月20日,公司確認伺服器遭到未經授權的存取,隨後陸續接獲使用者反映交易帳戶遭人操作。公司23日表示,客戶帳戶的ID及密碼可能已遭非法取得,並可能被進一步濫用。據了解,相關伺服器約有2萬6,000筆使用紀錄。公司已呼籲客戶暫停交易、立即更改密碼,並登出交易帳戶。OANDA證券及AI Gold證券等業者也通知相關客戶更改交易密碼,如發現可疑交易,應儘速聯絡客服。另一方面,疑似涉案的駭客組織在網路上發布犯案聲明,聲稱截至23日,已「摧毀」約17%的客戶帳戶,涉及金額約77億日圓,並威脅若公司拒絕協商,將繼續破壞其餘帳戶、公開或販售客戶機密資料,甚至刪除已取消服務者的帳戶餘額。目前相關說法尚待進一步查證。1名60多歲男性表示,自己在20日晚間得知伺服器可能出現資安問題,隔日上午便將所有交易平倉。然而,22日重新檢查時,發現帳戶在凌晨數分鐘內遭執行數十次高風險自動交易,造成約240萬日圓損失。他事後接獲疑似駭客團隊寄來的電子郵件,並在連結中的受害名單發現自己的帳戶號碼及損失金額。他希望公司能協助恢復原狀。日本警視廳表示,除公司於22日提出通報外,也接獲多名客戶反映帳戶餘額遭清空,目前受害人數及總損失仍不明。資安公司S&J社長三輪信雄指出,這可能是新型勒索式網路攻擊。駭客一旦掌握伺服器的存取權限,就可能植入惡意程式或操作客戶帳戶。他並警告,AI能迅速找出過去未被發現的系統漏洞,傳統資安防護觀念正面臨重大挑戰。
台積電運動會被颱風吹沒了!魏哲家照發大紅包 每人3萬元創新高
薔琵颱風來襲,全球晶圓代工龍頭台積電(2330)原訂10月24日舉辦的年度運動會,因天候不佳及安全考量宣布取消。不過,員工期待的特別獎金不僅照常發放,金額還進一步提高。董事長暨總裁魏哲家透過內部電子郵件宣布,今年符合資格的基層及非主管職員工,每人可獲得3萬元獎金,比去年增加5000元,創下歷年新高,預估全球受惠員工超過8萬人。台積電原先規劃於24日舉辦一年一度的員工運動會,但受到薔琵颱風影響,新竹縣市23日宣布停止上班上課,相關籌備工作也受到干擾。考量颱風期間可能出現強風豪雨,以及員工和家屬往返活動現場的安全問題,公司最終決定取消今年運動會。雖然年度活動無法如期登場,魏哲家仍透過內部信件向員工表達感謝。他表示,對於運動會因天候因素取消感到遺憾,但同仁在籌備活動過程中展現的團隊精神與凝聚力,本身就是重要收穫,也感謝員工及家屬長期以來的支持。魏哲家也在信中提醒同仁,颱風影響期間應隨時留意天候變化,並以自身安全為優先。至於原本配合年度運動會發放的特別獎金,公司仍將依照規劃辦理,不會因為活動取消而受到影響。今年獎金發放對象主要為基層與非主管職員工,包括部分技術員、助理、工程師及一般職員。依照相關資訊,符合資格的職級涵蓋6X、2X,以及31至33等不同職等,實際領取資格仍以公司內部規定為準。若將台積電位於台灣、美國、日本及中國大陸等地的廠區納入計算,外界估計符合資格的員工人數超過8萬人。以每人發放3萬元推算,整體獎金支出將超過24億元。回顧台積電近年運動會特別獎金,發放金額呈現逐年增加趨勢。2024年符合資格的台灣員工每人可領取2萬元,2025年提高至2萬5000元,當年總發放金額約18億7500萬元。到了2026年,每人再增加5000元,調升至3萬元,相較兩年前已增加1萬元。除了獎金調整受到關注,今年運動會原本也有重要嘉賓預計出席。據了解,台積電創辦人張忠謀原先已答應參加今年活動,但因颱風影響,最終無法依原定計畫與員工在運動會上見面。
燦坤遭冒名發送釣魚郵件! 業者急示警:勿點不明連結
燦坤3C家電近日接獲民眾反映,疑似有不肖人士冒用「燦坤線上購物」名義,發送詐騙釣魚電子郵件,誘使消費者點擊不明連結。燦坤表示,已第一時間啟動資安應變機制,並向主管機關通報,提醒消費者提高警覺,主動向燦坤通報,共同防堵詐騙。燦坤3C家電21日在臉書發文表示,近期接獲反映,有不肖人士疑似冒用「燦坤線上購物」名義,發送詐騙釣魚電子郵件,誘使消費者點擊不明連結。燦坤3C家電指出,官方不會要求消費者透過不明連結提供個資或進行付款,若收到可疑郵件、簡訊或其他訊息時,切勿點擊連結、提供個人資料,也不要依照可疑訊息指示付款或操作。燦坤3C家電提醒,民眾如有購買3C資通訊、家電或智慧生活商品的需求,應透過鄰近燦坤門市或官方線上購物網站選購,網址為https://www.tk3c.com。燦坤3C家電提到,民眾點擊通知信件、連結或進行付款前,也應再次確認訊息來源及網站是否正確,若發現可疑訊息,可主動向燦坤通報,共同防堵詐騙。燦坤3C家電透露,若對收到的郵件或訊息有所疑慮,民眾可撥打165反詐騙諮詢專線,或聯繫燦坤客服02-7700-6598、0800-095-885,服務時間為週一至週五上午9時30分至中午12時、下午1時至6時。
出遊訂房小心踩雷!Agoda已累計405件申訴 法務局教3招自保
連續假期往往是國人出遊的高峰期,但網路訂房衍生出的消費糾紛卻屢見不鮮。近期日本有旅宿業者反映,知名訂房平台Agoda疑似在未直接簽約的情況下,透過第三方供應商上架販售房間,導致旅客抵達現場後面臨查無訂單或入住條件不符的窘境。北市法務局今(22)日發布消費警訊,提醒民眾訂購住宿時切勿過度依賴確認信,應於出發前向飯店進行二次確認,以免旅程受阻。據北市政府統計資料顯示,今年截至10月22日止,涉及Agoda平台的消費申訴案已高達405件,業務範圍涵蓋訂房、機票及各類旅遊商品。其中住宿爭議主要集中於退款困難、實際入住房型與預訂不符、飯店現場查無資料,以及平台與供應商間的資訊不同步問題。更有受害者指出,即便已取得飯店退款承諾,平台仍以等待第三方審核為由拖延退款,迫使消費者必須現場額外自費尋找替代住宿。消保官對此指出,訂房平台雖然大幅提升了旅遊規劃的便利性,但營運模式涉及第三方供應商轉售與系統串接,容易因資訊傳輸延遲引發糾紛。消保官強調,平台業者既然與消費者成立交易,就必須依約履行責任,絕不能以第三方轉售或供應商問題為由卸責。若旅客不幸遇到無法入住的情形,應第一時間聯繫平台協助安排同級住宿或辦理全額退費,並保留追討相關損失的權利。為了幫助民眾有效降低網路訂房風險,法務局特別提出防範消費爭議的「防護三步驟」:一、訂房時,仔細確認訂單內容。 消費者應確實核對住宿時間、住客姓名、人數、房型、房價、提供設備及備品、付款狀態及取消退款規定等資訊,並留意訂單是否已正式成立,避免誤將預訂申請或待確認通知視為訂房成功。二、出發前主動聯繫飯店,再次確認住宿安排。 建議消費者透過飯店官方網站、電子郵件或電話,直接向住宿業者確認是否已收到訂單、客房是否確實保留,並核對入住日期、房型、人數及付款狀態。尤其透過境外訂房平台預訂住宿者,更應提前再次確認;如入住自助式旅宿,亦應確認入住方式及門禁密碼等必要資訊,避免抵達現場才發現無法順利入住。三、妥善保存交易證據,發生爭議立即反映。消費者應保留訂房網頁、確認信、付款證明,以及與平台、飯店間的聯繫紀錄。如發生飯店查無訂單、無法入住或房型不符等情形,應立即向訂房平台反映,要求提出妥適處理方案;倘若因此受有損害,也應保存無法入住的相關證明,以及另行住宿、交通等必要支出單據,以作為後續請求退款或損害賠償的依據。此外,消保官提醒,Agoda平台的營運主體為新加坡商Agoda Company Pte. Ltd.,由於該公司在台灣並未設立分公司或法定營業代表處,一旦發生爭議,行政協商機制往往難以直接約束。目前北市府接獲申訴後,僅能函請台灣雅高達國際有限公司協助轉達至境外總公司處理;若協商無果,民眾除了可參閱行政院消保會的跨境爭議處理管道外,也可尋求司法途徑或向發卡銀行申辦信用卡爭議款退費。法務局最後呼籲,民眾規劃旅遊住宿時,應提早確認相關安排,消費者使用網路訂房平台時,除比較住宿價格及優惠方案外,更應留意實際交易對象、訂房內容及取消退款規定,並於出發前再次向飯店確認訂單。尤其跨境消費涉及不同國家法律及爭議處理機制,一旦發生糾紛,處理程序可能較為繁複,民眾務必落實「確認訂單、主動查證、保存證據」三步驟,降低住宿消費風險,安心享受假期。如有消費疑義,可撥打消費者服務專線1950洽詢。
美中AI競爭升溫!華府禁聯邦機關使用DeepSeek 第三方衍生服務也納管
美國政府19日以國家安全為由,下令聯邦民事機關從資訊系統移除中國人工智慧(AI)模型「深度求索」(DeepSeek)及其衍生的第三方服務,並禁止採購相關產品。美國國土安全部(DHS)警告,相關工具可能導致敏感資料流向中國,也可能存在惡意軟體或資安漏洞。據《南華早報》報導,美國國土安全部19日發布通知,下令聯邦民事機關從資訊系統中移除DeepSeek產品,以及所有利用這款中國AI模型開發的第三方服務,同時禁止各機關採購DeepSeek的產品與服務,包括由其關聯實體開發的相關產品。通知指出,若美國政府員工或承包商使用該公司的產品,「可能導致敏感資料遭傳輸至中華人民共和國」,並補充稱,這些模型「本身可能包含惡意軟體或其他安全漏洞」。相關命令由美國國土安全部長穆林(Markwayne Mullin)於7月24日簽署。報導補充,DeepSeek在2025年發布R1模型後,震撼全球金融市場與AI產業。美國總統川普(Donald Trump)當時將這項突破形容為對美國科技產業的「警鐘」。此後,這家新創公司持續受到華府決策人士的審查。這些官員認為,DeepSeek的中國所有權背景,對美國國家安全構成威脅。美國眾議院美國與中國共產黨戰略競爭特設委員會(House Select Committee on the CCP)曾在2025年4月發布1份報告,聲稱DeepSeek對「美國國家安全構成重大威脅」。2025年6月,美國國會議員提出《反敵對AI法案》(No Adversarial AI Act),旨在限制聯邦政府使用與中國有關聯的AI工具,例如DeepSeek。該法案公布後,共和黨籍的委員會主席穆倫納爾(John Moolenaar)表示:「我們正處於一場新的冷戰之中,而AI正是這場競爭的核心戰略技術。」當時,中國駐美國大使館發言人劉鵬宇透過電子郵件向《南華早報》表示,美國國會指控中國竊取科技成果的說法「純粹是誹謗與抹黑」,「中國積極推動AI創新,並高度重視AI的安全與倫理。」此外,美國眾議院也在2025年2月提出另1項法案,名為《政府設備禁用DeepSeek法案》(No DeepSeek on Government Devices Act)。同月稍晚,參議院也提出相應版本。這項由民主、共和兩黨共同支持的立法,旨在禁止聯邦政府設備使用DeepSeek。19日最新公布的措施,是川普政府限制中國科技產品行動的一環。隨著美中兩國爭奪全球AI領導地位,雙方在科技領域的競爭持續加劇。包括美國商務部(Department of Commerce)與美國海軍(United States Navy)在內的其他多個聯邦機關,也已限制在政府設備上使用DeepSeek。另一方面,總部位於紐約的企業支出管理及獨角獸金融科技公司「Ramp」於2026年6月公布的「熱門軟體供應商」排行榜中,DeepSeek名列榜首。這反映出美國企業正尋求更平價的替代方案,以取代OpenAI與Anthropic等美國AI服務供應商所提供的高價產品。Ramp創立的內部經濟智庫與數據研究中心「Ramp Economics Lab」首席經濟學家卡拉齊安(Ara Kharazian)當時稱:「企業正在尋找比OpenAI與Anthropic更便宜的替代方案,最大的跡象之一,就是有些公司願意採用價格較低的中國模型,讓美國資料透過設於中國的伺服器來回傳輸。」
歐洲多國數百所學校收到「炸彈恐嚇電郵」!當局調查是否存在關聯
英國的北愛爾蘭、蘇格蘭,以及匈牙利和塞爾維亞的數百所學校在19日收到了炸彈恐嚇電子郵件,部分學校因此疏散師生。其中北愛爾蘭最多有300所學校收到相同電郵,內容威脅將引入伊斯蘭教法,並在校內安裝危險裝置;匈牙利及塞爾維亞則分別有逾70所學校及100多所學校遭到威脅。當局表示,相關恐嚇訊息目前看來疑似為惡作劇,但各地事件之間是否存在關聯,仍有待進一步調查。據《法新社》報導,北愛爾蘭當局表示:「警方正在調查今天上午寄送至北愛爾蘭各地學校的恐嚇電郵及其相關情況,目前將此案視為惡作劇處理。」北愛爾蘭警方則指出,最多有300所學校收到「內容包含籠統威脅的相同電郵」,而英國其他地區也有部分學校收到相同訊息。19日稍早,北愛爾蘭教育部長吉文(Paul Givan)表示,這些電郵看起來是由伊斯蘭主義者發出的,內容威脅將在當地引入伊斯蘭教法,並聲稱學校內部設有可實際造成危害的裝置。吉文續稱,這封電郵最後以「真主至大」(Allahu akbar)作為署名,部分學校也因此關閉,「我強烈譴責今天試圖透過向學校寄送恐嚇電郵、擾亂我們教育體系運作的人士。」與此同時,蘇格蘭警方也指出,蘇格蘭各地亦有「多所學校」收到「帶有威脅內容的訊息」。蘇格蘭警察局(Police Scotland)在聲明中稱:「這些訊息目前被視為惡作劇,警員正在進行調查。」另一方面,在中歐地區,匈牙利警方同樣表示,當地媒體收到電郵,聲稱全國有超過70所學校遭人放置炸彈。許多學校因此疏散人員,但官員稱,現場並未發現任何炸彈。對此,匈牙利內政部長波什費(Gabor Posfai)在Facebook上發文稱:「根據目前已完成的調查結果,今天上午收到的恐嚇訊息已證實並無事實根據。」而在匈牙利的鄰國塞爾維亞,該國國營的《塞爾維亞廣播電視台》(RTS)亦報導稱,有超過100所學校收到炸彈恐嚇訊息。目前,除了北愛爾蘭以外,其他地區收到的恐嚇訊息的具體內容及性質仍不明朗。北愛爾蘭教育主管機關則在聲明中稱,「大多數學校仍維持開放」。
韓檢台大考場突停電!考生苦等半小時「成績無效」 崩潰:一整天白費了
第108期韓國語文能力測驗(TOPIK)於昨(18)日舉行,沒想到台灣大學普通教學館考場下午無預警停電,考生被迫停止作答,在現場等待超過半小時後,竟接獲該場考試中止、成績無效的通知,由於當時距離考試結束僅剩約23分鐘,不少考生認為一整天的努力付諸流水,也擔心會影響後續留學、交換及畢業規劃,紛紛表達不滿。對此,受託辦理的語言訓練測驗中心(LTTC)表示,現場經緊急應變並與韓方主辦單位確認,因供電恢復時間無法確定,決定中止該考場本次考試,後續補考、退費等處理措施,均由韓方主辦單位決定。有考生在Threads發文表示,昨(18)日參加TOPIK II考試,原訂下午3時20分考試開始、下午4時30分結束,沒想到約下午4時07分時,考場突然停電,距離考試結束只剩23分鐘,監考人員一開始要求考生先停止作答、等待通知,待恢復供電後會補足考試時間。沒想到,苦等超過半小時後,下午4時45分卻突然收卷,宣布本次考試成績無效,後續補考或退費安排須等待韓方公布。不少考生相當錯愕,紛紛不滿表示「回國留學生來刷分的只是覺得浪費4小時很傻眼,但同試場有人大哭說她要拿這個成績去申請的,聽了覺得很難過,完全可以理解超崩潰」、「我原本要拿這個成績申請研究所」、「好扯的處理方式」、「是我的話也沒辦法接受欸,都考完魔王寫作了的說」、「韓檢考到剩20分鐘停電,直接白忙一場」。此外,有考生指出,當時不少人已經完成作答,甚至在宣布停止考試前就已經寫完,質疑為何不能讓考生選擇保留成績,也有人抱怨為何現場沒有完善的應變措施。對此,語言訓練測驗中心(LTTC)18日在官網公告,2026年10月18日舉行之第108期 TOPIK 韓國語文能力測驗,台北考區台灣大學普通教學館下午發生無預警停電,致使考試無法繼續進行;經現場緊急應變並與韓方主辦單位確認,因供電恢復時間無法確定,決定中止該考場本次考試。LTTC表示,本中心為TOPIK在台灣的受託辦理單位,後續補考、退費等處理措施,均由韓方主辦單位決定;本中心將積極協助溝通,並於韓方確認相關辦法後,儘速透過官網、簡訊及電子郵件通知受影響考生,「對於此次突發事件造成考生的不便,本中心深表遺憾,感謝各位考生的理解與配合」。台大總務處營繕組則於18日下午6時36分發布公告,指出校內海洋饋線下游高壓配電設備發生異常,造成校內部分館舍及設施停電;經相關廠商進場搶修,並先行隔離故障區域後,受影響區域已於當晚11時50分全數恢復供電。
小時候申請Gmail犯下1錯誤!長大驚覺個資全外洩 Google教「1招」解決
不少人小時候申請電子郵件帳號時,習慣使用生日、姓名或其他個人資料作為信箱名稱,長大後才發現可能帶來隱私問題。近日一名網友分享,自己年幼時申請Gmail帳號,竟直接將身分證字號當成電子郵件地址,使用多年後才驚覺,每次留下信箱就等於向他人提供重要個資,卻又因帳號已綁定多項服務,不敢輕易更換。貼文引發討論,也讓Google已開放的Gmail地址變更功能受到關注。該名網友日前在社群平台Threads發文表示,小時候不清楚個人資料的重要性,當初註冊Google帳號時,沒有特別考慮隱私問題,便直接使用自己的身分證字號作為信箱名稱。隨著年齡增長,才逐漸意識到這樣的設定可能造成困擾。原PO指出,這組電子郵件地址已經使用多年,除了日常收發郵件,也陸續綁定各種網站及線上服務。如果重新申請帳號,勢必需要花費時間逐一更改聯絡資料,但繼續使用原本的信箱,又擔心身分證字號長期暴露在外,因此詢問網友是否有辦法直接修改地址。貼文曝光後,不少網友分享類似經驗,「Google帳號可以改新的信箱名稱,每個帳號3次,舊的一樣會收信」、「電子郵件名稱這種影響整個職業生涯的東西居然是由國小生決定的,仔細想想真的很荒謬」、「Google最近更新可以改gmail名稱了」、「我用了舊英文名,改名很多年了,最近終於可以換,太感動」。根據Google官方說明,使用者可登入Google帳戶,進入「個人資訊」,接著選擇「電子郵件」,再點選「Google帳戶電子郵件」,查看是否出現「變更Google帳戶電子郵件地址」選項。如果畫面顯示該功能,即可按照指示設定新的Gmail地址;若找不到選項,則代表該帳號目前可能無法變更。Google指出,修改電子郵件地址後,原本帳號內的郵件、照片、訊息及其他資料都會保留,不需要為了更換信箱名稱而放棄既有內容。新舊地址也都能繼續接收郵件及登入Google服務,原先使用的地址則會轉為備用電子郵件地址。不過,變更地址不代表舊信箱完全消失。Google說明,舊地址仍會保留在帳號中,部分先前建立的項目也可能繼續顯示原地址。此外,若使用者曾透過Google帳號登入其他網站或應用程式,修改地址後可能需要檢查相關設定,必要時更新第三方服務的聯絡資訊。至於修改次數,Google規定每個帳號最多可建立3個新的Gmail地址,且建立新地址後,必須間隔12個月才能再次建立。官方也建議使用者在變更前先備份重要資料,確認相關服務是否受到影響,以免日後登入時遇到問題。