


易遊網遭駭「69萬人中招」!歷史訂單資料外流 官方緊急道歉
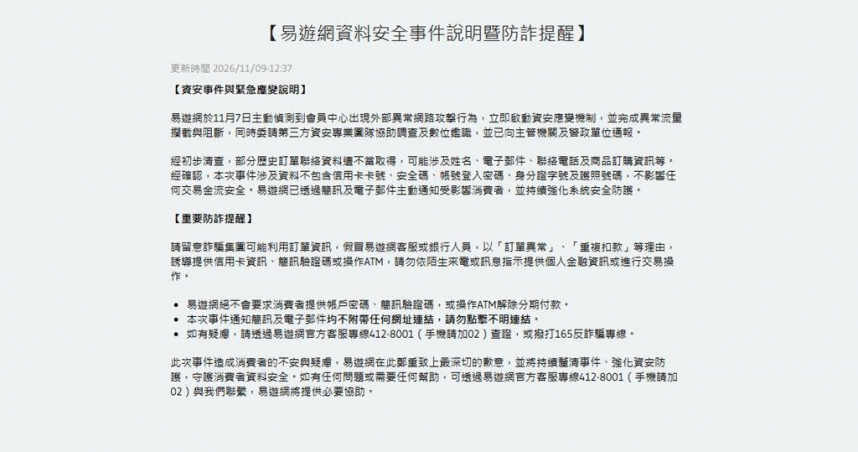
易遊網會員中心遭外部異常網路攻擊,超過69萬名消費者的部分歷史訂單聯絡資料遭不當取得。(圖/翻攝易遊網官網)
旅遊電商易遊網證實會員中心遭外部異常網路攻擊,部分歷史訂單聯絡資料遭不當取得,經系統比對及去除重複資料後,受影響人數超過69萬人,可能涉及姓名、電子郵件、聯絡電話及商品訂購資訊。事件曝光時間正逢ITF台灣國際旅展最後一天,易遊網已向主管機關及警政單位通報,並主動通知受影響消費者,同時示警詐騙集團可能利用訂單資料冒充客服或銀行人員行騙。
易遊網表示,11月7日主動偵測到會員中心出現外部異常網路攻擊,發現異常後隨即啟動資安防禦及應變機制,完成異常流量攔截與阻斷,同時委請外部第三方資安專業團隊介入調查及數位鑑識,希望進一步釐清攻擊來源與影響範圍。公司也依個人資料保護相關法令,在法定時限內向主管機關及警政單位完成通報,後續將全力配合司法調查,追查不法網路攻擊來源。
初步清查發現,遭不當取得的資料來自部分歷史訂單,可能包含消費者姓名、電子郵件、聯絡電話及商品訂購資訊等,經系統比對及去重後,確認影響人數逾69萬人。不過,易遊網強調,訂單資料與金流交易系統採嚴格分離管理,這次事件並未涉及信用卡卡號、安全碼及帳號登入密碼,也不包含身分證字號與護照號碼,目前確認不影響任何交易金流安全。
這起事件也發生在國內企業近期接連傳出資安事故之際。數位發展部部長林宜敬9日上午透露,除了電商91APP遭駭客入侵,政府掌握至少還有5、6家業者受害。易遊網同日下午公開說明遭受網路攻擊情況,證實逾69萬人的部分歷史訂單聯絡資料受到影響。
儘管信用卡及帳號密碼等資料未受到波及,易遊網仍提醒,外流的訂購資訊可能成為詐騙集團行騙工具。不法人士可能假冒易遊網客服、銀行或相關人員,利用已掌握的訂單內容降低消費者戒心,再以「訂單異常」、「重複扣款」等理由,要求提供信用卡資訊、簡訊驗證碼,甚至誘導操作ATM或點擊不明網址。
針對受影響消費者,易遊網已陸續透過簡訊及電子郵件主動通知,說明相關風險及防詐注意事項。公司特別強調,絕不會透過客服電話、簡訊或電子郵件要求消費者提供帳戶密碼、簡訊驗證碼,也不會要求操作ATM解除分期付款;此次針對資安事件寄出的正式通知簡訊與電子郵件,更不會附帶任何網址連結。
因此,消費者若收到自稱易遊網或銀行人員的電話、簡訊或電子郵件,內容夾帶網址,或要求提供信用卡、帳戶資料及驗證碼,都應提高警覺,切勿按照指示操作ATM、網路銀行或進行其他交易。若對訊息真偽有疑問,可直接撥打易遊網官方客服專線412-8001,手機撥打須加02,或撥打165反詐騙專線查證。
易遊網表示,完成異常流量阻斷後,後續將進一步全面檢視消費者資料存取權限、系統安全防護及異常流量監控機制,持續提升整體資安防禦能力。針對此次事件引發消費者不安及疑慮,公司也鄭重致歉,強調不會輕忽任何影響消費者資料安全的情況,也不會迴避應負責任,將持續完成調查、配合主管機關及司法單位追查,並向受影響消費者提供必要協助。