


個人資訊
」 詐騙 帳號 Gmail 用戶 個資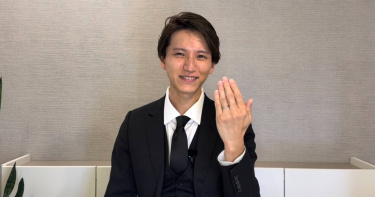
昔染毒、當牛郎!前KAT-TUN成員宣布結婚當爸 告白愛妻:她是希望之光
前KAT-TUN成員田口淳之介迎來人生新階段。40歲的他22日透過YouTube公開近10分鐘影片,一次宣布結婚及升格當爸兩項喜訊,還在鏡頭前秀出手上的婚戒。他透露妻子是圈外女性,兩人是在他人生最低潮時相識,形容對方就像「希望之光」,不僅向他伸出援手,更讓他重新找回自信與尊嚴。田口淳之介當天以「我結婚了,而且當爸爸了」為題發布影片,穿著黑色西裝正式向粉絲報告近況。他表示,自己經歷許多事情後,如今已經40歲,正好來到人生的折返點,而在這個時間迎來足以讓他帶著幸福心情邁向人生下一階段的喜事,讓他直言目前「真的非常幸福」,每天都充滿笑容。對於妻子的身分,田口淳之介僅透露對方是「一般女性」,沒有公開姓名及其他個人資訊。他談到兩人相識經過時表示,自己在人生最低谷時遇見現在的妻子,對當時身處低潮的他而言,女方就像是一道希望之光。田口淳之介表示,妻子當時向他伸出援手,讓他十分感激,更重要的是,對方讓他重新找回自信與尊嚴,因此他早已認定,如果有一天要走入婚姻,對象就是她。除了宣布結婚,田口淳之介也證實已經升格當爸爸,第一胎是兒子。他說明直到現在才公開喜訊,主要是希望妻子與孩子能夠在安全、健康的情況下順利完成生產,因此選擇等到母子平安後再向外界分享。迎接兒子出生時,田口淳之介全程陪產。他分享初為人父的感受,表示看到孩子就像看見自己的分身,也能深刻感受到自己的DNA,直呼兒子真的非常可愛,甚至一度表示很想讓大家看看,言談間透露初為人父的喜悅。平時很少配戴飾品的田口淳之介,也在影片中秀出婚戒。他坦言婚戒對自己而言有著特別意義,每當看到戒指,就會提醒自己必須振作,未來要由他守護及支持妻子,夫妻一起向前走,而這些心情也成為他的力量。田口淳之介1999年進入星達拓(舊名:傑尼斯事務所),2006年以KAT-TUN成員身分推出單曲《Real Face》出道,2016年3月退出團體並離開公司。2019年5月,他與當時同居女友小嶺麗奈因違反《大麻取締法》遭逮,同年10月被判有期徒刑6個月、緩刑2年。離開原本的偶像發展路線後,田口淳之介2024年曾以「客座男公關」身分從事男公關工作,2025年則與朴有天合作日劇《渴愛女子與有故事的男子》,睽違11年再度演出日劇。目前除了演藝工作,也以職業麻將棋士及撲克牌玩家身分活動。如今40歲的他公開婚姻及家庭新身分,也正式向粉絲分享人生的新階段。
小心上當!必勝客遭冒名行騙 官方急喊:絕不會私訊消費者
知名連鎖披薩品牌必勝客(Pizza Hut)今(12)日晚間緊急發出聲明,指出近期網路出現假冒品牌名義的詐騙帳號,試圖向民眾索取簡訊驗證碼。必勝客官方嚴正澄清,此類帳號與活動皆未獲授權,提醒消費者切勿上當,並公布官方辨識管道以維護民眾權益。必勝客透過官方臉書公告聲明,因近期網路上出現不法分子冒用必勝客名義誘騙個人資訊,官方強調,「此類帳號與活動均為非官方授權之假冒詐騙!」官方表示,必勝客所有優惠資訊僅會透過官網、官方APP、會員簡訊及擁有藍勾勾認證的官方社群平台發布,絕不會透過私訊方式索取驗證碼、信用卡資訊或要求匯款。面對層出不窮的網路詐騙手法,必勝客官方呼籲消費者若收到可疑訊息,切勿點擊任何不明連結或提供個資。若不慎已洩漏資訊,應立即聯絡電信公司停用相關功能,並撥打165反詐騙專線尋求協助,以降低損失風險。為了讓消費者能安心消費,必勝客官方提醒民眾認明官方網站(https://www.pizzahut.com.tw)進行餐點訂購與活動參與。如對任何訊息有所疑慮,也可直接撥打免付費客服專線(0800-231-927)進行查證。在必勝客官方臉書貼文底下,有民眾分享一張截圖,畫面中是疑似冒用必勝客名義的不法分子,在社群平台Threads上留言可疑連結,稱連結是必勝客優惠券入口;有網友透露,截圖私訊後對方要求提供電話號碼,看到必勝客公告後,才驚呼「還好沒給」。
信眾借600元發財金忘了還!紫南宮「寄信提醒」 網驚呼:怎敢欠神明錢
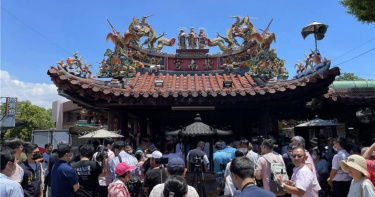
南投竹山紫南宮求借發財金名聞遐邇,許多信眾會在事業順遂後返回還願,但若不小心遺忘,竟會收到「催繳通知」。日前有民眾在社群分享,自己收到紫南宮寄來的信件,打開一看才驚覺自己忘了還發財金,引發大批網友熱議與共鳴。其實紫南宮有說明,信眾若不方便到現場,可以利用郵局現金袋寄回,但也強調廟方未設置匯款帳號,呼籲大家別受騙。一名網友在臉書社團「爆廢公社」曬出一張通知信的照片,並透露自己曾去竹山紫南宮借發財金,但後來就忘了這件事,直到收到信才被提醒該「還錢了」,決定盡快啟程前往南投還願。貼文一出,隨即吸引廣大迴響,不少人驚呼原以為只是民間傳說,沒想到廟方真的會寄信提醒,還有人開玩笑「怎麼敢欠神明錢」;甚至有其他信眾跳出來證實,若超過2年未歸還,甚至還會接到廟方的電話「溫馨提醒」。紫南宮的「發財金」習俗歷史悠久,求金過程相當講究,信眾必須先向土地公與土地婆焚香祈福,接著透過擲筊請示神明。若首次即獲得「聖筊」,最高可借得600元發財金;若未獲聖筊則可繼續嘗試,隨著次數增加,可求得金額會依序遞減至100元。倘若連續6次皆未能獲得聖筊,則代表時機未到,信眾當天便無法借金,須擇日再來祈求。針對還金規定,廟方也有說明,發財金原則上應於1年內歸還;若信眾因故無法親自返回紫南宮,也可以選擇利用郵局現金袋寄回,並於信封內附上當時的紅包袋、姓名、聯絡電話及身分證字號等個人資訊,以利工作人員進行核對與銷案。此外,紫南宮提醒民眾,廟方從未設置任何線上匯款帳號或提供轉帳服務,所有還款管道皆以現場親辦或郵局現金袋為主,信眾應保持警覺以防受騙。
赴陸旅行社9月起須登錄團體資訊 最高罰5萬惹議!觀光署曝處理原則
為維護旅客安全及旅遊權益,觀光署日前函請旅行社自9月1日起,辦理赴陸考察團、參訪團及民眾自組團業務時,配合於行前至陸委會「國人赴陸港澳動態登錄」系統登錄團體資訊,未配合辦理最高罰5萬元,引發業者反彈。對此,觀光署今(8日)說明,目前將先以宣導及輔導方式加強協助業者配合填報,如未填報完妥,將先請業者限期改善,若經輔導後再次違規,再視情節情辦理。觀光署說明,旅行社係以「團體」為單位登錄,並未要求旅行社為自由行旅客代為填報。登錄內容包括旅行社名稱、承辦人員及領隊聯絡資訊、團體人數、赴陸起訖日期及簡要行程等,不包含個別旅客姓名、證件資料等個人資訊。如遇緊急事故,陸委會及海基會即可透過團體行程資訊,第一時間聯繫旅行社,協助確認旅客狀況。觀光署表示,旅行業辦理赴陸考察團、參訪團及民眾自組團時,應逐團辦理告知旅遊風險、登錄團體行程資訊、填報赴陸業務統計資料及投保旅行業責任保險等4項安全管理措施,主要目的均在保障旅客人身安全及權益。觀光署指出,相關管理措施係就上述4項措施整體辦理情形進行查核,並非僅因旅行社未完成團體資訊登錄,即逕予處罰。考量本項措施自今年9月1日起實施,為讓旅行業者有充分時間熟悉相關作業,將先以宣導及輔導方式加強協助業者配合填報,如未填報完妥,將先請業者限期改善,如經輔導後仍未改善或再次違規,再視情節輕重依相關規定辦理。觀光署強調,旅行社填報的是團體行程相關資訊,不涉及旅客個人資料,相關措施目的在於旅客發生緊急事故時,讓政府能儘速掌握狀況並提供協助。觀光署後續也將向旅行業者說明相關作業方式並持續宣導,期盼與業界共同合作,讓旅客赴陸期間如遇突發事故時,能獲得更即時的協助。
登機證別急著丟!旅遊達人曝「留著有3大好處」 條碼恐藏個資風險
出國旅遊返家後,許多人會順手將紙本登機證丟掉,或刪除手機裡的登機證截圖。不過,旅遊專家提醒,登機證其實不只是搭機時使用的票券,旅程結束後保留一段時間,日後遇到哩程、保險或旅遊糾紛等問題,都可能派上用場。外媒Travel + Leisure報導,航空公司偶爾會發生航班紀錄遺漏或哩程未正確入帳的情況。若旅客日後需要證明自己確實搭乘某一航班,登機證就是重要憑據。尤其手機登機證可能在航班抵達後失效或從裝置中消失,因此建議旅客若有紙本登機證,可先保留一段時間。此外,在申請機場貴賓室服務或確認升等資格時,登機證也可能成為佐證資料。最常見的用途之一是補登航空哩程。若常客哩程因系統故障沒有自動入帳,旅客可透過登機證向航空公司客服提出申請,協助確認搭乘紀錄並補回遺漏的點數。旅遊部落格UniMoniTravel也提醒,參加航空公司會員計畫的旅客,最好保留登機證,以備申請補登哩程時使用。此外,遇到航班延誤、取消或行李遺失等狀況,登機證也可能成為申請旅遊保險理賠,或使用信用卡旅遊保障的重要文件。保留登機證,有助於提供航班及旅程相關資訊,讓後續申訴、理賠程序更加順利。不過,登機證也可能藏有個資風險。紙本登機證上的條碼包含敏感資訊,例如常客哩程會員編號,而會員資料可能進一步與電子郵件、電話等個人資訊連結。因此,專家提醒,登機證不要在旅程結束後立即丟棄,也不要隨意拍照上傳網路。確認登機證已經沒有使用需求後,也應避免直接投入一般垃圾桶,最好以碎紙機等方式妥善銷毀。看似不起眼的一張登機證,可能同時關係到旅客的權益與個人資料安全,妥善保存、確定不需要後再安全處理,才能兼顧便利與隱私。
TikTok遭控違反兒童網路隱私法 同意支付4億美元與美國政府和解
TikTok及其中國母公司「字節跳動」(ByteDance)同意支付4億美元,與美國司法部和「聯邦貿易委員會」(FTC)就違反兒童網路隱私法達成和解。此次和解雖化解重大聯邦訴訟,但TikTok的中國所有權、資料治理及國家安全疑慮,仍持續受到美國政府與國會的施壓。據《南華早報》報導,美國司法部與FTC於2024年提出指控,稱TikTok與字節跳動未取得家長同意,就蒐集13歲以下兒童的個人資訊,違反《兒童線上隱私保護法》(Children’s Online Privacy Protection Act,COPPA)。美國司法部於美東時間21日宣布了這項和解,使相關指控正式落幕。根據協議,TikTok將立即支付3億美元;如果法院撤銷2019年針對TikTok前身「Musical.ly」所作出的既有同意令,TikTok還將另外支付1億美元。對此,美國司法部形容,這項協議是COPPA案件中「有史以來金額最大的追償案之一」。美國司法部副司法部長伍德沃德(Stanley Woodward)宣稱,該部門的首要任務「是確保兒童在網路上受到保護,並確保受託保管個人資訊的企業履行其法律義務。」美國司法部還聲稱,這項和解「確保美國家庭持續受益於更強有力的保護措施,同時避免曠日廢時的訴訟所帶來的延誤與不確定性。」這場和解正值華盛頓不斷打壓這款被美國民眾廣泛使用的應用程式之際。今年1月,字節跳動同意成立1家由美國資本持有多數股權的合資企業,以確保美國用戶資料安全,並避免TikTok在美國遭到禁用。TikTok目前在美國擁有超過2億名用戶。美國政府在和解協議中指出,自訴訟起訴以來,TikTok的「所有權、管理、合規職能及隱私措施」都發生了「重大變化」。這段措辭很可能引起外界關注,因為TikTok的所有權結構多年來一直是美國政治與法律施壓的核心。美國國會議員與國家安全官員始終主張,字節跳動對TikTok的控制,可能讓北京取得美國用戶資料,或者影響該平台上的內容。TikTok則一再否認這些指控。

找到了!赴日行李遭誤拿發文求救 鄭怡靜感謝廣大脆友:已順利拿回
台灣桌球國手鄭怡靜2日晚間啟程前往日本東京,準備參加4日登場的WTT橫濱冠軍賽,未料抵達羽田機場後,裝有比賽用品的行李箱竟遭其他旅客誤拿。教練鄭佳奇第一時間透過社群平台Threads發文尋求協助,事件曝光後吸引大批網友轉發,經過一夜等待,終於傳出好消息,航空公司已成功聯繫上誤拿行李的旅客,雙方並約定將行李送往指定地點。鄭佳奇表示,一行人於8月2日搭乘全日空(ANA)NH852航班,從台北松山機場飛往東京羽田機場,抵達後才發現一名黃姓旅客誤拿了球隊的行李箱,由於箱內裝有重要比賽用品,因此緊急在Threads發文,希望對方看到後能盡快聯繫。貼文曝光後迅速引發關注,累積超過91萬人次瀏覽,並吸引超過4萬人按讚。由於遲遲無法取得聯繫,鄭佳奇當天深夜再度更新近況表示,航空公司已協助撥打電話聯絡該名黃姓旅客,但對方一直沒有接聽,也尚未領回自己的行李箱,讓團隊相當焦急,只希望能儘快尋回行李,不影響接下來的賽事準備。所幸事件在隔天上午有了進展。鄭佳奇9時許再度發文指出,航空公司已於上午10時多順利聯繫上對方,並預計盡快將行李送至指定地點。她也特別向所有協助轉發貼文、提供建議及以日文留言的網友表達感謝。鄭佳奇寫道,「謝謝廣大的森(脆)友們發揮強大的力量幫忙擴散!今天上午10點多,航空公司已經順利與對方取得聯繫,預計會儘速於上午協助將行李送至指定地點。」她表示,抵達日本後忙著處理各項事情,直到現在才有時間向大家道謝,「謝謝每一位幫忙轉發、提供方法的朋友,也特別感謝熱心脆友協助以日文留言,我們真的非常感恩!」鄭怡靜今早找回行李。(圖/翻攝自鄭怡靜IG)針對有網友建議公開行李上的姓名貼,以利更快找到失主,鄭佳奇也回應,主要是基於個人資料保護考量,「我們不能因為一時焦急,就公開他人的個人資訊。」她也認為,對方應只是行程匆忙,一時疏忽未確認姓名,並非刻意拿錯,待順利取回行李後,也會再向大家報平安。稍早,鄭怡靜也親自發文感謝網友們的幫忙,「今天日本時間上午11點多,我已經順利拿回行李箱了!教練也跟我說:「臺灣森(脆)友的力量真的不是蓋的!」她也藉此提醒大家,出國領取行李時,記得多看一眼行李箱上的姓名貼紙,「如果遇到和我一樣的情況,也要第一時間向航空公司反映,並持續確認處理進度。人在旅途中,肯定沒有人希望發生這樣的事情,相信對方也不是故意拿錯的。」 在 Instagram 查看這則貼文 從 Instagram 分享的貼文
AI變聲「猜猜我是誰」騙老翁55萬還想再撈 永和警埋伏逮19歲車手
新北市永和區一名王姓老翁6月中旬遭詐騙集團以「猜猜我是誰」手法,佯稱是其兒子要求資金周轉,成功騙走55萬元現金;詐團食髓知味,再度鎖定同一被害人下手,所幸永和警分局接獲報案後成立專案小組,掌握情資後提前在面交地點部署警力,13日於中和路一帶將前來取款的19歲熊姓車手當場逮捕,成功保住65萬元現金及2支手機,並循線再查獲先前收取55萬元的67歲車手到案,全案依詐欺罪及違反洗錢防制法等罪嫌移送新北地檢署,熊男經法院裁定羈押禁見。警方調查,王男於6月中旬接獲一通電話,對方聲音酷似其兒子,自稱因換新手機要求被害人重新加LINE帳號,隨後以生意資金周轉為由,委託友人到住處代為取款。王男一時未加查證,誤信說詞交付55萬元現金,事後向兒子確認才驚覺遭騙,立即報警。永和分局成立專案小組追查期間,詐團竟再度出手,對同一被害人故技重施,試圖再騙取65萬元。警方掌握情資後布置埋伏,待熊姓車手現身取款時當場將其壓制上銬,查扣65萬元現金及手機等證物。警方指出,近年詐騙集團除利用「猜猜我是誰」、「換手機號碼」等傳統話術,更結合AI聲音模擬技術,搭配駭客入侵、釣魚簡訊及地下個資交易取得個人資訊,再假冒親友博取信任。永和分局提醒,民眾接獲疑似親友借款或要求更換聯絡方式的電話,應立即掛斷後以原有方式向本人查證,並建議與家中長輩預先設定專屬通關密語,以快速辨別真偽;如有疑問,請撥打165反詐騙專線或110報案。

川普指控中國干預2020總統大選:美情報機構刻意隱瞞!
美國總統川普(Donald Trump)在美東時間16日的1場全國演說中,解密了1批情報資料,並宣稱內容顯示中國曾干預美國總統大選。然而,美國情報界過去發布的評估報告指出,沒有證據顯示北京試圖改變2020年美國總統大選的結果,而川普正是在這場選舉中敗給了民主黨候選人拜登(Joe Biden)。據《路透社》報導,川普16日發表了1場長達25分鐘的演說,試圖在11月關鍵的期中選舉前炒作「選舉安全」議題。有鑑於川普低迷的支持率,共和黨屆時恐面臨眾議院及參議院皆輸的局面。民主黨只需要翻轉3個共和黨席次,就能取得美國眾議院的控制權。然而,民主黨要奪回參議院多數席次則更加困難,因為關鍵選戰將發生在傳統上偏向共和黨的州。對此,參議院民主黨領袖舒默(Chuck Schumer)15日告訴記者,民主黨正在準備面對白宮試圖操控11月選舉的可能性,「他們知道自己無法公平競爭並贏得選舉。因此,我們不能排除他們會嘗試任何可能手段。」此前川普不斷敦促共和黨國會議員推動立法,要求選民在投票時提供新的身分證明。然而,美國長期以來的調查結果顯示,選舉舞弊在美國選舉中十分罕見。如今川普在這場演說中宣稱,他正在解密1批敏感資訊,內容顯示中國非法取得了2.2億份美國選民資料,包括姓名、地址以及其他用於登記投票的個人資訊。他還聲稱,美國情報界成員刻意壓制有關中國相關活動規模的資訊,試圖隱瞞北京的行動。然而,川普的說法與美國情報界2021年發布的1份解密版評估報告相互矛盾。該報告指出,沒有跡象顯示任何外國勢力曾試圖改變,或成功改變了2020年總統大選投票中的「任何技術層面」,包括選民登記、選票、計票程序或最終結果。這份評估報告是在前美國國家情報總監(DNI)雷克里夫(John Ratcliffe)任內進行的,而雷克里夫目前擔任川普政府的中央情報局(CIA)局長。《路透社》此前曾引述消息人士的說法稱,在川普發表演說前,部分白宮官員擔心,公開中國干預選舉的相關情報可能造成誤導,且川普對中國採取的強硬措辭,也可能影響近期剛穩定下來的美中關係。在川普發表演說前,中國駐美國大使館發言人劉暢在回覆媒體詢問時強調:「中國從未、也永遠不會干預美國總統選舉。」報導補充,川普多年來不斷撒謊稱自己在2020年輸給拜登是因選舉存在舞弊。然而,多個法院裁決,以及選票重新計票結果,均未發現2020年美國總統大選存在大規模舞弊證據。川普日前也聲稱,他正在解密資料,以揭露「美國選舉基礎設施令人震驚的漏洞」。不過許多公開文件似乎顯示相反結果,或者根本與美國選舉基礎設施無關。其中1份由CIA上個月製作完成的文件,內容涉及的是委內瑞拉選舉,而非美國選舉。另1份文件則指出:「我們評估認為,投票計票系統難以在足夠大規模上遭到操控,以至於影響選舉結果。」第3份由CIA製作的文件則詳細描述了中國間諜試圖對拜登競選團隊採取行動,但文件指出,北京「目前並沒有打算秘密干預,以試圖影響選舉結果」,不過也表示中國未來可能改變決定。對此,美國民主黨參議員、參議院情報委員會(Senate Intelligence Committee)副主席華納(Mark Warner)在聲明中表示:「川普關於中國的所謂『震撼爆料』完全是虛假的。事實是,我們的情報機構一致認定,中國甚至沒有試圖改變2020年選舉中的任何1張選票。」16日稍早,眾議院情報委員會(House Permanent Select Committee on Intelligence)的民主黨籍成員致函代理國家情報總監普爾特(Bill Pulte),以及CIA、聯邦調查局(FBI)與國家安全局(NSA)領導人,警告他們不要讓川普「利用情報作為武器,以支持關於選舉安全的虛假說法。」美國傳統3大廣播電視公司的其中2家,以及《有線電視新聞網》(CNN),更決定不在電視頻道直播川普這場黃金時段演說,打破過去只要有涉及重大國家議題的總統演說,就會被完整轉播的慣例。
法官謊報「盜帳號」下場出爐!高雄請調新北遭拒 匿名發文取暖又挨轟
高雄地方法院法官張浩銘因申請調動遭拒,上「法官論壇」匿名抨擊決議過程粗糙草率,馬上被猜出身分,他改用其他名稱寫文章自誇自讚,仍被抓到是分身發文,他卻對司法院資訊處回報有人盜用帳號,引發這起「法官謊報案」,張浩銘滅火不成反遭火撲,懲戒法院今天判決罰款現職月俸給總額6個月,大約60多萬元。張浩銘從律師轉法官,2024年12月分發高雄地院,2025年3月請調到新北地院,理由是父母年事已高,有醫療需求也希望他就近照顧,不過新北院開會拒絕他請調。張浩銘得知申請失敗,以「不吐不快」為名上法官論壇發表文章:「最近有某法官申請特殊調動,從甲法院調動到乙法院,甲法院已經決議通過,乙法院是收人的法院,竟然表決不同意,席間還有學長姐表示乙法院是艱困法院,某法官的情況不適合來」「變向(相)的法官會議的程序跟審查,比審判還要粗糙。某法官的情況真的很艱困,但很遺憾乙法院的會議程序好草率。這樣乙法院統調(每年8月例行調動)的時候也可以不用補人了,有人想來還拒絕,不是很艱困嗎?」張浩銘旋即遭其他法官戳破真實身分,還回敬他沒戰力又不敬業,張浩銘改用「我才是甲法院的某法官」之名再發文,自誇有努力工作,但有人揪出兩篇文章IP相同,都是張浩銘寫的。眼看紙包不住火,張浩銘謊稱帳號遭盜造成困擾,請司法院資訊處協助刪文,後來因高雄地院提供P位址查核比對,張浩銘自知理虧,寫信對司法院資訊處坦承都是他發文,信中提及「並無資安疑慮...造成貴處困擾,深感抱歉」。法官評鑑委員會認定張浩銘增加司法院資訊處工作負擔、損害法官正直形象,報由司法院移送懲戒法院職務法庭,建議罰俸6個月。懲戒法院首度開庭時,張浩銘不認謊報,聲稱只是表達不當,還請求不公開審理,因為他仍擔任法官,若將個人資訊暴露於社會,會造成全家困擾,也會影響他的審判工作;司法院代表回應,移送事實跟張浩銘個人及家庭狀況沒有關聯,沒必要不公開審理。職務法庭諭知本案仍應公開進行。本案辯結時,張浩銘鬆口道歉,他知道造成司法圈困擾,請求判決申誡,如果罰俸希望不超過2個月;司法院代表請求懲戒法庭依法評會的決議罰俸6個月。懲戒法院15日上午判罰張浩銘6個月薪水,本案可上訴。

受假奶風波重創!十盛20多家分店全倒光 小吳、紀卜心發長文道歉
百萬網紅紀卜心與小吳共同創辦手搖飲品牌「十盛」,2024年7月爆出乳源標示不清,後續因品牌信任危機,各地分店陸續歇業。時隔2年,紀卜心昨天(13日)發文澄清,自己雖持有總公司5%股份,也有投資直營店,但最終結算仍是虧損的,並非「獲利退場」;小吳也同步發文表示,他雖有持股並投資,但當時所投入的資金最後也未能收回。據了解,2024年4月,「十盛」在台北通化街開出首家門市,迅速在全台展店超過20家分店,但開幕才3個月,就被消基會點名奶品標示不清,店家官網僅寫出使用北海道牛乳,但詳細的品牌名稱、比例是多少都未標示。後來,紀卜心、小吳發布聲明致歉,表示每杯「熟成奶茶」都使用「熟成生乳」搭配「台灣統一鮮乳」,而「熟成生乳」是使用日本的北海道生乳粉,裡頭含些許「奶精」,主要用來增加口感與滑順度。對此,紀卜心昨天在社群平台發文表示,「十盛」已經在今年5月正式結束營業,相關結算也已經完成,經過將近2年時間的沉澱,她想親自為這件事做個說明並再一次道歉。紀卜心提到,當初參與「十盛」時,她帶著單純的期待,跟幾個股東共同出資經營品牌,她持有「十盛」總公司5%股份,主要負責品牌的曝光與宣傳,也有另外出資開設直營店,但最後結算時,她投入的資金未能收回,整體結果是虧損的,「這兩年來,外界有聲音認為我是獲利後退場,但事實真的不是這樣。」紀卜心坦言,那時她以為,只要盡心做好自己擅長的宣傳,也將重心放在介紹品牌就好,後來她才深刻地明白,事情沒有那麼簡單,因為大家會走進這家店、會給這個品牌機會,很大一部分是因為對她累積多年的信任,所以不論股份多少、不論分工是什麼,只要有人是因為看到她的分享而來,她都應該更慎重地看待這份信任,「我在一開始,沒有用更完整的標準去理解公司運作與產品行銷方式,也沒有在風波發生時,把該說清楚的部分跟情緒處理好。這是我這2年來持續反省的。」紀卜心強調,「我好的時候大家支持我,我不好的時候大家對我嚴厲,這些我都會記在心裡。也謝謝現在還願意留在我身邊、給我鼓勵的粉絲、朋友和家人。如果可以重來,我會用更成熟、更審慎的方式面對。但事情有始有終,我不想忘記也不想逃避。往後的日子裡,我會以更審慎的標準對待每一次合作與每一份信任。對於這起事件感到失望、受到影響的朋友們,我想誠摯地說一聲對不起。」 在 Instagram 查看這則貼文 從 Instagram 分享的貼文 小吳則在社群平台寫道,隨著「十盛」於今 5月底正式結束營業,相關結算也已完成,過去在相關程序尚未告一段落以前,有些部分並不是他能夠完整對外說明的,因此他想在就自己所涉及的部分,向大家做一個說明。小吳指出,關於「十盛」事件,至今已經將近2年,也知道有許多人因為當時的決定而受到影響,無論是加盟主、消費者,或曾經因為信任他而認識十盛的人,他都想誠摯地說一聲對不起;近期他也陸續收到一些涉及個人資訊、隱私與安全的攻擊與威脅,坦白說這段時間他很害怕,也一度不知道該怎麼好好開口,「即使如此,我還是希望好好面對這件事。」小吳提到,當時他持有「十盛」總公司5%股份,主要負責品牌形象曝光與宣傳,雖然他未實質參與公司的營運決策、財務管理與加盟制度,但他明白這不代表他可以置身事外,因為對很多人而言,是看見他的分享跟推薦,才進一步認識並信任這個品牌,「回頭檢視這整件事,我的經驗跟判斷力不足,沒有意識到自己應該負起更多了解、查證與監督責任。正因為如此,才讓許多人因為對我的信任而受到影響。這是我一直放在心上,也是我必須誠實面對的課題。」小吳表示,除了持有5%股份外,他也有出資金開設直營店,在最終結算時,他所投入的資金未能收回,整體結算結果也是虧損,並不是外界認為從事件中獲利後退場的人,之所以提起這些,並不是希望規避自己的責任,而是想讓大家能夠更完整地了解事實。小吳說,經過2年反思,他認為自己選擇站在品牌面前公開推薦時,就應該對於大眾的這份信任,負起更完整的責任,而他尊重每個人表達意見的權利,願意接受外界的批評與檢視,只希望未來所有討論都能回到事件本身,讓事情被更完整地理解,「這件事讓我明白,信任從來不是理所當然。未來無論是合作或任何公開推薦,我都會以更謹慎的態度面對每一次合作與每一份信任。因為我知道,每一次站出來發聲,都必須對得起願意相信我的人。謝謝一直以來支持我及監督我的每一位。再次向所有受到影響的人,致上最深的歉意。」 在 Instagram 查看這則貼文 從 Instagram 分享的貼文
美眾議院報告披露 韓國政府對美商Coupang之全政府攻擊
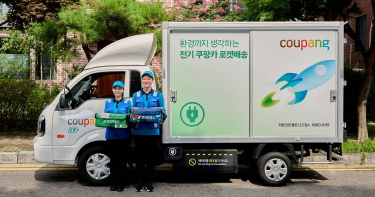
三千個帳戶膨脹成三千三百七十萬人 罰鍰竟達本國業者三十七倍二○二六年七月一日,美國聯邦眾議院司法委員會發布三十五頁調查報告,揭南韓國家情報院要求美資Coupang於上海河底打撈一台MacBook Air,事後兩度公開否認涉入。實際外洩僅三千個帳戶,卻遭南韓政府處以四億一千萬美元史上單一公司最高罰鍰。中國籍前員工返國後 從中國境內存取韓國帳戶一名遭Coupang解僱之中國籍工程師,於返回中國後,以竊取自公司之備援登入金鑰潛入Coupang系統。此人所擔任之職位,本為Coupang備援登入機制之設計者,係最能掌握系統弱點之核心工程師。事件爆發後,該員將涉案筆記型電腦棄置於上海某河中,並自稱恐慌所致。此係美國聯邦眾議院司法委員會於二○二六年七月一日發布之階段性工作人員報告《拒絕競爭:南韓對美資企業之歧視性打擊》所揭事實。報告載明,該中國籍前員工雖持竊得金鑰,理論上得存取多達三千三百七十萬個帳戶之資訊,惟其實際下載並保留之帳戶資料僅約三千個。二者間之落差逾一萬倍。此外,該員將涉案筆記型電腦棄置於中國河中,其後於韓國政府協同 Coupang 之秘密回收行動中,方由潛水人員自河底打撈之。此一情狀顯示:從解僱返國、金鑰竊取、遠端存取、資料下載至涉案設備棄置,全案均於中國境內完成。就本次事件之地緣脈絡而言,中國作為所有關鍵行為地之角色,難以以偶然視之。南韓政府知情限縮仍持續誇大 實際三千帳戶說成三千三百萬人報告揭:至二○二五年十二月五日,南韓國家情報院於與Coupang之技術會議中已知悉「該嫌疑人實際外洩之個人資訊之數量恐不若先前所知者為多」。然依 Coupang 現任代理執行長Harold Rogers於眾議院委員會之證詞,儘管國情院已知外洩性質有限,「其並未採取任何步驟糾正南韓官員先前散佈之誤解」,「聯合調查團隊、個資保護委員會、韓國網路振興院或國會議員亦然,其持續令公眾相信該外洩之規模與危險性均遠高於實際者」。此一「政府知情限縮卻仍持續公開誇大」之作為,係委員會於三十五頁報告中最尖銳之指控。報告並直陳,南韓政府「就調查、Coupang於資料事件之角色,以及南韓政府自身於事件後回收行動之角色,均誤導公眾」。委員會之官方新聞稿更以「misled the public」(誤導公眾)為統一定性。此定性所指涉者,並非單一機關之個別失誤,而係涉及國情院、個資保護委員會、韓國網路振興院、聯合調查團隊、國會等多層次國家機器之協同誇大。四億一千萬美元罰鍰 達本國Kakao三十七倍同一委員會揭:二○二六年六月十一日,個資保護委員會對Coupang課處超過四億一千萬美元罰鍰,係史上單一公司最高。此金額約合六千二百四十六億韓元,接近Coupang前年度淨利之兩倍。對照南韓本國業者於類似案件之罰鍰,此金額之不成比例即刻顯現。依報告及Chosun Daily之引述,南韓電信業者SK Telecom就約二千七百萬人資料外洩案,僅遭課九千七百萬美元罰鍰;南韓網路業者Kakao就約四千萬帳戶外洩案,僅遭課一千一百萬美元罰鍰。若以罰鍰金額換算,Coupang所受之罰鍰為Kakao之三十七倍、SK Telecom之四點二倍;然若以外洩規模換算,Coupang實際外洩之三千個帳戶,尚不及SK Telecom或Kakao規模之萬分之一。此為報告所指之「顯不成比例之罰鍰、韓資競爭者不曾遭遇之處分」(disproportionatelylarge penalties not faced by their Korean competitors)之具體樣態。國情院逾二百三十通電話 外交郵袋運返證物報告揭之另一關鍵事實在於南韓國家情報院之深度涉入。委員會取得證據顯示,國情院自二○二五年十二月一日至十二月二十六日間,與Coupang進行逾二百三十通電話及多次面談。國情院並於二○二五年十二月二日發送一封「明示援引韓國《國家情報院法》第五條」之官方公文予Coupang,確認其「依法有配合國情院之義務」。Coupang其後聘僱南韓兩大律師事務所獨立審查,兩律所均認定:依韓國法,Coupang有配合國情院之義務,該公文雖形式上為「請求協助」,實質上非任意。十二月十八日,Coupang依國情院指示,僱潛水團隊於中國上海某河底打撈一台MacBook Air。該筆記型電腦連同其他證物,於「無監視器可攝錄交接過程」之隱蔽地點交予國情院官員;該官員即攜赴駐上海韓國領事館。翌日,國情院以外交郵袋將證物運返南韓。外交郵袋依《維也納領事關係公約》享有絕對豁免,非國情院無從動用。同期間,一名南韓總統辦公室高階官員向Coupang指示與國情院密切合作,並於十二月十五日確認「已就取得與回收裝置事簡報李在明總統」。然而,國情院於十二月二十六日發布新聞稿,宣稱該機關「未就本行動對Coupang下達任何指示」;十二月三十日再度否認。委員會直陳,該陳述「與委員會及分委員會所取得之文件與證詞直接矛盾」。四十件調查中三十三件與外洩無關 勞動部一機關即進行逾四百次檢查報告並記載南韓政府就 Coupang 所發動調查之具體規模:自二○二五年十一月至報告發布為止,逾十個南韓政府機關對Coupang發動四十件調查,其中三十三件與該資料事件無關;累計提出逾四千件文件請求、進行六百五十二次員工面談。單就南韓勞動部一機關,於二○二五年即對Coupang進行逾四百次檢查。Rogers於作證中陳述:「若走進Coupang首爾主要辦公大樓,所遇之人每十人中即有一人為韓國調查員」;該公司被迫指派約一百名員工專責因應韓國監理機關之要求。Rogers於作證中並直陳:Coupang「所受之審查並非因其作為」,而係「因其為一美國公司」、且「於韓國之市場擊敗韓資公司,此為韓方所不欲見者」。此陳述與委員會所指之「歧視性打擊」(discriminatory attacks)定性相合。眾議院結論 直接違反美韓貿易協議委員會於報告結論指出,南韓對Coupang之作為,恐已違反川普政府近期與南韓簽訂之貿易協議;該協議明訂南韓須「確保美方公司不受歧視、於數位服務相關法律與政策方面不面對非必要之障礙,包括線上平台之監理」。委員會於新聞稿中並以「directly violates」(直接違反)此一強烈用語作結。Coupang就本次報告發表官方聲明:「本公司就導致眾議院司法委員會調查之情境表達遺憾,並將持續致力於尋求建設性解決方案,俾使Coupang得以再度成為強化美韓同盟之橋樑,加速惠及兩國之貿易與投資。」該聲明未就委員會報告具體內容逐一回應,顯示 Coupang 目前仍期盼扮演美韓兩國外交合作的橋梁角色,並透過法律途徑處理後續爭議,而非選擇公開論戰。一位不願具名之亞洲競爭法研究者向本刊指出,本次報告最不尋常之處,在於美國國會以其正式調查權,就一國情治機關之對外執法內容予以直接評價。「若中國情報單位曾如此指揮一家外資公司於境外進行證物回收、並事後兩度公開否認,其國際輿論之震盪恐不下於此。」該研究者並補述:南韓政府誇大單一美資公司之外洩規模、以此為由發動十一個機關之全政府攻擊,此一結構本身已表明其執法動機並非個資保護,而係監理歧視。Coupang其他遭南韓監理審視之美資同儕尚包括Google、Netflix、Meta、Apple及OpenAI;Google地圖於南韓境內迄仍受限。報告以此為據,將 Coupang 案定位為「南韓將其法律武器化以阻礙創新美資企業有效競爭」(weaponizedits laws)之一環,並非孤立事件。(資料來源:U.S. House Committee on the Judiciary《Closedfor Competition: South Korea's Discriminatory Attacks on American-OwnedBusinesses》Interim Staff Report二○二六年七月一日;U.S. House Judiciary Committee官方新聞稿;CNBC二○二六年七月一日JustinPapp報導;New York Post二○二六年七月一日Thomas Barrabi報導;Chosun Daily英文版二○二六年七月一日Park Kook-hee報導;Coupang, Inc.官方聲明二○二六年七月一日。)

荷蘭新法上路2年後首例! 未滿12歲重病童「接受安樂死」
荷蘭政府近日證實,已對一名未滿12歲的重病兒童依法執行主動安樂死,成為2024年荷蘭放寬兒童安樂死適用年齡後的首件案例,引發全球關注。綜合外媒報導,荷蘭衛生部部長赫曼斯(Sophie Hermans)於22日向國會提交「審查晚期墮胎與兒童安樂死案件委員會」年度報告,證實一名未滿12歲的病童已完成安樂死程序。不過,赫曼斯表示,基於隱私保護原則,官方並未公開其性別、年齡、病症等個人資訊,目前案件已依法移交荷蘭檢察機關,將進一步確認醫療團隊是否完全遵循法定程序,完整審查報告預計近期公布。據了解,荷蘭是全球最早將安樂死合法化的國家,早在2002年便允許罹患不治之症的成年人申請安樂死,過去未成年患者則僅開放新生兒及12歲以上青少年申請,1至12歲兒童則因被認為尚未具備足夠自主判斷能力,因此缺乏完善的安樂死政策,長期處於法律灰色地帶。直到2024年,荷蘭政府進一步修法,正式將1至12歲重病兒童納入適用範圍,但設下極為嚴格的條件,包括病童必須承受無法緩解且難以忍受的痛苦,醫療團隊確認已無治癒可能,同時須取得父母同意及第2位獨立醫師的專業評估,確保決定安樂死的過程未受到任何外力影響。荷蘭政府當時曾預估,全國每年符合條件的案例約僅5至10件,因此每起申請都將接受最高標準審查,如今首例正式執行,也讓安樂死議題再次成為國際焦點。◎勇敢求救並非弱者,您的痛苦有人願意傾聽,請撥打1995◎如果您覺得痛苦、似乎沒有出路,您並不孤單,請撥打1925
史上最重!酷澎害3750萬用戶個資外洩 遭開罰140億元創紀錄
韓國個人資訊保護委員會(PIPC)11日宣布,電商龍頭酷澎(Coupang)因大規模個人資料外洩及未經授權蒐集用戶線上活動紀錄等多項違規行為,遭處以總額6246億8100萬韓元(約新台幣140億元)罰款,創下韓國史上單一企業因違反個資保護法遭裁罰的最高紀錄。韓聯社報導,根據個資委調查,酷澎因資訊安全管理不當,導致約3750萬名用戶個人資料外洩。調查指出,該公司在認證簽章金鑰管理、系統存取權限控制等基本資安措施上存在重大缺失,未能建立完善的安全管理機制,進而造成大規模個資洩漏事件。個資委10日在首爾政府大樓召開全體會議後決議,針對個資外洩事件處以4235億7500萬韓元罰款,並加處1680萬韓元罰鍰。這項裁罰金額不僅刷新韓國歷來單一個資外洩案件紀錄,也凸顯主管機關對企業個資保護責任的高度重視。除了個資外洩外,調查還發現,酷澎未經合法授權,蒐集約1117萬名會員在其他網站及App上的瀏覽與使用紀錄,並在可識別個人身分的狀態下儲存於資料庫中。相關資料包括用戶造訪網站的網址、使用App名稱、登入時間及IP位址等資訊。個資委認定此舉已違反個人資料蒐集與利用規範,因此另處2011億660萬韓元罰款。調查過程中,主管機關還發現酷澎涉及多項違規情事,包括未依規定通知受影響用戶個資外洩情況、未落實個資刪除義務、未保障個人資訊保護負責人(CPO)獨立性,以及存在妨礙調查等問題。此外,個資委指出,酷澎未妥善監督合作廣告商,導致部分廣告商透過俗稱「綁架式廣告」的方式蒐集用戶資料。這類廣告通常會在使用者不知情或不同意的情況下進行頁面跳轉,進而取得相關使用紀錄。主管機關認為,酷澎未善盡管理責任,使部分用戶的服務使用紀錄遭違法蒐集。個資委已要求酷澎全面強化資訊安全措施、防止類似事件再次發生,並提高個資處理透明度,保障用戶對個人化廣告的選擇權。同時,也要求公司對受影響的非會員資訊當事人進行通知,並確保個資保護負責人能夠獨立執行監督職務。另一方面,負責營運物流中心的酷澎子公司Coupang Fulfillment Services(CFS)也被查出違規。個資委發現,CFS曾蒐集71名從未在物流中心工作過的韓國警察廳採訪記者名單,並將其納入就業限制管理名冊,違反個資蒐集及使用規定。此外,CFS以員工健康管理為由保存的員工體重資料,卻在職業災害相關訴訟中提交法院作為證據,涉及違法處理敏感個人資訊,因此再被處以2億4800萬韓元罰款。個資委表示,酷澎必須在3個月內完成相關改善措施並提交執行成果報告,主管機關也將持續追蹤後續改善情況,確保企業落實個人資料保護責任。
FBI查封13個中國情報網域!指控其滲透安全許可人員
隸屬於美國司法部的聯邦調查局(FBI)於美東時間10日宣稱,他們已查封十幾個網路網域,並指控這些網域被中國情報機構用來獲取個人資訊,企圖欺騙、徵募或勒索持有安全許可的美國人,使其洩露敏感資訊。據《南華早報》報導,FBI反情報與間諜部門助理主任羅扎夫斯基(Roman Rozhavsky)在聲明中稱,這些被查封的虛假顧問公司網域,顯示中國政府情報機構在行動上願意付出多大努力,試圖利用人工智慧(AI)生成內容,誘使、招募或脅迫現任及前任持有美國安全許可的人員,以獲取敏感資訊。他補充,FBI及其合作夥伴觀察到,中國情報機構開始利用AI、專業社交網站以及線上支付平台來鎖定美國人,「我們已採取行動保衛國土與國家安全。」美國司法部10日也表示,被鎖定的13個網站以「輕鬆賺錢」為誘因,針對美國人,尤其是現任與前任政府官員與軍方人員,這些人擁有處理機密與敏感政府資訊的安全許可。美國司法部國家安全司助理司法部長艾森伯格(John A. Eisenberg)則警告,任何在網路上遇到以模糊「顧問工作」為名、提供輕鬆收入的邀約,都應保持高度警惕,並注意可能的徵兆。這些查封行動公布之際,美國財政部也正式對中國頂尖科技公司實施制裁,使華盛頓與北京之間本已緊張的關係更加惡化。即使中國國家主席習近平與美國總統川普(Donald Trump)上個月才在北京會面,兩國政府仍持續推動可能削弱、羞辱或激怒對方的政策。對此,中國駐美國大使館回應稱,所謂「中國間諜威脅」的指控完全是捏造,屬於惡意誹謗,並予以強烈譴責。根據用於取得查封令的宣誓書內容,所謂「共謀者」自2023年11月起建立這些網站,利用一般性顧問職缺作為誘餌,目標鎖定現職或前美國政府與軍事人員,聲稱要為「未指明客戶提供專業知識」。儘管FBI大肆宣揚此次行動的成果,但部分分析人士認為這些查封行動「收效甚微」。前中央情報局(CIA)官員、研究中國情報間諜行動與戰術的美國企業「Shinobi Enterprises」現任總裁埃菲迪米德斯(Nicholas Eftimiades)指出,這些網站本質上由AI生成,使中國能以極低成本創建數以萬計的網域,「FBI永遠無法在這方面趕上中國國家安全部。」
駭客盯上BTS柾國!2億HYBE股票險被盜 中國籍首腦落網
不久前南韓傳出有明星、商界人士遭遇駭客攻擊,近日南韓法務部與警方證實,該犯罪集團首腦、40歲中國籍男子A某已落網,並成功押送到南韓。警方指出,該組織涉嫌非法入侵政府及公共機構網站,盜領受害者資產,非法所得超過380億韓元(約新台幣8.8億元);男團BTS成員柾國也是受害者之一,其HYBE股票帳戶曾遭入侵,裡面價值84億韓元(約新台幣2億元),不幸中的大幸是,全數股票均未被轉出。綜合韓媒報導,南韓警方調查顯示,該犯罪集團的受害者名單驚人,包含防彈少年團(BTS)成員柾國、大型企業會長及知名創業家等資產家。其中,柾國服役期間曾被盜用證券帳戶身分,導致名下價值84億韓元(約新台幣2億元)的HYBE公司股票險遭非法轉移。所幸相關單位及時採取暫停支付等緊急措施,才成功阻斷交易,並未造成實際財務損失。該犯罪集團首腦40歲中國籍男子A某自2023年8月至2024年4月期間,涉嫌於泰國等地組建駭客犯罪組織,利用非法蒐集的個人資訊進行精密犯罪。該組織先是鎖定政府與公家機關網站進行駭入,取得名流的身分資料後,再冒名申辦「廉價航空手機」(預付卡手機)通過身分驗證,進而突破金融機構的防護網,擅自從被害者帳戶中提領巨額資金。在A某落網前,該組織的另一名36歲中國籍核心成員全某已於去(2025)年5月在泰國被捕,並於同年8月引渡到南韓,目前正接受司法審判。如今首腦A某也被逮捕,於13日上午抵達仁川國際機場,該跨國駭客組織的運作內幕可望被進一步揭發,警方正計畫對其展開深入調查並申請拘留令。南韓法務部強調,針對此類針對性強且金額巨大的數位金融犯罪,政府將持續加強與國際組織的合作,不讓海外成為犯罪者的避風港。警方同時提醒公眾,政府機關與知名平台雖然具備一定的防護能力,但個人資訊仍有外洩風險,呼籲高資產族群應定期檢視個人帳戶安全,並利用金融機構提供的二次驗證功能,以防範精密化的電信與網路詐騙。
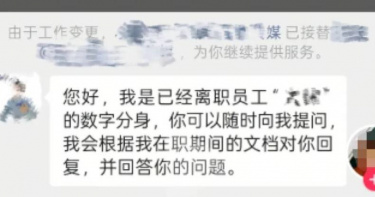
離職後被做成「AI數位分身」繼續打工?在職員工發聲:有點笨
大陸山東省一間遊戲傳媒公司近日嘗試將離職員工資料訓練為「數位分身」,以AI形式延續其工作職能的做法,引發社會關注與討論。對此,該公司員工小魚(化名)6日向媒體表示,相關同事確已離職,而此次AI實驗亦經本人同意,對方甚至認為頗具趣味性。《大河報》報導,該名離職員工原任人事專員,其「數位分身」目前可執行諮詢回覆、面試邀約、PPT與表格製作等基礎工作。小魚形容,這類AI類似「打工人版本」的智能助手,但整體能力仍較有限,甚至「有點笨」,只能應對較簡單的指令與場景。從小魚發布的影片可見,該數位員工會在對話框中自我介紹,表明自身為「已離職員工的數位分身」,並可依據在職期間所累積的文件資料回應提問。相關資料來源主要為該員工在職期間主動上傳的工作內容,包括文件與知識整理,其頭像與介紹亦沿用本人資訊。小魚表示,公司目前員工約百餘人,他本人亦從事人事工作。之所以分享該影片,是因為對同事從「一起閒聊的真人」轉變為「可互動的AI角色」深有感觸。他指出,這是公司一次嘗試性的內部測試,目的是評估能否將部分重複性、基礎性工作交由AI承擔,目前尚未對外開放,仍在持續優化中。此外,公司亦規劃未來進一步結合硬體,打造具備人形外觀的機器人員工,期望能應用於接待訪客、路線指引及預約管理等場景,以提升營運效率。對於外界關心AI是否將取代人力,小魚坦言抱持開放態度,認為與其過度擔憂或盲目期待,不如親自接觸與理解AI技術的實際能力。他表示,在當前技術發展趨勢下,AI已難以迴避,自己亦已在日常生活中廣泛使用相關工具,並對腦機介面等前沿科技抱持興趣。小魚強調,公司推動AI應用,主要是希望提升產品與服務能力,而非直接取代員工。不過,法律界人士對此提出風險提醒。河南澤槿律師事務所主任付建指出,離職員工的聊天紀錄、工作郵件及個人工作習慣等資料,均屬於《個人信息保護法》所界定的個人資訊,若涉及私密內容,甚至可能被認定為敏感個人資訊。若企業未經當事人同意即蒐集並用於AI訓練,將構成對個人資訊權益的侵害。同時,《生成式AI服務管理暫行辦法》亦明確規定,若訓練資料涉及個人資訊,必須事先取得當事人同意。若企業擅自將員工的代碼、文件或工作方案用於AI模型訓練,可能侵犯隱私權與個資權益;情節嚴重者,甚至可能觸犯侵犯公民個人信息罪,面臨刑事責任,包括有期徒刑及罰金等處罰。
告別中二帳號!Google宣布Gmail開放更改地址 功能、資格一次看
第一次使用Gmail的時候要取ID,大多數人通常沒想到,小時候亂創的帳號可能要跟著自己一輩子,長大後報出Gmail都會感到有點「羞恥」。但好消息來了,Google執行長近日宣布,Gmail將正式開放更改電子郵件地址的功能,有機會解決許多人長年以來使用「過時」或「尷尬」帳號名稱的困擾,讓用戶無需重新註冊帳號或手動搬移資料,即可輕鬆換上更專業、更符合現狀的郵件地址,且原有的所有郵件與服務數據皆會獲得保留。根據外媒《People》報導,Google執行長皮查伊(Sundar Pichai)在社群平台X貼文中幽默表示,「2004年是個好年份,但你的Gmail郵件地址不需要被困在那一年。」他指出,無論是用戶當年因趣味而設的搞怪名稱,或是帶有時代感的舊稱,現在都能透過Google帳戶設定變更為任何可使用的名稱。更重要的是,用戶更改地址後仍會保有舊的使用者名稱,未來甚至可以選擇同時以新舊兩組帳號進行登入,大幅提升了帳號管理的靈活性。這項新功能目前正採取分階段開放,雖然全球尚未同步上線,但Google官方表示,很快將普及至所有用戶。然而使用者若想確認自己是否已具備變更權限,可點擊Gmail視窗右上角的個人頭像,進入「管理您的 Google 帳戶」,接著點選左側選單的「個人資訊」,並進入「電子郵件」分頁進行檢查。若功能已對該帳號開放,點擊目前的地址並驗證密碼後,系統即會顯示變更選項。針對用戶最擔心的資料轉移問題,Google強調,變更過程仍會維持資訊的完整與無縫接軌,未來即便寄件者將電子郵件寄往舊的地址,信件仍會自動顯示在新地址的收件匣中。此外,包含 Google地圖、YouTube及雲端硬碟(Drive)在內的所有服務,其原有的照片、個人偏好與郵件數據皆不會受到影響,且用戶能自由選擇使用新舊任一帳號登入上述各項服務。不過,在使用這項新功能時仍有幾點限制需要注意。據Google官方說明,雖然用戶可以隨時切換回舊的電子郵件地址,但一旦完成變更,在接下來的12個月內,系統將不允許該帳戶再次建立另一個以gmail.com結尾的新郵件地址。這項規範旨在防止帳號名稱被頻繁佔用,建議用戶在決定新的郵件名稱前,務必審慎考慮。

20歲女汽旅約會對3男下藥奪2命 檢方公開嫌犯真面目
交友要小心!南韓首爾江北地區日前驚傳汽旅連續殺人案,北部地方檢察廳今(9)日公布嫌犯真面目,是一名現年20歲女子金素英(音譯,김소영),她涉嫌利用含苯二氮平類藥物飲料,誘騙3名20多歲男性喝下,導致2人死亡、1人經搶救逃過死劫。雖然警方先前未公開嫌犯身分,但檢方審酌此案情節重大,最終才決定公布長相。根據韓媒《News1》、《韓聯社》報導,北部地方檢察廳表示,現年20歲的女嫌金素英自2025年12月14日至2026年2月9日,先後向3名20多歲男子提供含有苯二氮平類藥物成分的飲料,其中2人不幸喪命,1人則經搶救後康復。金素英在接受調查時供稱,確實曾將領取的精神科處方藥混入解酒液中遞給死者,但辯稱當時「不知道會致死」,疑似企圖以沒有殺人意圖來換取減刑。然而,警方綜合相關證據判定其具有明確殺機,已於2月19日依殺人罪嫌將其移送檢方羈押偵辦。報導中提到,金素英在精神病態人格量表(PCL-R)診斷中,拿到了25分的高分(滿分40分),在南韓慣例中,超過25分即可被歸類為「反社會人格障礙者」(Psychopath)。此外,由於警方調查階段未公開其身分,引發網友肉搜其社群帳號與出身高中,造成「私刑正義」爭議,甚至出現其社群粉絲數暴增的亂象。隨後檢方在取得金素英同意後,已將其相關社群帳號設為非公開,以防止後續負面影響擴大。但後續檢方審酌此案情節重大,故決定公布金素英長相。據韓國《重大犯罪身分公開法》,對於手段殘忍且有充分證據之重大罪嫌,若涉及保障國民知情權或預防犯罪等公共利益,檢方可決定公開其個人資訊。◎喝酒勿開車!飲酒過量,有害健康,未滿18歲請勿飲酒。
台達電爆資安事件!海外系統疑外洩 啟動防護緊急應對
台達電(2308)今(10日)傍晚發布重大訊息,指出旗下海外子公司疑似發生資料外洩事件,公司已於第一時間啟動資安防禦機制,包含主動阻斷可疑連線並執行系統隔離。經初步評估,此事件對公司整體營運並無重大影響。根據台達電說明,資訊部門近日偵測到海外子公司的資訊系統出現異常登入企圖。進一步調查後確認,部分系統遭受網路攻擊,存在業務相關資料及員工個人資訊外洩的風險。公司已立即展開資安防護程序,並加強監控異常行為,以維持資訊系統的安全穩定。台達電表示,事件發生後,已同步與專業資安顧問合作,完成系統的全面清查與風險評估。目前所有受影響系統均已完成資安檢視並恢復正常運作。公司也指出,海外子公司營運未受影響,整體資訊系統亦維持正常。面對此次疑似駭客入侵事件,台達電強調,已採取多項即時應對措施,並持續強化網路監控與存取權限管理,提升整體資訊基礎架構的資安防護能力,以防範未來類似風險發生。