


帳號密碼
」 帳號 詐騙 密碼 LINE 駭客
無印良品出大事!官方App遭非法存取 2726萬筆個資恐外流
日本知名生活品牌無印良品(MUJI)驚傳重大資安危機!母公司良品計畫30日證實,旗下官方應用程式「MUJI App」遭到外部非法存取,最多約2726萬筆顧客資料面臨外洩風險,甚至連已經退會的使用者也可能受到影響。事件恰逢日本年度優惠活動「MUJI週」,引發消費者擔憂,業者已緊急採取防護措施,並公開向顧客致歉。根據日本《CNET Japan》及相關報導,良品計畫發現App出現異常存取情況後,立即封鎖遭入侵的存取管道,並完成相關系統修正。公司隨後於30日發布公告,說明這次可能遭到外部取得的資料包括電子郵件地址、出生年月日及性別,影響範圍涵蓋現有與已退會的使用者。不過,2726萬筆是目前評估可能受到影響的最高資料數量,並不代表所有資訊都已確定外流。良品計畫也強調,信用卡資料、姓名、住址及電話號碼等資訊,均不在這次可能外洩的項目內,消費者無須將所有會員資料都視為已遭竊取。至於是否已有個資流入不法人士手中,官方表示,截至30日公告時,尚未發現相關資料出現在暗網(Dark Web)等管道,也沒有確認因資訊遭到惡意利用而產生的具體受害案例。儘管如此,公司仍不排除資料外流的可能性,後續將持續調查,若證實資訊已流向外部,會儘速公布結果。無印良品也透過官方社群平台發表聲明,對事件造成顧客及相關人士不安表達歉意,並承諾陸續聯繫可能受到影響的使用者。業者特別提醒,即使目前尚未發現個資遭到濫用,仍須提防歹徒利用電子郵件地址等資訊,冒用無印良品名義寄送詐騙郵件,切勿點擊不明連結或在可疑網站填寫個資及帳號密碼。值得注意的是,這起事件正好發生在日本無印良品年度「MUJI週」優惠活動期間,不少消費者近期透過App查看商品及優惠資訊。消息曝光後,網友紛紛留言表示「現在剛好是MUJI週欸」、「好可怕」,對會員資料安全感到憂心。良品計畫表示,目前「MUJI App」及無印良品網路商店均正常運作,未因事件暫停服務。未來除了依照個資保護相關法令採取必要措施,也將與開發商及相關企業合作,加強資安防護與監控機制。顧客若有疑問,可撥打日本客服專線0120-64-0772,服務時間為週一至週六上午9時30分至下午5時,週日及年末年初暫停受理。無印良品提醒會員留意冒名詐騙郵件,切勿點擊可疑連結或輸入個人資料。(圖/翻攝自X,@muji_net)
LINE Pay傳75萬筆個資被暗網兜售! 官方急發聲:已採取法律行動
LINE Pay傳出75萬筆用戶個資遭中國大陸暗網「長安不夜城」(CABYC)兜售,賣家僅開價399美元(約新台幣1.2萬元),資料內容包括姓名、手機號碼、身分證字號、生日、地址及財務驗證資訊等,引起討論。對此,LINE Pay聲明澄清,資料並非出自LINE Pay,與公司完全無關,目前已正式向法務部調查局報案,以維護用戶權益。LINE Pay指出,針對媒體報導「LINE Pay 75萬筆個資遭中國大陸暗網兜售,賣家竟只開價399美元」一事,首先相關資料非出自LINE Pay,與公司完全無關,經公司資安部門深入調查,該暗網威脅者所提供的該批資料,實為網路資料雜湊而成,客戶紀錄、資料欄位等均與公司系統格式不符,其中更包含陳舊的證券帳戶開戶訊息、簡體字及中國大陸用語等,資料組成雜亂,明顯與LINE Pay業務和系統無關。LINE Pay強調,目前沒有任何證據顯示該批資料與公司系統有關,經過專業評估,此次事件對公司財務及業務並無重大影響。LINE Pay表示,為遏止此類資安威脅與惡意訊息,LINE Pay已採取法律行動,正式向法務部調查局報案,以維護商譽與用戶權益。LINE Pay說,將持續密切關注事態發展,並在取得新資訊時,適時向外界說明。LINE Pay一向高度重視資訊安全與用戶隱私保護,落實嚴格的資安防護機制,也呼籲社會大眾與廣大用戶切勿聽信未經證實之網路傳言,並慎防假冒客服之可疑訊息,切勿提供簡訊驗證碼或帳號密碼,共同維護自身資安與權益。
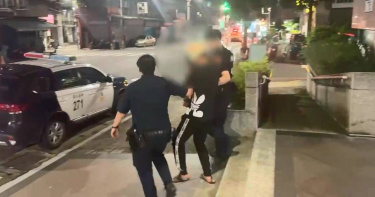
掐死女友伴屍3天 毒蟲「將死者性愛片PO付費群」超惡行徑曝光
新北市新莊區6月發生殺人案27歲洪姓男子涉嫌在租屋處徒手掐死同齡的趙姓女友,事後非但未報案,反而伴屍3天,還以女友手機傳訊給其前夫與友人,製造「人還活著」的假象,甚至盜領女友存款,並將兩人交往期間拍攝的私密性愛影片上傳至Telegram付費會員群組牟利,直到屍體發出異味,鄰居報警才讓此案曝光,新北地檢署近日依殺人、散布性影像等8大罪嫌將洪男提起公訴,全案將交由新北地院國民法官法庭審理。檢警調查,洪姓男子與趙姓女友同居在新莊區龍安路一處出租套房,而洪男有吸毒惡習,6月10日凌晨兩人一同外出返家後,洪男不知何故突然失控發狂,狠心出手掐住女友頸部,直至趙女斷氣窒息身亡。洪男犯案後沒有報警,反而拿起死者手機解鎖,冒用趙女名義陸續發送通訊訊息給趙女的前夫及身邊友人,營造趙女平安的假象,而他不僅拿趙女提款卡盜領3000元,還將過往與趙女拍攝的私密性愛影片,直接上傳至Telegram的付費會員頻道,供不特定會員瀏覽、下載觀看牟利。而洪男伴屍3日,直到趙女遺體發出臭味,鄰居報警才讓全案曝光,警方破門驚見趙女遺體,桌上還擺有第三級毒品愷他命及新興毒品依托咪酯,洪男則精神不穩,當場被員警上銬逮捕。新北地檢署近日偵結,檢察官認定洪男犯罪事證明確,涉嫌觸犯《刑法》殺人罪、無故輸入他人帳號密碼入侵電腦或其相關設備罪、行使偽造準私文書、散布猥褻物品、公然侮辱已死之人、無故散布或以他法供人觀覽性影像、竊盜,以及非法由自動付款設備取財等8罪,依法將其提起公訴,後續將移由新北地方法院國民法官專庭進行審理。
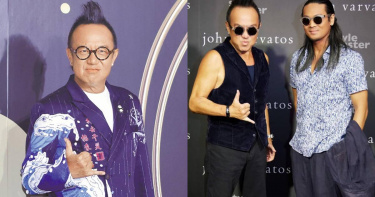
黃大煒遺留「手機、電腦」被入侵!未公開作品遭轉寄 友怒提告:已保存證據
資深音樂人黃大煒今年6月傳出在夏威夷離世,親友至今仍哀傷不已。沒想到,黃大煒的音樂人好友POLO與女友Vicky近日接連發出聲明,稱黃大煒生前使用的手機、電腦疑似遭人登入,不僅未公開歌曲、私人通訊等資料被轉寄給大姊夫,帳號密碼也都被更改。POLO與Vicky表示,目前已保存相關證據,後續將依法循司法途徑處理。POLO日前在臉書發文表示,黃大煒離世後,遺留的2支手機與電腦放在大姊及大姊夫住所,設備內有銀行帳戶密碼、合約、尚未公開的音樂作品,以及私人通訊等資料。沒想到,POLO在整理帳號時,發現黃大煒的Email疑似在7月6日遭人操作登入,並將大量音樂創作資料與通訊紀錄寄到黃大煒大姊夫的信箱。POLO進一步指出,他還發現原本與黃大煒在Telegram上的對話紀錄幾乎全數消失,目前只剩下4封關鍵信件。黃大煒女友Vicky也發文證實,因為工作需要,她、黃大煒與POLO過去共同使用Email帳號,後來發現有人於2026年7月6日,未經授權進入黃大煒遺留在夏威夷的手機及電腦,並用黃大煒的Email帳號,把未發行歌曲、私人訊息等資料寄給大姊夫。Vicky指出,寄件人疑似想隱藏收件資訊,因此信件寄出後立刻遭到刪除。此外,Vicky提到,黃大煒的Email帳號在8月7日又疑似遭人登入,被更改密碼並更新重設。對此,POLO認為,這已經不是單純整理遺物可以解釋的情況。他強調,即使有人持有亡者留下的電子設備,也不代表可以因此取得其中涉及第三人的資料、私人通訊、著作、金融資訊或機密文件,並自行使用、複製、轉寄、刪除或處分。POLO表示,已通知版權公司處理相關著作權問題,部分相關事實也可以從黃大煒生前留下的Notes紀錄及相關Email往來佐證,目前相關電子證據已妥善保存,後續將正式循司法途徑處理。
Chrome開無痕模式就查不到?Google揭真相「這3方」仍看得到
不少人使用公司或共用電腦時,習慣先開啟Chrome「無痕模式」,認為關閉視窗後就不會留下任何上網紀錄。不過Google提醒,無痕模式的主要功能,是減少瀏覽資料留存在使用的裝置中,並不代表使用者能在網路上完全匿名,公司、學校的網路管理單位、造訪的網站及網際網路服務供應商,仍可能看見相關上網活動。Google表示,使用者開啟Chrome無痕視窗後,瀏覽器會建立一個獨立的瀏覽工作階段。等到所有無痕視窗全部關閉,這段期間產生的Cookie、網站資料及瀏覽紀錄會從裝置中移除。因此,如果是在多人共用的電腦使用無痕模式,下一個使用同一部裝置的人,通常無法直接從Chrome瀏覽紀錄中查看先前曾經開啟哪些網站。對於臨時登入個人帳號,或不希望瀏覽資料直接留在共用裝置上的情況,無痕模式可以減少部分資料留存在本機。不過,「裝置沒有留下Chrome瀏覽紀錄」與「沒有人知道上過哪些網站」是兩回事。Google指出,無痕模式並不能阻止使用者造訪的網站、負責管理網路的單位,以及網際網路服務供應商觀察相關上網活動。也就是說,即使員工使用公司電腦開啟Chrome無痕模式,只要連接的是公司網路,企業所使用的網路管理系統仍可能留下相關連線資訊。同樣的情況也適用於公司、學校提供的Wi-Fi,因此不能將Chrome無痕模式視為完全匿名的上網工具。此外,關閉無痕視窗也不代表使用期間產生的所有資料都會跟著消失。Google說明,使用者透過無痕模式下載的圖片、文件或其他檔案,下載完成後仍會保存在裝置中,若不希望其他使用者看到,仍必須自行刪除。在無痕模式建立的書籤及閱讀清單同樣會繼續保留。若使用者在無痕視窗中登入特定網站,網站也可能依照本身的規則,蒐集與該帳號及使用行為有關的資訊,並不會因為使用Chrome無痕模式就停止記錄。Google強調,無痕模式的重點在於降低瀏覽資料留存在本機裝置,而不是抹除所有網路活動或隱藏使用者身分。因此,在公司、學校等受管理的網路環境使用無痕模式時,仍不能假設上網活動完全不會被掌握;若涉及帳號密碼、金融資料等敏感資訊,也應採取額外的資安防護措施。
搞到快發瘋!控趙建銘狂叩3兒逼賣股 陳幸妤崩潰喊:包公顯靈能有解嗎
前總統陳水扁女兒陳幸妤與前夫趙建銘婚變風波延燒後,日前陳幸妤再度發文控訴趙建銘近日狂打電話,要求3個小孩同意買股,並把錢轉進其控制的戶頭中,邏輯連律師都無解,讓陳幸妤直呼:「包公顯靈能有解嗎?」據了解,陳幸妤指出趙建銘無視3個小孩正在寫功課、發燒及上班狀態,一直連環call干擾,「他想要小孩同意把自己帳戶的股票賣掉,錢轉進小孩自己的戶頭,問題是轉進的戶頭,帳號密碼是他在控制,目前沒人知道餘額跟所有交易紀錄。他也不回答台股、美股基金分別是賺賠多少,無限跳針,小孩的約定帳號只有設定轉到趙建銘本人的帳號,沒有設定轉去小孩美國銀行的約定帳號。」陳幸妤提到自己曾嘗試私下聯繫趙母溝通,對方僅回應不知情,當兒子致電趙建銘詢問投資細節,趙建銘竟回說細節不重要,當進一步追問時又被趙謾罵並掛斷電話,讓孩子與律師皆無法理解其還錢邏輯。陳幸妤無奈地表示:「為什麼還錢要把原本買的基金股票解約?不是說要投資?這樣是哪招的還法。不能轉去一個小孩自己有帳號密碼的帳號嗎?為什麼要轉去他本人控制的帳號?這樣我要怎麼確保他錢有辦法匯給小孩?」陳幸妤坦言這連律師都無解,還直問:「包公顯靈能有解嗎?」最後她也提到自己被搞到快發瘋,「還個錢,說明細有那麼困難?不是存摺一刷,網銀一查就能知道,5分鐘的事,已經問多少年了,還是答不出來。」
台大兒醫有假女醫問診!高院點名檢方漏辦 北檢不起訴「反打臉」
台大兒童醫院3年前出現自稱東京大學來台交換的冒牌女醫師,讓實習醫師信以為真,她不只看病歷,甚至進入病房探望病童,北檢以個資法起訴,一、二審卻都判無罪,還強調檢方漏辦假女醫問診,高院法官於宣判後另行告發她違反醫師法,但北檢問遍證人都查不到假女醫有問診或開藥的行為,以不起訴處分「反打」高院。本案被告是新北市25歲李姓女子,有感於哥哥是台大碩士學歷但她成績不好,基於「虛榮」的動機,她在2023年12月假冒東京大學醫學系交換生並穿上「帝京大學」白袍,混進台大兒醫護理站10天。李姓女子跟醫護人員討論病情,借用帳號密碼查病歷,還一度想對實習醫師抽血被拒絕,台大兒醫都沒起疑,直到有病童家人對於她拿資料過來詢問病情感到怪怪的,通報院方進一步了解,才揪出冒牌醫師案。北院與高院都認定李姓女子不法蒐集特種個資,但她目的是藉由假扮醫師滿足個人榮譽感,並非為了自己或他人的財產利益而犯案,因此判無罪。一審判決書提到李姓女子不具醫師資格也不是醫學系學生,問診行為有違反《醫師法》第28條之嫌,「惟此部分未據偵查,且本案起訴部分無罪,故無從擴張犯罪事實審理。被告是否確有違反醫師法犯行,請檢察官另為依法處理」;二審法官引用一審這段話,點名檢方沒偵辦違法問診,導致法院無法審理,並在個資法案無罪確定後予以告發。李姓女子否認觸犯醫師法,她說當初在IG上看到一個媽媽提到孩子病況,拿IG照片問護理師病房在哪,過去時只問媽媽「女兒還好嗎?」,把IG的訊息再問一次,然後送了一瓶日本藥妝店的乳液,沒接觸病童,也沒說該做什麼檢查或服用什麼藥。時任台大兒醫小兒血液腫瘤科的胡姓護理長,在個資法案作證表示:「病患家屬跟我說,有一個人拿著病患的資料去問診」,但北檢偵辦醫師法案傳喚時,她說對於病患父親是否提到被告詢問病況及給予醫療意見,已經沒有印象了;葉姓住院醫師為個資法案作證表示:「我有聽說有病人家屬表示被告拿著病患資料去問診」,不過她為了醫師法案再度出庭時,卻說有同學跟李姓女子一起去看病人但不清楚她們實際做什麼。檢察官另外問了2名住院醫師,也無法證實李姓女子有任何醫療處置,總結這4名證人都沒在場目睹李姓女子如何跟病人互動,只是事後聽別人轉述;檢方為了找出見過假女醫的病童家屬而函詢台大醫院,不過台大回覆「並無其他曾接觸或知悉本案情形之病患、病患家屬或證人可供提供」。儘管北院和高院接連指出李姓女子違反醫師法,但北檢調查認定並無問診、開藥的事證,以犯罪嫌疑不足不起訴。
被告知個資涉刑案!他依指示撥打「**21*+陌生電話號碼」 信用卡、股票全遭盜
接到自稱醫院、警察來電,聲稱「證件遭冒用」、「個資涉及刑案」,別急著配合!就有位民眾擔心自己可能涉案,不僅交出網銀、信用卡、證券戶帳密等資料,還依指示撥打「**21*+陌生電話號碼」,最終導致信用卡被盜刷,連證券帳戶股票也遭賣光。內政部警政署「165打詐儀錶板」近日分享個案,當事人自述,某天他接到一通陌生電話,對方自稱是醫院人員,說有人拿了他的證件盜領藥物,已由警方介入處理,需要他加入某位員警的LINE。當事人提到,員警告訴他案件很嚴重,並引導他加入檢察官的LINE,要他配合調查,而檢察官隨即用LINE與他視訊做筆錄,表示他的個資疑似涉及刑事案件,必須配合調查金流,要求他提供詳細個資與信用卡、金融卡、網銀、證券戶等帳號密碼資料。當事人說,聽聞自己可能涉案,他把各種資料如實交代給對方,而對方接著要求他購買一支具NFC功能的新手機,同時提供一個陌生APP讓他下載,命令他輸入指定帳號密碼,登入後再用新手機NFC掃描他所有信用卡並綁定。當事人指出,對方透過LINE語音,指導他操作原本的舊手機撥打「**21*+對方電話號碼」,當時他完全不知道,這個操作等於把自己的電話轉接給詐騙集團,導致後面銀行來電確認是否本人刷卡時,都遭到詐騙集團偽冒我身分進行確認。當事人無奈道,直到他陸續收到信用卡交易通知,連證券帳戶內的股票都遭盜賣一空,連忙前往警局報案,這才知道所謂的醫院人員、警察及檢察機關人員,全部都是詐騙集團假冒的,而他這幾年股市長紅所累積的獲利,一夕之間化為烏有,後續還得面對詐團揮霍無度的卡債爛攤子。對此,「165打詐儀錶板」也列出5招防詐小撇步:1、醫院、警察、檢察官不會透過電話要求你提供網銀密碼、信用卡資料或證券帳密,也不要提供OTP、網銀密碼、信用卡完整資料或證券帳戶密碼。2、凡聽到「涉案」、「身分遭冒用」、「帳戶涉洗錢」等電話內容,先虛應以對,再另行向官方查證,不要依照陌生人指示下載不明APP。3、「**21*+莫名電話號碼」乃是設定電話轉接,請勿聽從陌生人指示隨意設定。4、真正的司法機關不會要求民眾透過LINE進行所謂「監管帳戶」或「金流調查」。5、發現信用卡或證券帳戶有異常交易,應立即聯繫金融機構並撥打165查證。

收到健保署LINE通知「健保卡使用異常」 官方示警:勿點連結
詐騙手法不斷翻新,近期有不肖人士利用衛生福利部中央健康保險署名義,透過LINE通訊軟體散播「健保卡使用異常將即刻停卡」等虛假訊息,誘騙民眾點擊惡意釣魚連結。健保署提醒,民眾切勿輕信來路不明的通知,接獲疑慮訊息應直接刪除並提高警覺,以免個人資料遭竊或造成財產損失。健保署指出,近兩週陸續收到許多民眾查詢求證,反映收到冒名「健保局」的詐騙訊息,內容多以健保卡鎖卡、違規紀錄、補助領取或扣款錯誤等話術為由,要求點選簡訊或訊息中的客服連結。官方強調,這類惡意連結多指向偽造網站,民眾若不慎點擊,可能導致手機或電腦遭受惡意程式攻擊,甚至洩漏帳號密碼與重要個資。為協助大眾識別訊息真偽,健保署透過官方臉書發文,提供多項防詐關鍵辨識特徵。首先,健保署官方LINE帳號名稱僅為「健保署」,且帳號前方帶有經官方審核認證的藍色盾牌標章,系統更絕不會主動發送好友邀請。此外,健保署所有公文書信皆蓋有正式印信,電子郵件均來自「@nhi.gov.tw」官方網域並附有數位簽章,簡訊通知則統一使用「111」政府專屬短碼發送。同時健保署也嚴正澄清,官方絕對不會主動透過電話語音或LINE訊息通知民眾有關鎖卡、停卡或違規等情事,更不可能要求民眾進行匯款、回電或點擊網址連結。民眾若收到任何標示不明或附帶網址的可疑訊息,切記務必遵守「不點選、不回覆、不依指示操作」的三不原則,並將該訊息立即刪除。若民眾不幸誤點可疑連結,健保署建議應儘速尋求專業資訊人員協助檢查設備安全性,並即時變更相關帳號密碼以防損害擴大。民眾如對健保相關通知存有疑慮,可撥打健保署諮詢服務專線0800-030-598(手機請撥02-4128-678)進行查證,或直接撥打165反詐騙專線尋求警政單位協助。
蝦皮購物大當機!7.18會員日爆大量用戶被登出 智取店也取不了貨
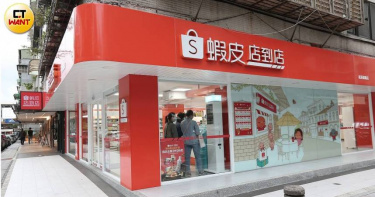
蝦皮購物今(18日)上午驚傳大規模系統異常,造成大量用戶無法正常使用平台功能。由於今天正逢蝦皮「7.18會員日」,正值消費者搶購商品、領取免運券與優惠活動的高峰時段,突如其來的系統故障讓不少網友在社群平台Threads上抱怨,直呼「一早想買東西卻完全不能用。」據《NOWnews 今日新聞》報導,多名用戶回報,今早開啟蝦皮App時,帳號突然遭到強制登出,即使重新輸入帳號密碼,或透過手機號碼、電子郵件等方式嘗試登入,仍無法成功進入系統,畫面持續顯示錯誤訊息。相關問題陸續在Threads等社群平台曝光後,吸引大量網友留言表示遇到相同狀況,有人一度懷疑帳號遭駭,留言稱「還以為帳號被盜」、「以為只有我被登出」,也有人抱怨會員日優惠活動正要搶購時,平台卻突然無法使用。(圖/翻攝自Threads/@cjchen_0825)由於短時間內出現大量用戶反應登入失敗,外界初步研判此次事件並非單一帳號異常,而是蝦皮平台整體系統發生故障。除了App登入功能受到影響外,蝦皮官網部分頁面也一度無法正常開啟,畫面顯示「系統忙碌中,抱歉造成您的不便,我們正努力修復中,請稍後再試一次」等提示訊息。部分消費者指出,商品頁面無法載入、購物車功能失效,甚至在付款與下單過程中出現錯誤,導致交易無法完成。此次異常還疑似波及蝦皮賣家與直播功能,有賣家在直播標題中標註「一早當機了」、「剛剛網路崩潰了」。此外,蝦皮智取店取貨功能也傳出異常。有民眾表示,到門市準備領取包裹時,無法正常操作取貨機台,即使輸入相關取件資訊,仍無法成功開啟櫃門,導致包裹無法順利領取。針對此次系統異常,蝦皮官方回應稱,目前平台因系統問題,導致部分功能無法正常使用,工程團隊已啟動修復作業,將盡快恢復服務。不過截至目前,蝦皮尚未進一步公布此次故障影響範圍、發生原因,以及完整恢復時間。由於事件發生時間正值「7.18會員日」活動期間,後續平台修復進度與是否影響消費交易,也受到外界關注。
綠營共諜案!資深黨工黃取榮在台發展組織「危害國安」 今判刑10年
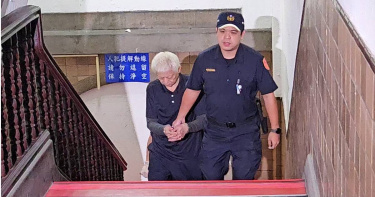
民進黨新北市議員李余典的前特助黃取榮捲入共諜案,他刺探並外洩賴清德出訪行程、外交部長機密對話等違反《國家機密保護法》的犯行,一審判10年、二審改判6年,至於發展組織的犯行涉犯《國家安全法》,另由高檢署起訴,高院今日宣判10年有期徒刑。高檢署求刑12年,高院認定黃取榮意圖危害國家安全與社會安定,為大陸地區違反國安法第二條第一款規定,審酌他發展組織的對象有2人,其中1人未遂、1人既遂,因此量刑酌減,處有期徒刑10年,並沒收未扣案的犯罪得410萬7500元。除了黃取榮,民進黨還有3名黨工淪為共諜,包括吳釗燮前秘書何仁傑、民進黨民主學院前副主任邱世元、副總統辦公室前諮議吳尚雨,台北地檢署起訴這4人涉犯國家機密保護法,一審判黃取榮10年、何仁傑8年、邱世元6年2月、吳尚雨4年,6月25日二審判刑黃取榮6年、邱世元5年、吳尚雨3年,何仁傑改判無罪。依據檢方起訴,黃取榮2003年赴對岸經商,遭到中共中央軍委會的情報人員吸收並回台發展組織,2017年他先拉攏邱世元、再吸收吳尚雨,探得賴清德以副總統身分出訪巴拉圭的細節、下榻飯店的房號,以及賴清德之後參選總統的行程。2022年黃取榮開始滲透外交部,當時的外交部長吳釗燮與友邦使節和外賓的談話紀錄、台美貿易倡議架構、我國針對友邦斷交後的緊急應變措施全被外洩。黃取榮會使用中共情報員交付的手機洩密,裡面有一款「五子棋」APP,看似一般下棋的遊戲,但輸入帳號密碼後會切換為情報模式,以單向聯繫模式傳送機密但收不到對方訊息。
測MBTI、性格分析要注意! 他「登入看完整報告」竟被盜帳號
做心理測驗也要小心!近日一名網友提醒,就有駭客透過心理測驗網站,誘導測驗者「登入社群帳號看完整結果」,藉此來盜用帳號、亂發釣魚貼文,因此呼籲民眾做測驗前應先確認網站來源是否正規。這名網友日前在Threads發文表示,最近很流行各種「心理測驗」、「性格分析」,像是確認MBTI以及測試ADHD、焦慮症等身心狀態,但要注意的是,就有駭客特別做了類似的測驗網站,藉此盜取測驗者的資料。原PO提到,當時他的弟弟點進該網站做測驗,準備看測驗結果的詳細內容時,網頁出現「為了儲存您的測驗結果,請先登入Facebook / Instagram」或者「分享到 Threads解鎖完整報告」,而弟弟依照指示輸入帳號密碼,並允許網站授權後,帳號立刻就被駭客登入了。原PO指出,駭客不僅使用他弟弟的帳號在聊天室自我對話,還在社群隨意發釣魚文,只要駭客一上傳新內容,弟弟就馬上刪除,駭客便將弟弟所有貼文全部刪掉,最後弟弟只能登出所有裝置、修改密碼,並檢查應用程式連結。原PO也提醒,如果真的很想做心理測驗,應認明學術單位、政府機構或大型心理諮商所的網站。貼文曝光後,不少鄉民紛紛在底下留言,「我是最近看到心理測驗越來越多,覺得很怪,看到就會馬上略過,結果真的有人拿這個來詐騙」、「完全掐準台灣人超愛做心理測驗的心態」、「非常正確!家裡長輩老是在FB玩這種心理測驗,FB一天到晚被盜」、「推推,看到需要登入或詢問存取資料的心理測驗一律不做」、「還要查看email有沒有收到信件,有些他會直接跳到訂閱,並且隱藏在寄到email到註冊信件通知中,然後每個月會固定扣款,很多人被扣了好幾次才發現」、「要輸入個資或登入的,我都亂填都會過」。
假檢警詐騙再升級!輸入「**21*」電話全被轉接 男366萬積蓄飛了
假檢警詐騙手法出現重大變化,已不再只是透過電話或視訊「做筆錄」騙取個資,而是進一步操控民眾手機通訊功能,攔截所有來電,進而突破金融防線。警方指出,詐騙集團現已結合「來電轉接」與「金融盜刷」,形成新型態「金融接管」犯罪模式,危害程度遠超以往。警方透露,新北市1名劉姓上班族於今年1月接獲假冒門諾醫院來電,對方謊稱其證件遭冒用,涉及盜領管制藥品,隨後再由假冒警察及書記官透過通訊軟體接續聯繫,要求配合調查並進行視訊筆錄。在對方層層話術誘導下,被害人逐步提供個人資料、信用卡資訊、網路銀行及證券帳密,落入詐騙陷阱。詐騙集團接著要求被害人購買新手機,並提供不明網址指示下載App。對方再提供1組帳號密碼,要求被害人登入後,將名下所有信用卡逐一感應綁定,聲稱是為了「查證金流」。警方指出,這並非正常調查程序,而是詐騙集團為掌握支付工具、準備後續盜刷所設下的重要步驟。真正關鍵則發生在「來電轉接」。詐騙集團隨後指示被害人操作手機,輸入「**21*」加指定門號,完成來電轉接設定。警方強調,這是整起詐騙得逞的核心關鍵,一旦設定完成,被害人的來電將全面轉往詐騙集團控制的電話,包括銀行針對異常交易所撥打的查證電話,也會直接落入詐騙集團手中。此時即使銀行主動關懷或進行安全確認,也可能由詐騙集團冒充本人回應,使金融防護機制形同失效。在成功掌控通訊後,詐騙集團隨即展開盜刷行動,短短2天內密集盜刷多家銀行信用卡,共19筆交易,金額高達新臺幣260萬餘元。由於查證電話遭轉接攔截,詐騙集團得以冒充本人回應,讓盜刷順利完成。更令人震驚的是,詐騙集團並未就此停止,隨後再登入被害人證券帳戶,迅速變賣持股,套現約新臺幣105萬餘元。整起案件總損失高達366萬餘元,從信用卡到投資資產全面遭侵害。警方強調,假檢警詐騙已從過去「騙資料、騙匯款」,升級為「買新手機、下載不明APP、綁定信用卡、設定來電轉接、接管金融驗證」的複合型犯罪。民眾一旦依指示輸入「**21*」並設定指定門號,等同將自己的電話與驗證通道交給詐騙集團,風險極高。刑事局呼籲,凡接獲要求下載不明APP、綁定信用卡,或輸入「**21*」設定來電轉接或以其他方式設定轉接等,應立即中止操作並提高警覺;切勿提供信用卡、網銀及證券帳密等敏感資訊。另提醒相關業者及機構,除強化風險警示與異常交易監測,應儘速共同研擬防制對策。民眾如遇可疑情形,請立即撥打165反詐騙專線查證,或至165打詐儀錶板查詢相關案例。(圖/刑事局)
高齡社福擴大未必人人受惠? 吳玉琴憂數位落差擋長者權益
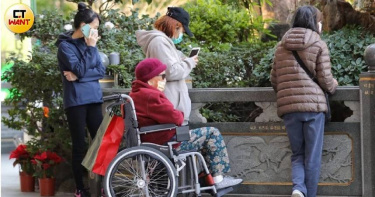
隨著2026地方選舉腳步接近,高齡福利再度成為各縣市競逐的重要政見,其中敬老愛心卡補助加碼、擴大使用範圍等政策陸續端出。不過,台灣活力老化協會理事長吳玉琴今(16)日提醒,不少高齡長者至今仍不熟悉APP操作,習慣使用實體卡片與電話服務,政府推動數位轉型之際,福利不只要給得多,更要讓長者真正用得到。台灣活力老化協會理事長吳玉琴呼籲,數位轉型應兼顧高齡族群需求,避免行成新的福利門檻。(圖/黃耀徵攝)吳玉琴表示,政府推動數位轉型時,不應只從科技發展角度思考,更要考量長者實際使用能力。尤其75歲以上長者,不少人對智慧型手機及APP操作仍不熟悉,即使擁有手機,也常因忘記密碼、介面複雜等因素降低使用意願,甚至影響福利取得。長期關注高齡與社福議題的她發現,許多長者至今仍習慣使用實體敬老愛心卡,熟悉嗶卡流程,不需記憶帳號密碼,也不必擔心手機沒電或系統異常等問題。對長者而言,實體卡片不只是支付工具,更代表安全感與信任感。吳玉琴認為,政府在推動數位服務的同時,仍應保留實體窗口、電話服務及傳統支付方式,避免數位轉型造成新的不平等。此外,政府若擴大敬老愛心卡補助,也應同步協助車隊與車行普及刷卡設備,讓福利真正落實於日常生活。除了支付方式,交通可近性同樣是高齡友善城市的重要指標。台灣大車隊台中分公司經理張森雄表示,目前仍有七至八成長者習慣透過電話叫車,許多人甚至從未下載過叫車APP。對長者而言,能直接與真人客服溝通,往往比自行操作手機更安心。張森雄指出,偏鄉地區公共運輸資源不足,計程車往往是長者就醫、採買與外出的重要交通工具,但目前仍面臨車源不足問題。他建議政府透過補貼與獎勵機制,鼓勵更多車輛投入偏鄉服務。吳玉琴強調,數位轉型追求的不應只有效率,更應兼顧公平與可近性。當台灣邁入超高齡社會,如何讓長者不只是擁有福利資格,而是真正能夠方便、安心地使用福利,才是高齡政策成功與否的重要指標。
電商再爆資安風暴 PChome子公司全說了
你買了什麼,詐騙集團可能都知道?根據《民報》掌握,網家(PChome)旗下日本跨境電商比比昂爆出資安疑雲,多名會員收到假冒官方郵件,內容疑似出現真實訂單資訊,比比昂坦言,已視為疑似個資安全事件,全面展開調查,並公布防詐5步驟。收到詐騙信不稀奇,但如果連訂單資訊都疑似出現在信件中,事情就不一樣了。疑會員資料遭未授權取得 比比昂全面追查近期傳有多名比比昂會員收到假冒官方名義寄發的電子郵件,比比昂指出,部分會員回報的信件中,疑似包含真實訂單相關資訊,已將此事視為「疑似會員訂單資料遭未授權取得」事件處理,並啟動資安調查程序。為此,比比昂10日向會員發出說明信,說明事件發生原因、影響範圍以及涉及的資料類型仍在調查中。比比昂強調,在調查結果出爐前,將以已確認事實對外說明,避免發布未經證實的資訊。從比比昂公布的調查內容來看,追查範圍涵蓋系統異常存取紀錄、內部帳號權限稽核,以及所有涉及訂單資料的第三方服務與系統串接權限。技術與資安團隊也同步針對網站系統、合作廠商系統、存取紀錄及異常活動展開全面檢查,進一步釐清事件原因與影響範圍。尚未證實個資外洩 承諾48小時內公布進度此外,比比昂也持續蒐集詐騙郵件、訊息及假冒帳號相關資訊,並已向LINE通報假冒客服帳號,協助下架處理。同時完成會員帳號盤查,封鎖可疑帳號,並同步檢查第三方系統存取權限。值得注意的是,比比昂目前並未直接證實發生個資外洩,而是將事件定義為「疑似個人資料安全事件」進行調查。不過,由於會員回報的詐騙信疑似出現真實訂單資訊,也讓此次事件受到關注。比比昂強調,將於48小時內公布下一階段調查進度,後續持續更新調查結果,直到事件釐清為止。在此之前,比比昂提醒會員提高警覺,不要點擊來路不明的郵件連結,也不要依照信件指示輸入信用卡資料、帳號密碼或進行付款操作。比比昂籲提高警覺 5步驟防詐比比昂的通知信僅會由【service@bibian.co.jp】寄出,若收到非官方信箱或來源不明之信件,請提高警覺,勿點擊信中連結。比比昂絕對不會以Email要求您點擊連結重新付款、補繳款項、重新輸入信用卡號或登入帳密。收到任何與訂單相關的通知,請不要點擊信中連結,一律請自行前往官網https://www.bibian.co.jp查詢與詢問訂單狀態,並利用[我的帳戶>我的提問]連絡客服。可將可疑信件截圖,至[官方網站>我的帳戶>我的提問]通報,以協助調查。若您已點擊連結並輸入信用卡資訊,請立即聯繫發卡銀行停卡,並撥打165反詐騙專線,保留信件與操作紀錄,以利後續查證與必要協助。延伸閱讀統一跨界難1》統一新百貨「根本沒人」 專家狠批:用超商思維在經營統一跨界難2》從家樂福到電商 羅智先喊做生活大平台為何卡卡的?
誤信臉書貸款廣告寄出提款卡「美化金流」 他沒借到錢反成警示戶
網路貸款廣告看似方便,背後卻可能暗藏陷阱。近日就有民眾為了取得資金周轉,誤信臉書貸款廣告,依照相關人員指示提供帳戶資料並寄出提款卡,最後不僅沒拿到錢,帳戶還被列為警示帳戶。內政部警政署「165打詐儀錶板」近日分享個案,當事人自述,前陣子在臉書看到一則貸款廣告,內容提到只要條件符合,就有機會快速取得資金,於是他立刻透過臉書私訊對方,希望能了解申辦流程。當事人提到,當時對方表示他的條件基本沒有問題,但是名下的銀行帳戶餘額不足,導致無法核貸,對方更解釋,若想提高貸款成功率,必須先「核實帳戶資料」以及「美化金流紀錄」,這樣銀行才會認為財務狀況穩定,比較容易核准貸款。當事人指出,雖然他聽得一頭霧水,但為了解決燃眉之急,他仍應對方要求改以LINE聯繫,繼續討論貸款事宜;對方說明,所謂的「金流認證程序」,必須先提供名下的金融帳戶資料及提款卡,讓公司進行相關作業,同時強調只是暫時配合程序,不會影響當事人權益,待貸款核准後就會歸還。當事人說,他一心只想順利拿到貸款,遂依照對方指示將自己名下數張提款卡透過超商寄出去,對方事後也確認已收件,接下來只要等待作業完成即可;沒想到的是,幾天過後,他沒有等到貸款撥款通知,反而接到金融機構來電關心帳戶狀況,告知他已被列為警示帳戶,他也趕緊聯繫當初的貸款人員,但訊息都不讀不回。當事人無奈到,「直到這一刻,我才醒悟自己根本不是在辦貸款,而是掉進了詐騙集團設下的陷阱,不但貸款沒辦成,還成了警示帳戶。」對此,「165打詐儀錶板」也列出3招防詐小撇步:1、正規金融機構不會要求寄送提款卡、存摺或提供網銀帳密辦理貸款。2、「美化金流」、「包裝帳戶」、「提高核貸成功率」等說法,幾乎都是詐騙話術。3、金融卡、存摺、網銀帳號密碼絕不能交給他人保管或使用。
UberEats商家平板大當機!接單APP離奇消失 受害店家崩潰:整晚零外送
不少餐飲業者22日晚間突然遭遇UberEats系統異常,原本用於接收訂單的商家平板在自動更新後,接單APP竟無預警消失,導致大量店家無法正常營業接單,不少業者直呼「整晚沒做外送生意」,甚至有人因此錯失大量訂單。有餐飲業者在社群平台Threads發文表示,店內UberEats商家平板晚間突然自動進行系統更新,沒想到更新完成後,原本的接單系統竟直接消失,設備瞬間變成一般安卓平板。該業者透露,自己嘗試重新下載接單App,但安裝後卻持續閃退,完全無法使用,讓他相當傻眼,「根本不知道怎麼辦」。另名業者則提到,原本準備打烊結帳時,發現平板突然黑屏,起初還以為只是設備沒電,重新開機後卻開始自動更新,接著同樣出現找不到接單App的情況,讓他忍不住直呼「UberEats崩壞了」。災情曝光後,許多餐飲業者也陸續留言回報狀況,有人表示,「正在忙突然跳回安卓原始畫面」、「受害店家加一」、「重新登入半天,結果熱門時段都過了」、「整晚外送單直接歸零」。除了店家受影響外,也有不少消費者抱怨訂單異常。有民眾表示,到店取餐時,店員根本看不到系統訂單內容,因此無法即時出餐;也有人反映,訂單長時間沒人接單,等待許久仍無法完成配送。針對大規模異常狀況,Uber Eats也出面回應,證實商家平板目前出現系統異常問題,相關技術團隊已緊急處理中。UberEats表示,若商家設備暫時無法正常接單,可先改用手機下載「Uber Eats Orders」App登入商家帳號,暫時以手機接單;另外,也可透過網頁版系統登入帳號密碼,維持基本接單作業。
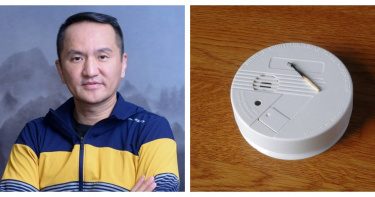
愛爾麗偷拍設備藏驚人功能! 檢警:可院外即時偷看、下載影像
愛爾麗醫美診所偷拍案持續擴大,檢警追查後赫然發現,診間內疑似偽裝成「煙霧偵測器」的偷拍設備,不只是單純錄影鏡頭,竟還具備連網功能,可透過IP位址與帳號密碼遠端登入監看,甚至下載影像保存,讓大量女性病患的私密療程畫面,面臨外流風險。由於接受醫美療程者幾乎都是女性,甚至不排除有未成年少女受害,案情曝光後也讓檢警相當震驚。根據《ETtoday新聞雲》報導,新北地檢署偵辦「愛爾麗醫美診所偷拍女病患」案件,日前大動作搜索全台18間分店,並拘提愛爾麗創辦人、有「醫美教父」之稱的常如山等人。檢警在查扣設備時,發現多台外觀偽裝成煙霧偵測器的攝影機,旁邊竟貼有IP位址、登入密碼等資訊,顯示這些偷拍器材並非一般監視器,而是具備網路連線功能的IP Camera(網路攝影機)。檢警進一步測試後發現,只要攝影機連上診所內部網路,知道帳號、密碼與通訊埠資訊的人,就能在院外遠端登入,即時觀看診療畫面,甚至還能下載影像留存。也就是說,病患在診間接受醫美療程時,相關私密畫面不只可能被偷拍,還可能遭遠端監看、下載,甚至面臨二次散布風險。由於愛爾麗診所接受醫美療程的患者大多為女性,檢警調查過程中甚至發現,疑似還有未成年少女曾接受相關療程,因此案件不只涉及偷拍,更可能牽涉個資外洩、妨害秘密等嚴重問題。檢警目前最擔心的,就是這些病患的私密影像是否早已遭人透過網路下載,甚至已經外流。據了解,檢警目前已查扣相關攝影機與錄製影像,接下來將全面追查設備安裝時間、網路登入紀錄,以及是否曾出現遠端連線與下載行為。由於包含愛爾麗高層、公司管理人員,以及提供設備的監視器廠商,都掌握相關IP位址與登入帳密,因此究竟有多少人曾接觸這些畫面,也成為調查重點。事實上,這類具備遠端監看的網路攝影機在市面上相當普遍,常被用於居家安全監控,也有部分月子中心、托嬰中心與幼兒園會提供給家長遠端查看。但檢警質疑,愛爾麗為何將這類設備刻意偽裝成煙霧偵測器,並安裝在診療空間內偷拍病患,且帳號密碼並非單一人掌控,也讓外界更加憂心,病患私密影像恐早已遭第三方觀看甚至流出。而常如山近期爭議連環爆,除了本案之外,今年2、3月間也曾因妨害性自主案件接受台北地檢署偵訊,如今再爆偷拍疑雲,讓愛爾麗形象重創。檢警目前正持續擴大清查,不排除後續還會有更多受害者與案外案曝光。
LINE驚傳帳號被盜用災情! 官方揭「自救方法」:已啟動調查
近日不少用戶發現自己的LINE帳號遭到盜用,無法重新登入。對此,LINE官方今(1)日證實,目前已啟動調查,也提醒用戶盡快檢查帳號狀況,除了綁定電話號碼、電子郵件、關閉設定中的「允許自其他裝置登入」功能,最好還可以綁定Apple或Google帳號,以確保帳號被盜時,用戶可以利用相關認證找回帳號。LINE表示,有些用戶會「收到來自官方帳號的登入帳號提醒訊息」或「自己的LINE帳號擅自發送了訊息」,造成此類狀況發生的可能原因包含,有第3者嘗試在電腦或iPad等裝置登入LINE帳號、或他人直接使用用戶手機擅自執行操作,也可能是用戶誤觸螢幕導致。若發生類似狀況,建議用戶第1時間更改帳號密碼、關閉允許自其他裝置登入、檢查目前登入中的設備並登出可疑裝置,同時收回被誤發的訊息。LINE指出,若發現帳號真的遭盜用,用戶若有綁定Apple或Google帳號,找回原帳號機會較高;若未綁定,用戶向客服反映後,被盜用的帳號將被停權,無法復原,用戶只能重新建立新帳號,不過原帳號過去購買的貼圖、主題與LINE POINTS等內容,會在7至14個工作天內補回新帳號。用戶若有綁定Apple或Google帳號較易找回被盜用的帳號。(圖/翻攝自LINE支援中心)此外,LINE也提醒,帳號被盜前通常會出現徵兆,例如有人索取簡訊認證碼、收到假冒官方訊息,或曾下載非官方商店的App,若用戶發現自己無法登入、頻繁被登出,或帳號自行傳訊息給好友,代表帳號可能已遭盜,應盡快由「用戶本人」聯繫LINE客服進行處理。LINE強調,平時就要做好帳號健檢,確認已綁定電話號碼、電子郵件與密碼,並至少綁定Apple或Google帳號,同時不要將電話、密碼或認證碼提供給任何人,以確保帳號安全。
下載「LINE電腦版」要注意! 資安署公布9假網址示警:恐含惡意程式
通訊軟體LINE是多數台灣人日常生活中不可或缺的APP,但要注意的是,近期LINE已成為駭客大規模攻擊的目標,有心人士會透過電腦版假網站,誘導用戶安裝惡意程式。對此,數發部資安署也公布9個常見的假網址,提醒民眾要特別留意,避免個資外洩。根據《中央社》報導,資安署指出,駭客利用付費廣告或「SEO Poisoning」(搜尋引擎最佳化)技巧,讓LINE假網站的搜尋結果排在LINE官網之前,誘導使用者點進假網址,而這些網站常以「最新版」或「送免費貼圖」吸引用戶,若不慎下載並安裝,電腦就有可能被植入惡意程式。資安署表示,這類惡意程式可能側錄用戶螢幕、鍵盤輸入或開啟攝影機、遠端操控電腦,甚至讓受害設備成為駭客攻擊他人的「跳板」,導致用戶身分遭冒用、帳號密碼被盜取,進而造成信用與財務損失。為此,資安署也列出9個偽冒LINE電腦版網址,包括「www.linekr.com」、「www.line-china.com」、「line-tw.com」、「line-zhcn.com」、「line-ios.com」、「www.linecl.com」、「www.linerm.com」、「www.lineoe.com」以及「www.line-tww.com」,並協請法務部調查局依詐欺犯罪危害防制條例轉知TWNIC,停止解析或限制接取,防止惡意程式擴散。資安署強調,如需下載LINE,應透過Android Google Play、Apple App Store、Microsoft Store等內建商店安裝,或直接到LINE官方網站「https://www.line.me/」下載。資安署也提醒,正規的APP廠商不會透過簡訊、電子郵件或社群私訊,要求用戶點擊連結更新軟體,若對訊息真偽有疑慮,應向官方求證,民眾也可撥打165反詐騙諮詢專線,或至網路詐騙通報查詢網通報假網址。資安署建議,萬一民眾誤點進LINE假網站,應立即檢查LINE帳號登入裝置,確認是否有其他不明設備登入,並更改密碼及啟用二階段驗證;如下載到不明安裝檔,應趕緊刪除且切勿執行,若已安裝並執行,建議先斷網,並以防毒軟體檢測,必要時要重置裝置。