


資安危機
」 資安 駭客 網站 個資 漏洞
幣安遭駭63億美元後風波不斷!財務長宣布離職 接班人選曝光
全球最大加密貨幣交易所幣安(Binance)日前才遭駭客入侵,損失高達63億美元的加密貨幣,創下史上最大規模的加密貨幣竊案紀錄。沒想到事發僅約一週,幣安又宣布重大人事異動,財務長Kaiser Ng將離開公司轉而投入新事業,職務則由前Airwallex財務副總裁Justin Yek接任。根據外媒報導,幣安共同執行長何一(Yi He)週六發表聲明指出,Kaiser Ng在幣安任職超過5年後決定離開公司、投入另一項新事業,相關交接計畫其實早在過去半年內就已陸續執行,並非近期才突然啟動。據了解,Kaiser Ng自2022年1月起擔任幣安財務長,過去也曾任職於競爭對手、另一家加密貨幣交易所Kraken。幣安此次則找來資深財務主管Justin Yek接棒,他先前曾擔任金融科技公司Airwallex財務副總裁。值得注意的是幣安這次宣布財務長異動,距離平台發生重大加密貨幣竊案僅約一週,幣安10月29日揭露遭到精密網路攻擊,駭客成功竊走價值高達63億美元的加密貨幣,成為史上最大規模的加密貨幣竊案。對於這起重大資安事件,幣安已承諾將全額賠償受到影響的客戶,試圖降低事件對用戶造成的損失。美國聯邦調查局(FBI)則將矛頭指向北韓駭客組織,認為這起竊案與北韓有關。不過,北韓當局已公開否認相關指控,雙方說法仍存在分歧。儘管財務長離職消息發布的時間點,正好落在幣安遭遇重大資安危機之際,但幣安強調,Justin Yek的離職交接早在半年前就已開始安排。
遭罕見網路攻擊!法國大銀行驚傳「1億歐元消失」震撼金融圈
法國大型合作金融集團Credit Mutuel Arkea爆發重大資安危機,銀行內部系統遭駭客非法入侵,導致高達1億歐元(折合約35.8億新台幣)的資金憑空消失。這起罕見且針對主流實體銀行網路系統的精準竊案,立刻震驚全歐金融體系。受駭銀行已緊急啟動應變機制並通報監管單位,巴黎檢察官辦公室也已正式成立網路犯罪專案小組展開深度調查,全力追查遭轉移資金的去向。根據《路透社》(Reuters)報導,Credit Mutuel Arkea於週三發布聲明指出,駭客利用該銀行專用的內部帳戶進行了多筆「詐欺性交易」,導致巨額資金被非法轉出。銀行澄清,遭竊資金起初並非加密貨幣形式,但駭客在轉移過程中,極可能已將其兌換為加密貨幣,以隱匿犯罪軌跡。為避免損失擴大,銀行當機立斷暫停了部分交易與轉帳業務,導致部分客戶作業延遲。對此,銀行特別強調一般客戶的資產並未受到影響,同時駁斥了關於子銀行Fortuneo為入侵切入點的傳言,澄清該單位及其客戶帳戶均完全不受干擾。資安專家與業界分析師指出,傳統大型主流銀行擁有極為嚴格的網路防禦機制,遭駭客遠端直接竊取巨額現金的案例在歐洲歷史上可謂極為罕見。資安公司RedSecLabs執行長Rafay Baloch表示,這次攻擊顯示駭客正將目標鎖定在應用程式層級與高階社交工程手段上。目前Credit Mutuel Arkea已向歐洲中央銀行(ECB)及法國審慎監理與決議局(ACPR)通報,全案已由法國網路犯罪警察接手調查。隨著人工智慧技術演進,金融監管機構也再次發出警訊,呼籲全球銀行業必須全面提升網路防禦硬實力。
無印良品出大事!官方App遭非法存取 2726萬筆個資恐外流
日本知名生活品牌無印良品(MUJI)驚傳重大資安危機!母公司良品計畫30日證實,旗下官方應用程式「MUJI App」遭到外部非法存取,最多約2726萬筆顧客資料面臨外洩風險,甚至連已經退會的使用者也可能受到影響。事件恰逢日本年度優惠活動「MUJI週」,引發消費者擔憂,業者已緊急採取防護措施,並公開向顧客致歉。根據日本《CNET Japan》及相關報導,良品計畫發現App出現異常存取情況後,立即封鎖遭入侵的存取管道,並完成相關系統修正。公司隨後於30日發布公告,說明這次可能遭到外部取得的資料包括電子郵件地址、出生年月日及性別,影響範圍涵蓋現有與已退會的使用者。不過,2726萬筆是目前評估可能受到影響的最高資料數量,並不代表所有資訊都已確定外流。良品計畫也強調,信用卡資料、姓名、住址及電話號碼等資訊,均不在這次可能外洩的項目內,消費者無須將所有會員資料都視為已遭竊取。至於是否已有個資流入不法人士手中,官方表示,截至30日公告時,尚未發現相關資料出現在暗網(Dark Web)等管道,也沒有確認因資訊遭到惡意利用而產生的具體受害案例。儘管如此,公司仍不排除資料外流的可能性,後續將持續調查,若證實資訊已流向外部,會儘速公布結果。無印良品也透過官方社群平台發表聲明,對事件造成顧客及相關人士不安表達歉意,並承諾陸續聯繫可能受到影響的使用者。業者特別提醒,即使目前尚未發現個資遭到濫用,仍須提防歹徒利用電子郵件地址等資訊,冒用無印良品名義寄送詐騙郵件,切勿點擊不明連結或在可疑網站填寫個資及帳號密碼。值得注意的是,這起事件正好發生在日本無印良品年度「MUJI週」優惠活動期間,不少消費者近期透過App查看商品及優惠資訊。消息曝光後,網友紛紛留言表示「現在剛好是MUJI週欸」、「好可怕」,對會員資料安全感到憂心。良品計畫表示,目前「MUJI App」及無印良品網路商店均正常運作,未因事件暫停服務。未來除了依照個資保護相關法令採取必要措施,也將與開發商及相關企業合作,加強資安防護與監控機制。顧客若有疑問,可撥打日本客服專線0120-64-0772,服務時間為週一至週六上午9時30分至下午5時,週日及年末年初暫停受理。無印良品提醒會員留意冒名詐騙郵件,切勿點擊可疑連結或輸入個人資料。(圖/翻攝自X,@muji_net)
PHP重大漏洞引爆全球資安危機!多國政府緊急關閉網站
有資安公司近日借助人工智慧(AI)模型發現,全球約70%網站使用的通用電腦手稿語言「PHP」(超文字預處理器)爆出2項重大資安漏洞,攻擊者可能無須密碼便能接管伺服器,進而影響全球大量網站。對此,美國國家安全局呼籲立即修補或下線;法國、荷蘭、比利時及澳洲部分政府網站也已採取預防性措施。據《法新社》報導,全球政府機關與企業在21日紛紛關閉網站,原因是有資安公司揭露了2項涉及PHP的重大安全漏洞。PHP是許多熱門網站設計平台底層使用的技術,因此這些漏洞可能影響範圍極廣,從線上商店、新聞媒體網站,到政府公共服務網站,都可能受到波及。發現這些問題的資安公司之一「Wiz」估計,全球約70%的網站使用PHP,並示警這2項漏洞「堪稱PHP歷來發現的最嚴重漏洞之一,甚至可以說是軟體業歷史上最嚴重的漏洞之一」。對此,美國國家安全局(NSA)要求各組織立即安裝修補程式,或將存在漏洞的系統暫時與網路隔離。NSA在社群媒體發布的聲明中表示,這些漏洞「往往能讓攻擊者直接取得伺服器檔案系統或資料庫的存取途徑」;攻擊者可能利用這些漏洞,在不需要密碼的情況下接管網頁伺服器。旨在資助及推動PHP程式語言的長期發展、維護與安全性工作的非營利組織「PHP基金會」(PHP Foundation)的資安工程師杜施(Volker Dusch)接受《華爾街日報》訪問時表示,這是PHP逾10年來面臨的最嚴重問題。他將這次事件與2014年爆發的「心臟出血漏洞」(Heartbleed bug)相提並論。當年,心臟出血漏洞引發全球大規模資安修補行動,各地組織爭相更新系統,以防遭到攻擊。此次漏洞曝光之際,軟體安全漏洞的揭露數量正迅速增加,而這股趨勢受到日益強大的AI模型能力所推動。按照目前的發展速度,2026年發現的安全漏洞數量預計將接近去年的2倍,而去年才剛創下歷史紀錄。消息曝光後,PHP的志願開發者也於21日發布修補程式。PHP基金會在1篇部落格文章中表示:「如果你正在執行PHP,現在就必須立即更新,這件事刻不容緩。」報導補充,資安公司「Calif」在8月利用OpenAI的GPT-5.6 Sol模型發現這些漏洞。當時,該公司正參與1項由OpenAI資助、針對PHP程式碼進行的安全稽核工作。隸屬於Google的資安公司Wiz則表示,該公司在數週後獨立發現相同漏洞,過程中運用了多種AI模型,包括Google的Gemini 4 Argon與GPT-5.6 Sol。OpenAI在社群媒體上表示,公司認為這項漏洞是「近期記憶中影響最深遠的漏洞之一」,並補充稱,這起事件「標誌著1個新階段的到來:AI已經能夠找出可能對整個網際網路規模產生影響的安全漏洞」。賓夕法尼亞大學華頓商學院(Wharton School)的AI研究學者莫利克(Ethan Mollick)表示,他接觸的企業正苦於追不上必要的軟體修補速度。這些修補作業是企業抵禦AI驅動的網路攻擊、保護系統安全的重要手段,「現在,消費者也將面臨同樣的情況:所有東西都必須頻繁且迅速地更新。」這2項漏洞原本已透過非公開管道通報PHP開發者。在修補程式準備完成之前,相關資訊一直受到保密。然而,在預定發布修補程式的前1天,也就是20日,漏洞細節便已在網路上外流,促使各地網站加速下線,以降低遭到攻擊的風險。在法國,法國內政部表示,應法國國家網路安全局(ANSSI)的要求,多個地方政府網站自21日下午起便無法存取,其中包括巴黎警察局的網站。在荷蘭,根據荷蘭公共廣播機構《NOS》報導,為了預防可能發生的資安事故,荷蘭國家數位身分驗證服務DigiD、荷蘭眾議院網站,以及國家網路安全中心的網站都已暫時下線。比利時外交部則在社群媒體上表示,為了防範風險,外交部已暫時關閉旗下網站。不過,比利時網路安全中心(CCB)當時尚未記錄到任何針對比利時網站發動的攻擊。在澳洲,根據澳洲公共廣播機構《ABC》報導,澳洲訊號局(ASD)表示,該局旗下的網路安全網站「cyber.gov.au」,也是受到這些漏洞影響的政府網站之一。
iPhone爆資安危機「瀏覽網站數秒被加密錢包被掏空」 這幾版iOS快更新
行動裝置已成為企業與個人機敏資訊的核心,近期國外資安領域發現一起重大威脅,揭露一項名為「黑劍」(DarkSword)的間諜軟體,專門鎖定iPhone用戶,針對iOS 18.4至18.6漏洞利用鏈攻擊,能繞過系統安全機制,在短短數分鐘甚至數秒內,竊取包括加密貨幣錢包、憑證及私密照片在內的大量資料。據國外資安業者Lookout威脅實驗室與Google、iVerify聯手發布報告顯示,間諜軟體「黑劍」背後的操縱者被命名為「UNC6353」,疑似具備俄羅斯背景。該組織採取「快閃式」(hit-and-run)的攻擊策略極具侵略性,iOS 18.4至18.6的iPhone用戶透過Safari瀏覽器,訪問遭植入惡意代碼的合法網站(即「水坑攻擊」),惡意軟體便會自動啟動,利用多個系統漏洞獲取核心權限。完成資料搜刮並回傳至遠端伺服器後,該軟體會立即刪除所有痕跡並退出,讓受害者難以察覺。值得關注的是,研究人員指出,「黑劍」除了傳統的間諜活動(如監控郵件與訊息)外,它特別鎖定Coinbase、Binance、Kraken等主流交易所應用程式,以及Ledger、Trezor、MetaMask與Phantom等冷熱錢包。資安專家進一步說明,過去這類昂貴且精密的漏洞利用工具多為國家級駭客專屬,但「黑劍」的出現證明了黑市交易已讓資源有限的犯罪組織也能取得頂尖攻擊武器。調查也發現,該組織主要針對烏克蘭政府、新聞機構及當地企業進行攻擊,甚至利用人工智慧(LLM)協助開發惡意代碼,顯示駭客技術門檻雖降低,但威脅規模卻持續擴大。目前的「黑劍」樣本甚至帶有自動化模組,能輕易擴展功能以應對未來的系統更新。針對資安危機,蘋果公司發言人呼籲,iPhone用戶應儘速將系統升級至最新版本(iOS 18.7.3 或 iOS 26.3以上),以修補相關漏洞。
俄駭客成功滲透國防承包商!英軍機密文件在暗網被看光光
英國國防部正針對俄羅斯駭客組織,竊取數百份敏感軍事文件並於暗網(dark web)散布的指控,展開全面調查。據英國保守主義報紙《星期日郵報》(The Mail on Sunday)的獨家揭露,遭洩露的機密檔案詳細記載8處英國皇家空軍(RAF)與皇家海軍(RN)基地的安防資料,更包含國防部職員姓名與電子郵件等內部資訊,所有資料皆可透過特殊軟體於暗網這片網路隱匿區域中存取。據《BBC》報導,此次事件核心指向國防部合作廠商「多德集團」(Dodd Group),該企業證實其系統曾遭勒索軟體攻擊,並發表聲明強調「以極嚴肅態度處理相關指控」。集團發言人進一步說明:「我們確認近期發生未經授權的第3方暫時入侵內部系統的事件,已立即採取封鎖行動、強化系統安全,並委託專業資安鑑識團隊調查事件始末,目前正全力查核資料外流的具體範圍。」英國國防部則在官方聲明中坦言:「我們正積極調查國防部相關情報出現於暗網的指控,為維護作戰敏感資訊,現階段恕無法對細節進一步評論。」值得注意的是,《星期日郵報》披露的檔案中,包含薩福克郡(Suffolk)雷肯希斯皇家空軍基地(Royal Air Force Lakenheath)等高度敏感據點的資訊,該基地正是美軍「F-15E打擊鷹式戰鬥轟炸機」和「F-35閃電II戰鬥機」的海外部署要衝。這起資安危機並非英國軍方體系首度遭遇大規模資料外洩。去年才傳出有現役軍人個資遭非法存取的重大漏洞;今年8月又爆出國防部下游承包商疏失,導致數千名因協助英軍而被允許撤離至英國的阿富汗民眾的個資曝光。這一連串資安事件,引發各界對英國軍方資訊防護網的深切憂慮。
Windows 10將停更 4億台電腦無法升級面臨資安危機
微軟宣布,作業系統Windows 10將於2025年10月14日後停止版本更新與支援,涵蓋企業及個人用戶。然而截至今年8月,全球仍有46.2%的Windows用戶使用Windows 10,約有4億台電腦因硬體限制無法升級至Windows 11,引發高度關注。根據外媒的報導,美國消費者權益組織《消費者報告》(Consumer Reports)已致函微軟執行長納德拉,呼籲延長Windows 10的免費支援期限。該組織指出,如果微軟拒絕延長更新,數億台電腦將面臨資安風險,包括資料外洩與網路攻擊的威脅。《消費者報告》批評微軟一方面鼓勵用戶升級至Windows 11以強化網路安全,另一方面卻將現有Windows 10用戶暴露於風險之中,並稱此舉「虛偽」。此外,加州聖地亞哥的個人用戶Lawrence Klein上月對微軟提起訴訟,指控公司利用Windows 10支援終止迫使用戶購買新設備。他認為,微軟此舉可能造成電子廢棄物增加,並危及未使用微軟產品用戶的資料安全。他希望法院要求微軟持續免費支援Windows 10,直到使用率降至10%以下。微軟此前已開始向用戶發送更新通知,提供延長Windows 10支援的兩種免費方式,一是使用1000點Microsoft Rewards兌換,二是將「設定」同步備份到雲端。若選擇其他方式,個人用戶需支付30美元以購買一年延長安全更新資格。事實上,Windows 10於2015年發佈時,其10年的生命週期看起來似乎並不合理。然而這款作業系統的普及卻比預期耗時更長,雖然Terry Myerson在發佈時雄心勃勃地預測,這款新作業系統將在兩到三年內覆蓋10億台設備,但這一里程碑直到2020年才得以實現,如今距離實現已經過去了近5年。相比之下,Windows 11推出四年以來普及速度更緩慢,部分原因在於新系統對硬體需求較高,對一般用戶及企業而言升級成本過高,但對遊戲玩家而言則因效能提升而遷移較快。專家指出,Windows 10支援終止後,尚無法升級的舊設備將面臨更高的安全風險,用戶需自行評估是否升級或採取其他防護措施。
美國揭中國駭客「Salt Typhoon」全面滲透 川普、萬斯手機也遭攻擊
根據《紐約時報》與《華爾街日報》等多家媒體引述美國官方最新警告指出,自2019年起,中國國家支持的駭客組織「Salt Typhoon」(鹽颱風)對全球發動一系列資安攻擊,美國總統川普(Donald Trump)與副總統萬斯(JD Vance)去年競選期間的手機亦遭滲透,美國資安單位憂心,美國民眾「幾乎無人倖免」。曾任FBI網路安全部門高層的凱薩(Cynthia Kaiser)表示,這場網攻規模之廣前所未見,「我無法想像有哪位美國人能倖免於難」。美國網路安全暨基礎建設安全局(CISA)日前也指出,Salt Typhoon透過入侵電信公司的路由器,長期滲透美國與全球通訊網路,是一場「持續且蓄意的滲透行動」。早在2024年10月,川普與萬斯在競選期間即傳出手機通訊遭駭,引發FBI展開調查。如今調查發現,Salt Typhoon的行動不只針對政治人物,更涉及數百萬美國人個資,包括電話、簡訊、甚至法庭核准的監聽資料,極具國安風險。美方表示,這波駭客行動也波及至少80個國家,Salt Typhoon針對的系統包括電信、政府、交通、住宿與軍事基礎設施。駭客集團被指與多家中國科技企業有關,這些企業長期為中國人民解放軍及國安單位提供網路產品與服務。前CIA數位創新副主任尤班克(Jennifer Ewbank)指出,Salt Typhoon代表中國網攻進入「新階段」,其行動展現出高度技術、耐心與戰略性,與十年前以竊取商業機密為主的攻擊方式已大不相同。《紐時》亦引述消息指出,Salt Typhoon當時入侵了包括Verizon、AT&T、T-Mobile等美國主要電信業者系統,並取得川普與萬斯的手機資料。這場被形容為「美國史上最嚴重電信駭客事件」的資安危機,引發政界高度關切。參議院情報委員會民主黨首席議員華納(Mark Warner)指出,FBI當時掌握約150名手機遭駭的受害者,但估計實際影響可能擴大至數百萬人,因為通話與簡訊聯絡人也可能連帶受波及。對此,中國駐美大使館發言人劉鵬宇則回應表示,美方並未提出「具體、可信的證據」,中方一貫堅決反對任何形式的網路攻擊與犯罪行為。另據報導,今年5月華納與多位參議員已致函美國國土安全部長諾姆(Kristi Noem),要求重新啟動「資安審查委員會」,強化政府與企業應對類似駭客威脅的能力。該委員會曾於2025年1月遭裁撤,目前尚未重啟。
iOS、WhatsApp遭遇串連攻擊「用戶資料遭竊」 Apple、Meta急修漏洞
蘋果日前為iOS與macOS釋出安全更新,修補一個被形容為「極度複雜、專門針對特定目標」的高階攻擊漏洞。隨著技術細節陸續曝光,資安社群發現,這次行動並非單一弱點遭入侵,而是透過WhatsApp與Apple作業系統的兩個漏洞串聯,讓惡意訊息得以無需互動便滲入受害裝置,進一步竊取訊息與資料。專家警告,隨著漏洞編號已公開,尚未更新的系統將成為下一波攻擊焦點。根據《9to5Mac》、《TechCrunch》報導,WhatsApp的CVE-2025-55177與蘋果修補的CVE-2025-43300共同構成了這場攻擊鏈。Meta在安全公告中承認,惡意訊息能直接抵達用戶終端,再由系統層面的缺陷接手,完成入侵與資料外洩。蘋果則在公告裡形容這是鎖定特定個體的「高階滲透手法」,並呼籲所有使用者立刻安裝更新。國際特赦組織安全實驗室主管凱爾巴爾(Donncha Ó Cearbhaill)解釋,這波行動自5月底展開,持續約90天,波及的WhatsApp用戶達數十人。他將此定義為典型的「零點擊」攻擊,也就是受害者「不需點擊或互動」,惡意程式就能被植入。Meta目前已向少於200名疑似受影響的使用者發出通知,警示內容直言,他們可能收到透過WhatsApp傳遞的惡意訊息,並同時遭系統漏洞利用。公司建議受害者最穩妥的做法是進行完整出廠重設,並強調保持WhatsApp與作業系統版本最新才能降低風險。Meta發言人富蘭克林(Margarita Franklin)表示,CVE-2025-55177已於「幾週前」完成修補,但至今尚無法確認背後操作者的身分與完整受害規模。報導中也提到,這並非WhatsApp首次被利用為政府級間諜軟體的載具。美國法院5月時判決NSO集團(NSO Group)因2019年大規模入侵事件須向WhatsApp賠償1.67億美元;當時逾1400人遭植入Pegasus間諜程式。更早之前,WhatsApp也曾攔截一場涉及義大利社會人士的監控行動,外界質疑與Paragon工具有關。目前蘋果與Meta均已完成修補,但資安專家提醒,一旦漏洞技術細節公開,未更新的裝置將迅速成為掃蕩式攻擊目標。就算不是知名人物,用戶仍應及時安裝最新更新,必要時評估是否進行出廠重設,才能在這場跨平台的資安危機中降低風險。
Google將撤銷中華電信憑證信任 葛如鈞籲政府速補救
國民黨立委葛如鈞今天表示,Google 宣布自 7 月 31 日起, Chrome 瀏覽器將全面撤銷對中華電信及其政府憑證鏈的預設信任,可以說是一場「核彈級的數位信任大爆炸」,不僅是單純的技術問題,更牽涉到國家資安與全民信任的重大危機,對於政府網站影響更甚於民間企業網站,政府應該儘速謀求補救。葛如鈞說明,Google 在公告中批評,中華電信在憑證合規通報上的延遲,導致其誠信遭到質疑,中華電信的憑證若未及時更換,未來民眾使用政府網站或重要服務平台時,瀏覽器將不再顯示安全鎖,甚至可能跳出整頁紅色警告或直接封鎖畫面,對民眾信賴構成重大打擊。他直言,政府高喊數位信任與全民防詐,但如果連基本的憑證管理都做不好,人民怎麼相信政府能守得住資安?葛如鈞指出,據統計,台灣電話個資外洩率高達 62.4 %,居亞洲第二;僅今年 5 月的一週內,就有高達 21 億元詐騙金額,情勢非常嚴峻。為因應此次資安危機,葛如鈞提出呼籲,第一、建立可信身份系統:借鏡國際經驗,包括 OpenAI 創辦人 Sam Altman 發起的「World」計畫,運用匿名虹膜掃描與零知識證明技術,驗證使用者真實與唯一性,協助金融、電商與社群平台強化防詐機制。第二、推動公私協作、導入 AI 防詐:整合如 GoGoLook 等本土新創企業資源,政府應主動結合、擴大合作,打造AI防詐科技產業鏈,提升台灣在全球資安與防詐領域的競爭力。葛如鈞並表示,政府必須提高對數位信任的危機意識,這次事件不是單純的資安漏洞,而是國安警訊。臺灣應該主動結合先進科技,成為亞太AI防詐領導者,保障民眾資安權益,守護國民的數位安全。針對Google Chrome發布將移除中華電信在2025年7月31日後所簽發的新憑證一事,數發部說明,從今年3月起就已經先啟動政府網站雙憑證機制,採用台灣本土憑證機構所簽發之憑證,應能確保政府網站在各主流瀏覽器上都能持續安全運作,保障民眾瀏覽體驗不中斷,繼續維持公共數位服務的穩定性與可信度。數位發展部數位政府司司長王誠明今天在數發部記者會表示,年初就掌握到相關資訊,研判是中華電信管理與作業面機制處理不當,而非技術標準問題,更不是資安議題。數發部當時已經採用「雙憑證」備援機制補救,確保有另外的憑證能使用,據他瞭解,中華電信已經表示將努力爭取讓Google在明年3月重新取得信任,由於數發部、中華電信只是委外契約關係,若屆時憑證仍無法發,由於已經有本土憑證可以代替,將可確保政府網站在各主流瀏覽器上都維持安全運作。

首宗辦案神器遭竊案! 男上門報案被揪身上有K 竟偷M police作為報復
北市治安史上爆發首宗先進行動載具「M-Police」系統失竊的狀況!西湖派出所日前一名男子上門報案,卻被警方發現,他是毒品列管人口,還持有微量K他命遭到裁罰,男子疑似心有不甘,離去時順手偷走警員辦案神器「M-Police」,警方發現後,調閱監視器以及出動10名警力對犯嫌出沒地點進行地毯式搜索,所幸案發後24小時內找回失竊物品,警員因保管疏失懲處1小過。根據《ETtoday新聞雲》引述內湖警方說法,當時西湖所王姓警員因勤務需要領用該台「M-Police」手機後,因整理勤務裝備和同事交接工作事務,把「M-Police」放在值班台上,就這樣被剛被裁罰完的毒犯順手牽羊摸走,內湖警方緊急成立行動載具失竊協尋專案小組,根據該犯嫌出沒地點及調閱相關監視器畫面急著逮人。內湖警方表示,8日下午15時許發現「M-Police」被竊後,立刻聯絡市警局資訊室進行遠端控制把該行動載具上鎖,加上王員領用後也未使用帳密登入「M-Police」系統,竊嫌應無法登入警用行動載具系統查詢他人個資,直到9日15時,專案小組鎖定竊嫌在萬華龍山寺捷運站附近出沒,立即趕赴現場將他逮捕歸案,並順利找回該隻搭載「M-Police」警用行動載具系統的iPhone手機。另據知情人士透露,目前北市先進行動載具「M-Police」規格為iPhone14手機內建加密的警用查詢系統,結合智慧手機和電腦功能,不僅能查失蹤人口、中輟生、贓車及警示帳戶,輸入車牌或身分證,對方姓名、出生年月、電話、戶籍地等資訊立刻現形,連帶可與犯罪系統串聯,堪稱是警界辦案神器。由於「M-Police」可連結政府戶役政、車輛監管資料、司法犯罪紀錄資料庫,功能相當龐大,另有不具名的員警私下表示,「M-Police」雖可遠端鎖機,但硬體若被拆解重製,仍有洩密風險;這起失竊案堪稱是北市警局近年來破天荒最大的資安危機,對此,內湖分局表示,尋回「M-Police」載具後,對裝備領用保管疏失的王員祭出1小過懲處,市警局督察室也將對內湖分局西湖所進行業務督導考核,加強警員領用保管警用裝備的安全意識。
議員揭北市府電腦裝大陸軟體 恐有資安漏洞
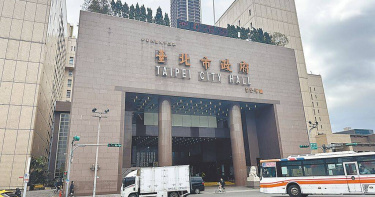
行政院在2020年發函各公務機關,若有遠端視訊會議需求,不得使用具資通安全疑慮的產品如視訊軟體Zoom,公務用資通訊產品不得使用大陸廠,更不能安裝非公務用軟體。但民眾黨議員陳宥丞發現,北市府部分機關的電腦仍安裝Zoom,或小米、騰訊、阿里巴巴、華為等應用軟體,恐有資安漏洞。陳宥丞表示,科技愈來愈進步,公務機關妥善運用科技,能精進施政品質與效率,若不當使用相關軟體或科技,則可能造成公務機關資安危機,不可不慎,因此為避免公務與機敏資料被竊,行政院於2020年發函各公務機關禁用Zoom、不得安裝非公務用軟體等。不過陳宥丞發現,根據「112年度台北市總決算暨附屬單位決算及綜計表審核報告」指出,27個台北市政府暨所屬資通安全責任等級B級機關,提供數位發展部資通安全署的資訊資產盤點資料中,竟發現部分機關的電腦含有Zoom或非公務用資通訊軟體(如小米、騰訊、阿里巴巴、華為等)情形。他直言,雖然北市府回覆表示已發函督促各機關,然此勸阻方式恐不受各機關重視,一旦不需要提供相關資產盤點資料,各機關可能便宜行事而再次裝上小米、騰訊、華為等有資安疑慮的軟體。陳宥丞指出,公務系統還涵蓋市民的個資以及多項核心業務,如果出現資安漏洞,衝擊範圍會相當大,資訊局應全面檢視目前各機關電腦安裝有資安疑慮軟體的情形,並提出更完善的定期檢核措施。資訊局長趙式隆表示,資安即國安,特別是近期針對政府部門的境外攻擊頻傳,資安意識是基本功,確實需持續重視。他強調,原則上包含大陸軟體在內,非公務用軟體均不得安裝於公務用資通訊設備。趙式隆說,各局處的公務用資通訊設備均已透過有關防護系統掃描,可針對軟體資產偵測檢視,對各機關電腦有安裝資安疑慮軟體的情形,將從嚴認定。

馬偕醫院遭駭客攻擊 許淑華:再次凸顯國家資安重要
馬偕醫院日前遭遇駭客長達3天的網路攻擊,台北市議員許淑華昨(14)日表示,馬偕醫院爆發駭客勒索事件,再次凸顯國家資訊安全有多麼重要,並表示,這也再次應證,「總預算之亂」,就是一場不理性的政治鬥爭,藍白以不明確的理由,說數發部「沒做事」,針對數發部刪除40%、凍結20%預算。但關乎你我權益的資安危機,本就是發生在「看不到」的地方。許淑華指出,2月9日起馬偕醫院受到駭客組織長達3天的網路攻擊,外界盛傳攻擊來自中國,不過醫院尚未證實。許淑華認為,本次事件最大的關鍵在於,這是由衛福部與數發部首次合作辦案,攻擊爆發後第一時間,資安署就採取緊急應變機制,因此這場長達3天的駭客攻擊,才沒有造成病患資料外洩,受害得以控制。許淑華指出,這也再次應證,年初由藍白聯手製造的「總預算之亂」,就是一場不理性的政治鬥爭。他們以不明確的理由,說數發部「沒做事」,針對數發部刪除40%、凍結20%預算。但關乎你我權益的資安危機,本就是發生在「看不到」的地方。許淑華說明,從年初的馬祖海纜全斷,再到這次馬偕醫院的駭客事件。我們的日常生活可以維持運作,其實是因為有數發部的專家們日夜不懈的結果。數發部以及轄下的資安署,就是在守護這些「看不到」的危機。不管最近藍白突然態度退讓,他們亂刪凍總預算,對國家傷害已經造成,相信大家都銘記在心。許淑華強調,這場混亂,打從一開始就是國民黨與民眾黨起頭的,始終相信在民主國家,公民才是社會的主角。「公民社會的反撲,一定會讓藍白看得到」。
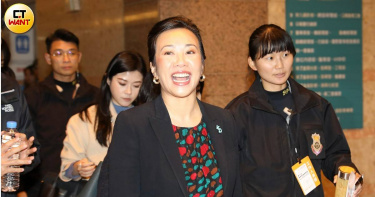
駁吳欣盈控實名制資料引資安危機 健保署:已全數銷毀
民衆黨副總統候選人吳欣盈22日於副總統政見發表會上,針對疫情期間,口罩實名制恐引發資安外泄問題,并稱詐騙集團能夠輕易取得民眾的個資,尤其特別點名疫情期間的實名制資料。對此,中央健保署23日回應,口罩實名制資料於疫情期間均有嚴格資安保護未曾外洩,並隨著防疫等級下降配合退場,且已全數銷毀。副總統候選人政見發表會22日上演,民眾黨副總統候選人吳欣盈、國民黨副總統候選人趙少康、民進黨副總統候選人蕭美琴,三人首次面對面對決。據抽籤決定順序,作爲首個發言的吳欣盈不僅全程使用國語,更是對於資安危機引發的種種詐騙行爲,發表看法。吳指出,台灣詐騙問題嚴重的原因與資安外洩有緊密的關聯,詐騙集團能夠很容易地取得民眾的個資,尤其在疫情期間留下許多的實名資料,但這些資料都不知道流向哪裡。 對此,中央健保署做出3點回應,第一、疫情期間健保署配合指揮中心防疫政策,辦理口罩實名制1.0、2.0及3.0系統;分別透過藥局,超商及網站APP等多元管道,提供民眾以健保卡購買口罩,購買紀錄資料於健保署端傳輸及儲存時均經安全之加密保護機制,期間並未發生個資或資安外洩情事。第二、因疫情已於今年五月一日正式降級,口罩實名制系統配合退場,健保署原有於口罩實名制期間之個人購買口罩紀錄亦完全依據個資法及指揮中心要求,於資料目的結束後,已全數銷毀不予保留,並無所謂疫情期間留下許多實名資料之議題。第三、健保署配合指揮中心防疫政策,於最短期間內完成口罩實名制等重要任務,協助疫情期間防疫物資之公平分配,且健保署為行政院核定之資通安全A級機關,對於個資和資安之強化及保護向來重視,疫情期間亦未有鬆懈。最後,中央健保署強調,口罩實名制資料於疫情期間均有嚴格資安保護未曾外洩,於疫情指揮中心結束後已全數銷毀並無保留,健保署一本初衷照護全體國民健康,同時極為注重個人資料安全,盼外界可充分理解,以正視聽。
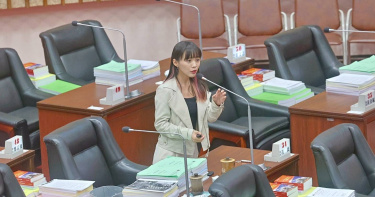
總質詢提出新選區議題 黃捷:無論在何處都始終如一
高雄市議會自11月中展開為期兩週的市政總質詢,高雄市議員黃捷今(24)日在議會進行總質詢,針對居住正義、大美術館計畫2.0、照顧基層警消、體育產業與長照等重要議題進行質詢,有趣的是,在場不少議員及議事人員搶著與黃捷合照,聲稱是「畢業照」,並預祝黃捷進入國會。黃捷表示,對於高雄的關心不分選區,無論身在何處,都會始終如一傾聽民意。在總質詢中,黃捷分別針對高雄五大願景提出建議,以繁榮社會、多彩高雄、自信台灣、安心環境、溫暖生活為核心概念,尤其她特別關注立德棒球場議題,她說自己是棒球迷,提出「立德轉型三級棒球基地」計畫,建議市府要盤點可用容積、現有園區用地,以及增設重訓室、水療室、室內打擊場等設施,還有常態派駐防護員、運動醫療諮詢等服務,而高雄市長陳其邁也表示將共同努力,提升市民福祉。高雄市議員黃捷在議會針對「立德轉型三級棒球基地」計畫,建議市府能從多方面進行服務,也獲得高雄市長陳其邁正面回應,表示將共同努力,提升市民福祉。(圖/黃捷競選辦公室提供)此外,黃捷重視人猴共存理念,特別強調壽山動物園在遊客管理上的必要性,包括防猴袋的配發、園區戶外禁止飲食等,並呼籲加速園區空間整建,提升動物園保育員薪資。而對於議題多元性,黃捷也提出照顧基層警消、擴充C級巷弄長照站等建議,並希望高雄能做好城市外交,與理念相近的友好國家緊密合作。黃捷也提及資安危機問題,強調台灣企業遭受駭客攻擊全球最多,包括網路書店、購物平台、電影院的線上購票等,詐騙與個資外洩案例層出不窮,尤其來自中國的威嚇,呼籲市府正視這個問題。黃捷表示,許多議題過去都是她長期所關心,最近在選區也深獲市民對她的問政肯定,更表示有感受到肩上有重大的責任與期許,因此,將會更加努力實現對高雄市民的承諾。
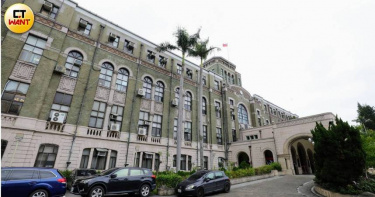
遭駭客入侵!傳民眾個資+機敏資料全曝光…司法院回應了
政府機關再傳資安危機。日前有媒體報導指司法院遭駭客成功入侵,導致判決書、民眾個資、各機關資料皆被駭客取得,且駭客已得到最高管理員權限,能隨時變更、竄改所有資料。對此,司法院作出3點回應。據《民報》報導,有白帽駭客依據相關資料稱,不法駭客於今年4月3日使用SQL注入式攻擊等手段,入侵司法院網站資料庫並取得最高管理員權限,任何由該院授權認證的內部人員及一般民眾查詢判決書用帳號密碼、各地方法院電話及地址,乃至判決書內容及系統原始資料等,都被不法份子掌握並可能遭竄改,資料甚至遭公布在Telegram群組任人下載。報導也指,這情況除代表不法駭客掌握數量龐大政府資料、民眾個資及隱私、能恣意變更資料內容,還牽涉各機關內部修改帳密,與是否通報民眾更換帳密等後續問題。然而,白帽駭客10月3日已透過管道傳達給司法院,但該院直至11月7日仍在瞭解狀況中,9日也僅回覆「資安無虞」,未解釋是否修復弱點、主動通報數位發展部。對於遭爆駭客竊取資料、資安意識不足,司法院在今(13日)發布新聞稿澄清,指今年8月中旬因有資料外洩疑慮,旋即成立專案小組,依「資通安全事件通報及應變辦法」規定通報,之後確認受駭主機為民眾查詢機主機,且無民眾註冊帳號、沒儲存裁判書,再檢視外洩資料亦無涉及機敏後,持續嚴密監控。司法院強調,資訊處發現後已立即採取變更密碼、設定主機防火牆規則、禁止該台主機對外連線,禁止其餘主機連入等措施,也重建新主機取代之,並已在8月底向國家資通安全通報應變網站進行結案通報,目前無資安疑慮,無該報導所指內網密碼、判決書被公開。

密錄器零件中國製造恐引爆資安危機? 北市警回應了
北市警局為提升員警裝備,2023年辦理微型攝影機(密錄器)採購案,規定密錄器內需具備Wi-Fi連網功能,卻被媒體爆料其內部天線模組為中國製造,恐有洩密等資安疑慮。北市警局也對此回應,目前採購案尚未完成驗收程序,已在採購需求規格中,明確規範主機、軟體等原產地不得為大陸地區,而上述天線模組產品零件,並非在規範中,後續也會請廠商進一步說明釐清疑義。北市警局2023年所採購的密錄器設備,被媒體爆料指出,密錄器內的天線模組為中國製造,恐有資安疑慮。而本次採購的密錄器廠牌為「iCaming CE-T01」攝影機,但其內部天線模組卻是由「深圳市言諾達科技有限公司」製造,就有部分人士擔憂恐有將台灣警界相關影音與民眾個資洩露的疑慮。北市警局也對此回應強調,目前微型攝影機採購案尚未完成驗收程序,且在採購的過程中已明確要求規格攝影機的主機、電腦版軟體、手機版軟體、繁體中文介面專用影像管理編輯軟體與多槽功能底座不得大陸地區。而媒體所爆料指出的天線模組為產品零件,並非在上述列舉範圍,符合「數位發展部網站常見問題」中資通訊產品規範,且得標產品亦經NCC審核通過。針對此事,北市警局也將請廠商說明疑義及提出零件原產地證明外,如發現產品不符契約,或違反政府資訊產品產地及相關採購法規定者,定依契約及相關法令處理。北市警局表示,警局向來重視資訊安全問題,為避免類似疑義,爾後辦理採購時,將綜合市場產品狀態,審慎評估是否限制相關中國大陸零組件,堅守採購品質並確保資通安全不受威脅。

防堵個資外洩!政院拍板設個資三級獨立專責機關
防堵個資外洩,行政院短中長期做法。近來個資外洩層出不窮,從iRent到微風集團,企業紛紛中標,連政府都意識到資安危機。為了有效防堵,行政院日前開會定調,短期先以強化機制處理為主,中長期則要設立個資第三級獨立機關,最快本會期送立法院審議,1年後有望成立。針對重大矚目個資事件的處理方式,行政院陸續召開跨部會議討論,擬定短中長期做法。短期將採先前已公布新建立的機制,須於3日內進行行政檢查,10日內完成報告並報告,隨後政院要在兩周內召開會議檢討。此外,考量目前個資法罰則太輕,上限僅20萬,國發會因為是個資法的法律解釋機關,將推動修法。至於個資法裁罰要提高到多少?官員指出,目前裁罰是2到20萬元,且只要限期改善就不罰,但考量應有改善程度的認定,將進行分級;至於開罰額度尚待討論,必須考慮與其他專法一致性,還要盤點國內相關法規,預計本會期提出。至於中長期,行政院與相關部會已有共識,傾向讓個資獨立監督機制走向「機關化」,且應是第三級獨立機關,設在行政院底下,類似運安會的存在。知情人士說,該機關有獨立的預算跟人力,才能落實個資監督並進行裁罰。至於成立時間,根據憲法法庭去年8月對健保資料庫使用違憲爭議判決,需在3年內修法或另立專法保障隱私權,也就是114年8月前,「但預計會比這時間更快」。據悉,國發會最快將於這會期提出組織法送立法院審議,預計1到2年時間可以成立個資的獨立三級機關。實際上,個資法是普通法,規範資料處理及利用,可管公務跟非公務機關;至於資安法是特別法,比較嚴格,就資安設備導致的資安外洩做規範,且僅針對公務機關及特定非公務機關(關鍵基礎設施、國營事業跟政府管轄法人)。一旦國發會推動個資法修法,也會連動推動資安法的修法;目前資安法為數位部管轄,部長唐鳳日前便透露將重新檢視資安法納管範圍。據了解,根據個資法,如果民間發生重大案件,主管機關必須介入作行政檢查,而數位部正在研議,若民間也發生重大資安疑慮事件,要不要比照個資法,讓資安法也能明訂由政府主動介入。惟仍要考慮民間跟公家機關的界線及處理方式,公家還是需比民間嚴格,所以目前仍在討論階段。

立委踢爆 中研院生醫所爆60萬筆資料疑外洩
蔡英文總統10日出席「國家資通安全研究院揭牌典禮」並高喊「資安即國安」,但諷刺的是,近期台灣公私部門資安外洩事件頻傳,無黨籍立委黃國書昨還加碼開記者會質疑,中研院生醫所執行中的「台灣精準醫療計畫(TPMI)」未符合《人體生物資料管理條例》,國人近60萬筆巨量基因及臨床資料有外洩疑慮,恐釀國安危機。黃國書表示,中央研究院生醫所2019年由所長郭沛恩主持台灣精準醫療計畫恐未符合相關法規,有外洩國人病歷及基因資訊的高度風險。他提出5點疑慮,是否依法取得參與者簽署「人體生物資料庫參與者同意書」與告知退出權;近60萬筆巨量基因和臨床資料,是否依《人體生物資料管理條例》規定申請設置生物資料庫保管及使用?如同步持有備份,是否合法?黃國書提到,使用的基因檢測晶片、儀器,在未經主管機關許可下,檢測報告提供作為臨床使用,更讓病患下載利用,可能導致參與者陷於醫療風險;基因及臨床資料未實際去識別性,更未去連結性,有違法之虞,且該計畫接受全外資控股的GeneRight公司協助募資12億的贊助,已與境外公司商業合作。黃國書指出,基因資料不只具龐大商業利益,更衝擊國家安全,中研院生醫所保存的受試者資料除了可能外洩至國外從事商業利用,也可能流出給境外敵對勢力做不當使用,衛福部、中研院等主管機關,應進一步查處。對此,「台灣精準醫療計畫」透過中研院發出聲明,強調計畫單純作為研究使用,參與者資料皆「去識別化」,並無任何商業合作,更無資料外洩國外之情事。衛福部長薛瑞元則表示,衛福部會與中研院、國科會配合,進一步了解詳細狀況,目前也正在修改相關法規,讓人體生物資料庫更為嚴謹。據了解,該計畫目前已暫停。國民黨副發言人呂謦煒質疑,蔡英文揭牌資安院,雖已建立官網,但所有「公開資訊」全部點不進去,沒有法規、計畫、預決算書,搞得跟黑機關一樣;他批評,還有數位部擁有200億高預算,甚至花7000萬元租昂貴地段辦公室,卻眼睜睜看著人民個資遭駭客盜取,政府資安危機重重。
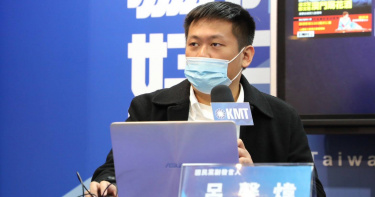
再喊「資安即國安」 藍痛批個資已像在網路裸奔 政府做了什麼
總統蔡英文今日再度喊出「資安即國安」,引發國民黨不滿,強調近期民眾、公私部門個人資料外洩事件頻傳,還有駭客盜取疑似戶政資料在網路上兜售,輿論接連猛烈質疑數位發展部花大錢設立卻對於資安防護無作為。國民黨說,總統蔡英文和數位部長唐鳳今天為國家資通安全研究院揭牌,再度聲稱「要打造最強資安國家隊」,但人民個資早在網路上「裸奔」光了,總統卻還說要在「兩年內」輔導政府機關導入三重驗證機制,國民黨想問民進黨政府,過去幾年在幹嘛?資安與個資防護還要等兩年?國民黨副發言人呂謦煒指出,數位發展部被質疑新瓶裝舊酒,擁有兩百億高預算,還花七千萬租昂貴地段辦公室,結果卻眼睜睜看著人民個資遭駭客盜取,政府資安危機重重,難道數位部只是「外包部」,資安防護沒半步?蔡總統說「資安就是持續精進的風險管理」,難道結果只有風險、沒有管理?呂謦煒盤點,近期租車公司、華航等個資外洩事件頻傳,除民間機構外,甚至媒體還報導大筆健保資料遭上網外流,就連戶政資料庫都傳出遭駭,超過2300萬筆疑似戶籍資料遭駭客在國外論壇散布。此外,他還說,對於民間與公家單位的資安風險,數位部不僅未做到事前監督或管理,事後更只會推諉塞責。面對健保資料外洩,唐鳳說不是主管機關但會全力配合偵辦;針對大筆戶政資料疑似外洩,唐鳳也只說「各部會要做好自身個資管理」。如果數位部無法協助公務機關與提供關鍵基礎設施的特定非公務機關處理資安威脅,避免駭客入侵盜取個資,那麼要兩百億預算的數位部又有何用?數位部從公文系統、檔案管理甚至是官網通通外包,難道連資安防護都要外包嗎?又或者數位部的職責其實是推廣麵線訂餐系統?呂謦煒說,蔡英文和唐鳳為資安院揭牌,但資安院其實是舊有之行政院國家資通安全會報技術服務中心,與國家實驗研究院資安卓越中心合併改制而成。何況行政院已經有「資安會報」、數位部有「資安署」、現在又有「資安院」,為什麼已有了這麼多資安單位,卻還是「資不安」、管不好人民的個資與政府的資通安全?揭牌成立的機構是不是新瓶裝舊酒?這麼多機構是不是疊床架屋、政治酬庸?呂謦煒並質疑,資安院雖已建立官網,但是所有「公開資訊」全部點不進去,沒有法規、沒有計畫、沒有預決算書,把自己搞得像黑機關一樣;在「資安訊息及聯防」下的「漏洞新聞」區,不僅沒有國內個資外洩與資安防護漏洞新聞,更幾乎只貼上每個月微軟公司的安全性更新。難道資安院只負責 Windows Update?連官網都做不好,民眾怎能相信資安院能維護資安?