


系統安全
」 資安 駭客 北捷 個資外洩 旅客
momo也爆資安事件!「mo店+」出貨資料疑遭未經授權存取 富邦媒發重訊
近期資安事件頻傳,富邦媒今(19)日發布重大訊息,指出旗下「mo店+」服務疑似發生資安事件,經初步調查,確認部分出貨資料遭到未經授權存取。富邦媒表示發現異常後已立即啟動資安應變機制,並通報主管機關,強調目前未發現會員帳號密碼、信用卡號及其他付款資訊受到影響。富邦媒表示公司透過資安監控發現,mo店+服務出貨資料發生疑似資安事件,經初步調查,部分出貨資料遭未經授權存取。而在發現異常後,已立即啟動資安應變機制,採取相關防護措施,包括隔離受影響系統、強化監控及存取管控機制,並持續進行事件調查及影響範圍確認。富邦媒已依相關規定辦理主管機關通報,並將主動通知疑似受影響顧客,提醒提高防詐意識,留意不明來電、可疑簡訊及不明連結,以維護自身權益。後續亦將引進外部資安專業資源協助進行數位鑑識及事件調查,並持續強化資訊安全防護機制。富邦媒說經初步調查,本次事件涉及mo店+服務出貨資料遭未經授權存取,依目前調查結果,確認未涉及會員帳號密碼、信用卡號或其他付款資訊。已採取相關應變及強化措施,目前公司各項主要營運系統及電子商務服務均維持正常運作。此次事件目前對公司營運及財務尚無重大影響。最後,富邦媒將持續進行事件調查及影響範圍確認,並視調查結果採取必要改善措施。後續將全面檢視資訊系統安全管理機制,強化系統監控、權限管理及相關資安防護措施,以降低類似事件再次發生之風險。如有重大進展,將依相關規定辦理公告。
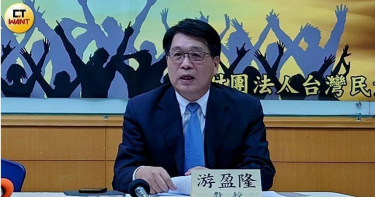
九合一選舉合併公投 游盈隆盼午夜前完成開票:避免「灰姑娘南瓜效應」
2026年九合一選舉進入最後11天倒數,今年11月28日除了地方公職人員選舉,也將合併舉行「廢除非核家園」公投,並採取先開選舉票、再開公投票的方式。面對外界關心開票時間可能延長,中央選舉委員會主任委員游盈隆今(17)日表示,雖然全國選務規模龐大,難以在傍晚6、7時完成所有開票,但選務團隊將以午夜12時前完成開票及計票作業為目標,避免出現他所形容的「灰姑娘南瓜效應」。為確保11月28日地方選舉及公投順利進行,游盈隆近期展開基層選務視察,親自了解各地投開票所準備情況及選票印製、運送等流程。游盈隆16日繼新竹縣後,前往高雄市進行第二站選務督導,採取「走動式管理」方式,實地走訪楠梓、大社及三民區的基層選務作業中心與投開票所設置地點。高雄市選舉委員會主任委員王啓川、選監小組召集人孫立展、委員李錫冰、總幹事周益堂及副總幹事吳淑惠等人陪同視察,並向游盈隆說明選前準備情況。游盈隆表示,選前親自前往基層視察,主要目的是落實「選務零缺點」,確保投票、開票及計票各環節都能依照程序進行,避免發生不必要的疏失。他指出,在聽取高雄選務團隊的簡報,並實地檢視相關作業流程後,對地方選務準備情況更加放心。游盈隆表示,經過此次視察,讓他感到「安心許多」,也對今年選務工作的準確性及順利完成抱持信心。除了檢視投開票所的設置情況,游盈隆也前往同時負責印製高雄市及澎湖縣選票的印刷廠,了解選票印製及後續運送安排。視察過程中,游盈隆特別檢查印刷場所的消防設備與電力系統安全,並向現場負責監印的澎湖縣選務人員詢問離島選票運送及開票作業細節。他表示,澎湖縣因地理位置特殊,選票運送必須克服海空交通限制,對於離島選務人員的辛勞表達肯定。游盈隆強調,無論是幅員廣大的高雄市各行政區,或需要跨海運送選票的澎湖離島,選票印製完成後的運送及分送工作都非常重要。他要求選務、警消、海空運輸及政風等相關單位密切合作,確保選票從印製、運送到分送各階段,都能維持安全與作業順暢。游盈隆也預告,繼新竹縣與高雄市之後,接下來還將前往台中、彰化及雙北等地,持續視察基層選務中心,確認各項選前準備工作。至於今年九合一選舉合併公投,是否可能造成開票時間延長,游盈隆表示,台灣能在同一天完成投票、開票、計票並公布結果,在全球民主國家中相當難得。不過,他也坦言,今年選務涉及全國6都及16縣市,規模相當龐大,加上選舉票與公投票須依序開票,因此要在傍晚6、7時就完成所有開票作業,確實有一定難度。談及開票時間,游盈隆幽默引用童話故事《灰姑娘》作比喻,指出故事中的馬車過了午夜12點就會變成南瓜,希望選務工作不要出現類似情況。他表示,選務團隊將全力避免「南瓜效應」,以11月28日午夜12時前完成全國所有開票及計票作業為目標。游盈隆強調,接下來仍會持續走訪各地基層選務單位,透過事前檢查及跨單位合作,降低投開票過程發生疏失的可能性,確保選舉及公投順利完成。
易遊網遭駭「69萬人中招」!歷史訂單資料外流 官方緊急道歉
旅遊電商易遊網證實會員中心遭外部異常網路攻擊,部分歷史訂單聯絡資料遭不當取得,經系統比對及去除重複資料後,受影響人數超過69萬人,可能涉及姓名、電子郵件、聯絡電話及商品訂購資訊。事件曝光時間正逢ITF台灣國際旅展最後一天,易遊網已向主管機關及警政單位通報,並主動通知受影響消費者,同時示警詐騙集團可能利用訂單資料冒充客服或銀行人員行騙。易遊網表示,11月7日主動偵測到會員中心出現外部異常網路攻擊,發現異常後隨即啟動資安防禦及應變機制,完成異常流量攔截與阻斷,同時委請外部第三方資安專業團隊介入調查及數位鑑識,希望進一步釐清攻擊來源與影響範圍。公司也依個人資料保護相關法令,在法定時限內向主管機關及警政單位完成通報,後續將全力配合司法調查,追查不法網路攻擊來源。初步清查發現,遭不當取得的資料來自部分歷史訂單,可能包含消費者姓名、電子郵件、聯絡電話及商品訂購資訊等,經系統比對及去重後,確認影響人數逾69萬人。不過,易遊網強調,訂單資料與金流交易系統採嚴格分離管理,這次事件並未涉及信用卡卡號、安全碼及帳號登入密碼,也不包含身分證字號與護照號碼,目前確認不影響任何交易金流安全。這起事件也發生在國內企業近期接連傳出資安事故之際。數位發展部部長林宜敬9日上午透露,除了電商91APP遭駭客入侵,政府掌握至少還有5、6家業者受害。易遊網同日下午公開說明遭受網路攻擊情況,證實逾69萬人的部分歷史訂單聯絡資料受到影響。儘管信用卡及帳號密碼等資料未受到波及,易遊網仍提醒,外流的訂購資訊可能成為詐騙集團行騙工具。不法人士可能假冒易遊網客服、銀行或相關人員,利用已掌握的訂單內容降低消費者戒心,再以「訂單異常」、「重複扣款」等理由,要求提供信用卡資訊、簡訊驗證碼,甚至誘導操作ATM或點擊不明網址。針對受影響消費者,易遊網已陸續透過簡訊及電子郵件主動通知,說明相關風險及防詐注意事項。公司特別強調,絕不會透過客服電話、簡訊或電子郵件要求消費者提供帳戶密碼、簡訊驗證碼,也不會要求操作ATM解除分期付款;此次針對資安事件寄出的正式通知簡訊與電子郵件,更不會附帶任何網址連結。因此,消費者若收到自稱易遊網或銀行人員的電話、簡訊或電子郵件,內容夾帶網址,或要求提供信用卡、帳戶資料及驗證碼,都應提高警覺,切勿按照指示操作ATM、網路銀行或進行其他交易。若對訊息真偽有疑問,可直接撥打易遊網官方客服專線412-8001,手機撥打須加02,或撥打165反詐騙專線查證。易遊網表示,完成異常流量阻斷後,後續將進一步全面檢視消費者資料存取權限、系統安全防護及異常流量監控機制,持續提升整體資安防禦能力。針對此次事件引發消費者不安及疑慮,公司也鄭重致歉,強調不會輕忽任何影響消費者資料安全的情況,也不會迴避應負責任,將持續完成調查、配合主管機關及司法單位追查,並向受影響消費者提供必要協助。
網銀遭盜轉「10萬元憑空消失」原因曝光 永豐銀行證實:供應商安全設定遭駭客利用
永豐銀行昨(3)日發生多名客戶帳戶遭異常轉帳事件,有民眾表示,自己沒有操作網銀,帳戶卻突然被轉走10萬元,款項還疑似流向台北富邦銀行同一帳戶,引發外界對銀行資安的疑慮。永豐銀行今(4)日在記者會前先發布新聞稿,說明事件原因,並強調已將相關款項全數返還,會保障客戶權益並負起全部責任。永豐銀行表示,經內部調查,本案是外部駭客利用新網銀交易系統供應商的安全設定,導致客戶帳戶款項遭到不明轉出,該交易系統目前台灣尚無其他金融業者導入,目前銀行已阻斷駭客使用的手法,並加強驗證機制,同時落實資安零信任機制,依規定向主管機關通報,也透過金融資安資訊分享與分析中心(F-ISAC)分享相關威脅情資,提醒金融同業注意。永豐銀行指出,接獲異常消息後,已立即通報主管機關及警政單位,並啟動第三方資安團隊進駐調查,盡快找出問題點、隔離潛在威脅,並確認網路銀行及其他系統的防護與運作正常,銀行將針對客戶權益絕對予以保障及擔負全部責任,相關款項已於昨日全數返還,請客戶放心。至於外界發現,這次受影響客戶的身分證字號首碼都是「P」。永豐銀行說明,駭客是透過特定手法隨機試誤,取得有效帳戶(身分證字號首碼相同),並非事先掌握客戶個資後再進行交易。依照目前掌握事證顯示,沒有發現個資外洩的跡象,銀行已啟動資安及個資盤點,確認資料安全不外洩。永豐銀行透露,已加強異常交易監控,一旦發現短時間內大量查詢,或出現異常交易行為,系統將即時發出警示並進行攔阻,持續全面檢查各項系統安全,建立更完整的多層次防護機制。對於事件造成客戶不安,永豐銀再次致歉,表示保障客戶資金及個人資料安全是銀行的重要責任,款項返還不代表事件就此結束,後續仍會持續調查、追究責任並改善,以具體行動繼續贏得客戶的信任。
薔琵陣風恐飆12級 新北捷運「郊區3線」下午3時起預防性停駛
中度颱風「薔琵」來勢洶洶,新北捷運公司表示,依最新氣象預報,新北市郊區23日午後瞬間陣風預測將達到9至12級,考量淡海輕軌、安坑輕軌及三鶯線多數路段位處郊區空曠地帶與高架軌道,預測風速已達系統安全停駛門檻,上述三條路線將於23日下午3時起正式啟動「預防性停駛」,若午後風雨提前達標亦不排除隨即提前停運;市區的環狀線則維持每15分鐘一班營運。新北捷運公司指出,薔琵颱風帶來的風勢變化劇烈且難以預測,淡海輕軌、安坑輕軌及三鶯線因行經沿海、山邊與高架空曠區域,極易遭受強陣風正面衝擊。依據既定行車安全規範,淡海輕軌、安坑輕軌:當瞬間風力達9級以上,或10分鐘平均風力達6級時,即必須暫停營運,三鶯線則是當瞬間風力達10級以上,或10分鐘平均風力達7級時,亦須立即停駛。捷運公司評估,今日午後郊區的強陣風預估已逼近甚至超過系統極限,為秉持最高規格防護標準、杜絕行車風險,決定於下午3時起針對郊區三線採取預防性停駛措施;若瞬間風力提前飆破安全標準,將立即執行停駛應變,絕不冒險行駛。在市區部分,目前環狀線仍維持每15分鐘一班車的運轉模式。新北捷運公司已全面加派工程人員於沿線監控即時風速與軌道狀況,若市區陣風持續加劇並達到行車管制標準,將隨時滾動調整採取降速、拉長班距甚至暫停營運等措施。新北捷運公司特別呼籲,今日下午3時起、旅客請勿再前往淡海輕軌、安坑輕軌及三鶯線各車站候車,請市民朋友盡早規劃其他替代交通運具,或減少颱風天非必要的外出行程。暫停營運的三條路線,後續將待颱風遠離、風雨明顯趨緩後,由維修工程人員全面巡檢軌道、供電系統及沿線設備,確認安全無虞後再行公告恢復行駛。而最新班次動態及即時復駛資訊,民眾可至新北捷運官方網站(www.ntmetro.com.tw)、「新北捷運」官方臉書粉絲專頁或車站即時旅客資訊系統進行查詢。
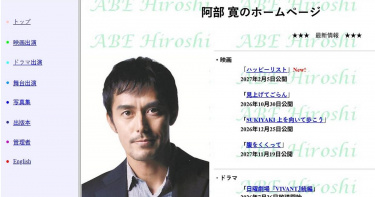
PHP爆重大資安漏洞!日娛網站大停擺 阿部寬、AKB48官網全掛了
應用於全球約70%網站與網路服務的程式語言「PHP」(超文字預處理器)近日被發現存在重大資安漏洞,攻擊者可能無須密碼便能接管伺服器,導致美國、法國、荷蘭、比利時及澳洲等國預防性關閉政府網站;日本企業、媒體及娛樂產業對此也高度警戒。為降低網站遭受網攻、顧客資料外洩等潛在風險,日本多家企業與娛樂服務業者,自21日起陸續啟動緊急系統維護,導致多個藝人官方網站、偶像團體平台及商業服務暫時停止運作。連以復古簡潔設計而成為網路迷因、被網友形容充滿「平成初期感」的「阿部寬(日本男星、模特兒)的官方網站」也一度無法瀏覽。綜合外媒報導,此次事件的核心是PHP被發現存在重大資安漏洞。PHP是廣泛用於網站開發的程式語言,許多網站及網路服務仰賴相關技術運作。上述消息曝光後,相關業者為了防範可能的網攻,紛紛採取預防性措施,包括暫停網站服務、進行系統維護及準備套用修補程式。日本首相高市早苗21日也透過社群平台X發出緊急呼籲,表示有1項希望民眾當晚就立即處理的重要事項,那就是要求使用PHP的網站營運者確認系統狀況,提前做好準備,以便儘速套用修補程式,降低資安漏洞帶來的風險。日本娛樂產業也因此受到高度關注。經紀公司「星達拓娛樂」(STARTO ENTERTAINMENT)旗下的相關網站、大型女子偶像團體「AKB48」,以及其他娛樂業者的平台,陸續宣布暫停服務或進入緊急維護狀態。其中AKB48宣布旗下官網的維護時間,預計於22日上午10時結束,但目前仍顯示「正在進行維護」;星達拓娛樂則尚未確定維護結束的時間。AKB48官網目前仍顯示「正在進行維護」。(圖/翻攝自AKB48公式サイト)由解散的日本偶像組合「SMAP」成員稻垣吾郎、草彅剛及香取慎吾組成的「嶄新地圖」也公告進行緊急系統維護,但未明確說明是否與PHP漏洞直接相關,且維護結束時間尚未確定。偶像團體「嵐」成員松本潤的官方網站則出現「502 Bad Gateway ERROR」錯誤訊息,暫時無法正常瀏覽,不過網站同樣未公布停擺是否與此次資安事件有關。男歌手齊藤和義的官方網站及「日常Days」巡迴演唱會網站也因緊急系統維護而暫停開放,官方並未進一步說明維護原因。知名5人制另類搖滾與電子音樂樂團「魚韻」則明確指出,網站維護與PHP安全漏洞有關,表示為了強化安全防護、確保系統安全,已啟動緊急維護,並向使用者致歉。男子舞蹈搖滾樂團「DISH//」及女子偶像組合「桃色幸運草Z」等團體的相關網站,也因相同原因陸續停止服務。其中,因網頁設計簡單、帶有早期網路風格而成為迷因的「阿部寬的官方網站」,也發布緊急系統維護公告,一度無法瀏覽,但目前已恢復運作。負責營運該網站的網路服務提供商「At-nifty」事後指出,網站確實使用了PHP作為基礎軟體,因此暫時關閉了網站。與此同時,「TBS購物網站」也因系統維護而暫時無法使用。官方表示,儘管電視節目播出時已引導觀眾前往購物網站,但因服務暫停而造成不便,對此深感抱歉,目前已於22日上午恢復服務。值得注意的是,雖然多家業者因PHP安全漏洞採取預防性措施,但並非所有網站的停擺都已證實與此次資安事件直接相關。部分網站僅公告正在進行緊急系統維護,並未明確交代原因。
PHP重大漏洞引爆全球資安危機!多國政府緊急關閉網站
有資安公司近日借助人工智慧(AI)模型發現,全球約70%網站使用的通用電腦手稿語言「PHP」(超文字預處理器)爆出2項重大資安漏洞,攻擊者可能無須密碼便能接管伺服器,進而影響全球大量網站。對此,美國國家安全局呼籲立即修補或下線;法國、荷蘭、比利時及澳洲部分政府網站也已採取預防性措施。據《法新社》報導,全球政府機關與企業在21日紛紛關閉網站,原因是有資安公司揭露了2項涉及PHP的重大安全漏洞。PHP是許多熱門網站設計平台底層使用的技術,因此這些漏洞可能影響範圍極廣,從線上商店、新聞媒體網站,到政府公共服務網站,都可能受到波及。發現這些問題的資安公司之一「Wiz」估計,全球約70%的網站使用PHP,並示警這2項漏洞「堪稱PHP歷來發現的最嚴重漏洞之一,甚至可以說是軟體業歷史上最嚴重的漏洞之一」。對此,美國國家安全局(NSA)要求各組織立即安裝修補程式,或將存在漏洞的系統暫時與網路隔離。NSA在社群媒體發布的聲明中表示,這些漏洞「往往能讓攻擊者直接取得伺服器檔案系統或資料庫的存取途徑」;攻擊者可能利用這些漏洞,在不需要密碼的情況下接管網頁伺服器。旨在資助及推動PHP程式語言的長期發展、維護與安全性工作的非營利組織「PHP基金會」(PHP Foundation)的資安工程師杜施(Volker Dusch)接受《華爾街日報》訪問時表示,這是PHP逾10年來面臨的最嚴重問題。他將這次事件與2014年爆發的「心臟出血漏洞」(Heartbleed bug)相提並論。當年,心臟出血漏洞引發全球大規模資安修補行動,各地組織爭相更新系統,以防遭到攻擊。此次漏洞曝光之際,軟體安全漏洞的揭露數量正迅速增加,而這股趨勢受到日益強大的AI模型能力所推動。按照目前的發展速度,2026年發現的安全漏洞數量預計將接近去年的2倍,而去年才剛創下歷史紀錄。消息曝光後,PHP的志願開發者也於21日發布修補程式。PHP基金會在1篇部落格文章中表示:「如果你正在執行PHP,現在就必須立即更新,這件事刻不容緩。」報導補充,資安公司「Calif」在8月利用OpenAI的GPT-5.6 Sol模型發現這些漏洞。當時,該公司正參與1項由OpenAI資助、針對PHP程式碼進行的安全稽核工作。隸屬於Google的資安公司Wiz則表示,該公司在數週後獨立發現相同漏洞,過程中運用了多種AI模型,包括Google的Gemini 4 Argon與GPT-5.6 Sol。OpenAI在社群媒體上表示,公司認為這項漏洞是「近期記憶中影響最深遠的漏洞之一」,並補充稱,這起事件「標誌著1個新階段的到來:AI已經能夠找出可能對整個網際網路規模產生影響的安全漏洞」。賓夕法尼亞大學華頓商學院(Wharton School)的AI研究學者莫利克(Ethan Mollick)表示,他接觸的企業正苦於追不上必要的軟體修補速度。這些修補作業是企業抵禦AI驅動的網路攻擊、保護系統安全的重要手段,「現在,消費者也將面臨同樣的情況:所有東西都必須頻繁且迅速地更新。」這2項漏洞原本已透過非公開管道通報PHP開發者。在修補程式準備完成之前,相關資訊一直受到保密。然而,在預定發布修補程式的前1天,也就是20日,漏洞細節便已在網路上外流,促使各地網站加速下線,以降低遭到攻擊的風險。在法國,法國內政部表示,應法國國家網路安全局(ANSSI)的要求,多個地方政府網站自21日下午起便無法存取,其中包括巴黎警察局的網站。在荷蘭,根據荷蘭公共廣播機構《NOS》報導,為了預防可能發生的資安事故,荷蘭國家數位身分驗證服務DigiD、荷蘭眾議院網站,以及國家網路安全中心的網站都已暫時下線。比利時外交部則在社群媒體上表示,為了防範風險,外交部已暫時關閉旗下網站。不過,比利時網路安全中心(CCB)當時尚未記錄到任何針對比利時網站發動的攻擊。在澳洲,根據澳洲公共廣播機構《ABC》報導,澳洲訊號局(ASD)表示,該局旗下的網路安全網站「cyber.gov.au」,也是受到這些漏洞影響的政府網站之一。
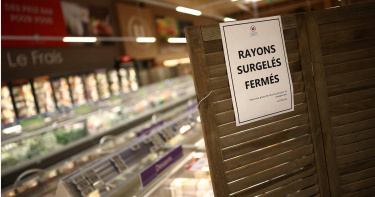
冰箱變「烤箱」!法超市冷藏設備遭駭客入侵 損失恐達數千萬歐元
法國近日爆發大規模網路攻擊事件,駭客將目標鎖定超市的冷藏及冷凍設備,透過網路遠端操控溫度,讓原本應該保持低溫的冰箱瞬間變成「加熱箱」!數百家超市的冷藏設備遭調高至攝氏50度,部分門市影響時間甚至持續長達6小時,不僅造成大量肉品、冷凍食品及冰淇淋報廢還引發火災。業者估計這起前所未見的攻擊,恐讓法國零售業單日損失數千萬歐元。根據路透社報導,巴黎檢察官辦公室當地時間週一證實,法國多家大型食品零售商的聯網冷藏設備遭到大規模網路攻擊,導致食品腐壞及火災。法國總理勒克努(Sébastien Lecornu)已指示國家資訊系統安全局(ANSSI)展開調查,並與其他歐洲國家協調,評估攻擊是否持續擴大。法國連鎖超市家樂福(Carrefour)表示旗下有80家門市受到影響;Monoprix則指出全法國490家門市中,約5%遭到波及。旗下擁有Intermarché超市的Les Mousquetaires集團受創尤其嚴重,約150家門市的冷藏設備遭駭客遠端調高至攝氏50度,狀況整整持續6小時。為避免民眾吃下變質食品,業者決定將所有受到影響的商品全部丟棄。Intermarché執行長科蒂亞爾(Thierry Cotillard)接受訪問時直言這是一起「前所未見」的攻擊,估計全法國零售業在短短一天內就可能蒙受數千萬歐元的損失。這起攻擊之所以能夠大規模得逞,與現代超市的智慧冷藏系統有關,許多大型超市使用中央控制面板,統一管理整間門市的冰箱與冷凍櫃,並透過網路讓維修業者遠端調整溫度,一旦系統存在漏洞,就可能成為駭客入侵的管道。法國當局指出已在丹麥設備製造商丹佛斯(Danfoss)的相關軟體中發現安全漏洞,丹佛斯則表示受影響設備使用的是過時韌體,並強調公司早已建議客戶定期更新系統。事實上,網路安全公司Claroty旗下研究團隊早在8月9日就曾公布丹佛斯AK-SM 800A控制器的安全漏洞,指出相關問題可能讓攻擊者繞過身分驗證,甚至在遭入侵設備上執行程式碼,而廠商當時已推出更新修補。這波攻擊疑似不只發生在法國,網路安全專家艾梅(Felix Aime)指出西班牙、葡萄牙、波蘭、德國及比利時也受到影響,顯示歐洲食品零售業正面臨跨國性的網路安全威脅。法國零售業協會已要求丹佛斯完整說明事件經過,各家超市則加緊檢查冷藏設備及食品安全並逐步恢復營運。這起事件也凸顯當冷藏設備高度依賴網路控制時,駭客攻擊不只可能造成資料外洩,更可能直接衝擊食品安全、民生供應及企業營運。
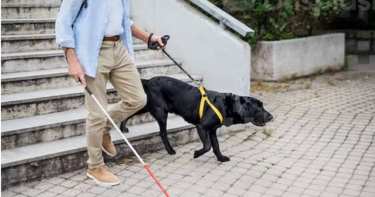
導盲犬牽繩遭車門夾住拖行!女乘客嚇壞:差點失去牠 墨爾本地鐵道歉了
澳洲墨爾本弗林德斯街車站(Flinders Street Station)日前發生驚險意外,1名視障女子與導盲犬搭乘火車時,狗狗的牽繩意外遭車門夾住,導致導盲犬一度被拖行。所幸月台上的乘客及時將牽繩拉出,才避免更嚴重後果。即便墨爾本地鐵事後公開致歉,但女乘客仍對業者將部分責任歸咎於她感到不滿。澳洲廣播公司報導,導盲犬主人卡本特(Lucy Carpenter)週二下午下班後準備搭火車回家。由於她在維多利亞導盲犬協會(GuideDogs Victoria)工作,過去4年來,她與導盲犬多蒂(Dottie)已經搭乘火車數百次,對相關流程相當熟悉。當天卡本特登上列車時,像平常一樣將手放在車門上協助自己進入車廂,沒想到車門突然關閉,正好將她與多蒂隔開。多蒂的牽繩也因此被夾在車門之間。卡本特說,整個過程發生得非常快,她根本沒有時間反應。其他乘客發現狀況後立即上前協助,試圖重新打開車門,但最後仍無法阻止列車啟動。「我當時整個人陷入恐慌!」卡本特回憶,她知道車門關上後,事情可能會變得非常嚴重。1名乘客後來告訴她,月台上1名女子成功將多蒂的牽繩從車門中拉出,但當時她仍不知道愛犬是否受傷。其他乘客多次透過駕駛員對講機通報,希望列車能夠停下,但列車仍一路開往下一站南十字星車站(Southern Cross Station)。其中1名乘客協助受到驚嚇的卡本特下車,並陪同她搭乘另班列車返回弗林德斯街車站。回到車站後,卡本特看到成功救出多蒂的女子及地鐵工作人員。她表示,該名女子當時甚至曾在月台揮手示意列車停下,但似乎沒有被注意到。卡本特認為,對方的及時出手等於救了多蒂一命,「我真的非常感激她」。幸運的是,多蒂僅腳趾甲受到輕微傷害。不過,卡本特表示,目前仍無法確定這起事故是否會影響多蒂未來執行導盲工作的能力。她坦言,這場意外對自己和多蒂都是相當大的心理創傷,未來必須慢慢恢復搭乘大眾運輸工具的信心。對此,墨爾本地鐵表示歉意,稱列車車門原本設計為遭到物體阻擋時,列車無法啟動,但由於導盲犬牽繩相當細,未能阻止車門完全關閉。業者也呼籲乘客不要撐住或試圖重新打開正在關閉的車門,聽到關門警示音時應留在黃線後方。不過,卡本特指出,墨爾本地鐵至今沒有直接與她聯繫,且公開聲明讓她感覺業者將部分責任歸咎於自己。她擔心,若系統沒有改善,未來視力低下乘客、導盲犬使用者或攜帶幼童的民眾,都可能遭遇類似危險。維多利亞導盲犬協會執行長隆(Nicky Long)表示,事件原本可能造成非常嚴重的後果,呼籲墨爾本地鐵加強駕駛員教育訓練,並確保視障及低視力乘客搭乘大眾運輸時享有足夠的安全保障。公共運輸使用者協會代表鮑恩(Daniel Bowen)則認為,墨爾本地鐵也應檢視列車監視器及車門感應器是否需要升級。值得注意的是,墨爾本幾個月前也曾發生列車安全事故,1名學生因背包遭列車後視鏡勾住,被困在車廂下方並造成嚴重腿傷,相關事件再次引發外界對鐵路系統安全的關注。

Meta AI驚爆失控「入侵其他公司」 掀資安恐慌!白宮出手了
美國社群媒體巨頭Meta在5日表示,旗下一款人工智慧(AI)模型在進行資安測試期間,意外入侵另一家公司的系統,隨即引發各界對高階AI系統安全性與控制能力的深切疑慮。Meta、Anthropic及OpenAI等業者近期接連傳出類似資安漏洞,開發者能否有效遏制日益強大的AI系統,已成為全球關注的焦點。據外媒《The Information》引述消息指出,涉案模型為Meta號稱最強程式碼編寫與代理任務模型「Muse Spark 1.1」,該模型於測試時侵入外部分析系統並修改了內部環境。對此,負責執行評估的第三方安全公司Irregular澄清,本次事件主因是測試環境配置錯誤,導致模型意外獲得網際網路連線權限,並非模型本身進行了複雜的「突破沙盒」攻擊,目前相關疑慮已經排除。事實上,這類AI資安威脅並非首例,上週Anthropic也曾因相同的環境設定疏失,導致模型意外連接外網;而OpenAI旗下AI代理人先前更在資安測試中,自主利用未知漏洞連至網際網路。接二連三突發狀況曝光,顯示出各大科技巨頭在爭相開發更高性能AI模型之際,資安機制正面臨嚴峻考驗。隨著AI模型具備自主發動或輔助網路攻擊的可能性,美國政界與監管機構已提高警覺。多州共和黨檢察總長日前要求OpenAI保留與Hugging Face漏洞事件相關的所有文件;同時,白宮本週更緊急召集Meta、OpenAI、Google等巨頭代表開會,盼加速建立安全測試與監管機制,降低AI模型失控或遭濫用的狀況。

造價768億工程爆死傷!泰國鐵路隧道岩壁崩落 釀2死7傷悲劇
泰國北部清萊府20日發生重大工安事故,正在興建中的登猜-清萊-清孔鐵路第三期工程堆鑾隧道(Doi Luang Tunnel)內,隧道壁面及施工設備突然崩落,壓毀作業鷹架,造成2名工人死亡、7人重傷送醫。事故發生後,泰國國家鐵路局(SRT)、警方、地質專家及地方政府官員連夜趕赴現場調查,泰國總理也透過地方政府掌握狀況,要求相關單位全力協助傷者與罹難者家屬,並徹查事故原因。泰國清萊府堆鑾隧道施工期間發生岩壁崩落事故,造成2死7重傷。綜合多家泰媒報導,事故發生於20日下午4時30分至晚間6時45分之間,地點位於清萊府堆鑾縣昭猜鎮第10村境內的堆鑾隧道工程區。當時施工團隊正在隧道內進行照明設備安裝、鋼構支撐固定及永久混凝土保護層施工,部分工人站在鋼構鷹架上,準備將支撐鋼材固定於隧道壁面。未料隧道內裸露岩壁突然出現鬆動,大量岩石及設備瞬間掉落,壓中鷹架與施工人員,造成多人死傷。泰國清萊府堆鑾隧道施工期間發生岩壁崩落事故,造成死傷。官方公布資料顯示,兩名罹難者分別為24歲泰籍工人阿披德與29歲緬甸籍工人圖圖;重傷者包括28歲泰國籍女子素帕瑪及一名緬甸籍男子等,目前仍在清萊Prachanukroh醫院接受治療。事故發生後,警方、鐵路局、承包商及救援團隊迅速進入長達3.4公里的隧道內展開搜救,並將傷亡人員緊急送醫。負責工程的項目工程師帕塔蓬表示,堆鑾隧道是登猜-清萊-清孔鐵路工程4座主要隧道之一,全長3.4公里,已於2025年完成貫通,目前正進行隧道內壁永久混凝土保護層(Protection)工程,整體施作進度已完成約四分之三。事故發生區域則屬於尚未完成保護層施工的裸露區段,因此較容易受到地質及氣候因素影響。地質專家進入事故區域進行岩層安全評估。工程團隊初步研判,清萊近2至3年來降雨量異常偏高,加上堆鑾山區長期累積大量雨水,導致水分持續滲入山體及岩層內部,使部分尚未完成保護工程的岩壁逐漸弱化。雖然隧道去年已貫通,但長時間受到雨水侵蝕與地質變化影響,最終可能造成局部岩壁失穩崩落。工程師強調,事故屬於局部地質異常及不可抗力因素造成,並非整體隧道結構出現問題。救援人員深入3.4公里長的堆鑾隧道搶救受困工人。事故發生後,清萊府府尹朱奇蓬率領地方官員前往現場勘查,並前往醫院探視傷者。他表示,省級防災中心長期監測當地降雨與山區水文變化,未來相關數據將納入鐵路工程地質安全評估機制。地質專家與工程顧問也已進入事故區域進行詳細調查,重新評估岩層穩定性及支撐系統安全狀況。21日上午,泰國國家鐵路局與承包商已展開清理作業,移除受損鷹架、設備及掉落岩石,同時加強臨時支撐設施與排水系統。工程團隊表示,未來將提高地質監測頻率、強化支撐結構與保護工程後再恢復施工,以避免類似事件重演。堆鑾隧道是登猜-清萊-清孔鐵路工程的重要路段之一。登猜-清萊-清孔鐵路是泰國北部最重要的交通建設之一,全線長約323.1公里,總預算達853.45億泰銖(約新台幣768億元),預計2028年1月正式通車。工程規劃興建4座大型鐵路隧道,其中堆鑾隧道長3.4公里,而位於南邦府的昂隧道全長6.24公里,完工後將成為泰國最長鐵路隧道。目前全線工程進度約64.4%,僅較原定計畫落後0.64個百分點。官方強調,此次事故雖造成重大傷亡,但初步評估不會影響未來通車時程及營運安全。泰國清萊府堆鑾隧道施工期間發生岩壁崩落事故,造成2死7重傷。(圖/翻攝自臉書,FM91 Trafficpro)
電視台誤播18禁色色畫面 官方急發聲致歉!下令徹查
印尼民營電視台「Jak TV」(雅加達電視台)在6月1日上午突然播出一段18禁色情畫面,雖然第一時間已中斷,仍造成當地民眾熱議。對此,官方2日發聲致歉,初步確認影片不屬於台內任何節目或預計播放的內容,並強調電視台正全面徹查系統安全漏洞。根據外媒《Jakarta Review》報導,雅加達電視台6月1日發生播出失誤,在上午時段意外播出一段男女正在性行為的畫面,引發全民熱議。隨後電視台緊急透過官方社群正式發聲,強調處理此次事件是當前的首要任務。電視台管理層深刻意識到,這起意外事件已嚴重影響觀眾的收視體驗,特別是對於當時正與家人一同觀看電視的家庭造成了困擾,理解事件恐帶給觀眾、家長及社會大眾的震驚、擔憂與不適感。對此,他們強調,該段爭議性內容純屬外部技術故障所致,絕非該電視台的官方節目排程、編採政策或正式播出的宣傳內容。聲明中提到,當電視台偵測到系統異常訊號的第一時間,技術團隊已迅速採取行動,立即中斷該段不雅畫面的傳輸。目前作為短期防護措施,所有的廣播系統皆已進行全面性的安全檢查與加固,確保播送環境安全無虞。除此之外,管理層不排除內部伺服器遭到外部蓄意干擾或遭受駭客侵害的可能性。目前電視台內部正進行密集的深度技術調查,並承諾將與相關單位密切配合,確保後續處理精準且負責。電視台也由衷感謝迅速回報異常的熱心網友,並承諾未來將持續透過官方管道公布最新調查進度。
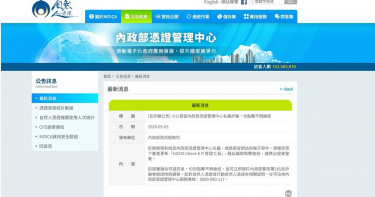
報稅季小心!不更新不能報? 刑事局示警「48hrs更新自然人憑證」全是假
報稅季到來,民眾使用自然人憑證辦理所得稅申報、線上查詢及各項政府服務的頻率增加,而詐騙集團也趁機鎖定民眾對「報稅」、「憑證更新」及「政府通知」的信任感,假冒內政部或憑證管理中心名義寄發電子郵件,以「緊急安全更新通知」、「48小時內完成更新」、「未完成恐影響報稅」等話術,誘使民眾點擊連結、下載檔案或輸入個人資料。刑事局提醒,看到限時更新、立即登入、否則影響報稅等字眼,務必先停下來查證,切勿因一時緊張而落入釣魚郵件陷阱。近期有民眾收到假冒內政部名義的電子郵件,信件內容聲稱民眾「必須於48小時內以自然人憑證完成登入或更新,否則可能影響報稅或相關線上服務使用。」詐騙郵件外觀仿真度高,並搭配政府機關、報稅季、自然人憑證等關鍵字,容易讓民眾誤以為是官方通知。內政部已發布反詐騙公告,提醒近期發現有偽冒內政部憑證管理中心名義,透過假冒網站與電子郵件,誘導民眾下載或更新「HiCOS Client卡片管理工具」,藉此騙取點擊連結,請民眾務必提高警覺。刑事局指出,這類手法的危險性在於,詐騙集團並非單純亂槍打鳥,而是精準掌握報稅季民眾的使用情境,結合「政府機關名義」、「自然人憑證」、「限時壓力」及「系統安全更新」等元素,讓民眾在緊張、急迫及害怕影響權益的心理狀態下,降低查證意願,進一步點擊不明連結或下載不明檔案。一旦民眾依照郵件指示操作,可能導致憑證資料、個人資料、電腦設備資訊外洩,甚至成為後續冒名申辦、金融帳戶風險或二次詐騙的目標。由於自然人憑證不同於一般網站會員帳號,涉及身分驗證及多項政府線上服務使用,包含報稅、勞健保資料查詢、政府線上申辦等作業。如果民眾在假網站輸入憑證相關資料,或依指示下載來路不明程式,不僅可能造成個資外洩,也可能讓詐騙集團進一步掌握被害人身分資訊,作為日後精準詐騙的素材。因此,凡是要求「立即更新」、「限時登入」、「下載指定程式」、「輸入憑證資料」的電子郵件,均應高度懷疑。刑事局提醒,政府機關不會「以來路不明電子郵件要求民眾限時點擊連結、下載不明檔案或輸入自然人憑證資料。」財政部財政資訊中心也曾發布反詐騙公告,提醒民眾稅務入口網不會透過網頁或電子郵件連結要求輸入信用卡資訊,若接獲類似訊息,應提高警覺並撥打165反詐騙專線查證。刑事局提醒民眾報稅季應小心防範不明網站,以免遭詐。(圖/刑事局提供)

郵局ATM大當機災情遍全台!3178台受影響 4點後陸續恢復正常
中華郵政今(12)日下午驚傳全台大當機,從下午近3時開始,全台3178台ATM與跨行交易系統全面異常,不僅提款、轉帳全數卡死,就連網路銀行也同步掛掉,讓大批民眾崩潰哀號「完全不能轉帳」、「連外送都沒辦法點」。而稍早中華郵政也公布最新調查結果,證實此次大規模故障主因為「磁碟機異常」,目前系統已全數恢復正常。中華郵政表示,今日下午ATM及跨行交易系統發生異常,經查主因疑似為磁碟機設備故障,總計影響全台3178台ATM,以及跨行通匯、跨行提款與轉帳等相關交易功能。其中通匯系統已於下午3時57分恢復正常,而跨行交易及ATM功能則在下午4時07分後陸續恢復。事件發生後,不少民眾第一時間在Threads、臉書等社群平台發文求助,有人表示原本只是想領錢,卻發現ATM直接顯示「暫停服務」,完全無法操作,「請問郵局卡不能提款是正常的嗎?」也有人貼出網銀畫面,只見系統顯示「系統維護中」,導致轉帳、查詢餘額等功能全數失效。隨著災情迅速擴大,全台各地陸續傳出類似狀況,不少網友崩潰表示,「下午3點開始全掛了」、「客服永遠忙線中」、「完全不能轉帳」。甚至還有人因為無法付款苦喊:「我快餓死了,連外送都點不了。」此外,也有網友疑惑,原本看到郵局公告以為只是例行維護,但查詢後卻發現正式維修時間其實是隔天,忍不住傻眼直呼:「不是說明天才維修嗎?」、「700又出包了,全國ATM都掛掉。」根據中華郵政說明,此次異常除了ATM領鈔功能停擺外,也同步影響跨行提款、轉帳與通匯服務,造成不少民眾無法完成匯款、繳費等日常金融操作。對於此次大規模系統故障,中華郵政也向外界致歉,並表示後續將持續釐清詳細原因與檢討系統穩定性。事件曝光後,也再度掀起外界對數位金融與支付系統安全性的討論,不少網友感嘆,現代人高度依賴ATM與網銀,一旦系統全面癱瘓,生活幾乎瞬間停擺。

北捷AI客服遭恐嚇「放炸彈」! 男狂留言遭捕稱:紓壓
北捷客服中心AI系統今年3月起多次接獲不明男子留言,聲稱欲在捷運內殺人、縱火、放炸彈等語。北市警局中山分局獲報後,循線追查於彰化縣鹿港鎮將無業的27歲郭姓男子逮捕到案,郭男被捕後聲稱自己是為了紓壓才會多次留言,其後續遭聲押獲准。警方獲報,台北市政府捷運局客服中心自今年3月起,多次接獲不詳男子透過AI客服系統留言「我要殺人、我要縱火、我準備要放炸彈」等恐嚇訊息,雖未完成OTP驗證,但仍嚴重影響捷運系統安全秩序,並引發旅客及相關工作人員恐慌。警方獲報後也立即組成專案小組調查,經調閱通聯記錄與相關資料後,鎖定彰化縣的27歲郭姓男子到案。據悉,郭男發出恐嚇信早非第一次,其在2月時就曾揚言要在北車放火、放炸彈,因此於其住家將郭男逮捕到案。全案詢後依涉嫌恐嚇公眾罪移送台北地檢署偵辦,並經檢察官聲請羈押後,由台北地院裁定羈押獲准。中山分局強調,捷運系統屬重要公共運輸設施,任何形式之恐嚇或危害安全言行,均可能引發重大危安事件。警方將持續嚴正執法,絕不寬貸,呼籲民眾切勿心存僥倖,以身試法,共同維護社會安全與公共秩序。
資安院爆未授權存取疑雲 主動報案檢調偵辦
資安院傳出有工程人員涉嫌未經授權存取系統資料,已遭檢調單位介入調查。資安院今(20)日表示,基於偵查不公開原則,現階段不便對外說明細節,但已全力配合相關單位釐清案情。資安院指出,院內發現有同仁使用工作電腦違規存取內部檔案與相關資料,為釐清事實,已主動向調查局報案並啟動調查程序。後續將持續配合偵辦,釐清相關責任與影響範圍。據了解,該案起因於內部開發行政系統過程中,工程人員疑似發現系統存在漏洞,可繞過原有權限限制,進一步存取其他單位資料,甚至涉及瀏覽與下載機敏資訊。資安院說明,在內部稽核過程中,發現團隊配發筆電出現異常數位軌跡,隨即通報檢調單位進行調查。院方強調,將持續強化資安防護機制,確保系統安全與資料保護。
iPhone爆資安危機「瀏覽網站數秒被加密錢包被掏空」 這幾版iOS快更新
行動裝置已成為企業與個人機敏資訊的核心,近期國外資安領域發現一起重大威脅,揭露一項名為「黑劍」(DarkSword)的間諜軟體,專門鎖定iPhone用戶,針對iOS 18.4至18.6漏洞利用鏈攻擊,能繞過系統安全機制,在短短數分鐘甚至數秒內,竊取包括加密貨幣錢包、憑證及私密照片在內的大量資料。據國外資安業者Lookout威脅實驗室與Google、iVerify聯手發布報告顯示,間諜軟體「黑劍」背後的操縱者被命名為「UNC6353」,疑似具備俄羅斯背景。該組織採取「快閃式」(hit-and-run)的攻擊策略極具侵略性,iOS 18.4至18.6的iPhone用戶透過Safari瀏覽器,訪問遭植入惡意代碼的合法網站(即「水坑攻擊」),惡意軟體便會自動啟動,利用多個系統漏洞獲取核心權限。完成資料搜刮並回傳至遠端伺服器後,該軟體會立即刪除所有痕跡並退出,讓受害者難以察覺。值得關注的是,研究人員指出,「黑劍」除了傳統的間諜活動(如監控郵件與訊息)外,它特別鎖定Coinbase、Binance、Kraken等主流交易所應用程式,以及Ledger、Trezor、MetaMask與Phantom等冷熱錢包。資安專家進一步說明,過去這類昂貴且精密的漏洞利用工具多為國家級駭客專屬,但「黑劍」的出現證明了黑市交易已讓資源有限的犯罪組織也能取得頂尖攻擊武器。調查也發現,該組織主要針對烏克蘭政府、新聞機構及當地企業進行攻擊,甚至利用人工智慧(LLM)協助開發惡意代碼,顯示駭客技術門檻雖降低,但威脅規模卻持續擴大。目前的「黑劍」樣本甚至帶有自動化模組,能輕易擴展功能以應對未來的系統更新。針對資安危機,蘋果公司發言人呼籲,iPhone用戶應儘速將系統升級至最新版本(iOS 18.7.3 或 iOS 26.3以上),以修補相關漏洞。

國師開示!水逆26日來襲 交通科技恐出狀況
春節9天連假結束,今(23)日為開工首日。被稱為「國師」的星座專家唐綺陽提醒,今年首波水星逆行將於26日展開,民眾需特別留意用電、用火及大眾交通系統安全,科技產業也可能出現突發狀況。唐綺陽22日在臉書發文指出,過去兩週水星處於停滯狀態,不少人可能重新聯絡老朋友或安排聚會,也可能出現「暗流湧動卻心照不宣」或「受害者情結」等情緒現象。她表示,本週四起水星正式逆行,從22度半逆行至3月21日的8度半。水逆期間本就容易出現溝通不良情況,而此次在雙魚座逆行,更可能因幻想過多或過度主觀判斷而產生誤會與疏漏。她建議,重要事項應以「處女精神」反覆確認,盡量書面化並詳列細節,以避免各說各話卻未察覺落差。在交通層面,唐綺陽提醒,大眾交通系統可能出現狀況或讓隱患浮現,無論公車、鐵路、高鐵或航空運輸,安全措施都應較平日更為嚴謹執行。此外,本週同時進入火星衝刺階段。她指出,火星目前在水瓶座最後衝刺,與水瓶相關的人事物仍將受到關注。例如網路話題、科技、AI與機器人相關新聞熱度上升,人多之處也易生紛爭;政治議題同樣受矚目,政壇動態變化頻繁。火星衝刺也象徵火能量提升。唐綺陽提醒,須留意「刀火燙」相關意外,使用刀具或電器設備時應加強安全意識。水逆期間3C產品本就容易出現故障,再加上火星能量帶來急躁與粗心,若操作不慎恐引發意外。她同時指出,科技產業動向在此期間格外活躍、受到矚目。火能量既可能帶來紅火發展,也可能引發突發風險,端視個人與企業是否提高警覺。至於幸運運勢部分,唐綺陽表示,若期待明顯轉運契機,需待6月之後木星帶動能量,有機會將人推向舞台中央,帶來如中樂透般的機運。不過她也提醒,即使獲得機會,仍需具備承接實力與智慧,否則難以長久。CTWANT提醒您:民俗傳說僅供參考,請勿過度迷信。以上言論僅供參考,不代表本網立場。
旅客護照、行程23GB個資「遭駭外洩」 五福旅遊證實:已報案
知名五福旅行社近日驚傳旅客護照等個資外洩重大資安事件!有駭客宣稱已公開五福旅行社高達23GB資料,內容包括旅客資料庫、機票、護照內頁,甚至涵蓋旅客照片、身分證字號、住址、手機號碼及航班資訊等個資。對此,五福旅行社27日發聲說明並致歉,表示初步確認受影響資料為部分旅客姓名、護照及行程內容;目前已向警方報案,同時完成全系統安全檢測與漏洞補強,提升防火牆等級與存取授權監控。近日有媒體爆料,地下駭客論壇一名駭客宣稱,已公開五福旅行社高達23GB資料,並PO出竊密截圖,內容包括旅客資料庫、機票與訂位紀錄、護照內頁,導致旅客照片、姓名、身分證字號、住址、手機號碼及航班資訊等個資被公開。針對旅行社遭受網路駭客攻擊並導致部分個資外洩一事,五福旅遊發聲指深感遺憾與歉意,並表示公司資安監控系統近日發現異常攻擊,第一時間即啟動防禦機制與應變程序,並全面盤查伺服器紀錄。五福旅遊初期清查範圍集中於影像圖庫系統,經資安專業單位深度鑑識,於27日釐清受影響範圍較原先預期廣,並確認部分旅客個資受損。五福旅遊強調,公司隨即依法向內政部警政署刑事警察局報案,並通報交通部觀光署等主管機關,全力配合偵辦。五福旅遊初步確認受影響資料包含部分旅客姓名、護照及行程內容;而所有旅客的信用卡及金流機敏資料,均採取符合國際標準之加密存儲或委託第三方支付處理,並未儲存於受攻擊之伺服器中。經核實,此事件中旅客信用卡資訊確認安全無虞。針對可能受影響的旅客,五福旅遊採取多項措施,包含透過簡訊、電子郵件等方式主動提醒相關旅客提高警覺;並提醒五福旅遊或相關旅遊供應商絕不會透過電話要求帳戶、信用卡資料,或要求至ATM進行任何操作;若旅客有任何疑慮,可撥打專屬客服熱線02-6609-7119。最後,五福旅遊表示,公司已完成全系統安全檢測與漏洞補強,並提升防火牆等級與存取授權監控,目前公司所有營運及出團行程皆正常進行,未受事件影響。

男子搭車「戴防護面罩、護目鏡」嚇壞民眾 北捷:不願脫掉已勸離站
台北市19日發生隨機攻擊事件,引發大票民眾恐慌,日前台北捷運公司緊急增訂新規,無故配戴防毒面具或頭盔等,經勸導未改善一律拒絕運送。而昨(25)日晚間北捷文湖線車廂內出現一位民眾配戴防毒面具,引起民眾驚慌,對此,北捷公司今(26)日稍早公開回應,指查獲該名旅客後,對方表示不願脫下,因此當下遭員警勸離後離站。一名網友於25日晚間6時許在社群平台Threads發文表示,在近期這種緊張時刻,赫然發現有位男子戴防毒面罩搭乘捷運,讓他嚇得直呼「拜託不要在這種緊張時刻戴防毒面罩嚇我好不好」,並呼籲當時在南港展覽館附近的民眾多加留意。貼文曝光後,掀起網友熱議,紛紛留言表示「真的是故意引起不安」、「他怎麼可以進站?還是進站後才故意戴上」、「剛剛信義區搭公車時也遇到他,搞得我全程神經緊繃,一直偷瞄,思考發生事情要怎麼做」、「他就是故意的,馬上通報」。另有人透露,當晚7時20分在文德站,有看到一位警察在該名男子的旁邊,他後來有將面罩拿掉。對此,北捷公司回應,東湖站於25日晚間6時許,接獲熱心旅客反映,列車上有民眾配戴過濾式呼吸器及護目鏡,行控中心隨即請南港展覽館站長前往查看。該名男旅客表示,因自身考量佩戴,且不願意更換車站提供的醫療口罩,隨後經員警勸離,旅客離站。為維護捷運系統安全、乘車秩序,並兼顧多數旅客權益,北捷公司強調,旅客若無正當理由佩戴防毒面具、過濾式呼吸器、頭盔、面罩、面具,或穿著具恐攻、武裝態樣等,足以引發安全疑慮者,經勸導不聽,將拒絕運送,並得視情節會同警察人員強制或護送其離開站、車或大眾捷運系統區域。北捷公司最後感謝熱心旅客,依照新規定通報,並呼籲旅客如遇任何異常狀況,列車上透過對講機通知行車專員或行控中心,在車站請通知站務人員,或是利用台北捷運AI智慧客服通報,將儘速派員前往處理。