


詐騙郵件
」 詐騙 郵件 電子郵件 釣魚 電子
無印良品出大事!官方App遭非法存取 2726萬筆個資恐外流
日本知名生活品牌無印良品(MUJI)驚傳重大資安危機!母公司良品計畫30日證實,旗下官方應用程式「MUJI App」遭到外部非法存取,最多約2726萬筆顧客資料面臨外洩風險,甚至連已經退會的使用者也可能受到影響。事件恰逢日本年度優惠活動「MUJI週」,引發消費者擔憂,業者已緊急採取防護措施,並公開向顧客致歉。根據日本《CNET Japan》及相關報導,良品計畫發現App出現異常存取情況後,立即封鎖遭入侵的存取管道,並完成相關系統修正。公司隨後於30日發布公告,說明這次可能遭到外部取得的資料包括電子郵件地址、出生年月日及性別,影響範圍涵蓋現有與已退會的使用者。不過,2726萬筆是目前評估可能受到影響的最高資料數量,並不代表所有資訊都已確定外流。良品計畫也強調,信用卡資料、姓名、住址及電話號碼等資訊,均不在這次可能外洩的項目內,消費者無須將所有會員資料都視為已遭竊取。至於是否已有個資流入不法人士手中,官方表示,截至30日公告時,尚未發現相關資料出現在暗網(Dark Web)等管道,也沒有確認因資訊遭到惡意利用而產生的具體受害案例。儘管如此,公司仍不排除資料外流的可能性,後續將持續調查,若證實資訊已流向外部,會儘速公布結果。無印良品也透過官方社群平台發表聲明,對事件造成顧客及相關人士不安表達歉意,並承諾陸續聯繫可能受到影響的使用者。業者特別提醒,即使目前尚未發現個資遭到濫用,仍須提防歹徒利用電子郵件地址等資訊,冒用無印良品名義寄送詐騙郵件,切勿點擊不明連結或在可疑網站填寫個資及帳號密碼。值得注意的是,這起事件正好發生在日本無印良品年度「MUJI週」優惠活動期間,不少消費者近期透過App查看商品及優惠資訊。消息曝光後,網友紛紛留言表示「現在剛好是MUJI週欸」、「好可怕」,對會員資料安全感到憂心。良品計畫表示,目前「MUJI App」及無印良品網路商店均正常運作,未因事件暫停服務。未來除了依照個資保護相關法令採取必要措施,也將與開發商及相關企業合作,加強資安防護與監控機制。顧客若有疑問,可撥打日本客服專線0120-64-0772,服務時間為週一至週六上午9時30分至下午5時,週日及年末年初暫停受理。無印良品提醒會員留意冒名詐騙郵件,切勿點擊可疑連結或輸入個人資料。(圖/翻攝自X,@muji_net)
收到「停車費欠120元」郵件先別點! 遠通示警:假網站恐盜刷信用卡
收到「停車費扣款未成功通知」電子郵件,小心是詐騙陷阱!遠通電收指出,近期詐騙集團假冒官方名義寄送催繳郵件,引導民眾點擊繳費連結,再透過仿冒網站要求輸入信用卡資料及一次性驗證碼(OTP),企圖盜刷信用卡,實際上官方並不會透過電子郵件催繳停車費,呼籲民眾收到可疑通知時,切勿點擊連結。遠通電收表示,最近有詐騙郵件以「車輛停車費扣款未成功通知」為主旨,誘導民眾點擊郵件中的繳費連結,並導向假冒網站,而詐騙網站不僅仿冒遠通電收官方網站設計,還設有信用卡付款及OTP驗證程序,企圖騙取民眾信用卡資訊並進行盜刷。遠通電收提到,刑事警察局近期也發布警示,表示詐騙集團會採取「真客服電話、假繳費連結」的手法,在詐騙郵件中列出遠通電收真正的客服電話,藉此騙取民眾信任,但繳費連結實際上卻是假冒網站。遠通電收說,就有民眾在網路上分享,不管輸入什麼車號,詐騙網站都會顯示固定欠費金額,例如120元或40元,意味著該網站根本沒有實際查詢停車紀錄,只是要誘騙民眾輸入信用卡資料。遠通電收提醒,官方絕對不會透過電子郵件催繳停車費,更不會要求民眾點擊郵件內的連結,並輸入信用卡資料及OTP驗證碼。如收到類似通知,切勿點擊連結或提供個人金融資訊。遠通電收建議,為預防詐騙,民眾可申請「eTag自動儲值」或停車費扣繳相關服務,可自信用卡自動代扣,因此不會發出任何「催繳通知」或要求填寫刷卡資料。若接獲沒有顯示車號的繳費通知可直接刪除,切勿點選或操作不明網址,以避免個資外洩或權益受損另外,遠通電收表示,要是家庭成員共用同一輛車,已申辦「eTag停車扣繳」服務的車主,應主動告知家人,避免其他家人收到詐騙郵件後,誤以為車輛欠費而逕行繳款。遠通電收強調,如果民眾想確認停車費繳費狀態,可使用「遠通電收ETC」APP或「uTagGo」APP,也可直接輸入遠通電收官方網站查詢,或撥打客服專線(02)7716-1998、透過LINE客服(ID:@etag)確認。
假遠通騙很大!120元催繳信藏盜刷陷阱 他點連結被洗劫15.4萬
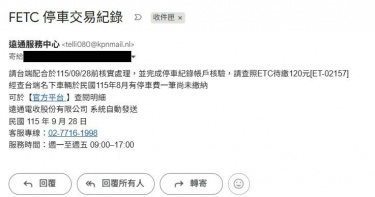
「台端名下車輛停車費120元尚未繳納……」看到這種小額欠費通知,千萬別急著點擊連結!刑事警察局今(2)日警示,詐騙集團近期大規模假冒「遠通電收」名義發送「FETC停車交易紀錄」詐騙郵件,利用小額金額與限時處理壓迫民眾,誘騙被害人輸入信用卡號與OTP驗證碼。中南部一名張姓民眾日前誤信點擊,短短9分鐘內信用卡竟被跨國連續盜刷4筆,慘賠新臺幣15萬4000元,損失高達原金額的1,200多倍!刑事局統計,自115年1月1日起至9月27日止,光是假冒繳費、ETC或停車費等相關詐騙案就多達401件,總財損高達1764萬餘元。刑事警察局分析,近期這波假郵件最具誘騙性的手法就是「真假混搭」。詐騙集團在信末刻意附上遠通電收真實的客服電話(02-7716-1998)來降低民眾戒心,但細查其寄件者地址,卻來自「@kpnmail.nl」等非官方的境外網域。信件內文更以「官方平臺」超連結為誘餌,要求民眾當日完成繳款,許多人未及查證便按下連結,掉入精心佈設的假冒網站陷阱。刑事局提醒詐團通常都會真假訊息混搭。(圖/刑事局提供)中南部一名張姓被害人今年9月底收到該封催繳信後,信以為真點擊連結,隨即在仿冒網站輸入了信用卡卡號、安全碼及手機簡訊驗證碼(OTP)。不料資料剛落入敵手,短短9分鐘內,其信用卡便接連遭到4筆不同幣別(包含新臺幣、英鎊、美元及日圓)的境外高額盜刷,折合新臺幣約15萬4000元。被害人直到收到銀行異常消費通知才驚覺受騙,緊急掛失並向警方報案。刑事局提醒,詐騙集團最終目的就是獲取民眾的信用卡資訊與簡訊驗證碼進行高額盜刷。民眾接獲任何停車費、ETC欠費或帳務異常通知時,務必牢記不明連結不要點、陌生網址不要進、信用卡資料及驗證碼不要給的防詐「三不」原則。若有繳費疑慮,應自行搜尋並開啟官方網站,或親自撥打官方客服電話查證。若已不慎輸入信用卡資訊或驗證碼,請務必第一時間聯繫發卡銀行辦理停卡,保留交易紀錄並撥打165反詐騙專線或向警察機關報案。民眾亦可加入「165防騙宣導」LINE官方帳號,隨時掌握最新防詐資訊。

金曲樂團主唱中發票1000元超嗨! 真相反轉變詐騙還遭團員補刀爆料
曾獲得金曲最佳演唱錄音專輯獎的「傻子與白痴」,主唱蔡維澤日前收到一封「電子發票中獎1000元」通知信,當下竟深信不疑,還興奮衝出房門向室友分享喜訊,沒想到最後才發現只是詐騙郵件。鼓手維均聽聞後則補刀說:「而且他到現在還是不會煮泡麵加蛋!」今年迎來成團第11年的傻子與白痴,正式宣布將在8月展開《笨笨的事情 Foolish Things》2026 Live Tour北中南巡迴演唱會。談及《笨笨的事情》的概念,蔡維澤提到曾看到Radiohead主唱 Thom Yorke在訪談中說:「如果人們停止聽傷心的歌,也許代表他們停止思考了。」這句話讓他深受觸動。他表示:「《笨笨的事情》是一種溫柔的自嘲。我們想說的不是笨有多糟,而是『笨』有時候是一種選擇、一種路徑,而不是缺陷。希望來到現場的人,都能感受到自己的笨,是被理解、被接納的。」傻子與白痴《笨笨的事情 Foolish Things》,台中場8月2日、台北場8月7日、高雄場8月9日接力開唱。門票熱賣中。
電商再爆資安風暴 PChome子公司全說了
你買了什麼,詐騙集團可能都知道?根據《民報》掌握,網家(PChome)旗下日本跨境電商比比昂爆出資安疑雲,多名會員收到假冒官方郵件,內容疑似出現真實訂單資訊,比比昂坦言,已視為疑似個資安全事件,全面展開調查,並公布防詐5步驟。收到詐騙信不稀奇,但如果連訂單資訊都疑似出現在信件中,事情就不一樣了。疑會員資料遭未授權取得 比比昂全面追查近期傳有多名比比昂會員收到假冒官方名義寄發的電子郵件,比比昂指出,部分會員回報的信件中,疑似包含真實訂單相關資訊,已將此事視為「疑似會員訂單資料遭未授權取得」事件處理,並啟動資安調查程序。為此,比比昂10日向會員發出說明信,說明事件發生原因、影響範圍以及涉及的資料類型仍在調查中。比比昂強調,在調查結果出爐前,將以已確認事實對外說明,避免發布未經證實的資訊。從比比昂公布的調查內容來看,追查範圍涵蓋系統異常存取紀錄、內部帳號權限稽核,以及所有涉及訂單資料的第三方服務與系統串接權限。技術與資安團隊也同步針對網站系統、合作廠商系統、存取紀錄及異常活動展開全面檢查,進一步釐清事件原因與影響範圍。尚未證實個資外洩 承諾48小時內公布進度此外,比比昂也持續蒐集詐騙郵件、訊息及假冒帳號相關資訊,並已向LINE通報假冒客服帳號,協助下架處理。同時完成會員帳號盤查,封鎖可疑帳號,並同步檢查第三方系統存取權限。值得注意的是,比比昂目前並未直接證實發生個資外洩,而是將事件定義為「疑似個人資料安全事件」進行調查。不過,由於會員回報的詐騙信疑似出現真實訂單資訊,也讓此次事件受到關注。比比昂強調,將於48小時內公布下一階段調查進度,後續持續更新調查結果,直到事件釐清為止。在此之前,比比昂提醒會員提高警覺,不要點擊來路不明的郵件連結,也不要依照信件指示輸入信用卡資料、帳號密碼或進行付款操作。比比昂籲提高警覺 5步驟防詐比比昂的通知信僅會由【service@bibian.co.jp】寄出,若收到非官方信箱或來源不明之信件,請提高警覺,勿點擊信中連結。比比昂絕對不會以Email要求您點擊連結重新付款、補繳款項、重新輸入信用卡號或登入帳密。收到任何與訂單相關的通知,請不要點擊信中連結,一律請自行前往官網https://www.bibian.co.jp查詢與詢問訂單狀態,並利用[我的帳戶>我的提問]連絡客服。可將可疑信件截圖,至[官方網站>我的帳戶>我的提問]通報,以協助調查。若您已點擊連結並輸入信用卡資訊,請立即聯繫發卡銀行停卡,並撥打165反詐騙專線,保留信件與操作紀錄,以利後續查證與必要協助。延伸閱讀統一跨界難1》統一新百貨「根本沒人」 專家狠批:用超商思維在經營統一跨界難2》從家樂福到電商 羅智先喊做生活大平台為何卡卡的?
一票收退稅通知「可領3萬」要求填個資 真相曝光!專家教1招辨真假
正值報稅季,近期有不少民眾收到假冒財政部名義寄發的「退稅通知」電子郵件,聲稱可領取近3萬元退稅款,並要求填寫姓名、電話、電子郵件及信用卡卡號等個資。對此,台灣事實查核中心示警,這類郵件屬典型詐騙手法,提醒民眾切勿點擊連結或提供任何金融資訊。據了解,近期流傳的詐騙郵件多以「退稅通知」為名,內容強調民眾符合退稅資格,但必須進入指定網站完成資料填寫後,才能領取退稅款項。由於信件內附有政府標誌與正式格式,容易讓人誤以為是真正官方通知。經事實查核中心向北區國稅局求證後確認,國稅局不會透過簡訊或電子郵件主動通知退稅,也不會要求民眾點擊連結、補填資料,更不可能索取信用卡號碼。若民眾符合退稅資格,退稅款將於7月下旬直接匯入報稅時所填寫的帳戶。系統雖可能發送「完成退稅作業」簡訊,但內容不會附帶任何網址。此外,事實查核中心也提醒,詐騙網站雖然看似官方頁面,但網址通常是一長串無法辨識的亂碼,與真正政府網站不同。資安專家指出,政府正式網站網址結尾一定會是「.gov.tw」,若看到可疑字母組合、仿冒網址或陌生連結,就應提高警覺。
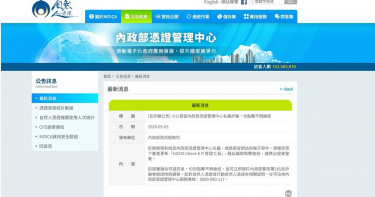
報稅季小心!不更新不能報? 刑事局示警「48hrs更新自然人憑證」全是假
報稅季到來,民眾使用自然人憑證辦理所得稅申報、線上查詢及各項政府服務的頻率增加,而詐騙集團也趁機鎖定民眾對「報稅」、「憑證更新」及「政府通知」的信任感,假冒內政部或憑證管理中心名義寄發電子郵件,以「緊急安全更新通知」、「48小時內完成更新」、「未完成恐影響報稅」等話術,誘使民眾點擊連結、下載檔案或輸入個人資料。刑事局提醒,看到限時更新、立即登入、否則影響報稅等字眼,務必先停下來查證,切勿因一時緊張而落入釣魚郵件陷阱。近期有民眾收到假冒內政部名義的電子郵件,信件內容聲稱民眾「必須於48小時內以自然人憑證完成登入或更新,否則可能影響報稅或相關線上服務使用。」詐騙郵件外觀仿真度高,並搭配政府機關、報稅季、自然人憑證等關鍵字,容易讓民眾誤以為是官方通知。內政部已發布反詐騙公告,提醒近期發現有偽冒內政部憑證管理中心名義,透過假冒網站與電子郵件,誘導民眾下載或更新「HiCOS Client卡片管理工具」,藉此騙取點擊連結,請民眾務必提高警覺。刑事局指出,這類手法的危險性在於,詐騙集團並非單純亂槍打鳥,而是精準掌握報稅季民眾的使用情境,結合「政府機關名義」、「自然人憑證」、「限時壓力」及「系統安全更新」等元素,讓民眾在緊張、急迫及害怕影響權益的心理狀態下,降低查證意願,進一步點擊不明連結或下載不明檔案。一旦民眾依照郵件指示操作,可能導致憑證資料、個人資料、電腦設備資訊外洩,甚至成為後續冒名申辦、金融帳戶風險或二次詐騙的目標。由於自然人憑證不同於一般網站會員帳號,涉及身分驗證及多項政府線上服務使用,包含報稅、勞健保資料查詢、政府線上申辦等作業。如果民眾在假網站輸入憑證相關資料,或依指示下載來路不明程式,不僅可能造成個資外洩,也可能讓詐騙集團進一步掌握被害人身分資訊,作為日後精準詐騙的素材。因此,凡是要求「立即更新」、「限時登入」、「下載指定程式」、「輸入憑證資料」的電子郵件,均應高度懷疑。刑事局提醒,政府機關不會「以來路不明電子郵件要求民眾限時點擊連結、下載不明檔案或輸入自然人憑證資料。」財政部財政資訊中心也曾發布反詐騙公告,提醒民眾稅務入口網不會透過網頁或電子郵件連結要求輸入信用卡資訊,若接獲類似訊息,應提高警覺並撥打165反詐騙專線查證。刑事局提醒民眾報稅季應小心防範不明網站,以免遭詐。(圖/刑事局提供)
最蠢詐騙!他收帳戶凍結警告信「標題5字露餡」 網驚:居然也在用AI
一名網友近日在社群平台Threads分享一封疑似詐騙郵件,原本內容試圖營造銀行帳戶即將遭凍結的緊急情境,要求收件者立即進行帳戶驗證。不過,該郵件標題中卻出現疑似AI生成提示詞的文字,讓原PO一眼識破詐騙手法,貼文曝光後迅速引發網友熱烈討論。原PO表示,自己收到一封聲稱銀行帳戶將於短時間內遭到凍結的通知信件。信件標題寫著「改為,您的帳戶將於24小時內凍結,請立即驗證」,但在標題後方竟多出「增加急迫感」五個字,他看到後忍不住在貼文中吐槽「不把提示詞刪掉嗎?」認為詐騙信件製作者疑似直接使用AI生成內容,卻忘記移除生成時的提示語。該貼文曝光後迅速吸引大量網友關注,截至目前已超過2萬人按讚,留言區也湧入不少網友嘲諷這封信件的粗糙程度。有網友笑稱,「第一次看到這麼蠢的詐騙」、「以後就是AI全自動詐騙了,且看且珍惜」、「我感受到詐騙集團的急迫感了」、「詐騙新手村」、「確實增加了急迫感,急迫看出這是一封詐騙信」。除了這類因疏失而露出破綻的詐騙郵件外,警政署也提醒,近期另一種常見詐騙手法是假冒購物網站寄送「雲端發票中獎通知」。該類信件外觀通常模仿官方通知格式,並附上看似官方的網站連結,引導民眾點擊後輸入個人資料。警政署指出,曾有民眾收到類似通知後,依指示填寫身分證字號、信用卡卡號與有效期限,並輸入手機收到的一次性驗證碼。完成操作後不久,信用卡便出現超過3萬元的海外刷卡紀錄,才發現自己已落入詐騙陷阱。警方提醒,電子發票中獎通知通常不會要求民眾提供信用卡資料,若收到相關訊息應提高警覺,避免點擊來路不明的連結或輸入個資。如懷疑遭遇詐騙,可撥打165反詐騙專線尋求協助,以降低財務損失風險。
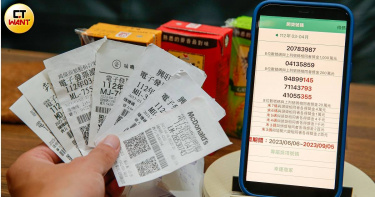
收到「Momo發票中獎」郵件空歡喜!他揭5破綻:差點被騙
詐騙手法層出不窮,近日又有假冒電商名義的中獎通知郵件引發關注。一名網友分享,自己收到一封號稱「momo雲端發票中獎」的電子郵件,內容不僅設計相當正式,還宣稱中獎金額高達新台幣4000元,讓他一度信以為真,所幸仔細檢視後發現多處疑點,才驚覺是詐騙手法。該名網友在Threads發文指出,這封郵件乍看之下相當逼真,若非在點擊信件中的連結時遭系統阻擋,很可能會誤以為真的中獎。他也坦言,當下確實動過「可能真的中獎了」的念頭,幸好及時察覺異狀,並未造成實際損失。事後,原PO整理出多項可疑之處提醒其他民眾。首先,郵件寄件者的信箱相當陌生,與官方帳號明顯不符;其次,統一發票中獎本應為兩個月一期,郵件內容卻寫成「四個月一期」,與實際制度不符。此外,他也質疑,若只是發票中獎,理應不需要要求民眾更新或填寫信用卡資料。原PO進一步指出,信件中使用「雲端發票抽獎」、「四等獎」等字眼,與現行統一發票的中獎機制並不相同,種種細節都讓人提高警覺。他也呼籲,民眾若收到類似中獎通知,務必多方查證,切勿隨意點擊不明連結或提供個人資料。貼文曝光後,引起不少網友共鳴,紛紛留言表示自己也曾收到相同或類似的郵件,差點誤信內容。也有熟悉電商的網友指出,momo官方英文名稱一向使用小寫,但詐騙郵件中卻出現大寫字樣,明顯不符,「momo看到大寫的M就絕對詐騙!momo是四個小寫,momoBOOK是小寫+大寫」、「我也收到了,只是金額變成1000元」、「其實多數詐騙信件,只要多看一眼寄件人的email,通常破綻就在那」、「我也有收到,上來查證,看到你的發文,才知道是假的」。對此,財政部也再次提醒,詐騙集團常假冒電商平台或發票中獎名義,誘騙民眾點擊連結並輸入信用卡資料。官方強調,「財政部電子發票整合服務平台」所寄發的電子郵件與官方網站網址,皆以「.gov.tw」結尾,若非政府官方網址,一律可視為詐騙,呼籲民眾務必提高警覺。
收到假監理站詐騙郵件險被騙 游淑慧:政府能不能舉國之力、全力打詐?
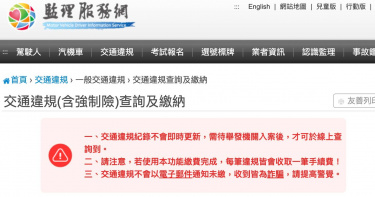
國民黨台北市議員游淑慧16日指出,自己收到詐騙郵件,以假亂真到她直接用mail下方連結去查詢自己有無罰單,打開網頁後,網頁畫面確實也跟監理服務有九成像,再次看郵件內容,通知的是違停事件,但因為自己沒有車,何來的違停?並提醒,政府網頁會有「gov」,且交通違規不會以電子郵件通知未繳,收到皆為詐騙。她今(17)日也提到,自己昨天利用數發部網路詐騙通報查詢網去通報,從昨天到今天,還在核實中。且使用後發現數發部的這一個網頁,做得非常陽春,自己就挺像詐騙網頁。游淑慧16日於臉書發文指出,以假亂真的詐騙郵件,連公務員出身的自己都難辨,要不是自己沒有車就上當了,有疑慮打165反詐專線,連結網頁不要隨便登錄個資,認清兩字「gov.tw」。游淑慧指出,剛收到這封mail,以假亂真到她直接用mail下方連結去查詢自己有無罰單,打開網頁後,網頁畫面確實也跟監理服務有九成像,再次看郵件內容,通知的是違停事件,但因為自己沒有車,何來的違停?游淑慧表示,所以自己再次確認此網址,其中mvds確實是交通部監理服務網的縮寫,但沒有政府網頁的「gov」,正版的是「https://www.mvdis.gov.tw/」,於是自己直接改用google去搜尋交通部監理服務網官網,然後登錄查詢,果然通知郵件和網頁連結都是詐騙資訊。游淑慧表示,連自己都差點被騙,所以提醒大家,或許很多人會覺得只有900元,而且違停多少會發生,所以就不疑有他,但真正的監理站網頁會提醒大家,交通違規不會以電子郵件通知未繳,收到皆為詐騙。游淑慧強調,總之收到任何要繳費的訊息記得「停、看、查」,先停一下思考一下,看清楚訊息內容,如果有網頁連結要看清楚網址,查一下google關鍵字,看有沒有類似的詐騙已經被揭露過,「唉,我那小小多詐騙的國家,政府除了提醒外,能不能舉國之力、全力打詐?」。「正在核實?還在核實?」游淑慧17日發文補充,政府部門自己的官網都被冒用了,民眾通報後,應該立即就可以確認網站的真假。結果自己昨天利用數發部網路詐騙通報查詢網去通報,從昨天到今天,還在核實中。游淑慧指出,交通部監理服務網的網頁被偽造盜用,其實5分鐘可以確定的事實。不過她懷疑有多少人知道這一個通報網站?游淑慧說,還是提供大家數發部這一個管道,遇到可疑的網頁可以去這一個網站查詢或通報。數發部網路詐騙通報查詢網( https://fraudbuster.digiat.org.tw/accessibility/index)。游淑慧表示,但坦白說,使用後發現數發部的這一個網頁,做得非常陽春,自己就挺像詐騙網頁。點進去居然都沒有任何官方介紹,而每一篇發布的警訊,都只有個位數或兩位數點閱。游淑慧質疑,「花多少錢建置?花多少錢經營?政府部門二二六六打詐,詐騙集團風風火火行騙,數發部的經費不是很多?」。
電郵申請電費退款陷阱!台電提醒:圖片連結有詐,切勿點擊
近日有不法份子假冒台電名義,發送「帳單錯誤、退款通知、立即申請退款」的電子郵件,以電費計算錯誤、可申請退款為由,誘騙民眾點選、進而騙取個資。台電提醒,這類郵件採用新型詐騙手法,將整封郵件設計成一張圖片,透過圖片中的台電網址取信民眾,一旦點擊即導向惡意詐騙網站,進而騙取民眾個人資訊,台電呼籲民眾提高警覺,以免受騙。近日有不法份子假冒台電名義,發送「帳單錯誤、退款通知、立即申請退款」的電子郵件,將整封郵件設計成一張圖片,透過圖片中的台電網址取信民眾,一旦點擊即導向惡意詐騙網站,進而騙取民眾個人資訊,台電呼籲民眾提高警覺,以免受騙。(圖片提供/台電)台電說明,溢收電費退款只能透過「轉入下期電費抵扣」或「臨櫃退款」二種方式辦理,其他以電子郵件或簡訊等方式通知用戶申請退款,即為詐騙。台電指出,台電寄出的電費相關郵件,皆不會附上任何網址,更不會要求民眾提供身分證及信用卡號等個人資訊,民眾如發現郵件內有網址,即為詐騙郵件。台電進一步指出,民眾也可從寄件者Email帳號,或是拼寫錯誤、可疑的網址看出詐騙端倪,若郵件遮擋用戶電號、沒有顯示用電地址,或是附上ZIP壓縮檔案,也同樣是詐騙釣魚郵件,請勿點選任何不明連結。台電提醒,民眾若接獲任何可疑郵件、簡訊或電話,請立即撥打台電公司24小時客服專線1911或警政署165反詐騙專線詢問,全民攜手防詐,守護荷包安全!(台電廣告)
小心iPASS MONEY假冒郵件! 她被詐騙6萬元、帳戶凍結
現今許多民眾都會使用電子支付付款,普及又具便利性,不過也可能引起麻煩。其中,LINE Pay錢包中的iPASS MONEY功能,於2026年初起將全面轉移至「一卡通 iPASS MONEY」APP。不過近期有用戶收到假冒官方的「資料更新通知」電子郵件,跟著進行操作被詐騙6萬元、帳戶遭到停用。對此,一卡通公司也發出官方公告示警,「透過簡訊、E-mail或電話,以資料更新、帳戶異常等名義,要求用戶提供驗證碼或核驗帳戶資料均為詐騙」。一卡通公司7月宣布,所有原先在LINE Pay錢包中的iPASS MONEY功能,將於2026年1月1日起全面無縫轉移至「一卡通iPASS MONEY」APP上,包含生活繳費、儲值、提領、好友轉帳、付款等。然而,就有網友在Threads上分享,自己收到一封「一卡通MONEY使用資料更新通知」,要求用戶點擊信件內假冒的網站連結確認資料。由於原PO知道iPASS MONEY要跟LINE Pay分手,便不疑有他依照網站輸入資料,結果被騙了6萬元,帳號還被拿來當人頭帳戶,綁定的銀行帳戶也被停用,只能報案否則將被列為詐騙集團成員。貼文曝光後掀起網友熱議,不少人透露也收到相同詐騙郵件,「昨天我也收到,但習慣會看一下寄件人的E-mail,不是官方的都直接刪除」、「我也莫名變一卡通人頭帳戶盜刷了別人的錢……」、「我收到一模一樣的!手速太快點了一下,網頁跑出來的時候似乎有被蘋果系統擋著,看起來就覺得怪怪就關掉了,應該不會怎樣吧」。另有過來人提醒,跟原PO一樣iPASS MONEY被盜走,「警察會說因為妳是嫌疑人以不用立案,但妳要監持報案,主動一點看是哪個偵查隊辦的,加快進程,我是因為有報案單加上案情,檢查官才判我無罪」,並提醒她詢問警方詐騙經過她帳戶的金流是多少,若金額很大請律師、金額不大做與受害者和解的心理建設。對此,一卡通公司多次發公告指出,近期詐騙集團假冒 iPASS MONEY,透過簡訊、E-mail或電話,以「資料更新」、「帳戶異常」或「系統升級」等名義,要求用戶提供「簡訊/交易驗證碼」或核驗帳戶資料。此類訊息均為詐騙。一卡通公司表示,絕不會主動向用戶索取驗證碼,提醒用戶務必提高警覺,並謹記「三不原則」:不透露驗證碼、密碼或個人資料、不點擊陌生連結或開啟不明附檔、不依隨陌生來電指示操作。一卡通公司提醒,若用戶遇到任何可疑情事,可立即透過客服專線:(02)6631-5190、智能客服:https://i-pass.co/8826bw管道查證,共同維護用戶的帳戶安全。
Email通知交通違規罰單是詐騙! 網曝辨識假網站方法:個資亂打也生出罰金
為防範詐騙案頻傳,交通部監理機關自8月12日起,已全面停用電子郵件通知交通違規。由於冒名的詐騙郵件多用「請於24小時內繳清」等字眼威脅,並聲稱駕照會扣點或累計滯納金,容易引起民眾緊張誤認。網友們也紛紛在網路上回報收過的郵件內容,甚至發現在假的網站上,隨便輸入身分資料就能生成罰單。近期詐騙集團頻繁冒用「監理服務網」、「監理機關」或「交通部公路局」等名義,寄送偽造的「交通違規催繳罰單」電子郵件,並引導民眾點擊假網址進行詐騙。交通部公路局因此多次強調,監理機關不會用電子郵件催繳罰單,「只要民眾收到任何催繳罰單的電子郵件絕對是詐騙,請民眾皆不要點選開啟,以免受騙。」而監理機關自8月12日起,已宣布「全面停止使用電子郵件通知交通違規未繳罰鍰」等相關資訊,目的在於降低民眾誤觸釣魚郵件風險,避免受騙上當。民眾若確認收到詐騙訊息,可透過以下方式防堵:撥打165反詐騙諮詢專線或上內政部警政署165全民防騙網通報,亦可直接於電子郵件系統內檢舉並封鎖來源,以避免更多人受害。近日也有許多民眾在社群平台發文透露詐騙集團的漏洞,像是隨便打一組身分證字號及車牌號碼,都會生成出一張「假的罰單」;而正確的監理站網址一定有「gov開頭,tw結尾」字眼,且是要求填入身分證字號、出生年月日及驗證碼,並不需要輸入車牌號碼。各縣市監理站強調,民眾如欲查詢相關罰鍰或監理資訊,可透過以下管道辦理:下載「監理服務APP」或於「監理服務網」查詢違規、燃料費、記點記次及各項監理訊息;前往四大超商多媒體事務機,輸入身分證字號與生日,即可查詢是否有罰單;撥打公路局用路人服務中心免付費專線0800-231-035或洽各地監理所站及六都交通事件裁決機關查證。正確的監理服務網官網。(圖/監理服務網)
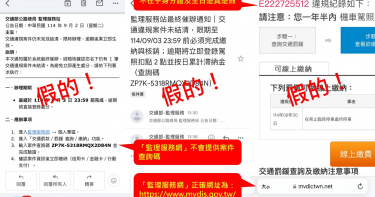
千萬別點!詐團寄電子郵件催繳罰單 桃園監理站:已停止使用郵件通知
詐騙集團手法再升級,近日有民眾收到假冒「監理服務網」或「監理機關」的電子郵件,通知民眾「積欠交通違規罰鍰」或「尚欠強制險違規罰鍰」,還要求在期限內點擊指定連結繳費。桃園監理站提醒,這些都是詐騙訊息,請民眾務必提高警覺。桃園監理站表示,自114年8月12日起,監理機關已全面停止使用電子郵件通知民眾繳納交通罰鍰等相關資訊,目的在於避免民眾不小心點入釣魚郵件,避免受騙上當。桃園監理站指出,如果民眾想查詢相關罰鍰或監理資訊,可下載「監理服務APP」,或到「監理服務網」查詢違規、燃料費、記點記次等監理資訊;另外也能到4大超商多媒體事務機,輸入身分證字號和生日查詢,或撥打公路局用路人服務中心免付費專線0800-231-035,以及洽詢各地監理所站及6都交通事件裁決機關查證。至於收到詐騙郵件的民眾,除了可以直接在電子郵件系統檢舉並封鎖來源,也能撥打165反詐騙專線,或到警政署165全民防騙網通報,避免更多人受騙。桃園監理站提醒,監理機關不會以電子郵件要求民眾繳納罰鍰,請大家務必做到「不點擊、不轉帳、先查證」,共同防堵詐騙行為。
上櫃生技子公司現金股利4275萬全被騙光 奈米醫材:美FBI調查中
上櫃公司奈米醫材(6612)公告,重要子公司AST VISIONCARE INC. 說明遭冒名發送虛假電子郵件通知匯款帳號事件,配發的現金股利美金 142.5萬元(以30元計算,約新台幣4275萬元)遭詐騙,已通報銀行、美國聯邦調查局本次受詐騙之情事,美國聯邦調查局受理中。奈米醫材今天收盤股價98.6元,跌8.90元,跌幅8.28%,昨收107.5元。奈米醫材8日表示,目前也「無」可能獲得的保險理賠,預計最大損失為美金142.5萬元,將全力配合相關機構之調查,釐清公司作業流程並強化相關內部控制;加強防詐騙郵件之教育訓練,檢討相關後續應變處理措施。奈米醫材發布重訊指出,本公司重要子公司MILLENNIUM BIOMEDICAL, INC. (MBI)於民國114年8月20日經董事會決議發放現金股利,計美金1,500,000元,該筆現金股利依對MBI之持股比例,分別由本公司獲配美金75,000元及本公司重要子公司AST VISIONCARE INC.(ASTVC-US)獲配美金1,425,000元。待ASTVC-US向MBI確認前述現金股利是否匯出時,MBI方才發覺匯款給ASTVC-US之金額,計美金1,425,000元,係匯款至ASTVC-US遭冒名發送虛假之銀行帳號。奈米醫材進一步追查,MBI於08月24日,以電子郵件向ASTVC-US確認銀行匯款資訊,惟ASTVC-US並未收到該封電子郵件。經查ASTVC-US電子郵件,期間亦無與MBI間有電子郵件之收發紀錄,MBI於08月25日所收到電子郵件之回覆,係為ASTVC-US遭冒名所發送虛假電子郵件,郵件內容所述之內容(包含銀行匯款資訊及匯款指示)亦屬詐騙訊息。目前MBI已向匯款銀行通報本次受詐騙之情事,惟經銀行追查,匯款至虛假銀行帳號之款項計美金1,425,000元,業已被提領,銀行端亦同步追查資金流向; MBI已向美國聯邦調查局通報本次受詐騙之情事,美國聯邦調查局受理中。
詐騙新招!收到電郵誘導「取消異常交易」 8萬元瞬間蒸發
近來詐騙案件層出不窮,就有一名網友分享,她收到了自稱是中國信託銀行寄來的「偵測到異常交易通知」,交易金額顯示為9830元,並引導用戶點擊「取消交易」連結,「點『取消交易』就中獎了!」對此,不少人也紛紛感嘆「詐騙集團真的好扯」、「這種真的很難防」,更有人透露「身邊有人被這招騙,海外直接刷了8萬台幣」。這名網友日前在Threads上發文表示,他最近收到一封自稱是中國信託銀行寄來的電子郵件,內容寫著「偵測到異常交易通知」,交易金額為9830元,同時提醒用戶「如果您本人發起此交易,請忽略此通知。如果您不認識此交易,請立即取消」,最後再附上「取消交易」的網址。「新的詐騙mail!」原PO示警,她本來很直覺的要點進去取消,但考慮到懶得填很多資料,便決定直接打給客服,沒想到客服一聽到刷9830元,立刻說這是詐騙,強調最近很多這樣的信件詐騙,且金額都固定是9830元,「點『取消交易』就中獎了!」、「幸好我的懶惰救了我,必須花時間跟大家分享,救一個是一個,做詐騙的人都不得好死」。貼文曝光後,許多網友紛紛在底下留言,「身邊有人被這招騙,海外直接刷了8萬台幣」、「還真的蠻像的,不過銀行不能取消交易,只能反應爭議款,詐騙集團真的好扯」、「基本上郵件、手機訊息等直接無視,有問題銀行會直接打來,再去櫃檯處理」、「我有點開網站但太破跑不動,很不爽先跳出來查APP,發現帳目沒問題」、「我也有收到,還好我覺得怪怪的有先Google」、「我昨天也收到,直接刪掉」、「已經收到4封郵件通知,可是我沒有中信卡捏」。也有人指出,「推薦加入中信官方LINE帳號,款項有進出都會通知。沒有就是沒有」、「收過幾次中信的詐騙郵件,沒收過其他銀行的,問題是我根本沒中信帳戶,為什麼都是中信」、「我昨天也有收到,還好我1秒猶豫去看APP網銀,也有設定中信提醒LINE通知,糟糕詐騙集團」、「我是收到中信LINE的消費通知,所以按通報mail也太可怕了吧」、「我是收到凱基證券,大家真的都要小心」、「這種真的很難防!畢竟不是貪財加入什麼投資群組、代購給現金差這種的詐欺,是用模稜兩可APP通知方式讓你卸下警覺心」。針對不肖人士假冒銀行進行詐騙一事,金管會先前曾提醒,銀行並不會主動聯繫民眾,也不會要求提供個資或操作帳戶,如果對相關訊息是否涉及詐騙有疑義,可撥打「165」警政署防範詐騙專線查證。若看見「誤設分期付款」、「重複扣款」、「解除連續扣款」等詐騙關鍵字,對方還誘導要操作ATM或網路銀行來取消交易、解除設定,甚至附上可疑網址、不明連結,「以上這些通通都是詐騙!」
新進員工見福利信遭公司「釣魚執法」 過來人:九成同事都中招
現今社會詐騙集團猖獗,許多公司也會進行反詐意識宣導,日前一名網友就在社群平台分享朋友的親身經歷,指出該名朋友剛進銀行任職僅兩週,就誤點一封來自內部的電子郵件,原以為是公司要贈送禮物卡,沒想到竟是公司安排的「釣魚信件測試」。該名網友在Threads上表示,朋友在銀行上班不久就收到一封看似正常的內部郵件,內容寫著可獲贈禮物卡。朋友一時開心便點擊信中連結,結果立刻「中招」,被系統判定為未通過釣魚信件測試,接著被要求完成一系列網路安全培訓課程,作為入職訓練的一部分。原PO表示,這才知道這是銀行為了提高員工資安意識,特別設計的釣魚信件演練,藉由模擬詐騙郵件,觀察新進員工是否具備足夠的警覺性。一旦點擊可疑連結,就必須接受額外的網路安全教育,「原來銀行是這樣培養職員警覺性」,原PO也進一步分享自己的想法:「我覺得這個思路很不錯,也可以應用在家中長輩身上,幫助他們提高對詐騙的警覺性。」此文一出,立刻引來大批網友共鳴與熱議,不少人分享自身經歷,「好多大公司都有,測試員工警覺性」、「之前公司寄過假加薪通知的釣魚信件,結果九成同事中招」、「我們整組只要有一人中招,全組都得上訓練課」、「有同事已經被釣好幾次,甚至收到HR警告。」、「我次次都能通過,因為我根本不看公司信,更不用說什麼外部郵件了。」

LINE詐騙新招!假冒LINE Pay通知「重複扣款」 存款恐被掏空
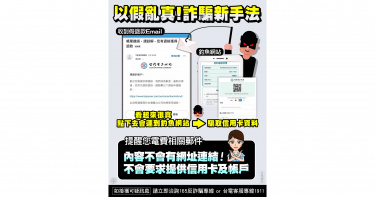
詐騙又有新招!詐騙手段層出不窮,近期發現有詐騙集團,假冒通訊軟體LINE付款方式「LINE Pay」的名義,通知用戶交易重複付款或付款方式綁定多個帳戶,試圖獲取用戶的個人資訊。對此,LINE官方公告4大注意事項,以及若誤點可疑連結的應對方法。近期有民眾收到有不法分子假冒LINE Pay名義,以電子郵件的方式通知用戶LINE Pay交易重複付款或付款方式綁定多個帳戶,試圖誘騙用戶透過不明連結,藉以獲取民眾的個人資訊。根據詐騙郵件中可以看到,對方會通知「您最近的一筆付款已被重複扣款」、「您的付款方式已綁定多個帳戶」等,並要求在24小時內完成驗證以免遭停用。信件中還附有「驗證身分」、「立即申請退款」的按鍵,若點擊將會進入假冒LINE Pay驗證的頁面,會一步步引導你提供手機號碼、密碼、信用卡號、卡片安全碼等,讓民眾個資和存款瞬間被獲取。有鑒於網路詐騙案件頻傳,LINE官方也公告提醒,應注意以下事項,以維護用戶的權益及LINE、LINE Pay、iPASS MONEY帳戶安全:1. 請勿點擊不明來歷的程式、訊息、Email、簡訊,或您不認識的人提供的連結。2. 使用LINE及LINE Pay前,請確認您是直接於App Store或Google Play下載。3. 若收到以LINE Pay名義發出的Email且含有連結網址,請先確認您有是否該封Email內容中所述的操作,並檢查寄件者的Email網域是否為@linecorp.com或@lycorp.com,如有疑問請與LINE Pay客服中心聯繫。4. 如您已誤點可疑連結,建議您儘速更換LINE、LINE Pay、iPASS MONEY帳戶及其他金融商品(例如:網路銀行)的密碼,並以掃毒軟體掃描手機。LINE也公告LINE Pay通知使用者、合作商店重要事項的管道,包含「LINE錢包」、「LINE Pay提醒」、「LINE Pay Merchant」官方帳號,帳號名稱前須留意為綠色盾牌,且「LINE」為全部大寫英文字母,傳送LINE訊息到上述帳號都不會有真人回覆;且網域為@linecorp.com或@lycorp.com的電子郵件信箱。至於LINE Pay公告使用者、合作店家行銷活動的管道,包含「LINE Pay」、「LINE Pay獎勵計劃」、「LINE Pay商店情報站」官方帳號,名稱前為綠色盾牌,且「LINE」為全部大寫英文字母,同樣傳送LINE訊息到上述帳號都不會有真人回覆;以及LINE Pay主頁的「活動訊息」、LINE Pay臉書粉絲專頁。LINE公告詐騙集團手法。(圖/LINE官方)LINE公告詐騙集團手法。(圖/LINE官方)LINE公告詐騙集團手法。(圖/LINE官方)

email收到「這類信」千萬別點開! 律師揭詐騙新招:直接刪掉
詐騙新招層出不窮!律師林智群轉發一起新型詐騙手法,近日有人收到署名為律師事務所寄來的電子郵件,內容聲稱對方已涉及著作權侵權行為,並附上檔案讓對方點開查看。對此,林智群提醒,這是新型詐騙手法,千萬不要點開附檔,看到直接把信件刪掉就好。林智群日前在臉書轉發一則貼文,內容顯示有網友收到一封署名「理律法律事務所」的電子郵件,稱其帳戶涉及嚴重著作權侵權行為,信件內容極為簡略並附上檔案,意圖使人下載並點開附件才能了解內容。對此,林智群提醒「新型詐騙手法,看到直接刪掉就好,不要點開附檔」。林智群表示,像理律這樣的大型事務所,不可能透過電子郵件發警告函,「他們沒那麼low」,且附件內容並非PDF檔,而是EXE執行檔。至於如何分辨是否為詐騙郵件,有網友解釋「判斷方式為電子郵件為Gmail位址」。不少網友也留言表示「電腦預設會把副檔名隱藏,就會中招了」、「只要附夾的是.EXE,就絕對有鬼」、「應該是寄雙掛號或存證信函」、「法律系的人,遇到要通知,所有人都會想辦法盡量用紙本郵件,才有郵務送達紀錄」。

駭客發動「高階」網路釣魚攻擊 Google急對18億Gamil用戶發警告
針對近期一起涉及18億名Gmail用戶的「高階」網路釣魚攻擊事件,Google緊急發出安全警告,提醒全球用戶提高防備。這場攻擊的揭露者是加密貨幣平台以太坊(Ethereum)的開發人員強森(Nick Johnson),他於4月16日在X平台上公開說明整起過程,表示攻擊者利用了Google基礎設施中的一項漏洞,且Google至今仍未修補,恐將導致類似事件更加頻繁。根據《每日郵報》報導指出,強森收到一封看似來自Google的電子郵件,內容稱其帳號遭傳票調查,需交出存取權限。該信不但使用了合法的Google地址發送,還通過了DKIM簽章驗證,這代表該郵件在傳送過程中未被竄改。更具欺騙性的是,這封信被歸類於與Google其他安全警示相同的對話串中,使得Gmail用戶難以察覺異常。唯一可疑之處,是該釣魚連結實際架設在sites.google.com,而非正牌的accounts.google.com。當強森點擊後,進入一個看似Google「支援入口」的頁面,點選「上傳更多文件」或「查看案件」後,都會被導向與Google官方頁面幾可亂真的登入頁,要求他輸入帳號密碼。強森警告,若不慎輸入憑證,駭客即可藉此入侵帳號,他本人則在發現異常後立刻中止操作。Google後續對此事件進行回應,證實這起來自特定威脅行為者攻擊行為的存在,並已啟動封鎖措施。Google發言人表示,Google鼓勵用戶啟用雙重驗證與通行密鑰(passkeys)來提高防禦。Google也重申,官方絕不會主動要求用戶提供密碼、一次性驗證碼或確認推播等帳號憑證,更不會打電話要求提供此類資訊。這次攻擊的詐騙策略之一,是利用Google Sites製作釣魚網站,假冒官方頁面來取得信任。強森表示,許多用戶只要看到網址中含有「google.com」就會誤以為安全,進而上當。強森也警告,若使用者僅以密碼登入Gmail帳號,遭竊後幾乎無任何保護機制能阻止駭客入侵。駭客甚至能利用自己的裝置產生雙重驗證碼,繞過安全措施。相較之下,通行密鑰則具備裝置綁定機制,無法被駭客遠端使用。Google也補充表示,近期已更新教育資源,說明如何辨識詐騙郵件,並強調即便官方會以電子郵件與用戶聯繫,也絕不會要求透過連結更新帳號或付款資訊。多數詐騙郵件會以通用稱呼開頭,並製造緊急情境,引導用戶點擊連結提供資料。此外,由於這類詐騙常假冒司法或政府機關的傳票,Google在其《隱私權與條款》頁面中也特別說明,若真收到來自政府的要求,公司會先發信通知使用者或其帳號管理員,除非法律明令禁止;一旦禁令解除,Google會補發通知。因此,若收到要求提供個資或帳號資訊的電郵,用戶應避免直接點擊郵件內連結,而是手動開啟新瀏覽器輸入網址以驗證真偽。Google再次提醒「每當網站要求你提供個人資訊時,請提高警覺。我們從不主動要求密碼或其他帳號資訊。」